
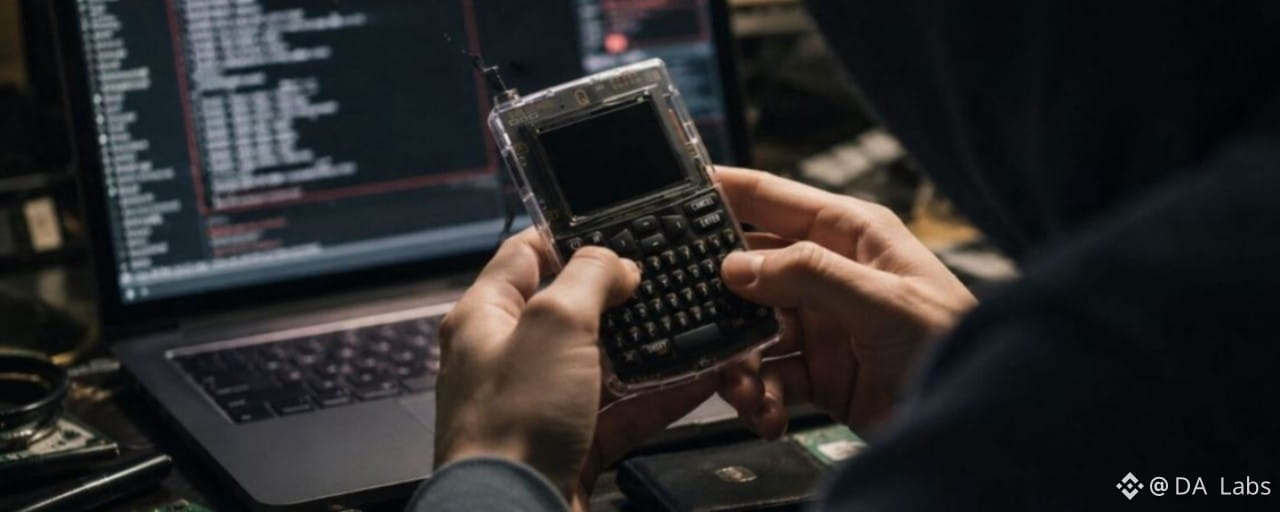
Cụm từ ghi nhớ tưởng như ngẫu nhiên nhưng lại bị bẻ khóa chính xác?
Gói tiền lạnh được thị trường tiền mã hóa coi là tuyến phòng thủ cuối cùng để bảo vệ tài sản trong thời gian dài, mấu chốt nằm ở quá trình tạo khóa riêng và cụm từ ghi nhớ của nó có tính ngẫu nhiên tuyệt đối không thể đoán trước.
Tuy nhiên, ngay vào lúc mọi người đều cho rằng ví lạnh an toàn không có gì phải lo, thì thương hiệu ví lạnh Bitcoin nổi tiếng Coldcard lại bùng phát một cuộc khủng hoảng an ninh nghiêm trọng, qua đó phơi bày trước toàn mạng một sự thật phũ phàng: chỉ cần trong quá trình có sai lệch về an ninh, thì ví lạnh vẫn có thể bị bẻ khóa.
Ví lạnh dùng phần mềm để thay cho lớp phòng vệ
Theo các báo cáo phân tích kỹ thuật an ninh mạng sau đó, thảm kịch này bắt nguồn từ phiên bản firmware v4.0.0 được phát hành vào ngày 1 tháng 3 năm 2021.
Thời điểm đó, bản firmware tồn tại sai sót kỹ thuật khiến thiết bị khi thực hiện đúng quy trình quan trọng nhất là tạo cụm từ trợ giúp lại bỏ qua bộ tạo số ngẫu nhiên phần cứng mà về nguyên tắc được thiết kế sẵn để tạo ra entropy thật, dẫn đến việc cụm từ trợ giúp mất đi tính không thể dự đoán.
Lộ số sê-ri chip và chênh lệch thời gian
Nói chung, việc đoán ra 24 từ trợ giúp (助記詞) của một ví Bitcoin theo cách bẻ khóa vũ lực gần như là một nhiệm vụ bất khả thi xét theo xác suất toán học.
Tuy vậy, phương án thay thế phần mềm mà Coldcard dùng trong bản firmware đó lại khiến kẻ tấn công phải viết các thuật toán hiệu năng cao riêng biệt, đồng thời kết hợp với ma trận năng lực tính toán của GPU để đối chiếu và suy diễn trong trạng thái offline, nhờ đó có thể khôi phục chính xác các từ trợ giúp tại thời điểm đó trong vòng vài phút, thậm chí vài giây.
Toàn bộ khóa riêng ký đơn trong 5 năm đều bị lộ
Điều khiến cộng đồng bị chấn động nhất là lỗ hổng mã này không chỉ ảnh hưởng đến một lô phần cứng cụ thể hoặc một kiểu máy duy nhất, mà còn ăn sâu vào tầng kiến trúc phần mềm trong suốt đến năm năm.
Điều này có nghĩa là, dù người dùng mua Mk3, Mk4, Mk5 hay phiên bản flagship Coldcard Q mới nhất, khi bấm “tạo ví mới” trên thiết bị thì bạn đã giao quy tắc bẻ khóa khóa riêng cho người khác.
Làn sóng cướp đoạt “cá voi” do script tự động gây ra
Khi logic tầng nền của lỗ hổng bị phá vỡ, gần đây trên chuỗi lại xuất hiện một làn sóng bán tháo quy mô chưa từng có nhắm vào ví lạnh bị bẻ khóa. Kẻ tấn công sử dụng các công cụ phần mềm có mức độ tự động hóa cao để hoàn thành chuỗi bán tháo.
Cuộc cướp đoạt nhắm vào tài sản của ví lạnh này đã phá vỡ quan niệm truyền thống trên thị trường rằng tài sản “đứng yên” trong thời gian dài thì tuyệt đối an toàn. Nhiều ví “cá voi ngủ yên” nhiều năm tuổi đã bị xóa sạch ngay lập tức mà không hề có cảnh báo.
Đòn đánh chính xác theo phút
Vào đúng ngày phát động tấn công, kẻ tấn công đã tích hợp sâu cơ sở dữ liệu khổng lồ về khóa riêng bị suy ra và các tập lệnh giao dịch giám sát tự động, rồi cài vào đó một “quả bom hẹn giờ” có thể nói là cấp độ bom hạt nhân, trước khi bất kỳ ai biết thảm họa.
Khi lệnh tấn công được mở chính thức, chỉ trong 25 phút ngắn ngủi, script đã liên tục khởi tạo và xác nhận hàng trăm giao dịch chuyển trên chuỗi, nhanh chóng gom 594 Bitcoin từ gần 500 địa chỉ Coldcard phân tán, chuyển đến địa chỉ rửa tiền do kẻ tấn công kiểm soát.
Nguồn hình: X
“Cá voi ngủ yên” là nạn nhân lớn nhất
Phân tích dữ liệu trên chuỗi cho thấy, trong đợt cướp bóc này, đối tượng bị nhắm đến chủ yếu không phải là những nhà đầu tư thường xuyên giao dịch, mà là những “con cá voi Bitcoin” kiên nhẫn nhất, tham gia sớm nhất và nắm giữ lâu nhất.
Trong các địa chỉ đã bị xóa, có tỷ lệ cực cao đã nằm trên chuỗi và “ngủ yên” hơn ba năm, hoàn toàn không có bất kỳ bản ghi chuyển động nào. Những người dùng này, vì tin tưởng tuyệt đối đến mức cực đoan vào bảo mật phần cứng của Coldcard, nên sau khi hoàn tất thiết lập vào năm 2021 đã cất giữ thiết bị ngoại tuyến một cách cẩn thận.
Cơ chế đa chữ ký thể hiện khả năng phòng vệ tối đa
Trong thảm họa khốc liệt trên chuỗi này, gần như chỉ có một nhóm người dùng Coldcard thoát nạn mà gần như không bị hại—đó là những người lưu trữ tài sản sử dụng kiến trúc đa chữ ký.
Do quyền rút của ví đa chữ ký được phân tán trong nhiều khóa riêng độc lập, nên ngay cả khi kẻ tấn công thành công trong việc suy ra khóa riêng của một trong các thiết bị Coldcard thông qua lỗ hổng firmware, thì trong trường hợp không có sự ủy quyền của các khóa riêng độc lập khác, vẫn không thể tự mình ký và thực thi giao dịch chuyển tiền.
Suy ngẫm của ngành và chiến lược ứng phó của người dùng
Tin rằng không có người nào muốn chứng kiến sự cố Coldcard xảy ra, nhưng hiện tại điều duy nhất chúng ta có thể làm là suy ngẫm về cách bảo vệ tài sản của mình tốt hơn trong tương lai.
Cuộc khủng hoảng này phơi bày rằng ngay cả những thương hiệu ví phần cứng được thị trường đánh giá rất cao, nhấn mạnh bảo mật theo tiêu chuẩn cao, vẫn có thể xuất hiện “khe hở” chí mạng do sơ suất của con người trong quá trình biên dịch phần mềm.
Chuyển tiền ngay lập tức và đổi cụm từ trợ giúp
Bất kỳ ai sau khi cập nhật firmware vào tháng 3 năm 2021 mà đã tạo mới hoặc đặt lại ví ký đơn (single-sig) trên thiết bị bị ảnh hưởng, đều phải nhận thức được rằng khóa riêng của địa chỉ đó có rủi ro cực cao bị kẻ tấn công suy ngược và tính toán ra bất cứ lúc nào.
Dù là Coldcard hay bất kỳ ví lạnh/nóng Web3 nào khác, hễ xảy ra tình huống nguy hiểm có thể làm lộ cụm từ ghi chú, thì khuyến nghị ngay lập tức đổi sang một ví khác để tránh việc vào một ngày nào đó khi có dòng tiền lớn ra vào, bạn bất ngờ bị kẻ tấn công lấy mất tài sản.
Chuyển từ ký đơn sang đa chữ ký
Sự cố Coldcard một lần nữa chứng minh mạnh mẽ tính “mong manh như kính” của cơ chế ký đơn khi đối mặt với lỗ hổng mã mang tính hệ thống. Để tránh việc chỉ một nút có thể trích xuất tài sản, về sau khuyến nghị người dùng chuyển sang dùng kiến trúc đa chữ ký.
Hơn nữa, tư duy phòng thủ còn nằm ở việc phân tán rủi ro của chuỗi cung ứng phần cứng. Khi xây dựng ví đa chữ ký, không nên phụ thuộc hoàn toàn vào thiết bị của chỉ một thương hiệu. Như vậy, ngay cả nếu Coldcard, Trezor, hoặc Ledger của bất kỳ bên nào gặp sự cố, thì vẫn khó để kẻ xấu trực tiếp chuyển tài sản trong ví.
Lưỡng nan giữa mã nguồn mở và kiểm toán
Xét từ góc độ phát triển của ngành, sự kiện lỗ hổng Coldcard cũng khơi dậy sự suy ngẫm về sự cân bằng giữa mã nguồn mở và kiểm toán an ninh. Nhiều người dùng trước đây đã mù quáng tin vào phần mềm mã nguồn mở, cho rằng chỉ cần mã được công khai thì đồng nghĩa với việc an toàn tuyệt đối.
Tuy nhiên, thực tế là kho mã nguồn khổng lồ và phức tạp thường thiếu đủ đội ngũ chuyên nghiệp bên thứ ba để tiến hành đánh giá sâu, dài hạn, tức thời và toàn diện, khiến các sai sót chí mạng bị chôn vùi trong quy trình xây dựng suốt nhiều năm mà không bị phát hiện.