Tôi vẫn nghĩ rằng Dusk đang bị nhìn nhận quá hẹp khi người ta gọi nó là một blockchain về quyền riêng tư.
Câu hỏi thú vị hơn với tôi là: ai sẽ được phép nhìn thấy điều gì?
( @Dusk $DUSK #dusk )
Điều đó trở nên rõ ràng hơn khi tôi xem các mô hình giao dịch của Dusk.
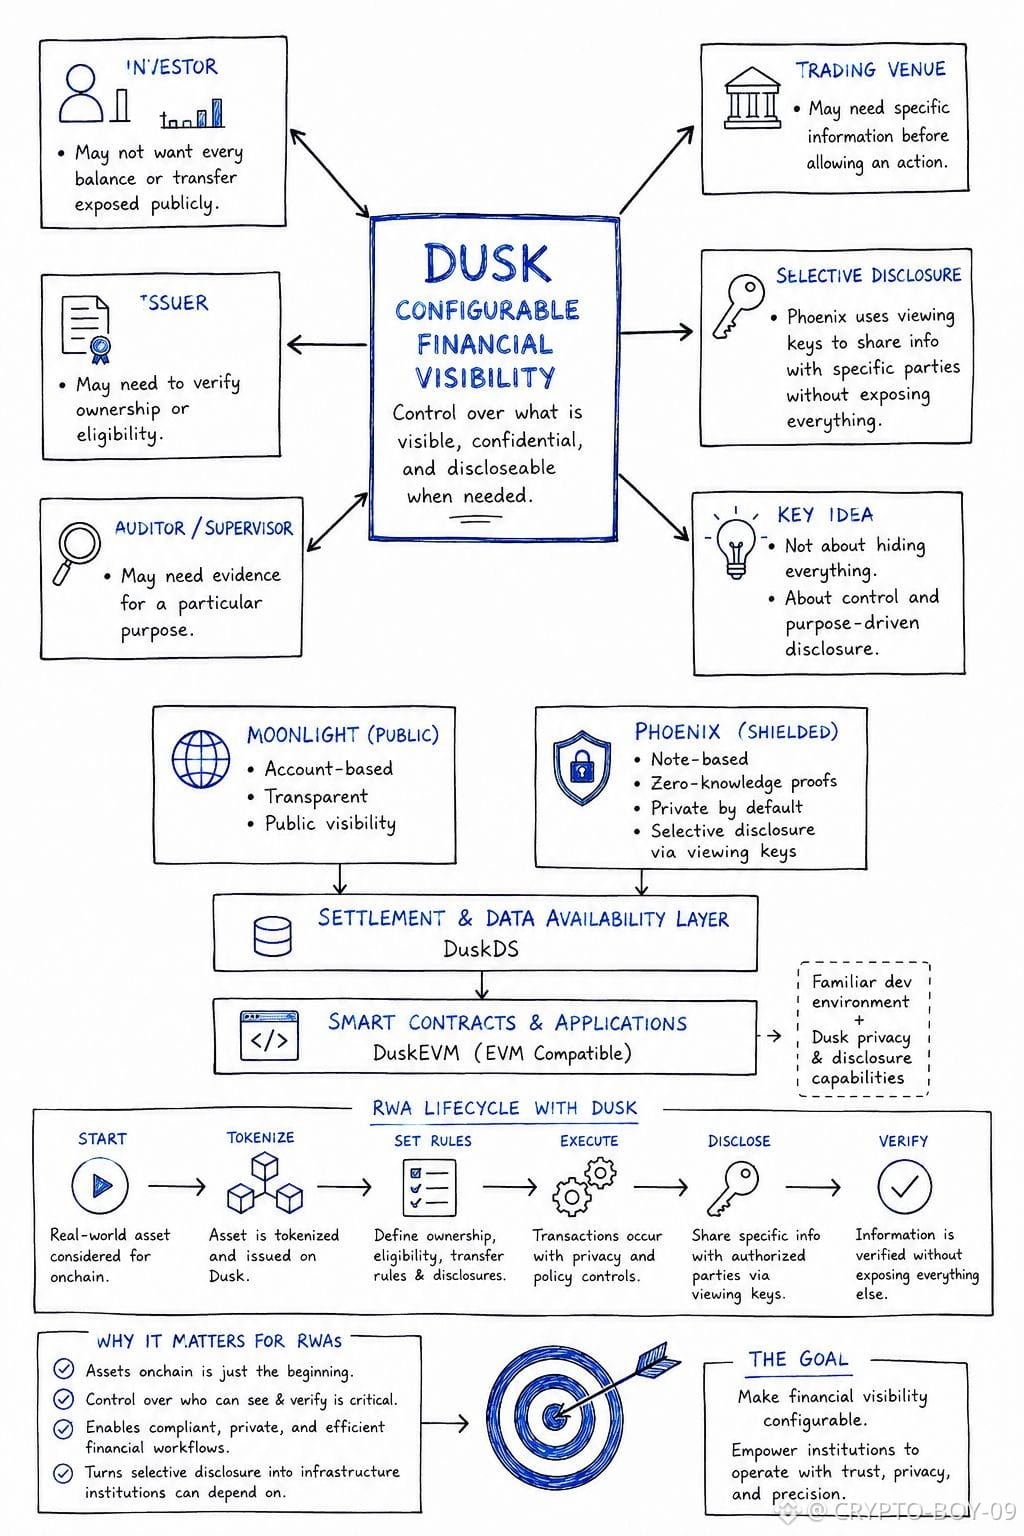
Moonlight là công khai và theo tài khoản, trong khi Phoenix được che chắn và theo kiểu note, sử dụng các bằng chứng không kiến thức để bảo vệ chi tiết giao dịch. Cả hai cùng hướng đến DuskDS, nhưng lại cung cấp cho người quan sát những mức độ hiển thị rất khác nhau.
Và điều đó trở nên quan trọng khi bạn bắt đầu nói về thị trường tài chính.
Một nhà đầu tư có thể không muốn mọi số dư hay chuyển khoản đều bị phơi bày công khai. Một tổ chức phát hành có thể cần xác minh quyền sở hữu hoặc tính đủ điều kiện, trong khi kiểm toán viên hoặc sàn giao dịch có thể chỉ cần thông tin cụ thể.
Các key xem của Phoenix cho phép tiết lộ có chọn lọc — thông tin có thể được chia sẻ với một bên cụ thể mà không làm cho hoạt động nền tảng trở nên công khai với tất cả mọi người.
Điều đó khiến tôi nhìn mô hình quyền riêng tư của Dusk theo cách khác.
Nó không thực sự là chuyện che giấu mọi thứ. Đó là việc kiểm soát điều gì sẽ được giữ riêng tư, điều gì trở nên hiển thị, và điều gì có thể được tiết lộ khi cần.
Rồi DuskEVM lại thêm một lớp nữa, mang đến cho các nhà phát triển một môi trường EVM quen thuộc, trong khi DuskDS xử lý thanh toán và tính sẵn có của dữ liệu.
Điều đó làm câu hỏi RWA trở nên thú vị hơn:
Ai có thể sở hữu tài sản?
Ai có thể chuyển tài sản đó?
Điều gì được giữ riêng tư?
Điều gì cần được xác minh?
Công nghệ là một chuyện. Thử thách khó hơn là liệu các tổ chức có thực sự xây dựng các quy trình (workflow) xoay quanh nó hay không.
Liệu Dusk có thể chuyển việc tiết lộ có chọn lọc từ một năng lực mật mã thành hạ tầng mà các tổ chức tài chính thực sự phụ thuộc vào không ?