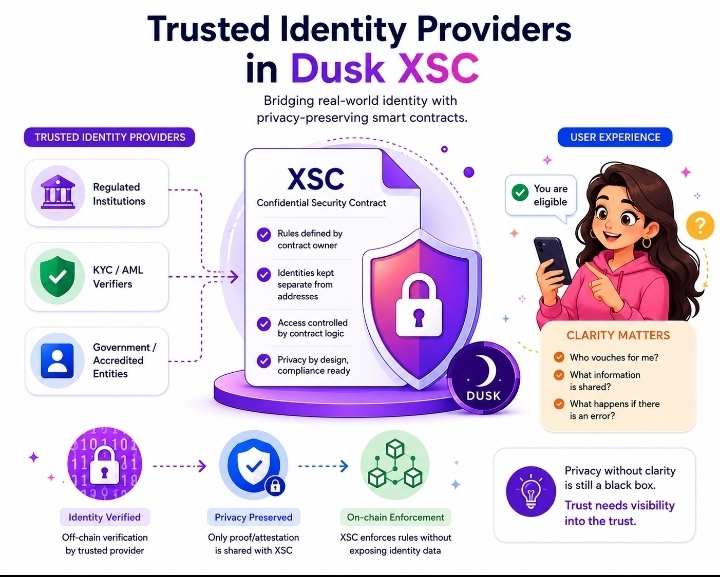
Có một điều về các hệ thống nhận dạng khiến tôi cứ băn khoăn mãi: mọi người thường chấp nhận việc xác minh khi họ hiểu rõ ai là người đưa ra quyết định. Ngay khoảnh khắc điều đó trở nên không rõ ràng, ngay cả một hệ thống về mặt kỹ thuật có thể đúng đắn vẫn có thể bắt đầu khiến người ta cảm thấy không đáng tin.
Chính tại đây, mô hình XSC của Dusk trở nên thú vị.
Một chi tiết cụ thể ở đây là cách tiếp cận “tiết lộ có chọn lọc” của Citadel. Người dùng có thể chứng minh một thuộc tính như nơi cư trú, nhóm tuổi hoặc chứng nhận mà không cần tiết lộ thông tin cá nhân gốc. Sau đó, bằng chứng này có thể được dùng để hỗ trợ các quy tắc cấp quyền truy cập và tuân thủ liên quan đến các tài sản được quản lý.
Về mặt kỹ thuật, đó là một bước chuyển đáng kể. Nhưng trải nghiệm người dùng lại đặt ra một câu hỏi khác.
Hãy hình dung một nhà đầu tư nhìn thấy trên màn hình dòng “Bạn đủ điều kiện”. Hệ thống có thể chỉ cần bằng chứng rằng điều kiện yêu cầu đã được đáp ứng. Nhưng ai thực sự là người xác nhận cho điều kiện đó? Nhà cung cấp danh tính (identity provider)? Bên cấp phát (issuer)? Một bên được ủy quyền khác? Và điều gì xảy ra nếu nguồn đó cung cấp sai?
Đây là lý do tôi cho rằng câu chuyện quen thuộc kiểu “quyền riêng tư tạo ra niềm tin” còn chưa đủ.
Quyền riêng tư giúp giảm các phơi bày không cần thiết. Nó không tự động giải thích mối quan hệ tin cậy nằm sau bằng chứng.
Với @Dusk , sự phân biệt này lại càng quan trọng vì XSC được thiết kế xoay quanh các quy trình đối với tài sản được quản lý, nơi việc đủ điều kiện và các kiểm soát truy cập trở thành một phần của chính hệ thống.
Còn $DUSK nằm trong một hệ sinh thái mà mức độ tin cậy của các quy trình đó có thể phụ thuộc nhiều vào ranh giới tin cậy có thể hiểu được, cũng như vào nền tảng mật mã bên dưới.
Thách thức UX thú vị không chỉ là chứng minh quyền đủ điều kiện một cách riêng tư. Mà là làm cho ranh giới tin cậy trở nên có thể hiểu được đối với người đang sử dụng hệ thống.
Nếu người dùng có thể xác minh kết quả nhưng không hiểu được ai đứng đằng sau việc xác minh, thì chúng ta có thực sự loại bỏ “hộp đen” — hay chỉ làm cho nó trở nên vô hình về mặt mật mã?
#dusk