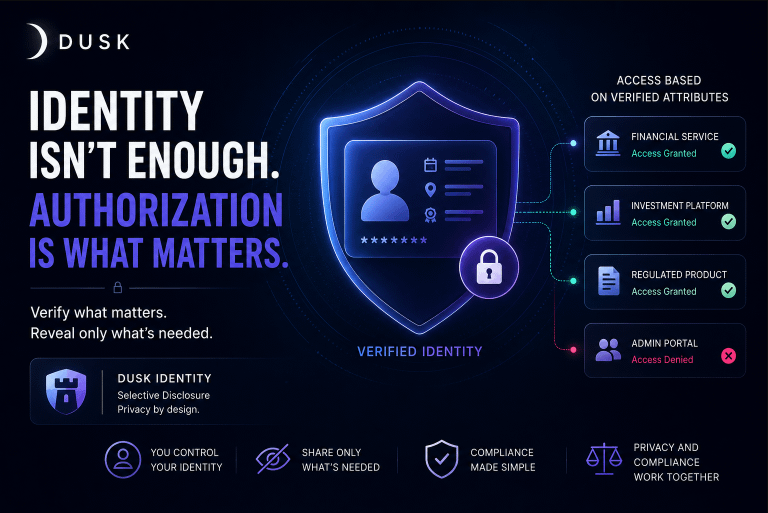
Tôi từng nghĩ rằng kiểm soát truy cập chủ yếu là về việc chứng minh bạn là ai.
Nhưng trong các hệ thống số được quản lý (regulate), điều đó có thể là chưa đủ.
Câu hỏi quan trọng hơn là: danh tính đã được xác thực của bạn cho phép bạn làm được gì?
Cách tiếp cận danh tính của Dusk giúp làm rõ điều này. Thông qua kiến trúc danh tính số và mô hình tiết lộ có chọn lọc, các thuộc tính danh tính liên quan có thể được xác minh mà không cần coi toàn bộ danh tính của người dùng là thứ luôn phải được phơi bày.
Điều đó tạo nền tảng vững chắc hơn cho kiểm soát truy cập dựa trên danh tính.
Hãy tưởng tượng một nền tảng tài chính, nơi quyền truy cập vào một dịch vụ cụ thể phụ thuộc vào việc đáp ứng một số yêu cầu nhất định. Thay vì liên tục tiết lộ toàn bộ hồ sơ danh tính, hệ thống có thể dựa vào các thuộc tính đã được xác thực để xác định rằng các yêu cầu đó đã được thỏa mãn.
Điều tôi thấy thú vị là danh tính trở thành nhiều hơn một thông tin đăng nhập.
Nó có thể trở thành một phần của logic ủy quyền.
Với tôi, đây là nơi quyền riêng tư và tuân thủ bắt đầu phối hợp với nhau thay vì cạnh tranh với nhau.
Mục tiêu không chỉ đơn thuần là xác định người dùng.
Mà là xác minh những gì họ được phép truy cập, đồng thời chỉ tiết lộ những gì mà quy trình thực sự cần.
@Dusk #dusk $DUSK