

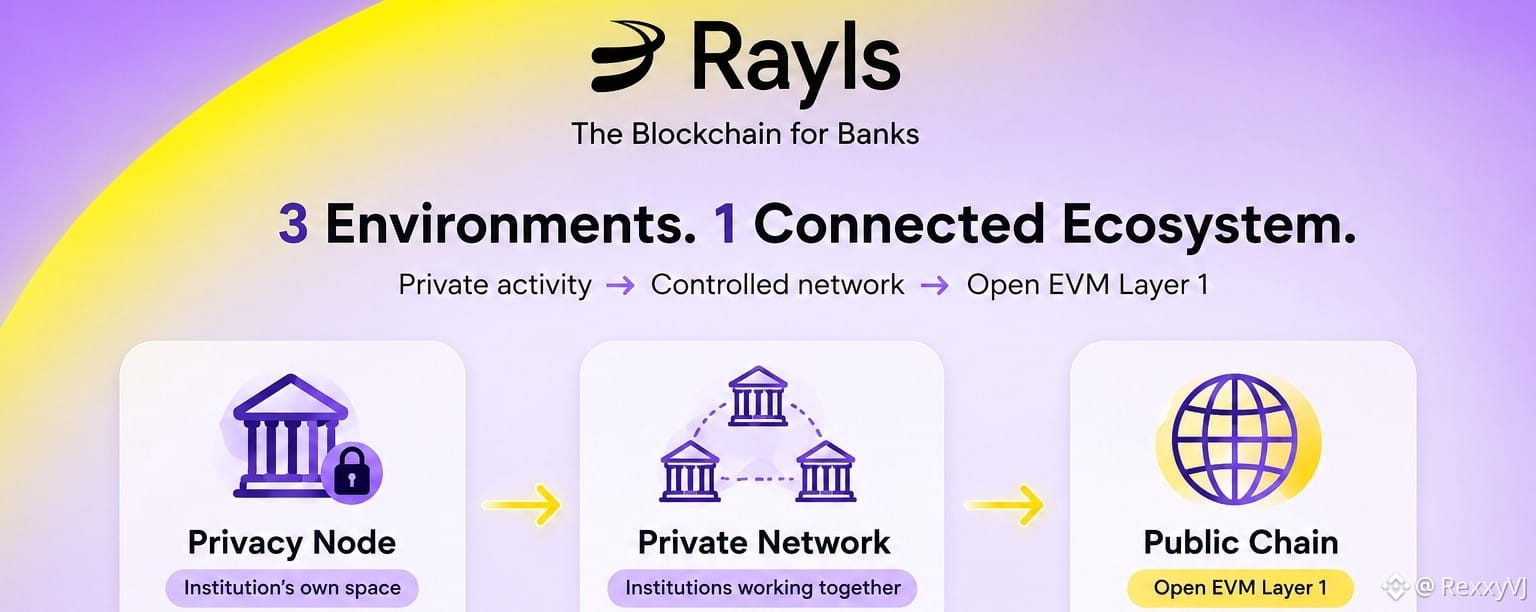
Tôi đã xem qua tài liệu Rayls, và một điều lúc đầu khiến tôi thấy khó hiểu là sự khác nhau giữa Privacy Node, Private Network và Public Chain.
Sau khi tìm hiểu cách chúng kết nối với nhau, tôi thấy việc hiểu chúng dễ dàng hơn rất nhiều.
Mỗi bên đều có một vai trò khác nhau.
1. Privacy Node: blockchain riêng của tổ chức
Rayls Privacy Node là một chuỗi tương thích với EVM do một tổ chức duy nhất vận hành.
Điều gì diễn ra bên trong tổ chức sẽ được giữ lại trong môi trường riêng của mình.
Nó có thể phát hành token, quản lý số dư, chạy các hợp đồng thông minh và xử lý hoạt động nội bộ của nó tại đây.
Một chi tiết tôi thấy quan trọng: Privacy Node không phải là validator.
Tài liệu mô tả nó giống như môi trường onchain riêng của tổ chức, nơi dữ liệu, khóa và quy trình làm việc được chính tổ chức kiểm soát.
Điều đó hợp lý đối với các ngân hàng, vì họ cần quyền kiểm soát đối với thông tin tài chính nhạy cảm.
2. Private Network: nơi các tổ chức tương tác
Phần tiếp theo là Rayls Private Network.
Đây là một mạng blockchain có cấp phép, nơi nhiều tổ chức có thể kết nối thông qua các Privacy Node của họ.
Vì vậy, thay vì mỗi tổ chức tự giữ một blockchain cô lập của riêng mình, họ có thể tương tác với các bên tham gia đã được phê duyệt khác trong khi vẫn giữ các giao dịch ở chế độ riêng tư.
Rayls sử dụng Private Network Hub để điều phối các tương tác này.
Đây là nơi Enygma trở nên thú vị.
Enygma là giao thức quyền riêng tư của Rayls cho các giao dịch bảo mật. Tài liệu hướng dẫn cho thấy cách nó có thể được dùng cho việc chuyển token riêng tư và Delivery-versus-Payment (Giao hàng–thanh toán), nơi hai tài sản có thể được trao đổi trong khi vẫn bảo vệ thông tin giao dịch nhạy cảm.
Cũng có một vai trò là kiểm toán viên, vì vậy quyền riêng tư không đơn giản có nghĩa là không ai bao giờ được kiểm tra bất cứ thứ gì.
Sự cân bằng giữa bảo mật (confidentiality) và khả năng hiển thị cho người được ủy quyền là một trong những điều tôi thấy thú vị khi đọc tài liệu.
3. Public Chain: phía công khai
Rồi còn có Rayls Public Chain.
Đây là Lớp 1 tương thích EVM, được thiết kế để kết nối phía mang tính tổ chức với hệ sinh thái blockchain công khai.
Đây là nơi các ứng dụng công khai, tài sản và DeFi có thể hoạt động.
Tài liệu hiện tại cũng đề cập đến hơn 10.000 TPS và cơ chế chốt cuối tất định (deterministic finality) dưới một giây thông qua cơ chế đồng thuận Axyl của Rayls.
Vì vậy, Public Chain không chỉ đơn giản là một nơi khác để lưu trữ tài sản.
Đó là phần phía công khai của kiến trúc.
Cách đơn giản nhất để tôi hiểu bây giờ
Hãy nghĩ về một tổ chức phát hành một tài sản được token hóa.
Privacy Node
Tổ chức tạo ra và quản lý tài sản trong môi trường của chính mình.
↓
Private Network
Tổ chức có thể tương tác với các tổ chức đã được phê duyệt khác theo cách riêng tư.
↓
Public Chain
Khi phù hợp, tài sản có thể vươn tới hệ sinh thái blockchain công khai và thanh khoản công khai.
Tất nhiên, luồng thực tế còn phụ thuộc vào use case. Phần quan trọng là Rayls không ép mọi hoạt động phải diễn ra trong cùng một môi trường.
Mỗi môi trường có một nhiệm vụ cụ thể.
Và đây là chỗ Rayls Enygma khớp vào
Có lẽ đây là phần thú vị nhất đối với tôi.
Blockchain thường mang lại tính minh bạch theo mặc định, nhưng các tổ chức tài chính lại thường cần điều ngược lại đối với các giao dịch nhạy cảm.
Enygma được thiết kế để cung cấp các giao dịch bảo mật, đồng thời vẫn có thể kiểm chứng và kiểm toán được.
Ví dụ: tài liệu của Rayls mô tả các giao dịch chuyển tiền bảo mật, nơi người gửi, người nhận và số tiền có thể được ẩn khỏi chế độ xem công khai, trong khi các kiểm toán viên được ủy quyền vẫn có thể truy cập thông tin cần thiết.
Nó cũng hỗ trợ các luồng DvP riêng tư cho các tài sản được token hóa.
Vậy mục tiêu không chỉ đơn giản là:
"làm mọi thứ trở nên riêng tư."
Nó chủ yếu là việc cung cấp cho những người tham gia khác nhau các mức độ hiển thị khác nhau, tùy theo họ được ủy quyền xem những gì.
Điều tôi rút ra sau khi khám phá Rayls
Trước khi xem qua tài liệu, tôi chủ yếu nghĩ Rayls là một dự án blockchain khác, tập trung vào các tổ chức.
Sau khi xem xét kiến trúc, tôi nhìn ý tưởng theo một cách khác.
Privacy Node cung cấp cho một tổ chức môi trường onchain do tổ chức đó kiểm soát.
Private Network cho phép các tổ chức đã được phê duyệt tương tác.
Public Chain kết nối hạ tầng mang tính tổ chức đó với thế giới blockchain công khai.
Và Enygma cung cấp lớp quyền riêng tư cho hoạt động nhạy cảm.
Sự tách bạch này có lẽ là phần mà tôi thấy thú vị nhất ở Rayls.
Thay vì yêu cầu các tổ chức phải chọn giữa hạ tầng riêng tư và quyền truy cập blockchain công khai, Rayls đang xây dựng một cách để hai phía có thể làm việc cùng nhau.
Đó là phần đã khiến tôi “ngộ ra” sau khi thật sự đọc và đi qua các tài liệu.