Tác giả: Vitalik
Sắp xếp & Dịch | RuoYan
Liên kết gốc: https://vitalik.eth.limo/general/2025/09/24/openness_and_verifiability.html
Tuyên bố: Bài viết này là nội dung tái xuất bản, độc giả có thể tìm thêm thông tin qua liên kết gốc. Nếu tác giả có bất kỳ phản đối nào về hình thức tái xuất bản, xin vui lòng liên hệ với chúng tôi, chúng tôi sẽ sửa đổi theo yêu cầu của tác giả. Tái xuất bản chỉ nhằm mục đích chia sẻ thông tin, không cấu thành bất kỳ lời khuyên đầu tư nào, không đại diện cho quan điểm và lập trường của Wu.
Xu hướng lớn nhất của thế kỷ này có thể được tóm tắt là "Internet đã trở thành cuộc sống thực". Từ email đến nhắn tin tức thời, từ tài chính kỹ thuật số đến theo dõi sức khỏe, cho đến giao diện não máy tính sắp tới, cuộc sống hàng ngày của chúng ta đang được số hóa toàn diện. Tuy nhiên, sự số hóa này mang lại cả cơ hội và rủi ro lớn. Vitalik Buterin trong bài viết này đã đi sâu vào việc tại sao chúng ta cần phải thực hiện sự mở và có thể xác minh thực sự trong toàn bộ công nghệ (phần mềm, phần cứng và công nghệ sinh học), cũng như cách xây dựng một tương lai số an toàn, tự do và bình đẳng hơn.
Internet chính là cuộc sống thực.
Xu hướng lớn nhất cho đến nay của thế kỷ này có thể được tóm tắt là "Internet đã trở thành cuộc sống thực". Nó bắt đầu từ email và nhắn tin tức thời. Những cuộc trò chuyện riêng tư diễn ra hàng ngàn năm qua bằng miệng, tai, bút và giấy, giờ đây hoạt động trên cơ sở hạ tầng số. Sau đó, chúng ta đã chào đón tài chính kỹ thuật số - cả tài chính tiền mã hóa lẫn sự số hóa của tài chính truyền thống. Tiếp theo là sức khỏe của chúng ta: nhờ vào điện thoại thông minh, đồng hồ theo dõi sức khỏe cá nhân, và dữ liệu suy diễn từ hành vi mua sắm, thông tin về cơ thể của chúng ta đang được xử lý qua máy tính và mạng máy tính. Trong hai mươi năm tới, tôi dự đoán rằng xu hướng này sẽ thẩm thấu vào nhiều lĩnh vực khác nhau, bao gồm cả các quy trình chính phủ (cuối cùng thậm chí bao gồm cả bỏ phiếu), giám sát các chỉ số và mối đe dọa vật lý và sinh học của môi trường công cộng, và cuối cùng, thông qua giao diện não máy tính, thậm chí là suy nghĩ của chính chúng ta.
Tôi tin rằng những xu hướng này là không thể tránh khỏi; lợi ích của chúng quá lớn, trong một môi trường toàn cầu cạnh tranh cao, một nền văn minh từ chối những công nghệ này sẽ mất đi khả năng cạnh tranh trước tiên, và sau đó là chủ quyền. Tuy nhiên, ngoài việc cung cấp những lợi ích mạnh mẽ, những công nghệ này còn tác động sâu sắc đến động lực quyền lực bên trong và giữa các quốc gia.
Nền văn minh nào hưởng lợi nhiều nhất từ làn sóng công nghệ mới không phải là nền văn minh tiêu thụ công nghệ, mà là nền văn minh sản xuất công nghệ. Các kế hoạch tiếp cận bình đẳng cho các nền tảng khóa và API do chương trình kế hoạch trung ương chỉ có thể cung cấp một phần nhỏ, và sẽ thất bại trong trường hợp vượt ra ngoài phạm vi "bình thường" đã định. Hơn nữa, tương lai này liên quan đến việc phải có rất nhiều lòng tin vào công nghệ. Nếu lòng tin này bị phá vỡ (ví dụ như do cửa hậu, lỗi bảo mật), chúng ta sẽ gặp phải những vấn đề lớn thực sự. Chỉ cần khả năng lòng tin này có thể bị phá vỡ cũng sẽ buộc mọi người quay trở lại mô hình lòng tin xã hội cơ bản và loại trừ ("Cái này có phải do người mà tôi tin tưởng xây dựng không?"). Điều này tạo ra động lực truyền bá từ dưới lên: người có chủ quyền chính là người quyết định trạng thái ngoại lệ.
Tránh những vấn đề này đòi hỏi phải có hai thuộc tính công nghệ đan xen trong toàn bộ công nghệ - phần mềm, phần cứng và sinh học: sự mở thực sự (nghĩa là mã nguồn mở, bao gồm cả giấy phép miễn phí) và khả năng xác minh (bao gồm, lý tưởng nhất là, xác minh trực tiếp từ người dùng cuối).
Internet chính là cuộc sống thực. Chúng tôi muốn nó trở thành một utopia, không phải dystopia.
Tầm quan trọng của sự mở và khả năng xác minh trong lĩnh vực sức khỏe.
Chúng tôi đã thấy hậu quả của việc tiếp cận không bình đẳng vào các phương tiện sản xuất công nghệ trong đại dịch COVID-19. Vaccine chỉ được sản xuất ở một vài quốc gia, dẫn đến sự khác biệt lớn về thời gian tiếp cận vaccine giữa các quốc gia [1]. Các quốc gia giàu có hơn đã tiếp cận vaccine hàng đầu vào năm 2021, trong khi các quốc gia khác chỉ có thể có vaccine chất lượng thấp hơn vào năm 2022 hoặc 2023. Có những sáng kiến cố gắng đảm bảo tiếp cận bình đẳng [2], nhưng do vaccine được thiết kế để phụ thuộc vào quy trình sản xuất riêng tư, vốn chỉ có thể thực hiện ở một vài nơi, những sáng kiến này chỉ có thể làm được đến đó.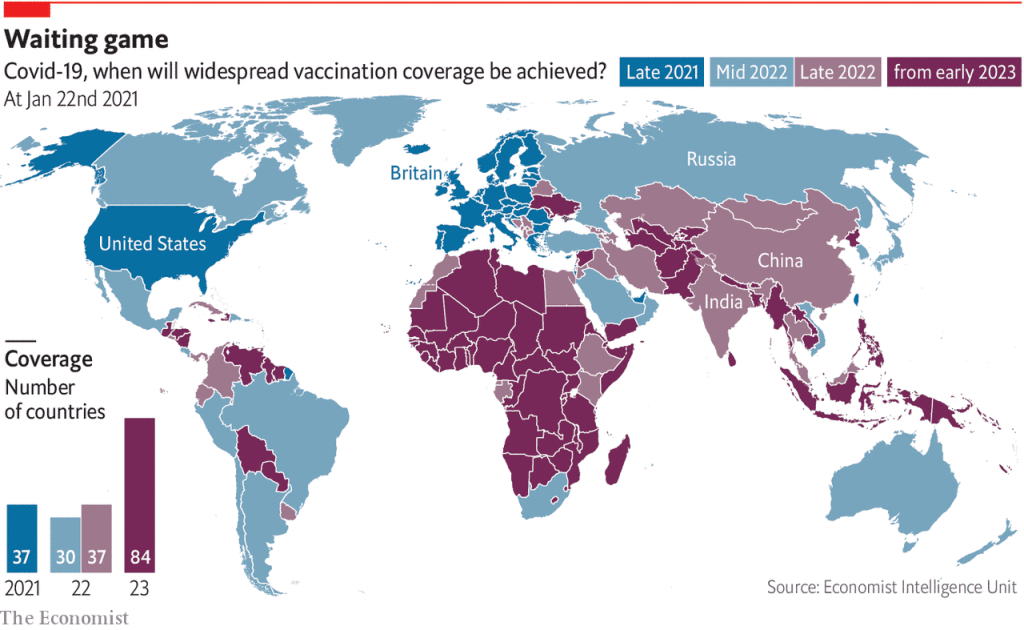
Tình hình tiêm vaccine COVID-19 từ năm 2021-2023.
Vấn đề chính thứ hai của vaccine là sự không minh bạch [3] trong khoa học và chiến lược truyền thông [4], cố gắng giả vờ với công chúng rằng chúng mang lại rủi ro hoặc khuyết điểm bằng không, điều này là không đúng và cuối cùng đã góp phần lớn vào [5] sự thiếu tin tưởng [6]. Ngày nay, sự thiếu tin tưởng này đã gia tăng theo cấp số nhân, cảm giác như là sự từ chối của nửa thế kỷ khoa học.
Thực tế là, cả hai vấn đề này đều có thể được giải quyết. Các vaccine như PopVax [8] do Balvi [7] tài trợ có chi phí phát triển thấp hơn, quy trình sản xuất mở hơn, giảm thiểu sự bất bình đẳng trong tiếp cận, đồng thời khiến việc phân tích và xác minh tính an toàn và hiệu quả của chúng dễ dàng hơn. Chúng ta có thể đi xa hơn trong việc thiết kế vaccine cho khả năng xác minh.
Các vấn đề tương tự cũng áp dụng cho khía cạnh số của công nghệ sinh học. Khi bạn nói chuyện với các nhà nghiên cứu về lão hóa, điều đầu tiên mà bạn thường nghe thấy là tương lai của y học chống lão hóa là cá nhân hóa và dựa trên dữ liệu. Để biết hôm nay nên đề xuất loại thuốc nào và thay đổi dinh dưỡng nào cho một người, bạn cần hiểu được tình trạng cơ thể hiện tại của họ. Nếu có thể thu thập và xử lý khối lượng lớn dữ liệu số theo thời gian thực, điều này sẽ hiệu quả hơn.
Internet chính là cuộc sống thực. Chúng tôi muốn nó trở thành một utopia, không phải dystopia.
Cùng một ý tưởng cũng áp dụng cho các công nghệ sinh học phòng ngừa rủi ro, như chống dịch bệnh. Dịch bệnh càng sớm được phát hiện, khả năng ngăn chặn nó tại nguồn càng cao - ngay cả khi không thể, mỗi tuần đều cho thêm thời gian để chuẩn bị và bắt đầu xây dựng các biện pháp ứng phó. Trong thời gian dịch bệnh diễn ra, việc biết nơi nào có người bị bệnh để có thể triển khai đối sách kịp thời rất có giá trị. Nếu những người bình thường bị nhiễm bệnh biết điều đó và tự cách ly trong vòng một giờ, điều này có nghĩa là sự lây lan giảm xuống 72 lần so với việc họ lây truyền cho người khác trong ba ngày. Nếu chúng ta biết 20% địa điểm nào chịu trách nhiệm cho 80% sự lây lan, cải thiện chất lượng không khí ở đó có thể mang lại lợi ích nữa. Tất cả những điều này cần (i) một lượng lớn cảm biến, và (ii) khả năng giao tiếp theo thời gian thực của các cảm biến để cung cấp thông tin cho các hệ thống khác.
Nếu chúng ta tiếp tục theo hướng "khoa học viễn tưởng", chúng ta sẽ gặp phải giao diện não máy tính, có thể tạo ra năng suất lớn, giúp mọi người hiểu nhau tốt hơn thông qua giao tiếp tâm linh và mở khóa con đường an toàn hơn đến trí tuệ nhân tạo thông minh cao.
Nếu cơ sở hạ tầng theo dõi sức khỏe cá nhân và không gian là sở hữu riêng, thì dữ liệu mặc định sẽ rơi vào tay các công ty lớn. Những công ty này có khả năng xây dựng nhiều ứng dụng khác nhau trên nền tảng của họ, trong khi những người khác thì không. Họ có thể cung cấp quyền truy cập thông qua API, nhưng quyền truy cập API sẽ bị hạn chế và được sử dụng để khai thác độc quyền, và có thể bị hủy bỏ bất cứ lúc nào. Điều này có nghĩa là một số ít người và công ty có thể truy cập các thành phần quan trọng nhất của công nghệ chính của thế kỷ 21, điều này lại hạn chế ai có thể thu lợi kinh tế từ nó.
Mặt khác, nếu dữ liệu sức khỏe cá nhân này không an toàn, tin tặc có thể lợi dụng bất kỳ vấn đề sức khỏe nào để tống tiền bạn, tối ưu hóa giá cả sản phẩm bảo hiểm và chăm sóc sức khỏe để thu giá trị từ bạn, nếu dữ liệu bao gồm theo dõi vị trí, họ biết nơi nào để chờ bạn và bắt cóc bạn. Ở hướng khác, dữ liệu vị trí của bạn (rất [9] thường xuyên bị tin tặc tấn công [10]) có thể được sử dụng để suy luận về thông tin sức khỏe của bạn. Nếu BCI của bạn bị tin tặc tấn công, điều đó có nghĩa là các đối thủ đang đọc (hoặc tệ hơn, ghi vào) suy nghĩ của bạn theo nghĩa đen. Đây không còn là khoa học viễn tưởng: xem tại đây [11] để hiểu cách BCI bị tấn công có thể dẫn đến việc ai đó mất kiểm soát vận động.
Tổng thể, lợi ích rất lớn, nhưng cũng có rủi ro lớn: nhấn mạnh sự mở và khả năng xác minh rất phù hợp để giảm thiểu rủi ro.
Tầm quan trọng của sự mở và khả năng xác minh trong công nghệ số cá nhân và thương mại.
Đầu tháng này, tôi phải điền và ký một biểu mẫu cần thiết cho một chức năng pháp lý. Khi đó tôi không ở trong nước. Hệ thống chữ ký điện tử quốc gia tồn tại, nhưng tôi chưa thiết lập. Tôi phải in biểu mẫu, ký tên, đi đến DHL gần đó, dành nhiều thời gian để điền vào biểu mẫu giấy, rồi trả tiền để gửi biểu mẫu đến đầu kia của thế giới. Thời gian cần thiết: nửa giờ, chi phí: 119 đô la. Cùng ngày, tôi phải ký một giao dịch (kỹ thuật số) để thực hiện một hành động trên chuỗi Ethereum. Thời gian cần thiết: 5 giây, chi phí: 0.10 đô la (công bằng mà nói, nếu không có blockchain, chữ ký có thể hoàn toàn miễn phí).
Những câu chuyện này dễ dàng tìm thấy trong các lĩnh vực quản trị doanh nghiệp hoặc phi lợi nhuận, quản lý tài sản trí tuệ, v.v. Trong mười năm qua, bạn có thể tìm thấy chúng trong một phần khá lớn tài liệu quảng cáo của tất cả các công ty khởi nghiệp blockchain. Ngoài ra, còn có mẹ của tất cả các trường hợp sử dụng "sử dụng quyền cá nhân số": thanh toán và tài chính.
Tất nhiên, tất cả điều này đều có nhiều rủi ro: điều gì sẽ xảy ra nếu phần mềm hoặc phần cứng bị tin tặc tấn công? Đây là rủi ro mà không gian tiền mã hóa đã sớm nhận ra: blockchain không có giấy phép và phi tập trung, vì vậy nếu bạn mất quyền truy cập vào tiền [12], bạn sẽ không có nguồn lực, không có chú bác nào trên trời để cầu cứu. Không có chìa khóa của bạn, không có tiền của bạn. Vì lý do này, không gian tiền mã hóa đã sớm suy nghĩ về chữ ký đa chữ [13] và ví khôi phục xã hội [14], cùng với ví phần cứng [15]. Tuy nhiên, trong thực tế, có nhiều tình huống thiếu vắng một chú bác đáng tin cậy không phải là sự lựa chọn ý thức hệ, mà là phần không thể thiếu của kịch bản. Trên thực tế, ngay cả trong tài chính truyền thống, "chú bác trên trời" cũng không thể bảo vệ hầu hết mọi người: ví dụ, chỉ có 4% nạn nhân bị lừa đảo lấy lại được khoản mất mát [16]. Trong các trường hợp liên quan đến việc lưu trữ dữ liệu cá nhân, ngay cả trong nguyên tắc cũng không thể khôi phục việc rò rỉ. Do đó, chúng ta cần sự khả năng xác minh và an toàn thực sự - khả năng xác minh và an toàn của phần mềm và phần cứng cuối cùng.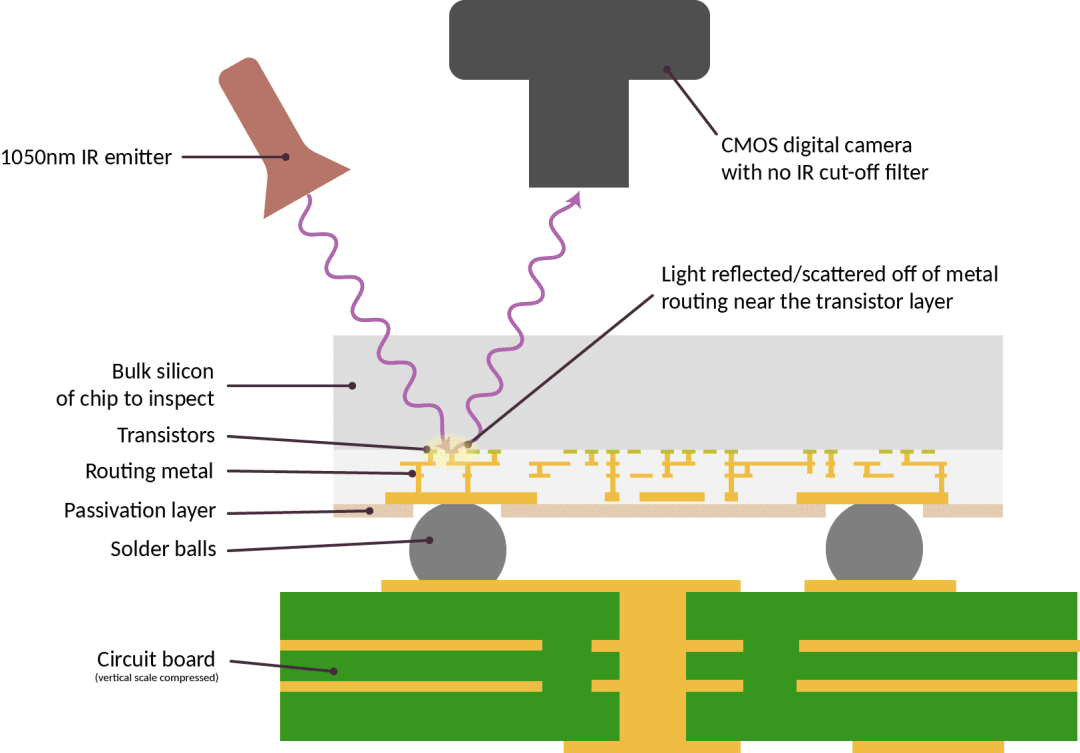
Một công nghệ được đề xuất để kiểm tra xem chip máy tính có được sản xuất chính xác không.
Điều quan trọng là, trong trường hợp phần cứng, rủi ro mà chúng ta cố gắng ngăn chặn vượt xa "nhà sản xuất có xấu không?". Thay vào đó, vấn đề là có nhiều phụ thuộc, trong đó hầu hết là mã nguồn đóng, và bất kỳ sự sơ suất nào trong số đó có thể dẫn đến kết quả an toàn không thể chấp nhận. Bài báo này cho thấy ví dụ gần đây [18], chỉ ra cách lựa chọn vi kiến trúc có thể phá hoại tính kháng cự của các thiết kế an toàn có thể chứng minh chỉ bằng cách xem xét phần mềm. Các cuộc tấn công như EUCLEAK [19] phụ thuộc vào việc phát hiện các lỗ hổng khó khăn hơn do có bao nhiêu thành phần là độc quyền. Các mô hình AI nếu chúng được đào tạo trên phần cứng bị tổn hại [20], có thể được cài đặt cửa hậu trong quá trình đào tạo.
Một vấn đề khác trong tất cả những trường hợp này là nhược điểm của các hệ thống tập trung và đóng kín, ngay cả khi chúng hoàn toàn an toàn. Sự tập trung tạo ra áp lực liên tục giữa cá nhân, công ty hoặc quốc gia: nếu cơ sở hạ tầng cốt lõi của bạn được xây dựng và duy trì bởi các công ty tiềm năng không đáng tin cậy của một quốc gia tiềm năng không đáng tin cậy, bạn dễ bị áp lực (ví dụ, xem Henry Farrell về việc vũ khí hóa sự phụ thuộc lẫn nhau [21]). Đây là điều mà tiền mã hóa nhằm giải quyết - nhưng nó tồn tại trong nhiều lĩnh vực hơn là tài chính.
Tầm quan trọng của sự mở và khả năng xác minh trong công nghệ công dân số.
Tôi thường nói chuyện với nhiều người cố gắng tìm ra các hình thức chính phủ tốt hơn cho nhiều trường hợp vào thế kỷ 21. Một số người, như Audrey Tang [22], cố gắng nâng cao hệ thống chính trị đã hoạt động lên một tầm cao mới, ủy quyền cho cộng đồng mã nguồn mở địa phương và sử dụng các cơ chế như hội nghị công dân, rút thăm và bỏ phiếu thứ hai. Những người khác bắt đầu từ con số không: đây là một [23] hiến pháp gần đây mà một số nhà khoa học chính trị sinh ra ở Nga đề xuất cho Nga, với sự bảo vệ mạnh mẽ về tự do cá nhân và tự trị địa phương, thiên hướng thể chế mạnh mẽ về hòa bình chống lại xâm lược, và vai trò dân chủ trực tiếp mạnh mẽ chưa từng có. Những người khác, như các nhà kinh tế làm việc với thuế giá trị đất [24] hoặc định giá tắc nghẽn, cố gắng cải thiện nền kinh tế của quốc gia họ.
Mọi người có thể có mức độ nhiệt tình khác nhau đối với mỗi ý tưởng. Nhưng họ đều có một điểm chung, đó là đều liên quan đến sự tham gia băng thông lớn, vì vậy bất kỳ việc triển khai thực tế nào cũng phải là số. Bút và giấy có thể được chấp nhận cho hồ sơ cơ bản về ai sở hữu cái gì và các cuộc bầu cử diễn ra bốn năm một lần, nhưng không thể cho bất kỳ điều gì yêu cầu chúng ta nhập vào với băng thông hoặc tần suất cao hơn.
Tuy nhiên, trong lịch sử, mức độ chấp nhận của các nhà nghiên cứu an ninh đối với các ý tưởng như bỏ phiếu điện tử đã từ nghi ngờ đến thù địch. Đây là một tóm tắt tốt [25] về những lập luận chống lại bỏ phiếu điện tử. Trích dẫn tài liệu:
Trước tiên, công nghệ là "phần mềm hộp đen", có nghĩa là công chúng không được phép truy cập vào phần mềm điều khiển máy bỏ phiếu. Mặc dù các công ty bảo vệ phần mềm của họ để ngăn chặn gian lận (và đánh bại cạnh tranh), điều này cũng khiến công chúng không biết phần mềm bỏ phiếu hoạt động như thế nào. Việc các công ty thao túng phần mềm để tạo ra kết quả gian lận sẽ rất đơn giản. Hơn nữa, các nhà cung cấp máy sản xuất máy bỏ phiếu cạnh tranh lẫn nhau, không có đảm bảo rằng họ sản xuất máy để phục vụ lợi ích tốt nhất của cử tri và tính chính xác của phiếu bầu.
Có rất nhiều trường hợp thực tế [26] chứng minh rằng sự nghi ngờ này là hợp lý.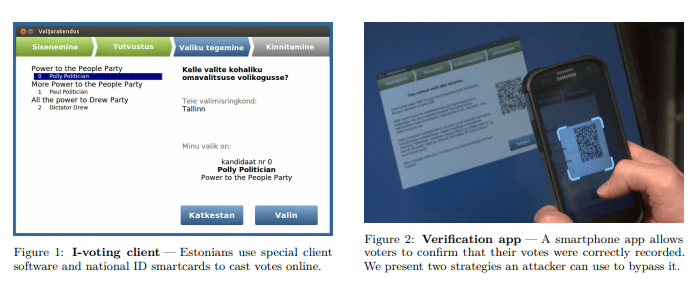
Phân tích phê phán về bỏ phiếu mạng Estonia năm 2014 [27].
Những lập luận này áp dụng nguyên văn cho tất cả các trường hợp khác. Nhưng tôi dự đoán rằng khi công nghệ tiến bộ, phản ứng "hãy để chúng ta không làm gì cả" sẽ trở nên ngày càng không thực tế trong nhiều lĩnh vực. Thế giới đang trở nên hiệu quả hơn nhanh chóng nhờ công nghệ (dù tốt hay xấu), tôi dự đoán bất kỳ hệ thống nào không tuân theo xu hướng này sẽ trở nên ngày càng không liên quan đến các vấn đề cá nhân và tập thể khi mọi người bỏ qua nó. Do đó, chúng ta cần một phương án thay thế: thực sự làm những điều khó khăn, tìm ra cách làm cho các giải pháp công nghệ phức tạp an toàn và có thể xác minh.
Về lý thuyết, "an toàn và có thể xác minh" và "mã nguồn mở" là hai điều khác nhau. Một số thứ có thể là sở hữu và an toàn là điều hoàn toàn có thể: máy bay là công nghệ sở hữu cao độ, nhưng nhìn chung, hàng không thương mại là một phương thức di chuyển rất an toàn [28]. Nhưng những gì mô hình sở hữu không thể đạt được là kiến thức chung về an toàn - khả năng được những người hành động không tin tưởng lẫn nhau tin tưởng.
Các hệ thống công dân như bầu cử là một trường hợp mà an toàn kiến thức chung rất quan trọng. Một trường hợp khác là thu thập chứng cứ trên tòa án. Gần đây, tại Massachusetts, một lượng lớn chứng cứ từ máy đo hơi thở đã bị tuyên bố là không hợp lệ [29], bởi vì thông tin về lỗi thử nghiệm đã bị che giấu. Trích dẫn bài viết:
Vậy, tất cả các kết quả đều có lỗi sao? Không. Trên thực tế, trong hầu hết các trường hợp, các thử nghiệm máy đo hơi thở không gặp vấn đề hiệu chuẩn. Tuy nhiên, do các điều tra viên sau đó phát hiện rằng phòng thí nghiệm hình sự bang đã che giấu chứng cứ, cho thấy vấn đề còn rộng hơn những gì họ đã nói, thẩm phán Frank Gaziano đã viết rằng quyền lợi hợp pháp của tất cả các bị cáo đã bị vi phạm.
Quy trình hợp pháp trên tòa án về cơ bản là một lĩnh vực không chỉ cần công bằng và chính xác, mà còn cần phải có kiến thức chung công bằng và chính xác - bởi vì nếu không có kiến thức chung rằng tòa án đang làm điều đúng, xã hội rất dễ rơi vào vòng xoáy của việc mọi người tự xử lý.
Ngoài khả năng xác minh, sự mở ra cũng có lợi ích nội tại. Sự mở ra cho phép các cộng đồng địa phương thiết kế các hệ thống quản trị, danh tính và các nhu cầu khác theo cách tương thích với các mục tiêu địa phương. Nếu hệ thống bỏ phiếu là sở hữu, thì các quốc gia (hoặc tỉnh hoặc thị trấn) muốn thử nghiệm hệ thống mới sẽ gặp khó khăn lớn hơn: họ phải thuyết phục công ty thực hiện các quy tắc ưa thích của họ như là chức năng, hoặc bắt đầu từ con số không và hoàn tất tất cả các công việc để làm cho nó an toàn. Điều này làm tăng chi phí đổi mới cho hệ thống chính trị.
Trong bất kỳ lĩnh vực nào trong số này, một phương pháp đạo đức hacker mã nguồn mở hơn sẽ trao nhiều quyền lực hơn cho những người thực hiện địa phương, bất kể họ hành động như cá nhân hay như một phần của chính phủ hoặc công ty. Để làm cho điều này có thể, các công cụ mở được xây dựng cần phải rộng rãi có sẵn, và cơ sở hạ tầng và thư viện mã cần phải được cấp phép miễn phí để cho phép người khác xây dựng trên nền tảng đó. Trong mức độ mà mục tiêu là tối thiểu hóa sự khác biệt quyền lực, copyleft đặc biệt có giá trị [30].
Lĩnh vực cuối cùng của công nghệ công dân quan trọng trong những năm tới là an toàn vật lý. Camera giám sát đã xuất hiện ở khắp mọi nơi trong hai mươi năm qua, gây ra nhiều lo ngại về quyền tự do công dân. Thật không may, tôi dự đoán sự gia tăng gần đây của chiến tranh drone sẽ khiến "không làm an toàn công nghệ cao" không còn là một sự lựa chọn khả thi. Ngay cả khi luật pháp của một quốc gia không xâm phạm tự do cá nhân, nếu quốc gia đó không thể bảo vệ bạn khỏi những áp lực pháp lý từ các quốc gia khác (hoặc công ty hoặc cá nhân lưu manh), thì điều đó cũng chẳng có ý nghĩa gì. Drone làm cho cuộc tấn công này trở nên dễ dàng hơn nhiều. Do đó, chúng ta cần các biện pháp đối phó, có thể liên quan đến nhiều hệ thống chống drone [31] và cảm biến và camera.
Nếu những công cụ này là sở hữu, thì việc thu thập dữ liệu sẽ không minh bạch và tập trung. Nếu những công cụ này là mở và có thể xác minh, thì chúng ta có cơ hội áp dụng các phương pháp tốt hơn: thiết bị an toàn chỉ xuất ra dữ liệu hạn chế trong các trường hợp hạn chế và xóa phần còn lại. Chúng ta có thể có một tương lai an toàn vật lý số, giống như chú chó canh số hơn là nhà tù toàn cảnh số. Mọi người có thể tưởng tượng một thế giới mà thiết bị giám sát công cộng được yêu cầu là mã nguồn mở và có thể xác minh, bất kỳ ai cũng có quyền hợp pháp để chọn ngẫu nhiên thiết bị giám sát công cộng và tháo rời để xác minh. Các câu lạc bộ khoa học máy tính đại học có thể thường xuyên thực hiện điều này như một bài tập giáo dục.
Cách thức mã nguồn mở và có thể xác minh.
Chúng ta không thể tránh khỏi việc sâu sắc nhúng các vấn đề máy tính số vào mọi khía cạnh của cuộc sống (cá nhân và tập thể). Mặc định, chúng ta có thể nhận được các vấn đề máy tính số do các công ty tập trung xây dựng và vận hành, tối ưu hóa vì lợi nhuận của một số ít người, bị chính phủ nước chủ nhà của họ cài đặt cửa sau, và phần lớn thế giới không thể tham gia vào việc tạo ra chúng hoặc biết chúng có an toàn hay không. Nhưng chúng ta có thể cố gắng tiến tới một giải pháp thay thế tốt hơn. Hãy tưởng tượng một thế giới:
· Bạn có một thiết bị điện tử cá nhân an toàn - thứ có chức năng điện thoại, tính năng bảo mật ví phần cứng mã hóa và mức độ khả năng kiểm tra giống như đồng hồ cơ.
· Tất cả các ứng dụng nhắn tin của bạn đều được mã hóa, mô hình tin nhắn được làm mơ hồ qua mạng trộn, tất cả mã đều được xác minh chính thức. Bạn có thể chắc chắn rằng giao tiếp riêng tư của bạn thực sự là riêng tư.
· Tài chính của bạn được quản lý bởi ví được kiểm soát bởi thiết bị điện tử cá nhân của bạn, là tài sản tiêu chuẩn ERC20 trên chuỗi (hoặc xuất bản băm và chứng minh lên một số máy chủ trên chuỗi để đảm bảo tính chính xác). Nếu bạn làm mất thiết bị, chúng có thể được khôi phục thông qua sự kết hợp nào đó của thiết bị khác mà bạn chọn, thành viên gia đình, bạn bè hoặc thiết bị của tổ chức (không nhất thiết là chính phủ: nếu ai cũng dễ dàng làm điều này, ví dụ như nhà thờ cũng có thể cung cấp).
· Có cơ sở hạ tầng kiểu Starlink mã nguồn mở tồn tại, vì vậy chúng ta có được kết nối toàn cầu mạnh mẽ mà không phụ thuộc vào một số ít người hành động.
· Bạn có thiết bị hoạt động LLM mã nguồn mở quét hoạt động của bạn, cung cấp đề xuất và tự động hoàn thành các nhiệm vụ, và cảnh báo bạn khi bạn có thể nhận được thông tin sai hoặc sắp mắc lỗi. Hệ điều hành cũng là mã nguồn mở và được xác minh chính thức.
· Bạn đeo thiết bị theo dõi sức khỏe cá nhân 24x7, cũng là mã nguồn mở và có thể kiểm tra, cho phép bạn lấy dữ liệu và đảm bảo không ai lấy nó mà không có sự đồng ý của bạn.
· Chúng ta có những hình thức quản trị tiên tiến hơn, sử dụng rút thăm, hội nghị công dân, bỏ phiếu thứ hai, và các tổ hợp bỏ phiếu dân chủ thường khéo léo để đặt ra mục tiêu, cùng với một phương pháp nào đó để chọn ý tưởng từ các chuyên gia để xác định cách đạt được mục tiêu. Là một người tham gia, bạn thực sự có thể chắc chắn rằng hệ thống đang thực hiện các quy tắc theo cách bạn hiểu.
· Các không gian công cộng được trang bị thiết bị giám sát để theo dõi các biến sinh học (ví dụ như mức CO2 và AQI, sự hiện diện của bệnh truyền qua không khí, nước thải). Tuy nhiên, những thiết bị này (cũng như bất kỳ camera giám sát và drone phòng ngừa nào) là mã nguồn mở và có thể xác minh, có các hệ thống pháp lý mà công chúng có thể kiểm tra ngẫu nhiên chúng.
· Đây là một thế giới mà chúng ta có nhiều hơn hôm nay về an toàn, tự do và truy cập bình đẳng vào nền kinh tế toàn cầu. Nhưng để đạt được thế giới này cần phải đầu tư nhiều hơn vào các công nghệ khác nhau: các hình thức mật mã tiên tiến hơn. Tôi gọi đó là thẻ thần thánh của Ai Cập dưới dạng mật mã ZK-SNARK, mã hóa hoàn toàn đồng nhất và làm mờ mạnh mẽ, vì chúng cho phép bạn tính toán bất kỳ chương trình nào trên dữ liệu trong môi trường nhiều bên và cung cấp đảm bảo về đầu ra, đồng thời giữ cho dữ liệu và tính toán riêng tư. Điều này cho phép các ứng dụng bảo vệ quyền riêng tư mạnh mẽ hơn. Các công cụ liên quan đến mật mã (ví dụ như blockchain để kích hoạt các ứng dụng có đảm bảo mạnh mẽ rằng dữ liệu không bị thay đổi và người dùng không bị loại trừ, cùng với quyền riêng tư phân biệt để thêm tiếng ồn vào dữ liệu nhằm bảo vệ quyền riêng tư hơn nữa) cũng áp dụng ở đây.
· An toàn ở cấp độ ứng dụng và người dùng. Ứng dụng chỉ an toàn khi những đảm bảo an toàn mà chúng đưa ra thực sự có thể hiểu được và xác minh được đối với người dùng. Điều này sẽ liên quan đến việc làm cho các ứng dụng có thuộc tính an toàn mạnh mẽ dễ dàng xây dựng trong một khung phần mềm. Điều quan trọng là, nó cũng sẽ liên quan đến việc trình duyệt, hệ điều hành và các trung gian khác (ví dụ như LLM quan sát chạy cục bộ) làm mọi thứ có thể để xác minh các ứng dụng, xác định mức độ rủi ro của chúng, và trình bày thông tin này cho người dùng.
· Xác minh chính thức. Chúng ta có thể sử dụng các phương pháp chứng minh tự động để thuật toán xác minh rằng chương trình đáp ứng các thuộc tính mà chúng ta quan tâm, chẳng hạn như không rò rỉ dữ liệu hoặc không dễ bị sửa đổi bởi bên thứ ba không được ủy quyền. Lean gần đây đã trở thành ngôn ngữ phổ biến cho việc này. Những công nghệ này đã bắt đầu được sử dụng để xác minh các thuật toán chứng minh ZK-SNARK cho máy ảo Ethereum (EVM) và các trường hợp sử dụng có giá trị cao và rủi ro cao khác trong lĩnh vực mật mã, và được sử dụng tương tự trong thế giới rộng lớn hơn. Hơn nữa, chúng ta cần đạt được tiến bộ hơn nữa trong các thực hành an toàn thông thường khác.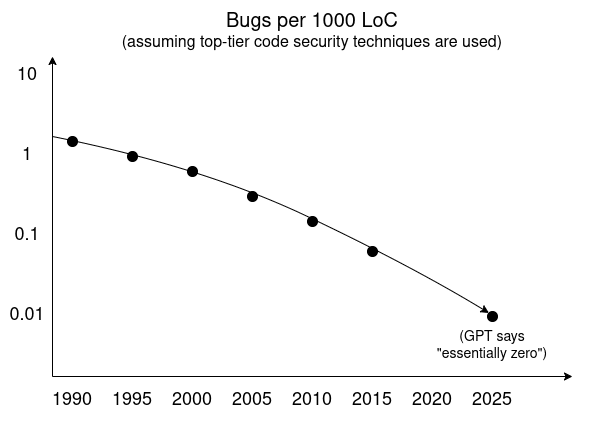
Chủ nghĩa bi quan về an ninh mạng trong những năm 2000 là sai lầm: các lỗ hổng (và cửa hậu) có thể bị vượt qua. Chúng ta "chỉ cần" học cách đặt an toàn lên trước các mục tiêu cạnh tranh khác.
· Hệ điều hành hướng đến mã nguồn mở và an toàn. Ngày càng có nhiều hệ điều hành như vậy bắt đầu xuất hiện: GrapheneOS như một phiên bản an toàn của Android, nhân hướng đến an toàn tối thiểu như Asterinas, HarmonyOS của Huawei (có phiên bản mã nguồn mở) đang sử dụng xác minh chính thức (tôi dự đoán nhiều độc giả sẽ nghĩ "nếu là Huawei, chắc chắn có cửa hậu", nhưng điều này bỏ lỡ điểm chính: miễn là nó mở, bất kỳ ai cũng có thể xác minh nó, ai sản xuất nó không nên quan trọng. Đây là một ví dụ tốt về cách sự mở và khả năng xác minh chống lại sự Balkan hóa toàn cầu) phần cứng mã nguồn mở an toàn. Nếu bạn không thể đảm bảo rằng phần cứng của bạn thực sự đang chạy phần mềm đó, và không rò rỉ dữ liệu một cách riêng lẻ ở bên ngoài, thì không có phần mềm nào là an toàn. Trong lĩnh vực này, tôi có hai mục tiêu ngắn hạn thú vị nhất:
· Thiết bị điện tử cá nhân an toàn - cái mà ngành công nghiệp blockchain gọi là "ví phần cứng", những người đam mê mã nguồn mở gọi là "smartphone an toàn", ngoại trừ một khi bạn hiểu được sự cần thiết của an toàn và tính phổ dụng, cả hai cuối cùng sẽ hợp nhất thành một điều.
· Cơ sở hạ tầng vật lý của không gian công cộng - khóa thông minh, thiết bị giám sát sinh học mà tôi đã mô tả ở trên, và công nghệ "Internet vạn vật" nói chung. Chúng ta cần có thể tin tưởng vào nó. Điều này cần sự mở và khả năng xác minh.
· Xây dựng chuỗi công cụ an toàn mã nguồn mở để phát triển phần cứng mã nguồn mở. Ngày nay, việc thiết kế phần cứng phụ thuộc vào một loạt các phụ thuộc đóng kín. Điều này làm tăng đáng kể chi phí sản xuất phần cứng và làm cho quá trình này trở nên khó cấp phép hơn. Điều này cũng làm cho việc xác minh phần cứng trở nên không thực tế: nếu các công cụ tạo ra thiết kế chip là đóng kín, bạn không biết bạn đang xác minh điều gì. Ngay cả những công cụ như chuỗi quét hiện có ngày nay thường không khả dụng trong thực tế, vì quá nhiều công cụ cần thiết là đóng kín. Tất cả điều này có thể thay đổi.
· Xác minh phần cứng (ví dụ như IRIS và quét X-quang). Chúng ta cần có phương pháp quét chip để xác minh rằng chúng thực sự có logic mà chúng nên có, và chúng không có các thành phần bổ sung cho phép các hình thức sửa đổi và rò rỉ dữ liệu không mong muốn. Điều này có thể được thực hiện một cách phá hủy: các kiểm toán viên ngẫu nhiên đặt hàng các sản phẩm chứa chip máy tính (sử dụng danh tính trông giống như người dùng cuối bình thường), sau đó tháo rời chip và xác minh logic có khớp hay không. Sử dụng IRIS hoặc quét X-quang, điều này có thể được thực hiện không phá hủy, cho phép mỗi chip đều có thể được quét.
· Thiết bị giám sát môi trường và sinh học mã nguồn mở, chi phí thấp và địa phương. Cộng đồng và cá nhân nên có khả năng đo lường môi trường và bản thân họ và xác định rủi ro sinh học. Điều này bao gồm nhiều hình thức công nghệ: thiết bị y tế quy mô cá nhân như OpenWater, cảm biến chất lượng không khí, cảm biến bệnh truyền qua không khí chung (ví dụ như Varro), và giám sát môi trường quy mô lớn hơn.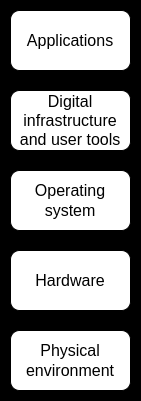
Sự mở và khả năng xác minh ở tất cả các cấp của công nghệ là điều thiết yếu.
Từ đây đến đó.
Sự khác biệt chính giữa tầm nhìn này và tầm nhìn công nghệ "truyền thống" hơn là nó thân thiện hơn với chủ quyền địa phương và quyền lực và tự do cá nhân. An toàn không phải là thông qua việc tìm kiếm toàn cầu và đảm bảo rằng không có kẻ xấu ở bất kỳ đâu, mà là thông qua việc làm cho thế giới trở nên vững chắc hơn ở mỗi cấp độ. Sự mở ra có nghĩa là khả năng xây dựng và cải tiến cho mỗi tầng công nghệ, không chỉ là các chương trình API truy cập mở do kế hoạch trung ương cung cấp. Việc xác minh không được dành riêng cho các kiểm toán viên cao su độc quyền có thể thông đồng với các công ty và chính phủ phát hành công nghệ - mà là quyền của nhân dân và sự khuyến khích xã hội cho sở thích.
Tôi tin rằng tầm nhìn này mạnh mẽ hơn, phù hợp hơn với thế kỷ 21 phân cực của chúng ta. Nhưng chúng ta không có vô số thời gian để thực hiện tầm nhìn này. Các phương pháp tập trung hơn liên quan đến việc thu thập dữ liệu nhiều hơn và cài cửa hậu, làm đơn giản hóa hoàn toàn việc xác minh thành "Điều này có phải được tạo ra bởi các nhà phát triển hoặc nhà sản xuất đáng tin cậy không" đang tiến triển nhanh chóng. Các nỗ lực tập trung đã thử nghiệm thay thế cho việc truy cập mở thực sự trong nhiều thập kỷ. Nó có thể bắt đầu từ internet.org của Facebook, và sẽ tiếp tục, mỗi lần thử nghiệm phức tạp hơn lần trước. Chúng ta cần hành động nhanh chóng để cạnh tranh với những phương pháp này và chứng minh cho mọi người và các tổ chức rằng các giải pháp tốt hơn là có thể.
Nếu chúng ta có thể thành công trong việc thực hiện tầm nhìn này, một cách khác để hiểu thế giới mà chúng ta có được là nó là một dạng tương lai hồi tưởng. Một mặt, chúng ta có lợi ích của công nghệ mạnh mẽ hơn, cho phép chúng ta cải thiện sức khỏe, tổ chức mình một cách hiệu quả và linh hoạt hơn, và bảo vệ mình khỏi những mối đe dọa mới và cũ. Mặt khác, chúng ta có một thế giới mà mỗi thuộc tính tự nhiên thứ hai của con người được đưa về năm 1900: cơ sở hạ tầng miễn phí cho mọi người, có thể tháo rời, xác minh và sửa đổi để đáp ứng nhu cầu của riêng họ, bất kỳ ai cũng có thể tham gia không chỉ với tư cách là người tiêu dùng hoặc "nhà xây dựng ứng dụng", mà ở bất kỳ cấp nào trong công nghệ, bất kỳ ai cũng có thể chắc chắn rằng thiết bị đang làm những gì nó nói.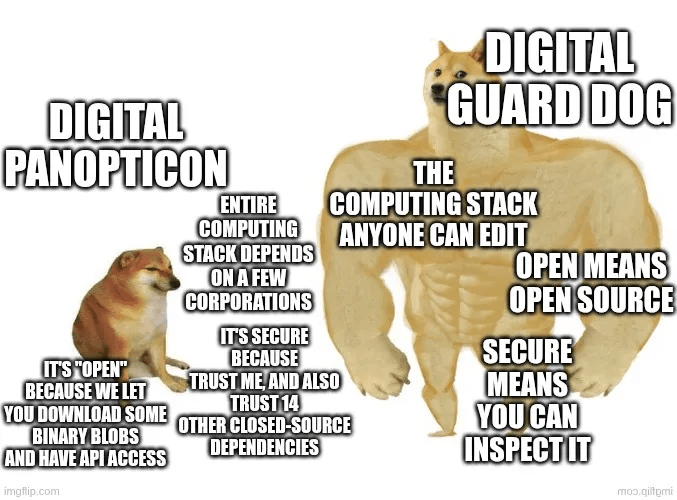
Việc thiết kế cho khả năng xác minh có chi phí: nhiều tối ưu hóa về phần cứng và phần mềm cung cấp lợi ích về tốc độ được yêu cầu cao, nhưng đổi lại khiến thiết kế trở nên khó hiểu hơn hoặc dễ bị tổn thương hơn. Mã nguồn mở làm cho việc kiếm tiền dưới nhiều mô hình kinh doanh tiêu chuẩn trở nên thách thức hơn. Tôi tin rằng cả hai vấn đề này đều bị phóng đại - nhưng đây không phải là điều mà thế giới sẽ được thuyết phục trong một sớm một chiều. Điều này dẫn đến một câu hỏi: mục tiêu ngắn hạn thực tế là gì?
Tôi sẽ đưa ra một câu trả lời: nỗ lực để đạt được một công nghệ hoàn toàn mã nguồn mở và thân thiện với xác minh, nhắm đến các ứng dụng có độ an toàn cao, không phải ứng dụng quan trọng về hiệu suất - bao gồm cả người tiêu dùng và tổ chức, cả dài hạn và đối mặt trực tiếp. Điều này sẽ bao gồm phần cứng, phần mềm và sinh học. Hầu hết các tính toán thực sự cần an toàn thực sự không cần tốc độ thực sự, ngay cả trong những trường hợp cần thiết, thường có cách để kết hợp các thành phần hiệu suất cao nhưng không đáng tin cậy và đáng tin cậy nhưng không hiệu suất cao để đạt được hiệu suất và độ tin cậy cao cho nhiều ứng dụng. Đạt được độ an toàn và sự mở ra tối đa cho mọi thứ là không thực tế. Nhưng chúng ta có thể đảm bảo rằng những thuộc tính này có sẵn trong các lĩnh vực thật sự quan trọng.
Liên kết siêu trong bản gốc.
[1] https://www.ucl.ac.uk/bartlett/news/2025/apr/new-research-finds-substantial-global-disparities-covid-19-vaccine-accessibility
[2] https://www.who.int/initiatives/act-accelerator/covax
[3] https://www.nytimes.com/2021/01/28/world/europe/vaccine-secret-contracts-prices.html
[4] https://jphe.amegroups.org/article/view/9331/html
[5] https://www.transparency.org/en/press/covid-19-vaccines-lack-of-transparency-trials-secretive-contracts-science-by-press-release-risk-success-of-global-response
[6] https://www.sciencedirect.com/science/article/pii/S0264410X24007217
[7] https://x.com/VitalikButerin/status/1567908552714616832
[8] https://popvax.com/
[9] https://www.nbcnews.com/tech/security/location-data-broker-gravy-analytics-was-seemingly-hacked-experts-say-rcna187038
[10] https://www.nytimes.com/interactive/2019/12/19/opinion/location-tracking-cell-phone.html
[11] https://www.sciencedirect.com/science/article/abs/pii/S0165027022002357
[12] https://bitcoinmagazine.com/culture/bitcoin-self-defense-part-i-wallet-protection-1368758841
[13] https://bitcoinmagazine.com/technical/multisig-future-bitcoin-1394686504
[14] https://vitalik.eth.limo/general/2021/01/11/recovery.html
[15] https://www.coinbase.com/en-sg/learn/crypto-basics/what-is-a-hardware-wallet
[16] https://www.gasa.org/post/global-state-of-scams-report-2024-1-trillion-stolen-in-12-months-gasa-feedzai#:~:text=Only%204%25%20of%20Victims%20Recover,more%20effective%20financial%20recovery%20processes.
[17] https://www.bunniestudios.com/blog/2023/infra-red-in-situ-iris-inspection-of-silicon/
[18] https://eprint.iacr.org/2024/574.pdf
[19] https://ninjalab.io/eucleak/
[20] https://arxiv.org/pdf/2304.08411
[21] https://www.brookings.edu/wp-content/uploads/2020/05/9780815738374_ch1.pdf
[22] https://6pack.care/manifesto
[23] https://www.igrec.io/constitution-project
[24] https://www.landisabigdeal.com/
[25] https://cs.stanford.edu/people/eroberts/cs181/projects/2006-07/electronic-voting/index_files/page0002.html
[26] https://apnews.com/article/f6876669cb6b4e4c9850844f8e015b4c
[27] https://jhalderm.com/pub/papers/ivoting-ccs14.pdf
[28] https://www.linkedin.com/pulse/beyond-intuition-why-flying-really-safer-than-driving-philip-mann-15tee
[29] https://www.wbur.org/news/2023/04/27/massachusetts-breathalyzer-court-ruling-newsletter
[30] https://vitalik.eth.limo/general/2025/07/07/copyleft.html
[31] https://www.robinradar.com/resources/10-counter-drone-technologies-to-detect-and-stop-drones-today
[32] https://vitalik.eth.limo/general/2024/09/02/gluecp.html

Bài viết
Bài viết của Vitalik: Tại sao chúng ta cần một thế giới mở và có thể xác minh?


--
Tuyên bố miễn trừ trách nhiệm: Nội dung bao gồm cả quan điểm của bên thứ ba, không phải lời khuyên. Có thể sử dụng nội dung do Binance Ai đưa ra nhưng không được đảm bảo. Xem Điều khoản & Điều kiện.