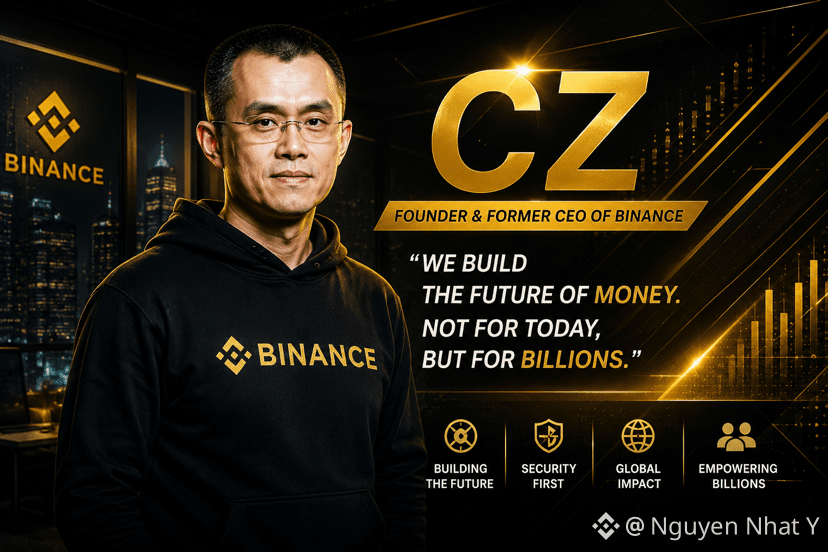
🔴 SAU BITMEX, BITMART VÀ DRIFT PROTOCOL — BINANCE ĐANG LÀM GÌ ĐỂ TRÁNH CÙNG SỐ PHẬN NHƯ CÁC “ÔNG LỚN” KHÁC TRONG CRYPTO?
Sau các sự cố gần đây liên quan đến BitMEX, BitMart và Drift Protocol, cộng đồng crypto lại một lần nữa đặt câu hỏi: Ngay cả các sàn giao dịch lớn nhất liệu có thực sự miễn nhiễm trước các mối đe dọa về bảo mật? Nhìn vào chiến lược an ninh nội bộ của Binance sẽ có câu trả lời rõ ràng.
😱 Binance đã áp dụng một cách tiếp cận quyết liệt để giải quyết vấn đề này: HỌ MÔ PHỎNG CÁC CUỘC TẤN CÔNG NGAY TRÊN CHÍNH NHÂN VIÊN CỦA MÌNH.
Thay vì chỉ tập trung vào việc phát hiện lỗ hổng trong mã nguồn, Binance nhận ra rằng tin tặc thường khai thác kỹ thuật “social engineering” — lừa nhân viên thông qua email lừa đảo (phishing), cuộc gọi giả mạo hoặc các chiêu trò mạo danh. Đây cũng là một trong những chiến thuật nổi bật được thấy trong sự cố của Drift Protocol.
Theo Jimmy Su, Giám đốc An ninh (Chief Security Officer) của Binance, Đội “Red Team” nội bộ của công ty thường xuyên thực hiện các cuộc tấn công mạng mô phỏng để kiểm tra mức độ nhận thức của nhân viên và khả năng phản ứng trước các mối đe dọa ngoài đời thực.
▶️ Theo thông tin, Binance đã tổ chức các buổi diễn tập bảo mật này trong 3–4 năm, và kết quả thậm chí được đưa vào đánh giá hiệu suất của nhân viên.
Tuy nhiên, điều đó KHÔNG có nghĩa là Binance “quá lớn để thất bại”. Sự sống còn lâu dài của bất kỳ sàn giao dịch tiền mã hóa nào vẫn phụ thuộc vào nhiều yếu tố, bao gồm công nghệ, bảo mật, tuân thủ quy định, thanh khoản và quản lý rủi ro.
Thông điệp rút ra thật đơn giản: Trong ngành crypto, an ninh mạng không chỉ là bảo vệ mã nguồn — mà còn quan trọng như nhau là bảo vệ con người.
#BNB #CZ #BTC #Binance #ETH
Sau các sự cố gần đây liên quan đến BitMEX, BitMart và Drift Protocol, cộng đồng crypto lại một lần nữa đặt câu hỏi: Ngay cả các sàn giao dịch lớn nhất liệu có thực sự miễn nhiễm trước các mối đe dọa về bảo mật? Nhìn vào chiến lược an ninh nội bộ của Binance sẽ có câu trả lời rõ ràng.
😱 Binance đã áp dụng một cách tiếp cận quyết liệt để giải quyết vấn đề này: HỌ MÔ PHỎNG CÁC CUỘC TẤN CÔNG NGAY TRÊN CHÍNH NHÂN VIÊN CỦA MÌNH.
Thay vì chỉ tập trung vào việc phát hiện lỗ hổng trong mã nguồn, Binance nhận ra rằng tin tặc thường khai thác kỹ thuật “social engineering” — lừa nhân viên thông qua email lừa đảo (phishing), cuộc gọi giả mạo hoặc các chiêu trò mạo danh. Đây cũng là một trong những chiến thuật nổi bật được thấy trong sự cố của Drift Protocol.
Theo Jimmy Su, Giám đốc An ninh (Chief Security Officer) của Binance, Đội “Red Team” nội bộ của công ty thường xuyên thực hiện các cuộc tấn công mạng mô phỏng để kiểm tra mức độ nhận thức của nhân viên và khả năng phản ứng trước các mối đe dọa ngoài đời thực.
▶️ Theo thông tin, Binance đã tổ chức các buổi diễn tập bảo mật này trong 3–4 năm, và kết quả thậm chí được đưa vào đánh giá hiệu suất của nhân viên.
Tuy nhiên, điều đó KHÔNG có nghĩa là Binance “quá lớn để thất bại”. Sự sống còn lâu dài của bất kỳ sàn giao dịch tiền mã hóa nào vẫn phụ thuộc vào nhiều yếu tố, bao gồm công nghệ, bảo mật, tuân thủ quy định, thanh khoản và quản lý rủi ro.
Thông điệp rút ra thật đơn giản: Trong ngành crypto, an ninh mạng không chỉ là bảo vệ mã nguồn — mà còn quan trọng như nhau là bảo vệ con người.
#BNB #CZ #BTC #Binance #ETH