cần xoay đồng thời hai chìa khóa. ma sát mới là điểm mấu chốt, không phải là lỗi.

Đăng

NVD Insights
·
--
Dạo này tôi cứ nghĩ về luồng rút tiền trên @grvt_io nhiều hơn phía giao dịch, nghe có vẻ ngược đời nhưng đúng là như vậy.
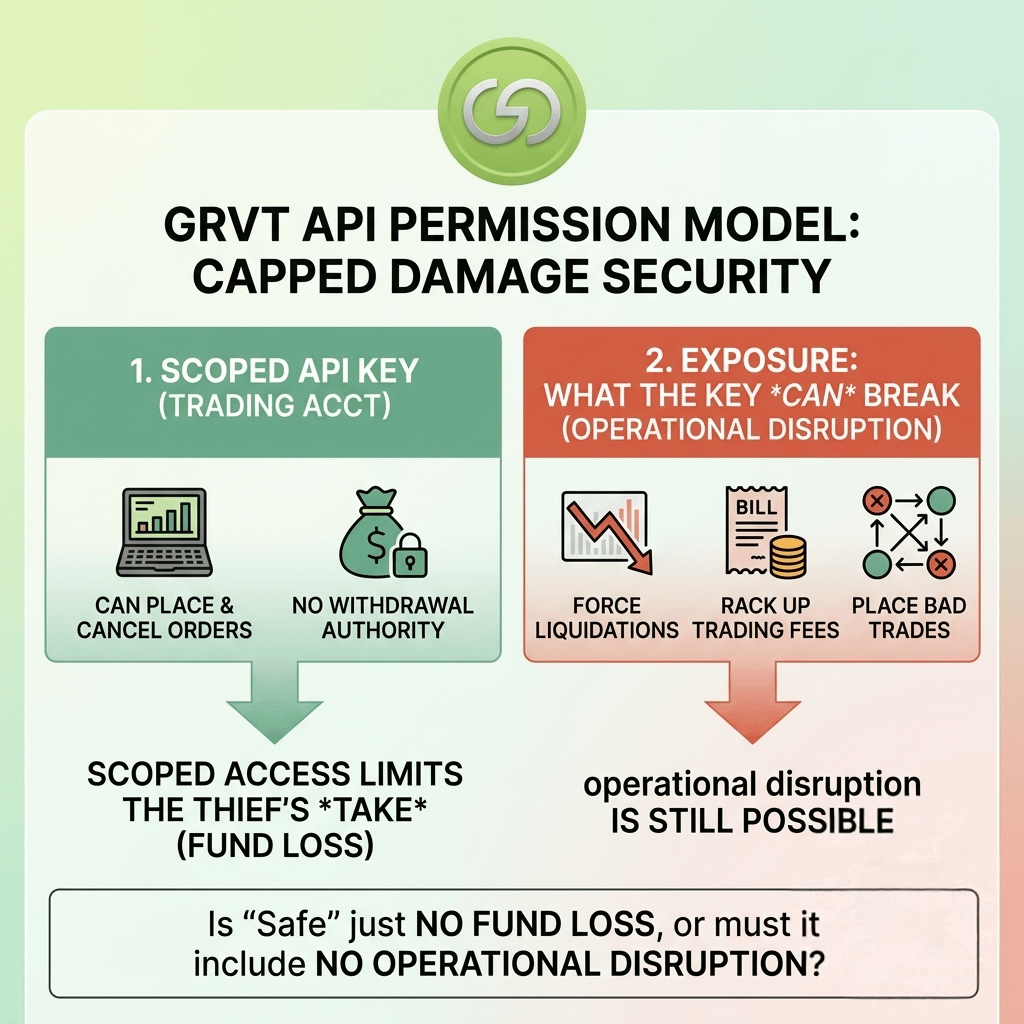
hầu hết các cuộc trò chuyện về bảo mật tài khoản xoay quanh việc rò rỉ khóa: ai đó có thể đánh cắp API key của bạn và rút cạn tiền. Nhưng câu hỏi thú vị hơn là câu ngược lại: điều gì xảy ra khi bảo mật hoạt động đúng như thiết kế và chính bạn lại bị khóa ngoài.
cơ chế này là rút tiền đa chữ ký. Việc chuyển tiền từ funds account cần hơn một chữ ký để hoàn tất, không chỉ là một yêu cầu đã được xác thực duy nhất. Nó giống ít hơn như thẻ ghi nợ và nhiều hơn như một két sắt ký quỹ cần hai chìa khóa được xoay đồng thời. Ma sát chính là điểm, không phải là lỗi.
dù vậy, cấu hình multi sig chỉ chuyển trạng thái thất bại chứ không loại bỏ hoàn toàn nó. Thay vì "kẻ tấn công có một khóa và lấy hết," rủi ro trở thành "những người ký hợp lệ không thể phối hợp đủ nhanh khi điều đó thực sự quan trọng"—người giữ khóa đang di chuyển, không sẵn sàng, v.v. Ở đây, bảo mật chống trộm và sự tiện lợi khi chịu áp lực thời gian lại kéo theo hai hướng đối lập.
và đó là dòng tôi cứ quay lại: multi sig không làm giảm rủi ro, nó chỉ quyết định bạn đang tin ai để luôn sẵn sàng.
tôi đã cân qua cân lại liệu việc này có đáng để gắn cờ không, vì điều đó đúng với multi sig ở mọi nơi, không chỉ GRVT cụ thể... nhưng tôi thấy đáng tách riêng khỏi cuộc trò chuyện về "khóa bị rò rỉ" mà ai cũng mặc định.
với một tài khoản sàn giao dịch, việc rút chậm hơn nhưng an toàn hơn có thực sự là sự đánh đổi đúng cho các trader đang hoạt động không, hay điều đó thuộc về cold storage nhiều hơn là một tài khoản giao dịch?
@grvt_io #grvt $BILL $DODO $EVAA
hầu hết các cuộc trò chuyện về bảo mật tài khoản xoay quanh việc rò rỉ khóa: ai đó có thể đánh cắp API key của bạn và rút cạn tiền. Nhưng câu hỏi thú vị hơn là câu ngược lại: điều gì xảy ra khi bảo mật hoạt động đúng như thiết kế và chính bạn lại bị khóa ngoài.
cơ chế này là rút tiền đa chữ ký. Việc chuyển tiền từ funds account cần hơn một chữ ký để hoàn tất, không chỉ là một yêu cầu đã được xác thực duy nhất. Nó giống ít hơn như thẻ ghi nợ và nhiều hơn như một két sắt ký quỹ cần hai chìa khóa được xoay đồng thời. Ma sát chính là điểm, không phải là lỗi.
dù vậy, cấu hình multi sig chỉ chuyển trạng thái thất bại chứ không loại bỏ hoàn toàn nó. Thay vì "kẻ tấn công có một khóa và lấy hết," rủi ro trở thành "những người ký hợp lệ không thể phối hợp đủ nhanh khi điều đó thực sự quan trọng"—người giữ khóa đang di chuyển, không sẵn sàng, v.v. Ở đây, bảo mật chống trộm và sự tiện lợi khi chịu áp lực thời gian lại kéo theo hai hướng đối lập.
và đó là dòng tôi cứ quay lại: multi sig không làm giảm rủi ro, nó chỉ quyết định bạn đang tin ai để luôn sẵn sàng.
tôi đã cân qua cân lại liệu việc này có đáng để gắn cờ không, vì điều đó đúng với multi sig ở mọi nơi, không chỉ GRVT cụ thể... nhưng tôi thấy đáng tách riêng khỏi cuộc trò chuyện về "khóa bị rò rỉ" mà ai cũng mặc định.
với một tài khoản sàn giao dịch, việc rút chậm hơn nhưng an toàn hơn có thực sự là sự đánh đổi đúng cho các trader đang hoạt động không, hay điều đó thuộc về cold storage nhiều hơn là một tài khoản giao dịch?
@grvt_io #grvt $BILL $DODO $EVAA