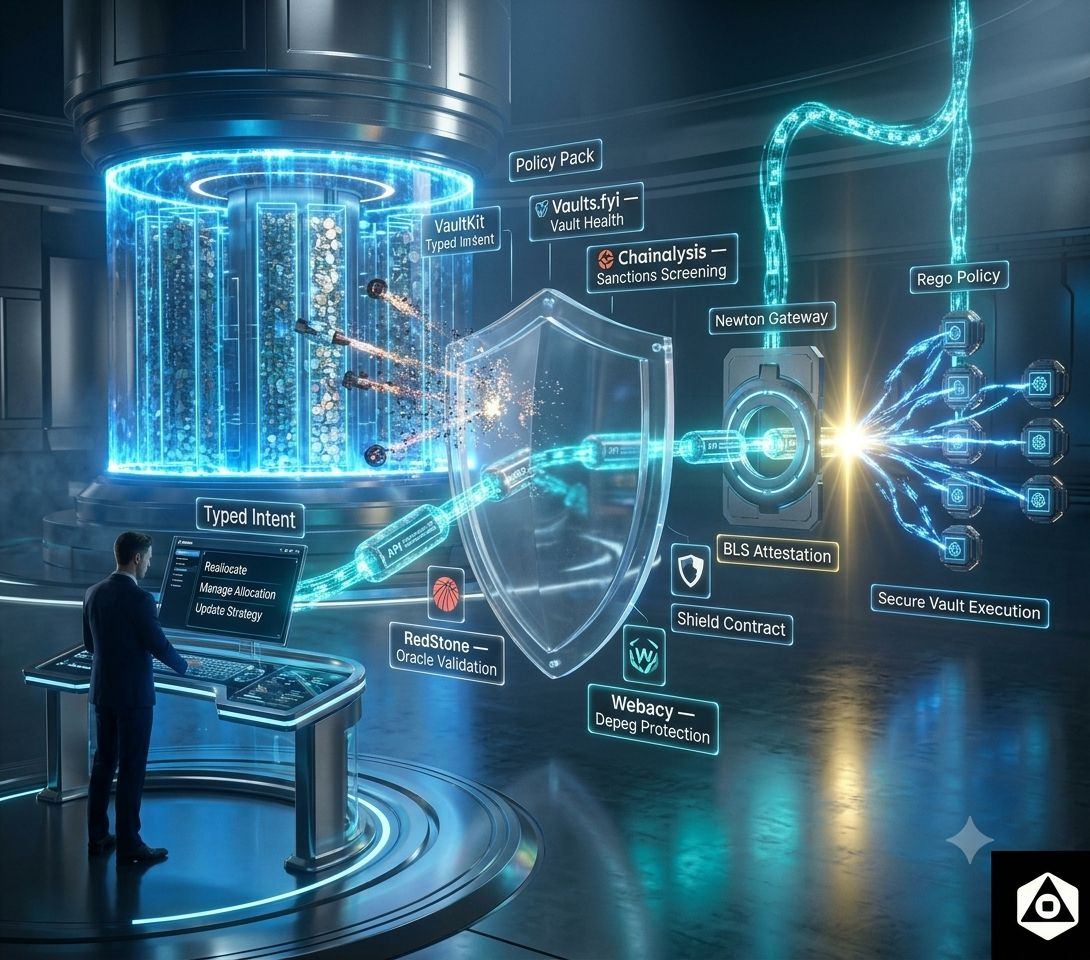
Khi các DeFi vault tiếp tục quản lý ngày càng nhiều vốn, bảo mật không thể chỉ dựa vào các giám tuyển đáng tin cậy hoặc các quyền (permission) tĩnh của hợp đồng thông minh. Mọi hành động nhạy cảm trong vault đều phải được xác minh dựa trên rủi ro động, mức tuân thủ và chính sách vận hành trước khi thực thi. Newton VaultKit cung cấp đúng khả năng này bằng cách bổ sung một lớp thực thi chính sách phi tập trung vào các quy trình vault hiện có.
Không giống như các tích hợp truyền thống đòi hỏi nhà phát triển phải thiết kế lại hạ tầng, VaultKit hoạt động song song với các SDK vault mà họ đang sử dụng. Ứng dụng vẫn tiếp tục chuẩn bị các hành động của vault theo cách thông thường, nhưng thay vì gửi chúng trực tiếp đến vault, việc thực thi sẽ được chuyển qua một hợp đồng Shield, hợp đồng này yêu cầu có chứng thực (attestation) Newton hợp lệ trước khi bất kỳ hành động nào có thể được tiến hành.
Bắt đầu với VaultKit là cài đặt SDK lõi, các thư viện policy pack và mọi SDK vendor dành riêng cho giao thức như Morpho. Sau đó, các nhà phát triển tạo các public client và wallet client của Viem, giúp VaultKit có thể đọc trạng thái blockchain và gửi giao dịch một cách an toàn.
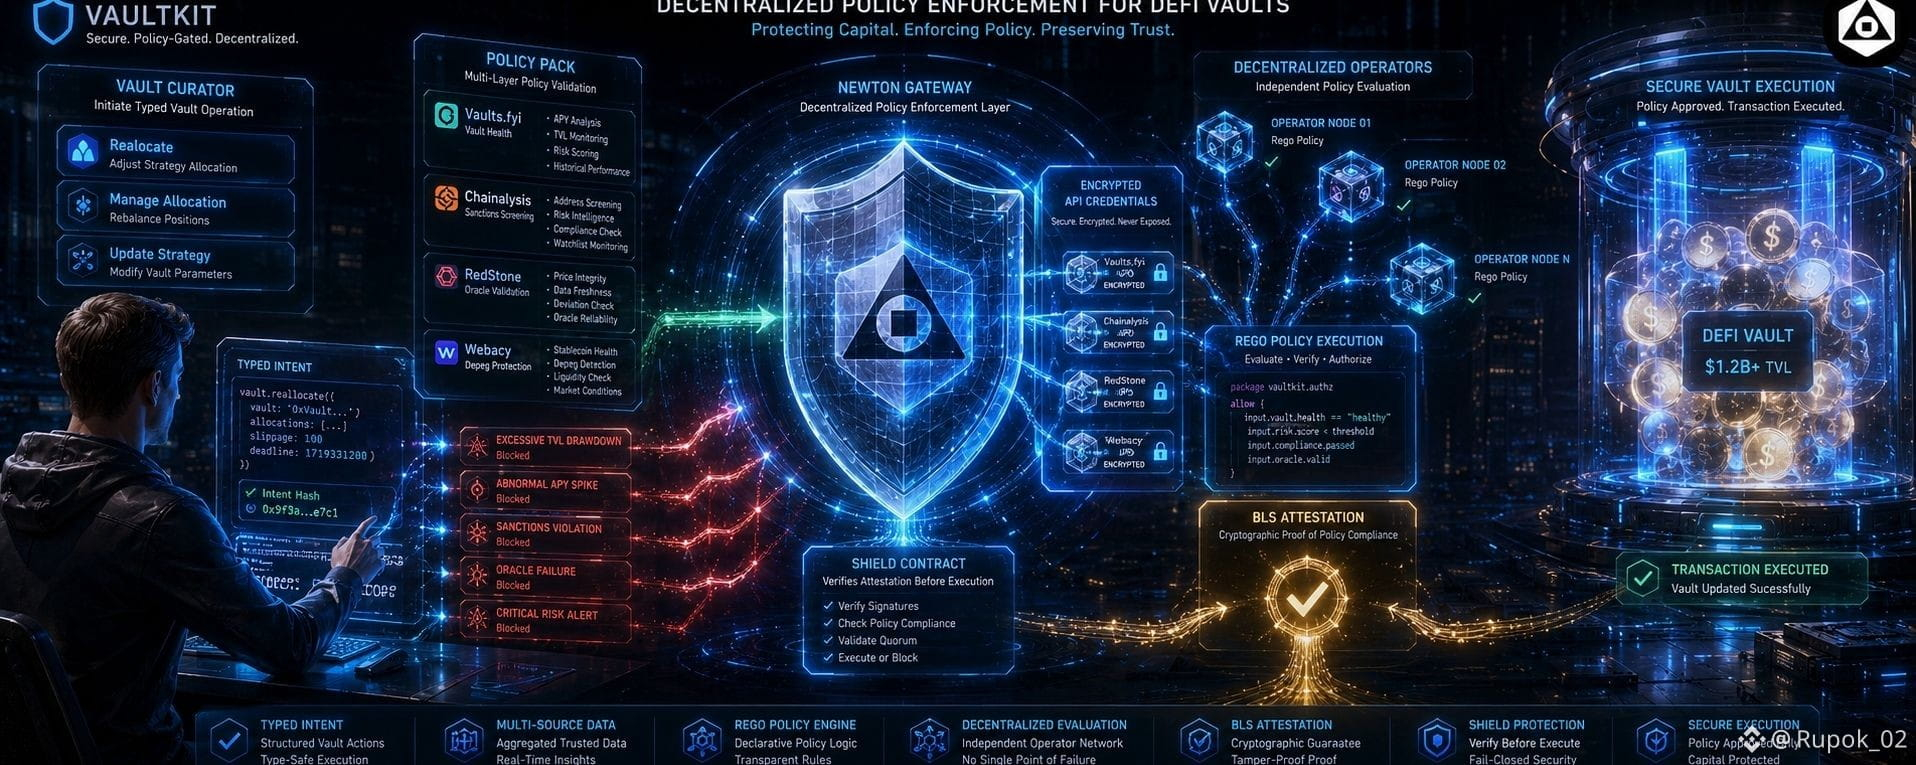
Bước tiếp theo là xây dựng một Policy Pack. Policy packs xác định các quy tắc mà các toán tử Newton sẽ đánh giá trong quá trình ủy quyền (authorization). Một vault có thể kết hợp nhiều module, bao gồm Vaults.fyi để giám sát sức khỏe vault, Chainalysis để sàng lọc lệnh cấm (sanctions), RedStone để xác thực oracle và Webacy để bảo vệ khỏi tình trạng depeg. Kiến trúc module này cho phép các dự án xây dựng các chính sách bảo mật dựa trên nhu cầu riêng của họ, thay vì phụ thuộc vào một cách tiếp cận “một kích thước cho tất cả”.
Sau khi định nghĩa Policy Pack, các nhà phát triển tạo một Shield bằng cách sử dụng createShield(). Shield đóng vai trò là lớp thực thi an toàn (secure execution layer) giữa curator và vault. Vì việc triển khai Shield mang tính quyết định (deterministic), VaultKit sẽ tự động gắn vào một Shield tương thích hiện có nếu đã tồn tại, hoặc chỉ triển khai một Shield mới khi thật sự cần thiết. Điều này giúp đơn giản hóa việc triển khai đồng thời ngăn chặn việc tạo cơ sở hạ tầng trùng lặp.
Khi Shield đã sẵn sàng, các tham số chính sách có thể được cấu hình trên chuỗi (on-chain) bằng các giá trị được kiểu hóa như điểm rủi ro tối thiểu (minimum risk scores), ngưỡng độ lệch APY, giới hạn sụt giảm TVL (TVL drawdown limits), phát hiện thay đổi phân bổ (allocation change detection) và các kiểm tra cảnh báo quan trọng (critical warning checks). Các thông tin đăng nhập API nhạy cảm, bao gồm khóa API của Vaults.fyi, được mã hóa trước khi được tải lên thông qua Newton Gateway. Các toán tử có thể truy cập các bí mật này một cách an toàn trong quá trình đánh giá chính sách mà không bao giờ phải đưa chúng lên chuỗi.
Trước khi các hành động của vault có thể được thực thi, Shield phải nhận được các quyền cần thiết. Các delegate đã được phê duyệt được ủy quyền rõ ràng để gửi giao dịch, trong khi các vai trò quản lý dành riêng cho giao thức—như quyền cấp phát của MetaMorpho (MetaMorpho allocator permissions)—được gán trực tiếp cho chính Shield. Điều này đảm bảo mọi hành động đặc quyền đều đi qua quy trình xác minh chính sách của Newton.
Việc thực thi một thao tác vault được cố ý thiết kế sao cho đơn giản. Ví dụ, các tích hợp Morpho sử dụng hàm shield.morpho.reallocate() có kiểu (typed). Ở hậu trường, VaultKit xây dựng ý định giao dịch (transaction intent), suy ra các input cho chính sách (policy inputs), yêu cầu đánh giá phi tập trung từ các toán tử Newton, nhận về một bằng chứng xác thực mã hóa (cryptographic attestation), và cuối cùng gửi giao dịch thông qua Shield. Nếu bất kỳ quy tắc chính sách nào không thành công, việc thực thi sẽ dừng lại trước khi giao dịch bao giờ chạm đến vault.
VaultKit cũng cung cấp cơ chế xử lý lỗi toàn diện. Các nhà phát triển có thể phân biệt giữa việc bị từ chối theo chính sách, các sự cố tạm thời ở cổng kết nối (gateway) và thời gian chờ xác thực (attestation), từ đó cho phép ứng dụng thử lại an toàn khi phù hợp trong khi ngay lập tức từ chối các hành động vi phạm các chính sách đã cấu hình.
Kiến trúc này giúp tăng cường đáng kể bảo mật cho DeFi. Thay vì chỉ dựa vào các curator được tin cậy, VaultKit đưa ra cơ chế thực thi chính sách phi tập trung, liên tục đánh giá sức khỏe vault, các yêu cầu tuân thủ, độ toàn vẹn của oracle và rủi ro vận hành trước khi thực hiện các hành động nhạy cảm. Mỗi giao dịch đã được phê duyệt đều mang theo bằng chứng mã hóa rằng nó đã thỏa mãn các chính sách đã cấu hình, qua đó cải thiện tính minh bạch cho cả người gửi tiền, tổ chức và các nhà vận hành giao thức.
Bằng cách kết hợp các Policy Pack có thể tái sử dụng, triển khai Shield mang tính quyết định (deterministic), quản lý bí mật được mã hóa và xác thực phi tập trung, Newton VaultKit biến việc quản lý vault thành một quy trình có thể kiểm chứng, có thể lập trình và đặt bảo mật lên hàng đầu—mà không yêu cầu phải thiết kế lại các giao thức vault hiện có.