Sau khi nghiên cứu cách giao thức phi tập trung có thể giải quyết rủi ro của việc cập nhật thời gian chạy trực tiếp, tôi đi đến kết luận rằng điểm yếu quan trọng nhất trong các hợp đồng thông minh phi tập trung là khả năng để bên thứ ba thay đổi các quy tắc đang hoạt động thông qua các khóa quản trị. Dưới đây là cách Newton Protocol giải quyết vấn đề cụ thể này theo thiết kế, theo cách không cần viết lại toàn bộ hệ thống backend của bạn.
Một trong những thách thức cốt lõi liên quan đến tự động hóa trên chuỗi không cần cấp phép là khả năng cập nhật các quy tắc của trò chơi theo thời gian. Nếu hợp đồng quản trị hoặc tài khoản đa chữ ký chịu trách nhiệm đưa ra các quyết định này hành động không thiện chí và sửa đổi các ràng buộc thời gian chạy, thì nó tạo ra một “vector cập nhật chính sách” để tấn công.
Ví dụ, một kẻ tấn công có quyền truy cập vào một tài khoản như vậy có thể tăng hạn mức chi tiêu ngay trước khi một giao dịch được thực hiện hoặc nới lỏng một số biện pháp kiểm soát tuân thủ. Giao thức Newton giảm thiểu vectơ tấn công này bằng cách yêu cầu các chuyển trạng thái phải được ký kèm theo một chứng minh mật mã gắn chúng với một trạng thái gốc lịch sử cụ thể.
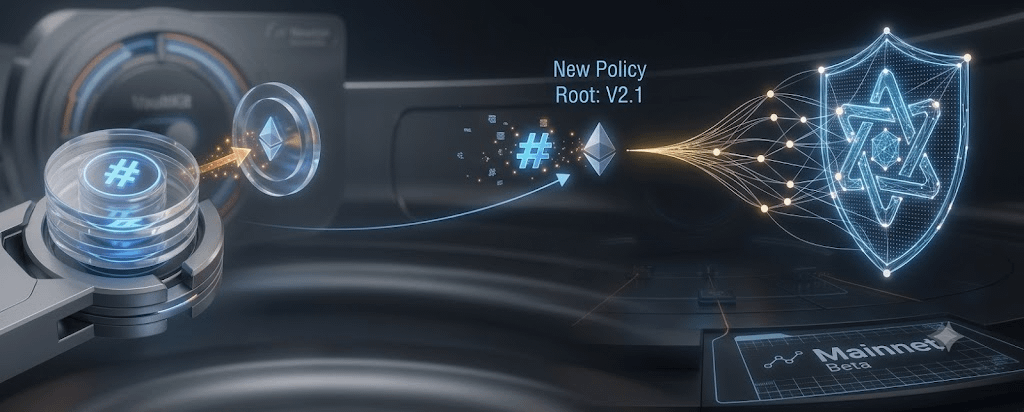
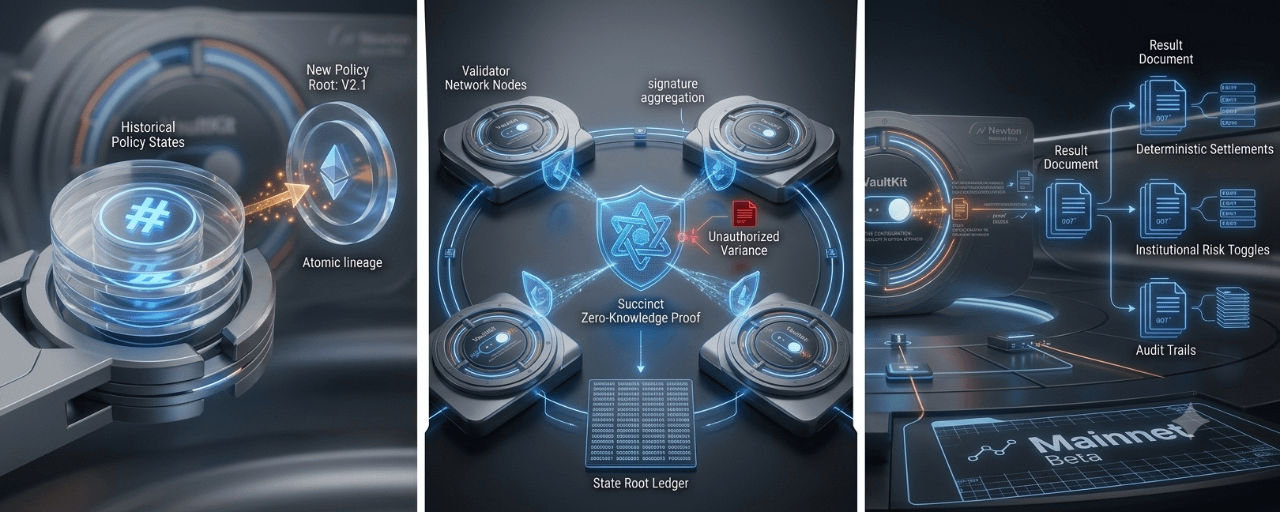
Để hiểu tại sao cách tiếp cận này là cần thiết, chúng ta phải thảo luận bài toán mà Newton hướng tới để giải quyết. Bất kỳ hệ thống nào yêu cầu một người vận hành cập nhật chính sách theo thời gian thực đều phải đối mặt với thách thức về khả năng mở rộng nghiêm trọng do số lượng lớn các chuyển trạng thái có thể xảy ra. Ví dụ, mỗi khi một người vận hành muốn thay đổi điều gì đó, hệ thống phải đảm bảo rằng tính hợp lệ của trạng thái mới nằm trong các ràng buộc của tất cả các trạng thái trước đó. Điều này có thể gây gánh nặng cực kỳ lớn cho mạng nếu một đề xuất chứa một chuỗi các tình huống biên phức tạp. Gánh nặng này có thể được tránh nhờ Newton bằng cách sử dụng một trạng thái gốc, trong đó mọi thay đổi đối với chính sách được cam kết như một thao tác nguyên tử duy nhất và được mạng xác minh bằng phép kiểm tra Linear Temporal Logic. Ý tưởng là thay vì hỏi mạng rằng mã mới có hợp lệ hay không, bạn yêu cầu mạng xác thực một tập hợp các thay đổi cụ thể như một phần mở rộng logic của trạng thái gốc hiện tại.
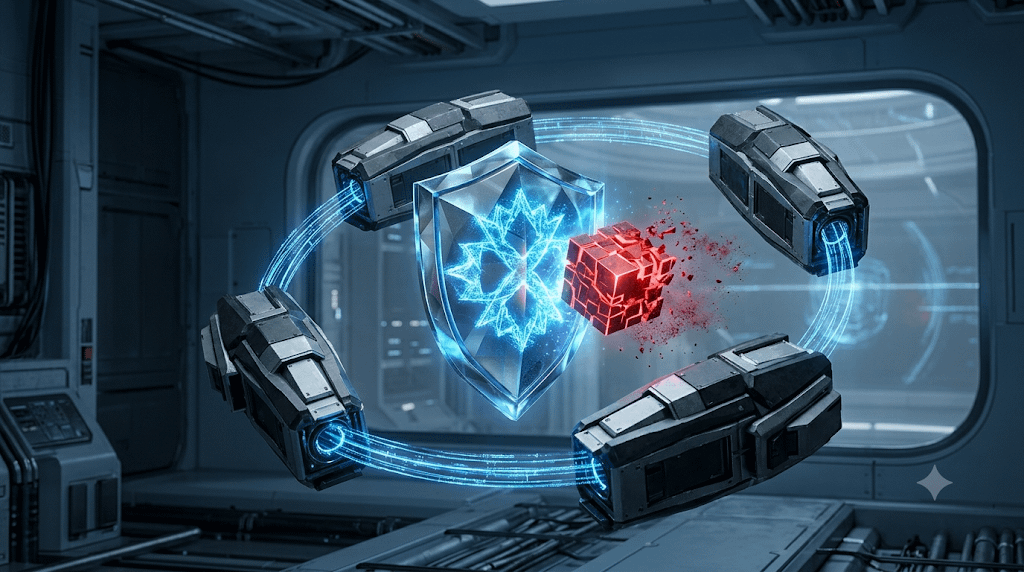
Khi một thay đổi về quy tắc hoặc một đề xuất cập nhật chính sách được phát tới mạng, các nút xác thực bắt đầu một quá trình tổng hợp chữ ký, cho phép họ xác định liệu có đủ sự ủng hộ để áp dụng các quy tắc mới hay không. Nếu chuyển đổi hợp lệ, điều này có nghĩa là đa số các nút xác thực phê duyệt thay đổi đó và nó sẽ được thêm vào blockchain như một trạng thái gốc mới tại cơ hội sẵn có tiếp theo.
Ngược lại, nếu các nút xác thực không thể thực hiện thành công chuyển đổi do thiếu chữ ký hoặc có sự không nhất quán về mặt toán học với trạng thái gốc hiện có, thì bản cập nhật sẽ bị hoàn tác (revert). Thực chất, mọi thay đổi đối với hợp đồng hệ thống không vượt qua một cuộc rà soát mật mã nghiêm ngặt sẽ bị loại bỏ ngay lập tức, từ đó ngăn chặn các cuộc tấn công flash-governance mang thiện chí giả (bad-faith) vốn tìm cách tạm thời nới lỏng các hạn chế rồi sau đó khóa lại chúng vào vị trí ban đầu.
Bằng cách yêu cầu mỗi thay đổi đối với hợp đồng hệ thống phải bao gồm một chuyển đổi được ký từ trạng thái gốc hiện tại, Newton ngăn chặn các cuộc tấn công nhằm làm suy yếu tính toàn vẹn của các hệ thống on-chain không cần cấp phép (permissionless). Trong mô hình này, các nhà phát triển không phải xây dựng trực tiếp các biện pháp an toàn nâng cao vào chính hợp đồng cốt lõi để đảm bảo độ tin cậy của các đề xuất quản trị. Thay vào đó, họ có thể tập trung vào việc xây dựng các smart contract hiệu quả và có tính xác định (deterministic), trong khi các ràng buộc biến động hơn được quản lý tách biệt dưới dạng các bản cập nhật chính sách.