


 tôi đã nhớ lại khoảng thời gian khi lần đầu bắt đầu đọc về mô hình quyền riêng tư của newton protocol, và tôi kỳ vọng sẽ có một câu chuyện quen thuộc khác về mã hóa và danh tính. thay vào đó, tôi cứ quay lại với một suy nghĩ khác. crypto đã mất nhiều năm để chứng minh ai là người sở hữu tài sản, nhưng lại dành ít thời gian hơn nhiều để tìm hiểu cách con người có thể chứng minh điều gì đó về bản thân mà không phơi bày mọi thứ khác. sự khác biệt đó có vẻ nhỏ cho đến khi bạn tưởng tượng việc dùng blockchain cho các hoạt động tài chính hằng ngày.
hãy nghĩ đến việc đăng ký vào một khách sạn. lễ tân cần biết bạn là người đã đặt chỗ, nhưng họ không cần quyền truy cập vào lịch sử ngân hàng của bạn, hồ sơ y tế của bạn, hay mọi nơi bạn từng lưu trú. trong cuộc sống thực, chúng ta tự nhiên chấp nhận rằng mọi người chỉ nên được xem những thông tin họ thực sự cần. các hệ thống onchain trước đây không phải lúc nào cũng hoạt động theo cách đó. quá thường xuyên, quyền riêng tư đã được xem như một thứ được bổ sung sau thay vì trở thành một phần nền tảng.
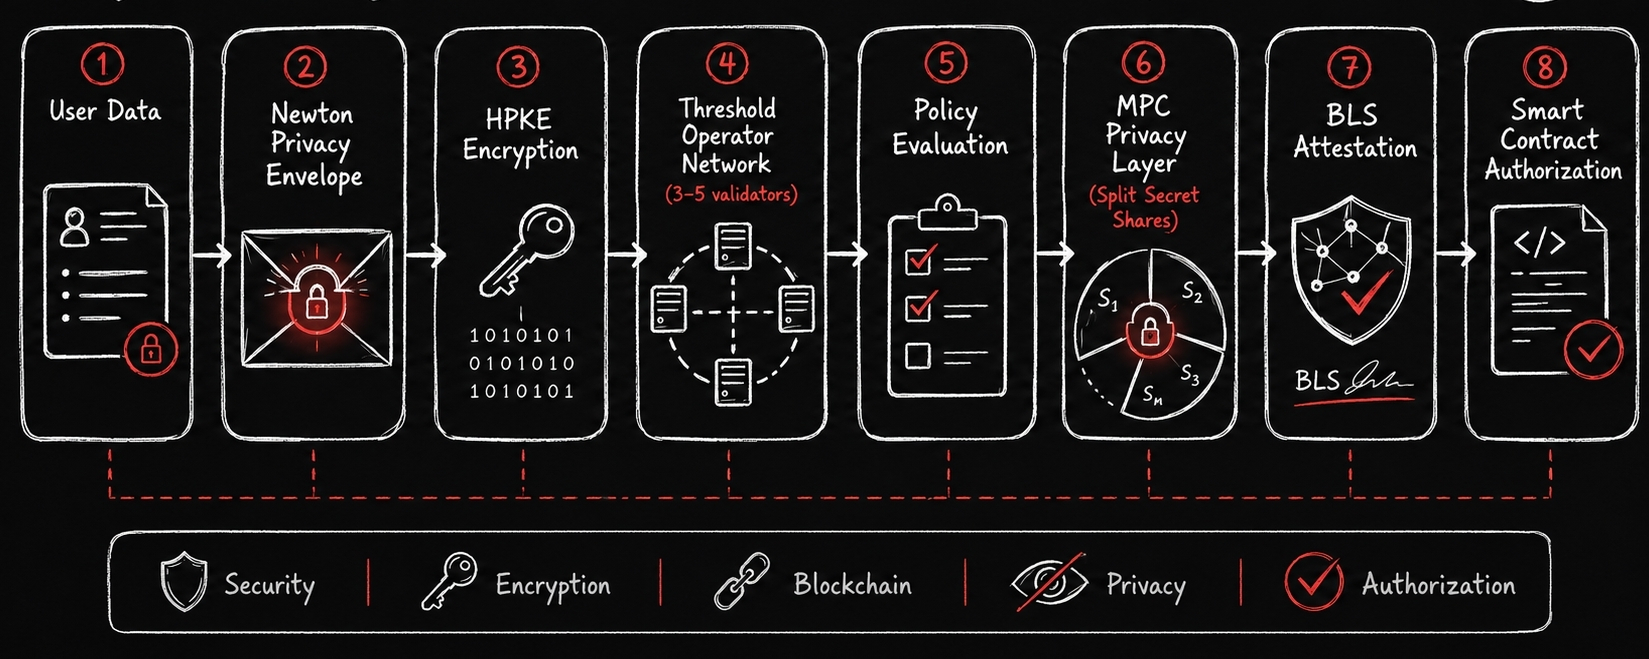
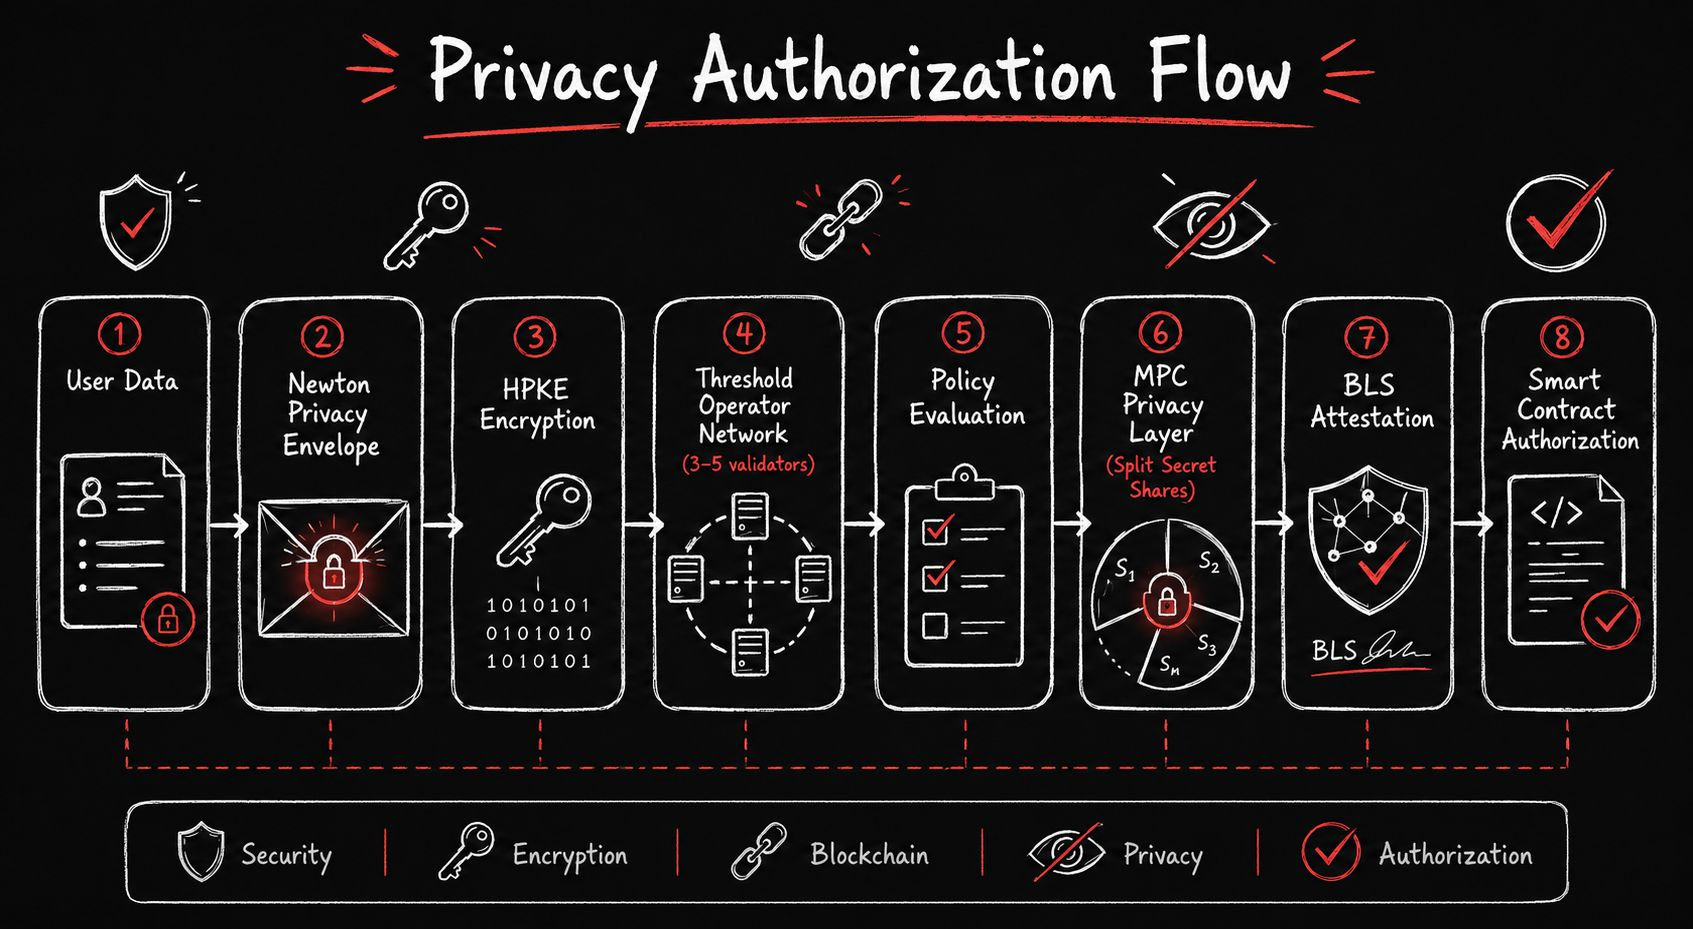
đó là lý do khiến tôi phải dừng lại khi nhìn vào kiến trúc của Newton. giao thức không tìm cách che giấu giao dịch khỏi blockchain. nó cố gắng hạn chế ai là người nhìn thấy thông tin nhạy cảm trong chính quá trình ủy quyền. nằm bên dưới ý tưởng đó là một thứ gọi là “newton privacy envelope” (phong bì quyền riêng tư của Newton). thay vì chỉ đơn giản mã hóa thông tin và gửi qua mạng, nó ràng buộc dữ liệu đã mã hóa vào một ứng dụng cụ thể, một blockchain cụ thể và thậm chí một yêu cầu ủy quyền cụ thể. nếu ai đó chặn dữ liệu đó hoặc cố gắng tái sử dụng nó ở nơi khác, nó sẽ không còn khớp với bối cảnh ban đầu nữa. việc mã hóa không chỉ bảo vệ thông tin. nó bảo vệ ý định (intent).
sự hiểu biết đó giúp giải thích vì sao giao thức sử dụng mã hóa khóa công khai lai, dựa trên RFC 9180. mỗi lần mã hóa tạo ra một khóa tạm thời (ephemeral) mới, nghĩa là mỗi yêu cầu đứng trên chính nó thay vì dựa vào một bí mật lâu dài. khóa giải mã theo ngưỡng (threshold decryption) được tạo ra một cách tập thể thông qua tạo khóa phân tán (distributed key generation) thay vì được đặt bên trong một máy chủ hay một tổ chức duy nhất. không một nhà vận hành đơn lẻ nào có thể tự mình mở khóa để lấy thông tin riêng tư. chỉ khi một nhóm tối thiểu các nhà vận hành (quorum) đóng góp các phần giải mã (partial decryption shares) của họ thì dữ liệu gốc mới có thể được khôi phục. điều này làm thay đổi mô hình tin cậy khá nhiều, vì việc làm lộ một người tham gia sẽ không làm lộ toàn bộ hệ thống.
nhưng còn có một lớp khác nằm bên dưới câu chuyện đó.
trong quá trình triển khai hôm nay, một khi đủ nhà vận hành khôi phục được thông tin đã mã hóa, họ vẫn có thể xem bản rõ (plaintext) khi đánh giá các chính sách ủy quyền (authorization policies). tôi thực sự đánh giá cao việc thiết kế thừa nhận điều đó một cách công khai, thay vì giả vờ rằng quyền riêng tư đã hoàn hảo. nhiều dự án dừng lại sau khi nói rằng dữ liệu đã được mã hóa. dự án này mô tả rõ quyền hiển thị vẫn còn tồn tại ở đâu và những cải tiến được kỳ vọng sẽ đến ở đâu.
bước tiếp theo đó có lẽ là phần thú vị nhất.
thay vì khôi phục thông tin nhạy cảm trước tiên, Newton đang hướng tới điện toán nhiều bên (multi-party computation, hay mpc). thay vì tiết lộ dữ liệu trước khi đưa ra quyết định, các nhà vận hành đánh giá các phần dữ liệu đã mã hóa cùng nhau mà không bên nào đơn lẻ từng thấy thông tin gốc. chỉ đáp án cuối cùng xuất hiện. được ủy quyền hay bị từ chối. không gì khác.
nghe thì gần như không thể về mặt lý thuyết.
trong thực tế, các nghiên cứu gần đây cho thấy điện toán nhiều bên với đa số trung thực (honest-majority) đạt hơn một tỷ cổng logic mỗi giây trong điều kiện mạng cục bộ. con số đó chỉ quan trọng vì nó thay đổi giả định cũ rằng điện toán bảo toàn quyền riêng tư đương nhiên sẽ quá chậm cho các ứng dụng thực tế. những dấu hiệu ban đầu cho thấy khoảng cách đó đang thu hẹp đáng kể hơn, dù hiệu năng trong thế giới thực trên hạ tầng phi tập trung vẫn là điều đáng theo dõi.
rồi động lực đó tạo ra một hiệu ứng khác.
bản thân khái niệm danh tính bắt đầu trông khác đi. thay vì cứ mỗi lần có ứng dụng mới yêu cầu thì lại liên tục tải lên tài liệu, người dùng có thể xuất trình các chứng chỉ có thể xác minh, chỉ chứng minh đúng sự thật cần thiết. có thể là nơi cư trú. có thể là hoàn tất KYC. có thể là trạng thái chứng nhận/năng lực (accreditation). việc tiết lộ có chọn lọc cho phép chứng minh một tuyên bố mà không phải lộ toàn bộ chứng chỉ nằm bên dưới. trong đời sống hằng ngày, điều đó giống như việc cho bảo vệ xem rằng bạn đã trên mười tám tuổi, thay vì đưa cho họ từng trang của hộ chiếu.
có nhiều mảnh ghép hỗ trợ mô hình đó. các môi trường thực thi tin cậy cô lập các tác vụ xác minh nhạy cảm khỏi hệ thống chủ. các bằng chứng không kiến thức giúp có thể chứng minh các điều kiện như có số dư vượt ngưỡng hoặc lớn hơn một độ tuổi nhất định mà không tiết lộ các con số thực tế. mỗi kỹ thuật giải quyết một vấn đề khác nhau, nhưng khi kết hợp lại, chúng tạo ra một “kết cấu” (texture) thay vì dựa vào chỉ một cơ chế quyền riêng tư để giải quyết mọi thứ.
dù vậy, các hệ thống quyền riêng tư vẫn tạo ra những rủi ro riêng.
mã hóa theo ngưỡng phụ thuộc vào việc có đủ các nhà vận hành trung thực tham gia. điện toán nhiều bên (multi-party computation) phụ thuộc vào sự phối hợp. các môi trường thực thi tin cậy dựa trên các giả định về phần cứng. các hệ thống không kiến thức (zero-knowledge) tạo thêm chi phí tính toán. quyền riêng tư không hề miễn phí. nó chuyển độ phức tạp sang các phần khác của hạ tầng. liệu sự đánh đổi đó có chấp nhận được hay không còn tùy thuộc vào ứng dụng.
trong khi đó, thị trường rộng hơn dường như đang thay đổi theo cách khiến cuộc trò chuyện này trở nên phù hợp hơn. các tổ chức tiếp tục thử nghiệm với tài sản được token hóa. các stablecoin được quản lý đang mở rộng. các tác tử AI bắt đầu tương tác với các giao thức tài chính. bất kỳ xu hướng nào trong số đó cũng làm tăng lượng thông tin nhạy cảm chảy qua các hệ thống phi tập trung. riêng việc thanh toán (settlement) thôi không còn trả lời được mọi câu hỏi. việc ủy quyền và quyền riêng tư ngày càng đi cùng với nhau.
điều khiến tôi ấn tượng nhất không phải bản thân mật mã. mà là triết lý nằm bên dưới nó.
trong nhiều năm, các cuộc thảo luận về blockchain thường mặc định rằng tính minh bạch tự động tạo ra niềm tin. tôi bắt đầu nghĩ rằng điều ngược lại cũng có thể đúng. đôi khi niềm tin đến từ việc tiết lộ ít hơn, miễn là mọi người vẫn có thể tự mình kiểm chứng kết quả.
liệu Newton cuối cùng có trở thành một mảnh ghép quan trọng của tương lai đó hay không vẫn còn chưa chắc chắn. giao thức vẫn phải chứng minh rằng các lớp này hoạt động cùng nhau dưới nhu cầu thực tế, chứ không chỉ trong các bài báo kỹ thuật. việc áp dụng luôn kiểm nghiệm ý tưởng theo cách khác với các tài liệu thiết kế.
nhưng nếu hướng đi này giữ vững, tôi nghĩ cuộc cạnh tranh tiếp theo trong blockchain sẽ không chỉ xoay quanh việc chuyển tài sản nhanh hơn. nó sẽ là về việc quyết định ai được biết cái gì, và đảm bảo rằng tất cả những người còn lại không bao giờ phải biết. đó là một cuộc đua yên lặng hơn nhiều, nhưng có thể cuối cùng lại trở thành một trong những cuộc đua quan trọng nhất.
#Newt || #newt || $NEWT || @NewtonProtocol
