Đào sâu vào OpenGradient trong một tác vụ CreatorPad hôm nay, và có điều gì đó về cấu hình TEE cứ không cho tôi tiến tiếp. @OpenGradient $OPG #OPG định khung nó như là hạ tầng AI an toàn — và cách diễn đạt đó về mặt kỹ thuật là đúng, nhưng có một chi tiết cụ thể về cách nó thực sự vận hành khiến người ta cảm nhận khác đi khi nhìn vượt qua bề mặt.
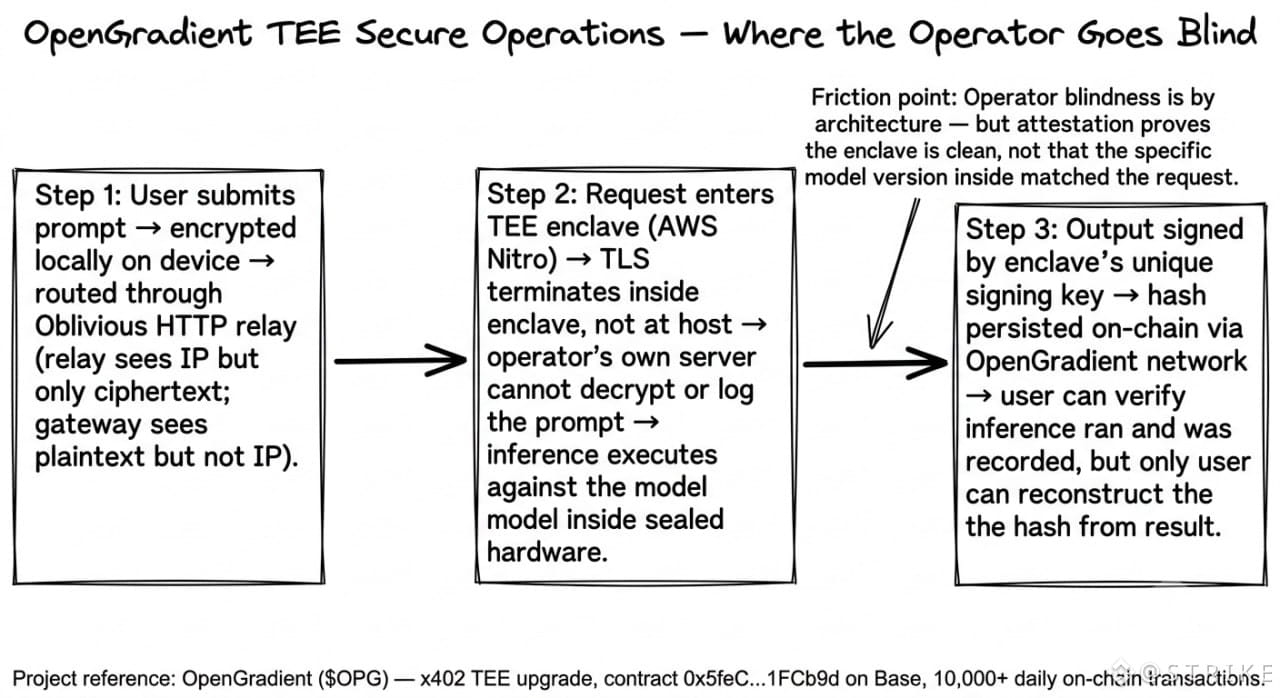
Quy trình đăng ký nút TEE. Mọi nút suy luận nào muốn cung cấp yêu cầu trong Môi trường Thực thi Tin cậy (Trusted Execution Environment) đều phải chứng minh một cách mật mã — trước khi được phép lên mạng — rằng nó đang chạy đúng phần mềm tương ứng, không bị can thiệp. AWS Nitro Enclaves tạo ra chứng thực (attestation), AWS ký nó như một cơ quan cấp chứng chỉ (certificate authority). Và đây là phần khiến tôi phải đặt cốc cà phê xuống: người vận hành nút chạy phần cứng về mặt vật lý không thể đọc hay ghi log các prompt đang đi qua máy của chính họ. Enclave tự kết thúc TLS bên trong nó. Không phải ở máy chủ. Bên trong enclave. Người vận hành không thể nhìn thấy dữ liệu họ đang xử lý.
Đó là một thuộc tính bảo mật có ý nghĩa. Phần lớn các sản phẩm “AI an toàn” bắt bạn phải tin vào một tài liệu chính sách. Sản phẩm này khiến người vận hành về mặt cấu trúc không thể phản bội bạn, ngay cả khi họ muốn. Mạng tuần này đã đẩy hơn 10.000 giao dịch/ngày lên chuỗi (on-chain), hợp đồng 0x5feC...1FCb9d trên Base, nhưng hoạt động thực sự nằm ở lớp enclave nơi hầu như không ai có thể quan sát trực tiếp.
…mặc dù chính tại đó mà nghi ngờ cũng bắt đầu len vào. Nếu người vận hành không thể biết điều gì đã chạy, và phần chứng minh chỉ xác nhận enclave không bị sửa đổi — thì ai mới là người kiểm tra phiên bản mô hình cụ thể bên trong enclave có đúng là phiên bản bạn yêu cầu hay không?
Quy trình đăng ký nút TEE. Mọi nút suy luận nào muốn cung cấp yêu cầu trong Môi trường Thực thi Tin cậy (Trusted Execution Environment) đều phải chứng minh một cách mật mã — trước khi được phép lên mạng — rằng nó đang chạy đúng phần mềm tương ứng, không bị can thiệp. AWS Nitro Enclaves tạo ra chứng thực (attestation), AWS ký nó như một cơ quan cấp chứng chỉ (certificate authority). Và đây là phần khiến tôi phải đặt cốc cà phê xuống: người vận hành nút chạy phần cứng về mặt vật lý không thể đọc hay ghi log các prompt đang đi qua máy của chính họ. Enclave tự kết thúc TLS bên trong nó. Không phải ở máy chủ. Bên trong enclave. Người vận hành không thể nhìn thấy dữ liệu họ đang xử lý.
Đó là một thuộc tính bảo mật có ý nghĩa. Phần lớn các sản phẩm “AI an toàn” bắt bạn phải tin vào một tài liệu chính sách. Sản phẩm này khiến người vận hành về mặt cấu trúc không thể phản bội bạn, ngay cả khi họ muốn. Mạng tuần này đã đẩy hơn 10.000 giao dịch/ngày lên chuỗi (on-chain), hợp đồng 0x5feC...1FCb9d trên Base, nhưng hoạt động thực sự nằm ở lớp enclave nơi hầu như không ai có thể quan sát trực tiếp.
…mặc dù chính tại đó mà nghi ngờ cũng bắt đầu len vào. Nếu người vận hành không thể biết điều gì đã chạy, và phần chứng minh chỉ xác nhận enclave không bị sửa đổi — thì ai mới là người kiểm tra phiên bản mô hình cụ thể bên trong enclave có đúng là phiên bản bạn yêu cầu hay không?