
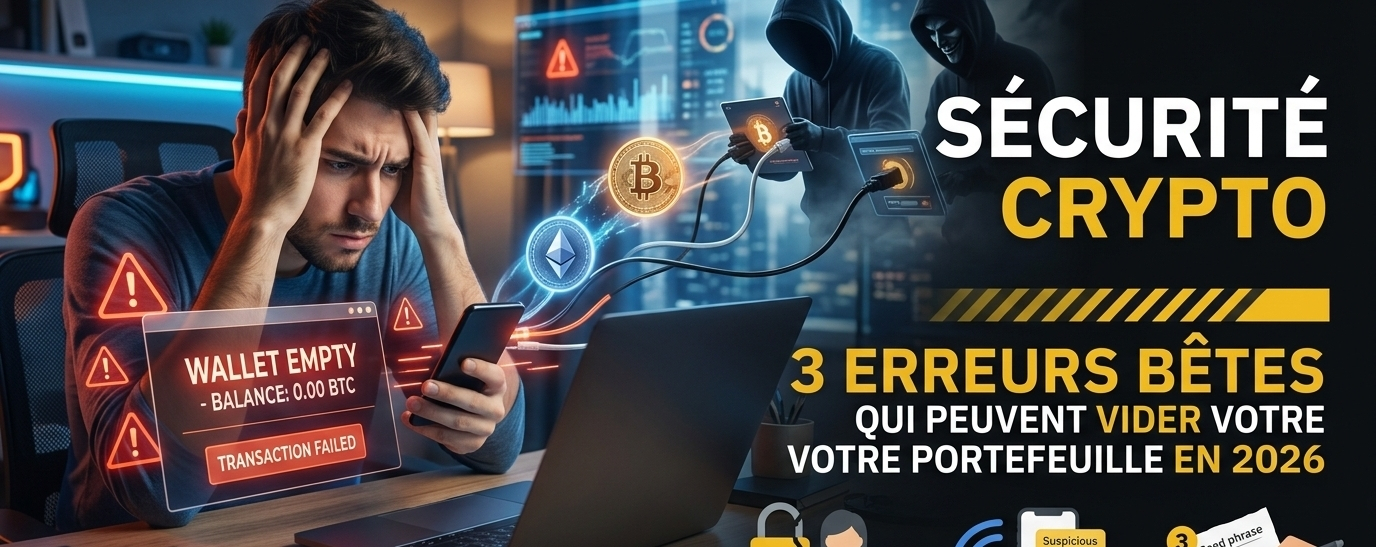
Thị trường đang biến động, nhưng những kẻ lừa đảo cũng không ngừng cải tiến. Hôm nay, chỉ việc sở hữu một mật khẩu phức tạp thôi chưa đủ để bảo vệ crypto của bạn. Nếu bạn muốn ngủ ngon, hãy kiểm tra xem bạn có mắc phải những lỗi này không:
1. Nhấn vào các "liên kết tài trợ" của Google
Khi bạn tìm kiếm một nền tảng hoặc giao thức DeFi (như PancakeSwap hoặc MetaMask), đừng bao giờ nhấn vào những kết quả đầu tiên được đánh dấu "Quảng cáo". Đây thường là những trang lừa đảo hoàn hảo sao chép giao diện gốc để đánh cắp khóa riêng của bạn. Luôn sử dụng danh sách yêu thích hoặc các liên kết chính thức từ CoinMarketCap.
2. Xác minh các "Smart Contract" không rõ nguồn gốc
Bạn đã nhận được một đợt airdrop bí ẩn từ một token lạ trên Web3 Wallet của mình chưa? Hãy cẩn thận! Khi cố gắng bán nó trên một DEX mờ ám, bạn có thể vô tình ký một giao dịch dạng Approve. Điều này sẽ cấp quyền cho hợp đồng để rút cạn toàn bộ ví của bạn.
3. Bỏ qua xác thực hai yếu tố (2FA) bằng khóa vật lý
Tin nhắn SMS rất dễ bị chặn (Sim-swapping). Hãy ưu tiên tối thiểu các ứng dụng như Google Authenticator, hoặc tốt hơn là một khóa vật lý (Yubikey) để bảo mật tài khoản Binance của bạn.
✨ Nhắc nhở: Bộ phận Hỗ trợ của Binance sẽ không bao giờ liên hệ với bạn qua tin nhắn riêng (Telegram, WhatsApp) để yêu cầu thông tin đăng nhập hoặc tiền của bạn. Hãy luôn cảnh giác!
#SafetyFirst #Web3Security #Binance #CryptoEducation #BinancePickAndWin #Binance #Crypto #Football