$OPG Hôm nay mình đã lạc vào một lỗ thỏ về @OpenGradient và thật sự không ngờ lại dành nhiều thời gian cho một khái niệm như vậy TEE Môi Trường Thực Thi Đáng Tin Cậy
Hầu hết cuộc trò chuyện về AI hiện nay xoay quanh khả năng. Các mô hình thông minh hơn, độ trễ thấp hơn, đầu ra tốt hơn. Nhưng một câu hỏi khác vẫn đang ngự trị trong tâm trí mình:
Ai thực sự có quyền truy cập vào những gì mình nhập vào các hệ thống này?
Chúng ta chia sẻ rất nhiều với AI - những ý tưởng trong giai đoạn đầu, nghiên cứu nhạy cảm, những thứ mà chúng ta sẽ không bao giờ công khai. Dữ liệu đó đi đâu đó. Hầu hết mọi người chỉ không hỏi xem nó đi đâu.
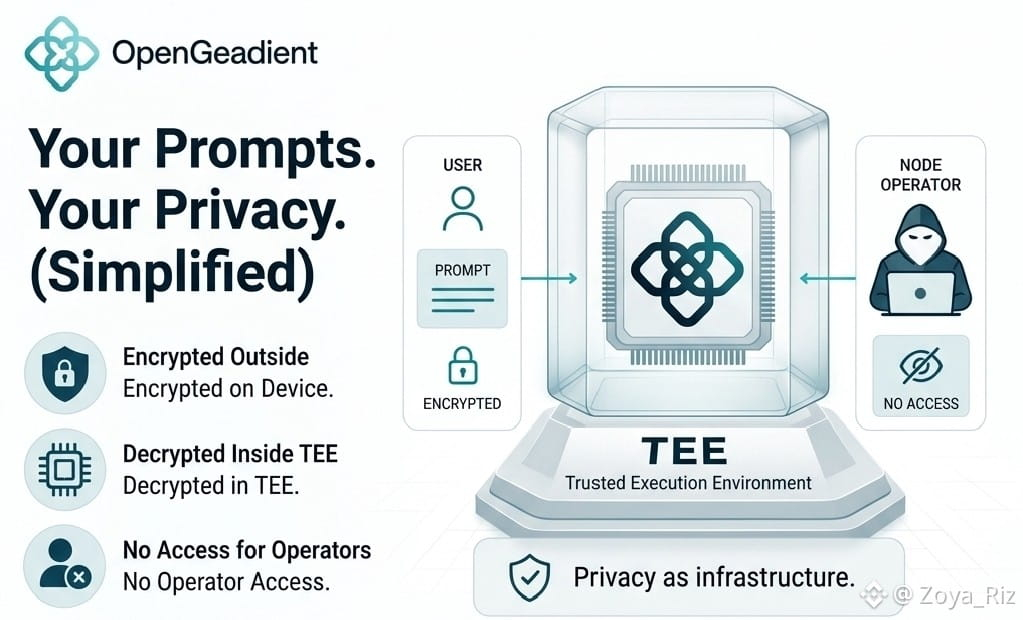
Điều khiến mình chú ý về cách tiếp cận TEE là các prompt chỉ được giải mã bên trong một enclave phần cứng an toàn. Về lý thuyết, ngay cả những người điều hành các nút cũng không thể thấy được đầu vào của bạn. Hạ tầng xử lý dữ liệu của bạn mà không thể đọc được nó.
Đó là một sự chuyển mình có ý nghĩa không chỉ là một tính năng bảo mật, mà còn là một kiến trúc niềm tin.
Chuỗi khác mà mình vẫn đang kéo là cách $OPG hoạt động trong bối cảnh mạng mở rộng. Hạ tầng an toàn là một phần. Cách token hoạt động trong hệ sinh thái đó - các động lực khuyến khích, cách sử dụng, động lực mạng - là điều mình muốn hiểu rõ hơn trước khi hình thành ý kiến vững chắc.
Nhưng khía cạnh bảo mật?
Đó là điều khiến mình quan tâm.
Nhiều dự án nói rằng họ đang xây dựng cho AI. Rất ít trong số đó nghĩ nghiêm túc về những gì xảy ra với dữ liệu người dùng ẩn sau bề mặt.
#opgtoken @OpenGradient
#OPN $OPG
#veaa
Hầu hết cuộc trò chuyện về AI hiện nay xoay quanh khả năng. Các mô hình thông minh hơn, độ trễ thấp hơn, đầu ra tốt hơn. Nhưng một câu hỏi khác vẫn đang ngự trị trong tâm trí mình:
Ai thực sự có quyền truy cập vào những gì mình nhập vào các hệ thống này?
Chúng ta chia sẻ rất nhiều với AI - những ý tưởng trong giai đoạn đầu, nghiên cứu nhạy cảm, những thứ mà chúng ta sẽ không bao giờ công khai. Dữ liệu đó đi đâu đó. Hầu hết mọi người chỉ không hỏi xem nó đi đâu.
Điều khiến mình chú ý về cách tiếp cận TEE là các prompt chỉ được giải mã bên trong một enclave phần cứng an toàn. Về lý thuyết, ngay cả những người điều hành các nút cũng không thể thấy được đầu vào của bạn. Hạ tầng xử lý dữ liệu của bạn mà không thể đọc được nó.
Đó là một sự chuyển mình có ý nghĩa không chỉ là một tính năng bảo mật, mà còn là một kiến trúc niềm tin.
Chuỗi khác mà mình vẫn đang kéo là cách $OPG hoạt động trong bối cảnh mạng mở rộng. Hạ tầng an toàn là một phần. Cách token hoạt động trong hệ sinh thái đó - các động lực khuyến khích, cách sử dụng, động lực mạng - là điều mình muốn hiểu rõ hơn trước khi hình thành ý kiến vững chắc.
Nhưng khía cạnh bảo mật?
Đó là điều khiến mình quan tâm.
Nhiều dự án nói rằng họ đang xây dựng cho AI. Rất ít trong số đó nghĩ nghiêm túc về những gì xảy ra với dữ liệu người dùng ẩn sau bề mặt.
#opgtoken @OpenGradient
#OPN $OPG
#veaa