$BTC .$BTC


Đăng
--Tăng giá


EyeOnChain
·
--
Giảm giáCuối cùng thì chúng ta cũng nhận được giải thích từ đội ngũ #humanity .
NGUYÊN NHÂN THỰC SỰ LÀ GÌ?👇
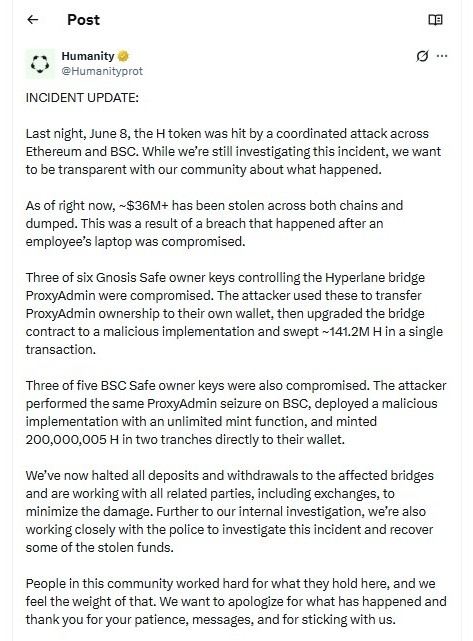
Theo bản cập nhật mới nhất từ đội ngũ, cuộc tấn công không phải do lỗi smart contract. Nó bắt đầu sau khi laptop của một nhân viên bị xâm nhập.
Từ đó, kẻ tấn công đã có quyền truy cập vào nhiều khóa Gnosis Safe điều khiển hạ tầng cầu nối trên cả Ethereum và BSC. Kẻ tấn công sau đó đã kiểm soát các hợp đồng ProxyAdmin, triển khai các phiên bản độc hại và bắt đầu rút và đúc token.
Thiệt hại cho đến nay là rất lớn. Đội ngũ cho biết hơn 36 triệu đô la tài sản đã bị đánh cắp và bị xả trên cả hai chuỗi.
Trên Ethereum, kẻ tấn công được cho là đã quét 141.2 triệu H trong một giao dịch duy nhất. Trên BSC, họ đã đi xa hơn, triển khai một hợp đồng độc hại với khả năng đúc không giới hạn và đúc hơn 200 triệu $H trực tiếp vào ví của mình.
Các cầu nối hiện đã bị tạm dừng, các sàn giao dịch đã được liên hệ, và đội ngũ cho biết họ đang làm việc với cơ quan chức năng để điều tra và phục hồi tài sản. Nhưng đây là điều mà cộng đồng đang theo dõi chặt chẽ...
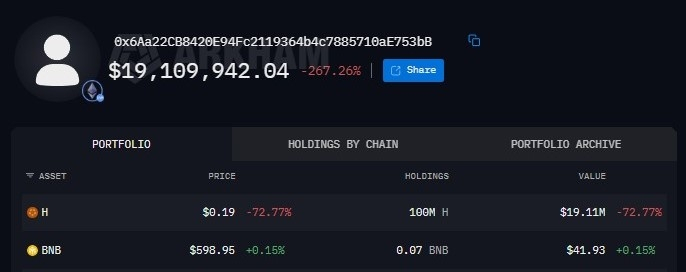
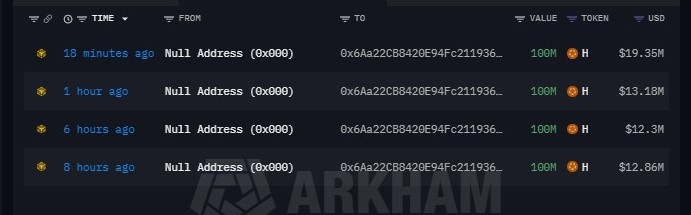
Trước khi tuyên bố này được công bố, các tracker on-chain đã theo dõi địa chỉ: 0x6Aa22CB8420E94Fc2119364b4c7885710aE753bB
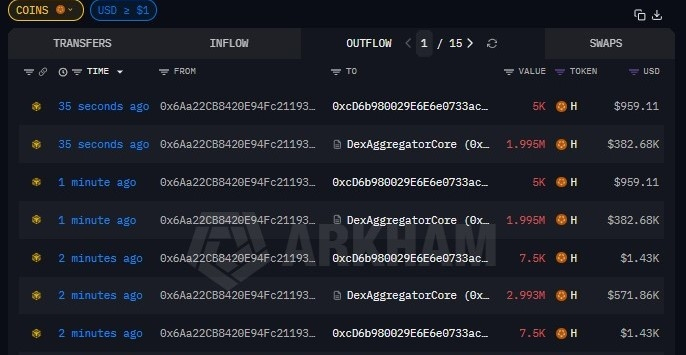
Ví này dường như là một trong những địa chỉ chính liên quan đến hoạt động tấn công, liên tục đúc một lượng lớn H và bán chúng ra thị trường. Mô hình này đã rõ ràng trên chuỗi trong thời gian thực.
Đúc, Chuyển, Bán. Lặp lại.
Tại thời điểm này, nhiều thành viên trong cộng đồng đang hy vọng cuộc điều tra sẽ bao gồm một đánh giá đầy đủ về địa chỉ này và bất kỳ ví liên kết nào, vì một phần lớn áp lực bán dường như xuất phát từ đó.
Đội ngũ cuối cùng đã cung cấp câu trả lời. Bây giờ, sự chú ý chuyển sang trách nhiệm, nỗ lực phục hồi, và liệu bất kỳ khoản tiền bị đánh cắp nào có thể được truy dấu và phục hồi hay không.
NGUYÊN NHÂN THỰC SỰ LÀ GÌ?👇
Theo bản cập nhật mới nhất từ đội ngũ, cuộc tấn công không phải do lỗi smart contract. Nó bắt đầu sau khi laptop của một nhân viên bị xâm nhập.
Từ đó, kẻ tấn công đã có quyền truy cập vào nhiều khóa Gnosis Safe điều khiển hạ tầng cầu nối trên cả Ethereum và BSC. Kẻ tấn công sau đó đã kiểm soát các hợp đồng ProxyAdmin, triển khai các phiên bản độc hại và bắt đầu rút và đúc token.
Thiệt hại cho đến nay là rất lớn. Đội ngũ cho biết hơn 36 triệu đô la tài sản đã bị đánh cắp và bị xả trên cả hai chuỗi.
Trên Ethereum, kẻ tấn công được cho là đã quét 141.2 triệu H trong một giao dịch duy nhất. Trên BSC, họ đã đi xa hơn, triển khai một hợp đồng độc hại với khả năng đúc không giới hạn và đúc hơn 200 triệu $H trực tiếp vào ví của mình.
Các cầu nối hiện đã bị tạm dừng, các sàn giao dịch đã được liên hệ, và đội ngũ cho biết họ đang làm việc với cơ quan chức năng để điều tra và phục hồi tài sản. Nhưng đây là điều mà cộng đồng đang theo dõi chặt chẽ...
Trước khi tuyên bố này được công bố, các tracker on-chain đã theo dõi địa chỉ: 0x6Aa22CB8420E94Fc2119364b4c7885710aE753bB
Ví này dường như là một trong những địa chỉ chính liên quan đến hoạt động tấn công, liên tục đúc một lượng lớn H và bán chúng ra thị trường. Mô hình này đã rõ ràng trên chuỗi trong thời gian thực.
Đúc, Chuyển, Bán. Lặp lại.
Tại thời điểm này, nhiều thành viên trong cộng đồng đang hy vọng cuộc điều tra sẽ bao gồm một đánh giá đầy đủ về địa chỉ này và bất kỳ ví liên kết nào, vì một phần lớn áp lực bán dường như xuất phát từ đó.
Đội ngũ cuối cùng đã cung cấp câu trả lời. Bây giờ, sự chú ý chuyển sang trách nhiệm, nỗ lực phục hồi, và liệu bất kỳ khoản tiền bị đánh cắp nào có thể được truy dấu và phục hồi hay không.
Tuyên bố miễn trừ trách nhiệm: Nội dung bao gồm cả quan điểm của bên thứ ba, không phải lời khuyên. Có thể sử dụng nội dung do Binance Ai đưa ra nhưng không được đảm bảo. Xem Điều khoản & Điều kiện.