

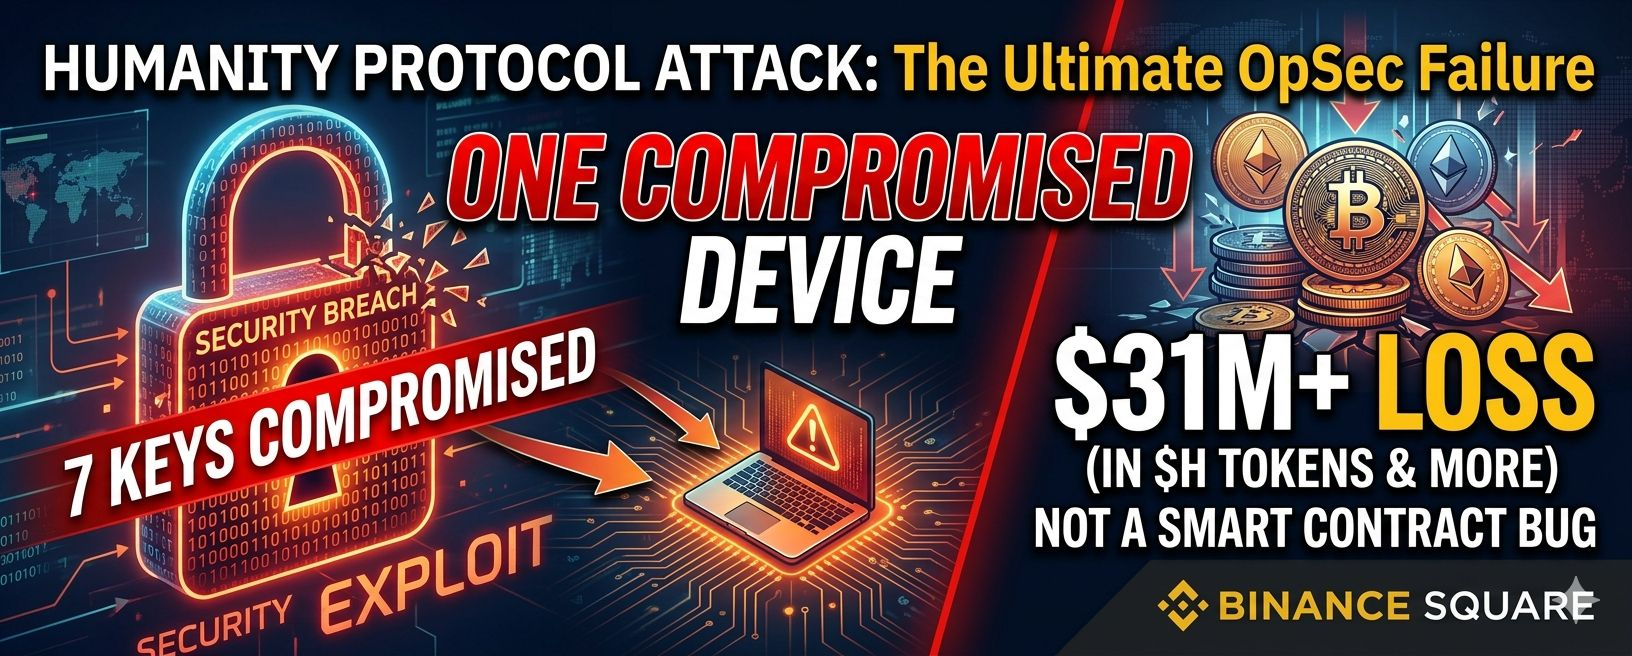
Humanity Protocol vừa phát hành báo cáo điều tra chính thức về cuộc tấn công tàn khốc vào ngày 8 tháng 6, khiến thiệt hại lên tới hơn 31 triệu đô la.
Nếu bạn nghĩ đây là một cuộc khai thác hợp đồng thông minh cực kỳ tinh vi... hãy suy nghĩ lại.
Không có lỗi, chỉ là thất bại OpSec thuần túy.
Báo cáo rõ ràng nêu rằng không có lỗi nào trong cầu nối, token, hay các hợp đồng thông minh Safe. Mã hoạt động hoàn hảo.
Thay vào đó, kẻ tấn công đã đi thẳng vào cửa chính bằng cách sử dụng các khóa riêng hợp pháp.
Chuyện gì đã xảy ra?
Nhiễm Malware:
Máy tính của nhà phát triển đã bị nhiễm malware, cho hacker quyền truy cập root đầy đủ.
Sai lầm chí mạng:
Trong khi ra mắt mainnet của dự án vào khoảng tháng 6 năm 2025, một số khóa riêng quan trọng đã vô tình được sao lưu vào chính thiết bị đó.
Điểm Jackpot:
Nhờ vào bản sao lưu cục bộ này, kẻ tấn công đã lấy được TẤT CẢ 7 khóa quan trọng từ một
điểm yếu duy nhất:
Khóa ví nóng quản trị
Khóa chủ an toàn Ethereum (ETH)
Khóa chủ an toàn BSC
Với tất cả các khóa này trong tay, hacker dễ dàng ủy quyền chuyển khoản, giao dịch an toàn và nâng cấp proxy.
Điều rút ra lớn:
Ví multi-sig được thiết kế để phân phối quyền lực nên không ai có thể làm nguy hiểm quỹ. Việc lưu trữ nhiều khóa chủ trên một máy tính dev kết nối internet hoàn toàn phá vỡ mục đích phi tập trung.
Tốc độ và sự tiện lợi trong khi ra mắt mainnet không bao giờ nên đánh đổi bằng các nguyên tắc cơ bản của OpSec.
Các bạn nghĩ sao? Có phải đã đến lúc cần kiểm toán bảo mật nghiêm ngặt hơn cho quy trình làm việc của nhà phát triển, không chỉ riêng mã nguồn? Cho tôi biết bên dưới nhé! 👇