


Gnosis đang nỗ lực để khắc phục một lỗ hổng vào thứ Hai ảnh hưởng đến sản phẩm Gnosis Pay sau khi đồng sáng lập Martin Köppelmann thừa nhận có một cuộc tấn công đang diễn ra liên quan đến module trễ của hệ thống và cho biết dự án sẽ bồi thường tổn thất cho người dùng.
Köppelmann ban đầu đã khuyên người dùng rút tiền, một cảnh báo nhanh chóng được công ty bảo mật blockchain PeckShield khuếch đại, cho rằng người dùng nên rút toàn bộ tiền (EURe và GNO) và kiểm tra mức độ rủi ro.
Tuy nhiên, đồng sáng lập Gnosis sau đó đã rút lại lời khuyên đó và xóa tweet ban đầu, nói rằng hầu hết người dùng sẽ không thể rút tiền của mình. Ông nhấn mạnh rằng đội ngũ Gnosis đang “tích cực làm việc để hạn chế thiệt hại” và sẽ đảm bảo người dùng được hoàn tiền.
Gnosis là một dự án Ethereum hoạt động lâu năm, được biết đến nhiều nhất với hạ tầng ví hợp đồng thông minh của mình và Gnosis Chain — một mạng tương thích với Máy ảo Ethereum (EVM), được dùng cho thanh toán và tài chính phi tập trung.
Những hướng dẫn thay đổi để lại nhiều câu hỏi quan trọng chưa có lời giải, bao gồm đã bị đánh cắp bao nhiêu, hợp đồng hoặc người dùng nào bị ảnh hưởng, và liệu vấn đề xuất phát từ chính mô-đun độ trễ Zodiac hay từ cấu hình của nó trong Gnosis Pay, hoặc từ một khiếm khuyết kiến trúc rộng hơn.
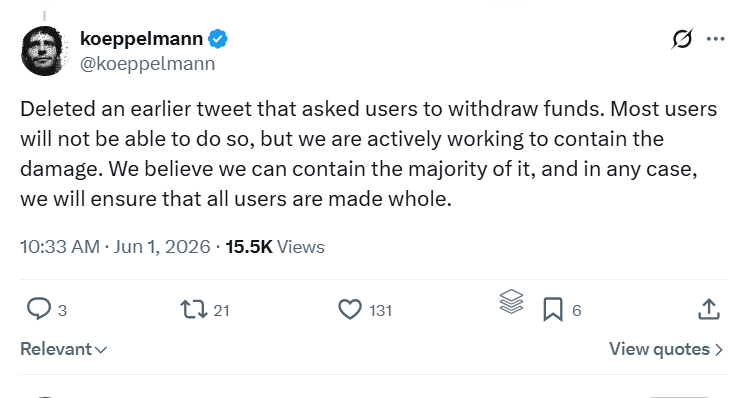
Đồng sáng lập Gnosis cam kết sẽ bù đắp để người dùng được toàn vẹn. Nguồn: Koeppelmann
Cointelegraph đã liên hệ với Gnosis và Gnosis Pay để xin bình luận, nhưng đến thời điểm đăng bài vẫn chưa nhận được phản hồi.
Cựu nhà phát triển cốt lõi của Near, Vadim Zacodil, cho biết thiết kế của Gnosis Pay định tuyến quyền tự quản (self-custody) của người dùng thông qua một lớp “độ trễ” dùng chung, xếp hàng các giao dịch đi ra từ nhiều ví Safe cùng lúc; vì vậy, một lỗi hoặc khai thác tại đó có thể đẩy các khoản rút tiền độc hại vào hàng đợi của hàng nghìn người dùng đồng thời, dù các khóa cá nhân không hề di chuyển.
Trên thực tế, ông lập luận rằng thứ đang bảo vệ người dùng trong sự cố này không phải là các tài khoản Safe tự quản, mà là khả năng của Gnosis trong việc tạm dừng hạ tầng và trích quỹ dự trữ để bù đắp cho các khoản lỗ.
Sự cố theo sau vụ khai thác lỗ hổng mô-đun Safe của bên thứ ba
Sự cố diễn ra chỉ vài ngày sau một vụ khai thác khác liên quan đến một mô-đun của bên thứ ba gắn với Safe — hạ tầng ví hợp đồng thông minh được ươm mầm ban đầu trong hệ sinh thái Gnosis và hiện do Safe Labs phát triển.
Trong trường hợp đó, một hợp đồng SquidRouterModule tương tác với các ví Safe đã bị lạm dụng để rút khoảng 3,2 triệu USD từ khoảng 86 ví Safe trên Ethereum và Base, khiến cả Safe Labs và Squid cho biết lỗ hổng này nằm ngoài các giao thức cốt lõi của họ.
Điều này cũng diễn ra sau một tháng ghi nhận mức lỗ do khai thác crypto giảm trên tổng thể. Dữ liệu từ CertiK đăng vào Chủ nhật cho thấy tổng thiệt hại giảm xuống khoảng 68,3 triệu USD trong tháng 5, giảm khoảng 90% so với tháng 4, đánh dấu tháng thứ ba trong năm nay có mức lỗ dưới 100 triệu USD.
Tạp chí: Đạo luật CLARITY sẽ tốt — hay xấu — cho DeFi?