


CertiK cho biết những hacker liên kết với Triều Tiên đã đánh cắp khoảng 60% giá trị bị mất do các vụ hack crypto vào năm 2025, với số tiền thu được được sử dụng để hỗ trợ tài trợ cho các chương trình hạt nhân và tên lửa đạn đạo của chế độ, làm nổi bật sự phụ thuộc ngày càng tăng của quốc gia này vào tài sản kỹ thuật số để tạo ra ngoại tệ.
Những phát hiện này, được chia sẻ với Cointelegraph vào thứ Ba, đến từ một báo cáo mới của Skynet cho rằng khoảng 2,06 tỷ USD trong tổng số 3,4 tỷ USD thiệt hại an ninh crypto vào năm 2025 có liên quan đến các nhóm liên kết với Cộng hòa Dân chủ Nhân dân Triều Tiên, hay DPRK, trong 79 trong số 656 sự cố được ghi nhận trong năm đó.
Giữa năm 2016 và đầu năm 2026, các tác nhân liên kết với DPRK đã đánh cắp ước tính 6,75 tỷ đô la trong cryptocurrency qua 263 sự cố được ghi lại, báo cáo cho biết, trích dẫn các phát hiện bởi nhà nghiên cứu onchain độc lập Taylor Monahan.
Phân tích của CertiK kết luận rằng Bắc Triều Tiên đã "công nghiệp hóa" việc đánh cắp crypto thành một cơ chế thu nhập cốt lõi của nhà nước, với các ước tính từ mã nguồn mở cho thấy các hoạt động này đại diện cho một phần lớn thu nhập từ bên ngoài của chế độ, khi việc đánh cắp tài sản kỹ thuật số trở thành một dòng thu nhập bền vững cho đất nước.
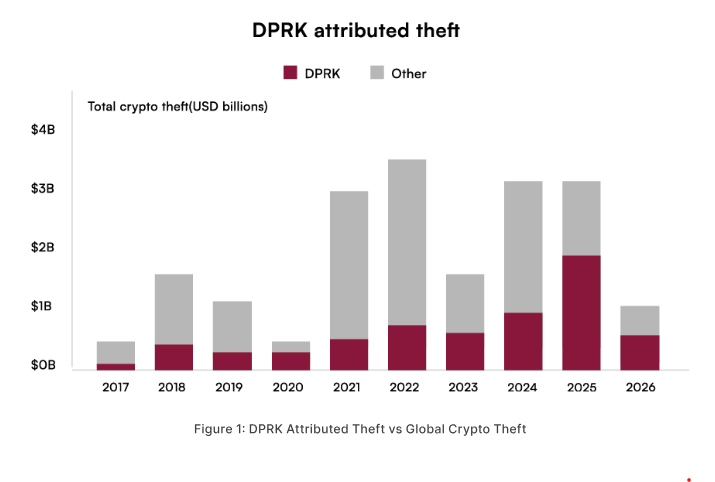
Tổng số tiền crypto bị đánh cắp của DPRK qua các năm. Nguồn: CertiK/Skynet
Báo cáo cũng xác định một sự chuyển mình từ việc xâm nhập ví nóng cơ hội sang ít vụ việc hơn nhưng có giá trị cao hơn, nhắm vào các quỹ vốn lớn nhất.
Vào năm 2025, các nhóm liên kết với DPRK đứng sau khoảng 60% giá trị bị đánh cắp nhưng chỉ chiếm khoảng 12% tổng số sự cố, nhấn mạnh điều mà CertiK mô tả là sự tập trung vào "độ chính xác và quy mô."
Sự cố lớn nhất đơn lẻ, khai thác Bybit vào tháng 2 năm 2025, dẫn đến khoảng 1,5 tỷ đô la thiệt hại và được báo cáo quy cho cụm TraderTraitor thông qua một sự xâm nhập chuỗi cung ứng của một nhà cung cấp ký kết bên thứ ba.
Trong trường hợp đó, phân tích onchain của CertiK phát hiện rằng khoảng 86% Ether bị đánh cắp đã được chuyển đổi thành Bitcoin trong vòng một tháng sau vụ hack, sử dụng các dịch vụ trộn, cầu nối cross-chain, sàn giao dịch phi tập trung và các nhà môi giới OTC.
Các vụ hack crypto của Bắc Triều Tiên chuyển từ phishing sang vật lý
Nghiên cứu Skynet của CertiK cũng chi tiết một sự phát triển trong chiến thuật, cho thấy rằng kỹ thuật xã hội vẫn là vector tấn công ban đầu chiếm ưu thế, bao gồm các lời đề nghị việc làm giả, giả mạo nhà đầu tư và kho lưu trữ mã độc hại.
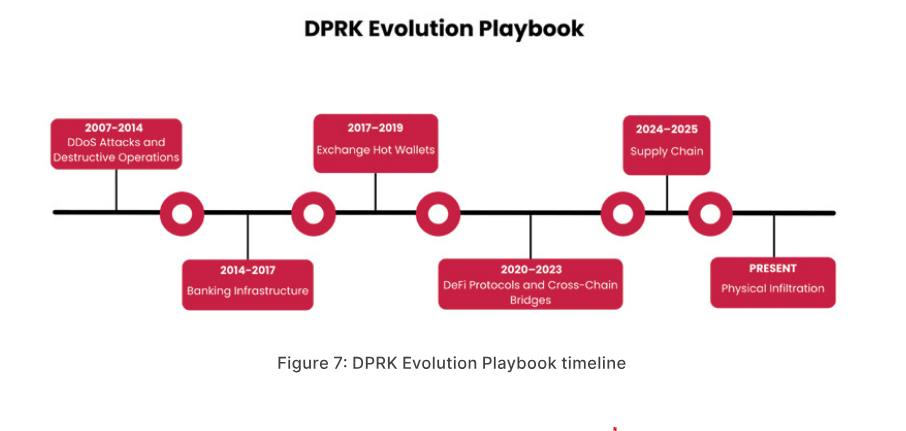
Sổ tay tiến hóa của DPRK. Nguồn: CertiK/Skynet
Báo cáo quy kết sự khai thác Ronin Bridge vào năm 2022 cho một chiến dịch spearphishing liên quan đến một nhà tuyển dụng giả trên LinkedIn và một PDF chứa mã độc, trong khi Bybit được trích dẫn như một ví dụ về sự xâm nhập chuỗi cung ứng, nơi các kẻ tấn công đã thao túng giao diện người dùng để chuyển hướng quỹ đến một địa chỉ độc hại mà không thay đổi nội dung rõ ràng của các giao dịch.
Sự phát triển gần đây nhất, được CertiK mô tả là "xâm nhập vật lý," được minh họa bằng sự cố Drift Protocol vào tháng 4 năm 2026, trong đó khoảng 285 triệu đô la đã bị rút từ một nền tảng dựa trên Solana sau một hoạt động kéo dài sáu tháng liên quan đến tham dự hội nghị, xây dựng mối quan hệ và thao túng quản trị.
Jonathan Riss, nhà phân tích tình báo blockchain tại CertiK, đã nói với Cointelegraph rằng các hoạt động liên kết với DPRK hiện kết hợp giữa kỹ thuật tình báo với các khai thác kỹ thuật, cảnh báo rằng công nhân công nghệ thông tin Bắc Triều Tiên và các trung gian có thể đạt được các vai trò tin cậy trong các công ty crypto và fintech phương Tây dưới danh tính giả.
Báo cáo của CertiK, trích dẫn các giám sát viên của Liên Hợp Quốc và các đánh giá tình báo của Hoa Kỳ, ghi nhận rằng doanh thu từ các vụ đánh cắp crypto này được xác nhận hỗ trợ các chương trình hạt nhân và tên lửa đạn đạo của Bắc Triều Tiên, nâng cao vấn đề từ một quan ngại về an ninh mạng lên thành một vấn đề an ninh quốc tế, theo các đánh giá được trích dẫn.
Asia Express: Bắc Triều Tiên phủ nhận các vụ hack crypto, các bài kiểm tra ngân hàng của Upbit thử nghiệm Ripple