
Mình bị mất 47.000€ trong crypto khi đang ngủ. Câu chuyện diễn ra chính xác như vậy.
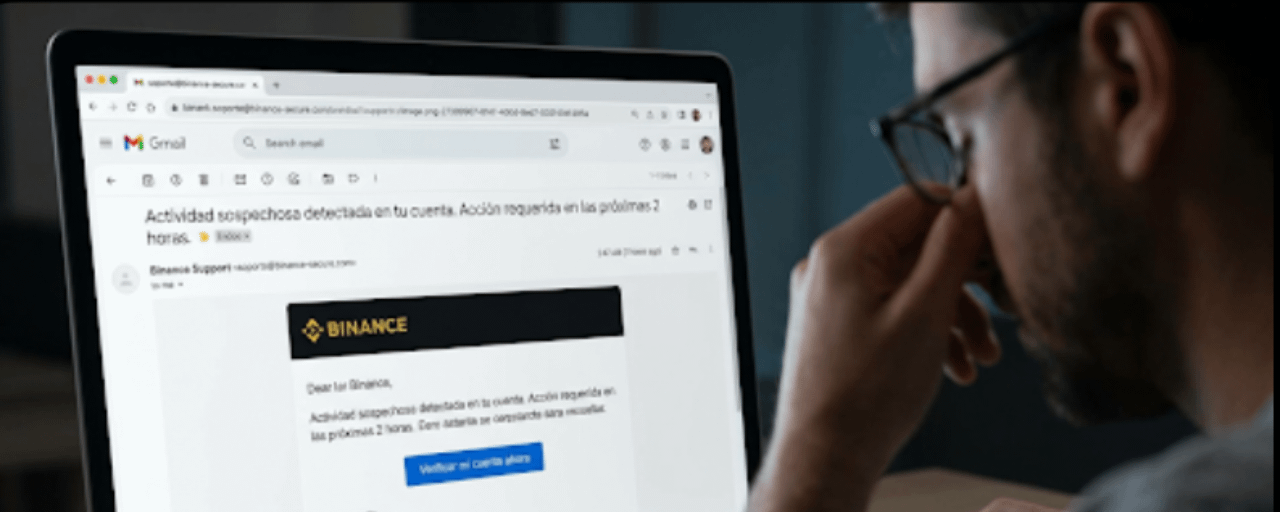
Lúc này là 2:47 sáng. Miguel, một trader với 6 năm kinh nghiệm, nhận được email từ "soporte@binance-secure.com".
Vấn đề: "Hoạt động nghi ngờ đã được phát hiện trên tài khoản của bạn. Cần hành động trong vòng 2 giờ tới."
Logo hoàn hảo. Thiết kế giống hệt như của Binance. Có một nút màu xanh ghi "Xác minh tài khoản của tôi ngay".
Miguel đã giao dịch từ năm 2018. Anh ấy đã thấy hàng trăm vụ phishing. Nhưng bây giờ là 3 giờ sáng, anh ấy vừa nhận ra thị trường đang đỏ và email có tên thật của anh ấy.
Nhấp vào.
ĐIỀU MÀ MIGUEL KHÔNG BIẾT
Tên miền binance-secure.com đã được đăng ký 11 ngày trước.
Vào thời điểm đó, không có máy quét nào đánh dấu nó là nguy hiểm. SPF và DMARC đã được cấu hình đúng cách. Chứng chỉ SSL là hợp lệ. Trang web là một bản sao pixel-perfect của cổng Binance.
Miguel đã nhập mật khẩu của mình. Sau đó, mã 2FA của anh ấy.
Nhưng cuộc tấn công thật sự không phải là đánh cắp tài khoản Binance của anh ấy.
HỢP ĐỒNG MÀ KHÔNG AI ĐỌC
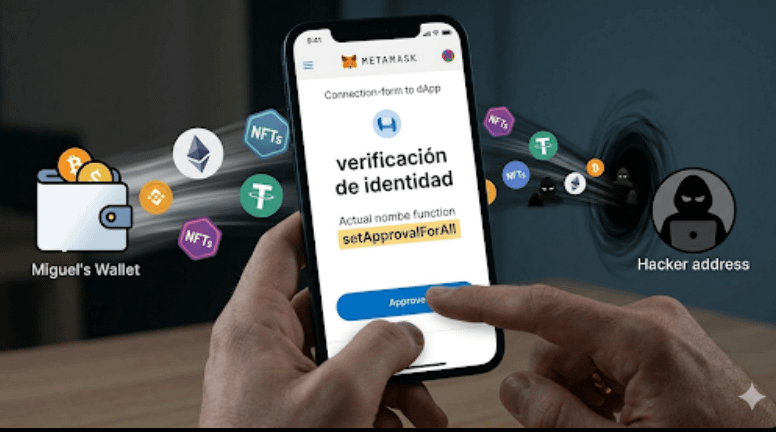
Trang web yêu cầu "xác minh ví của bạn". Đó là một biểu mẫu kết nối MetaMask.
Khi kết nối, một cửa sổ ký hiện ra. Văn bản nói "xác minh danh tính". Miguel đã chấp thuận.
Điều mà anh ấy đã ký là setApprovalForAll — cho phép di chuyển TẤT CẢ NFTs và token của anh ấy mà không cần xác nhận thêm.
4 phút sau, ví của anh ấy đã trống rỗng.
3 VECTORS HỌ LUÔN SỬ DỤNG
🔴 1. Tên miền giả với 11 ngày tuổi. Não bộ của bạn không phát hiện ra nó một cách trực quan.
🔴 2. Tình huống khẩn cấp giả tạo. "2 giờ để hành động" làm vô hiệu hóa suy nghĩ phản biện.
🔴 3. Một chữ ký duy nhất trên MetaMask. Không giới hạn. Không hết hạn.
CÁCH ĐỂ BẢO VỆ BẢN THÂN
✅ Luôn kiểm tra độ tuổi của tên miền trước khi nhập thông tin xác thực. Dưới 90 ngày = không nên.
✅ Người gửi thực sự không phải là cái tên đẹp trong hộp thư. Nó là tên miền sau @. hỗ trợ@binance-secure.com KHÔNG phải là Binance.
✅ Trước khi ký trên MetaMask, hãy đọc chính xác những gì bạn cho phép. setApprovalForAll không giới hạn gần như luôn là một cái bẫy.
QUY TẮC CỦA BẦY ĐÀN: VỘI VÀNG + TIN TƯỞNG THỊ GIÁC + MỘT CHỮ KÝ = CƯỚP BÓC.
Phá vỡ bất kỳ một trong ba cái thì cuộc tấn công sẽ thất bại.
Bạn có nghi ngờ điều gì không? Tại Wolfsfera, chúng tôi phân tích miễn phí:
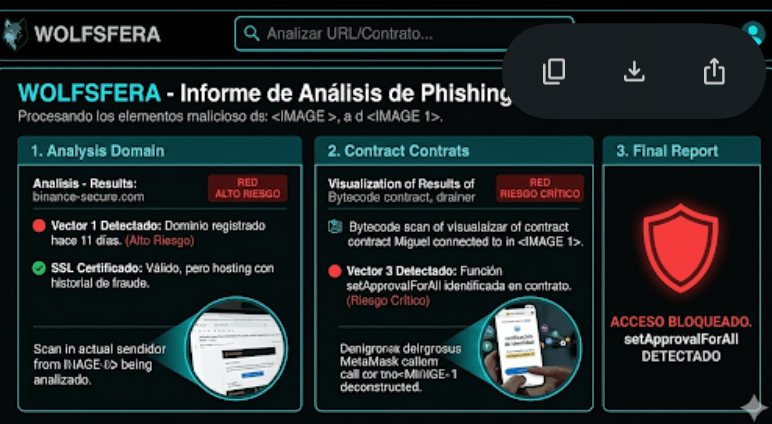
🔍 Tên miền và URL — chúng tôi phát hiện xem nó có phải là bản sao, có bao nhiêu ngày tuổi, chứng chỉ SSL có giả mạo hay không hoặc nếu hosting có lịch sử gian lận.
📧 Email — chúng tôi phân tích tên miền của người gửi, xem nó có cấu hình SPF/DMARC và có bắt chước một thương hiệu nổi tiếng như Binance, Ledger hoặc MetaMask không.
📄 Hợp đồng thông minh — chúng tôi quét bytecode để tìm các chức năng nguy hiểm như setApprovalForAll, mint không giới hạn hoặc mẫu drainer đã biết.
Tất cả trong vài giây. Không cần đăng ký. Không tốn phí.
Gửi cho tôi trong phần bình luận hoặc riêng tư những gì bạn muốn phân tích và tôi sẽ trả lời bạn với báo cáo đầy đủ. 🐺
Miguel không phải là một người thật, nhưng câu chuyện của anh ấy xảy ra mỗi ngày. Đối với những người có kinh nghiệm.
#WolfsferaSecurity#WolfsferaSentimiento $BTC $XRP $ETH