

Quy định thưởng hợp tác cho lỗ hổng hợp đồng token CST và CSCT
Một, Tóm tắt kế hoạch
Để nâng cao hơn nữa tính bảo mật của hợp đồng token CST và CSCT, bảo vệ tài sản người dùng, chúng tôi chính thức khởi động kế hoạch thưởng lỗ hổng hợp tác. Chúng tôi chân thành mời các nhà nghiên cứu bảo mật, hacker mũ trắng và lập trình viên trên toàn cầu tiến hành kiểm tra và kiểm toán sâu rộng cho hợp đồng token của chúng tôi. Đối với những người đầu tiên báo cáo lỗ hổng hợp lệ và giúp chúng tôi khắc phục các rủi ro an ninh tiềm ẩn, chúng tôi sẽ phát thưởng tương ứng dựa trên mức độ nguy hiểm của lỗ hổng.
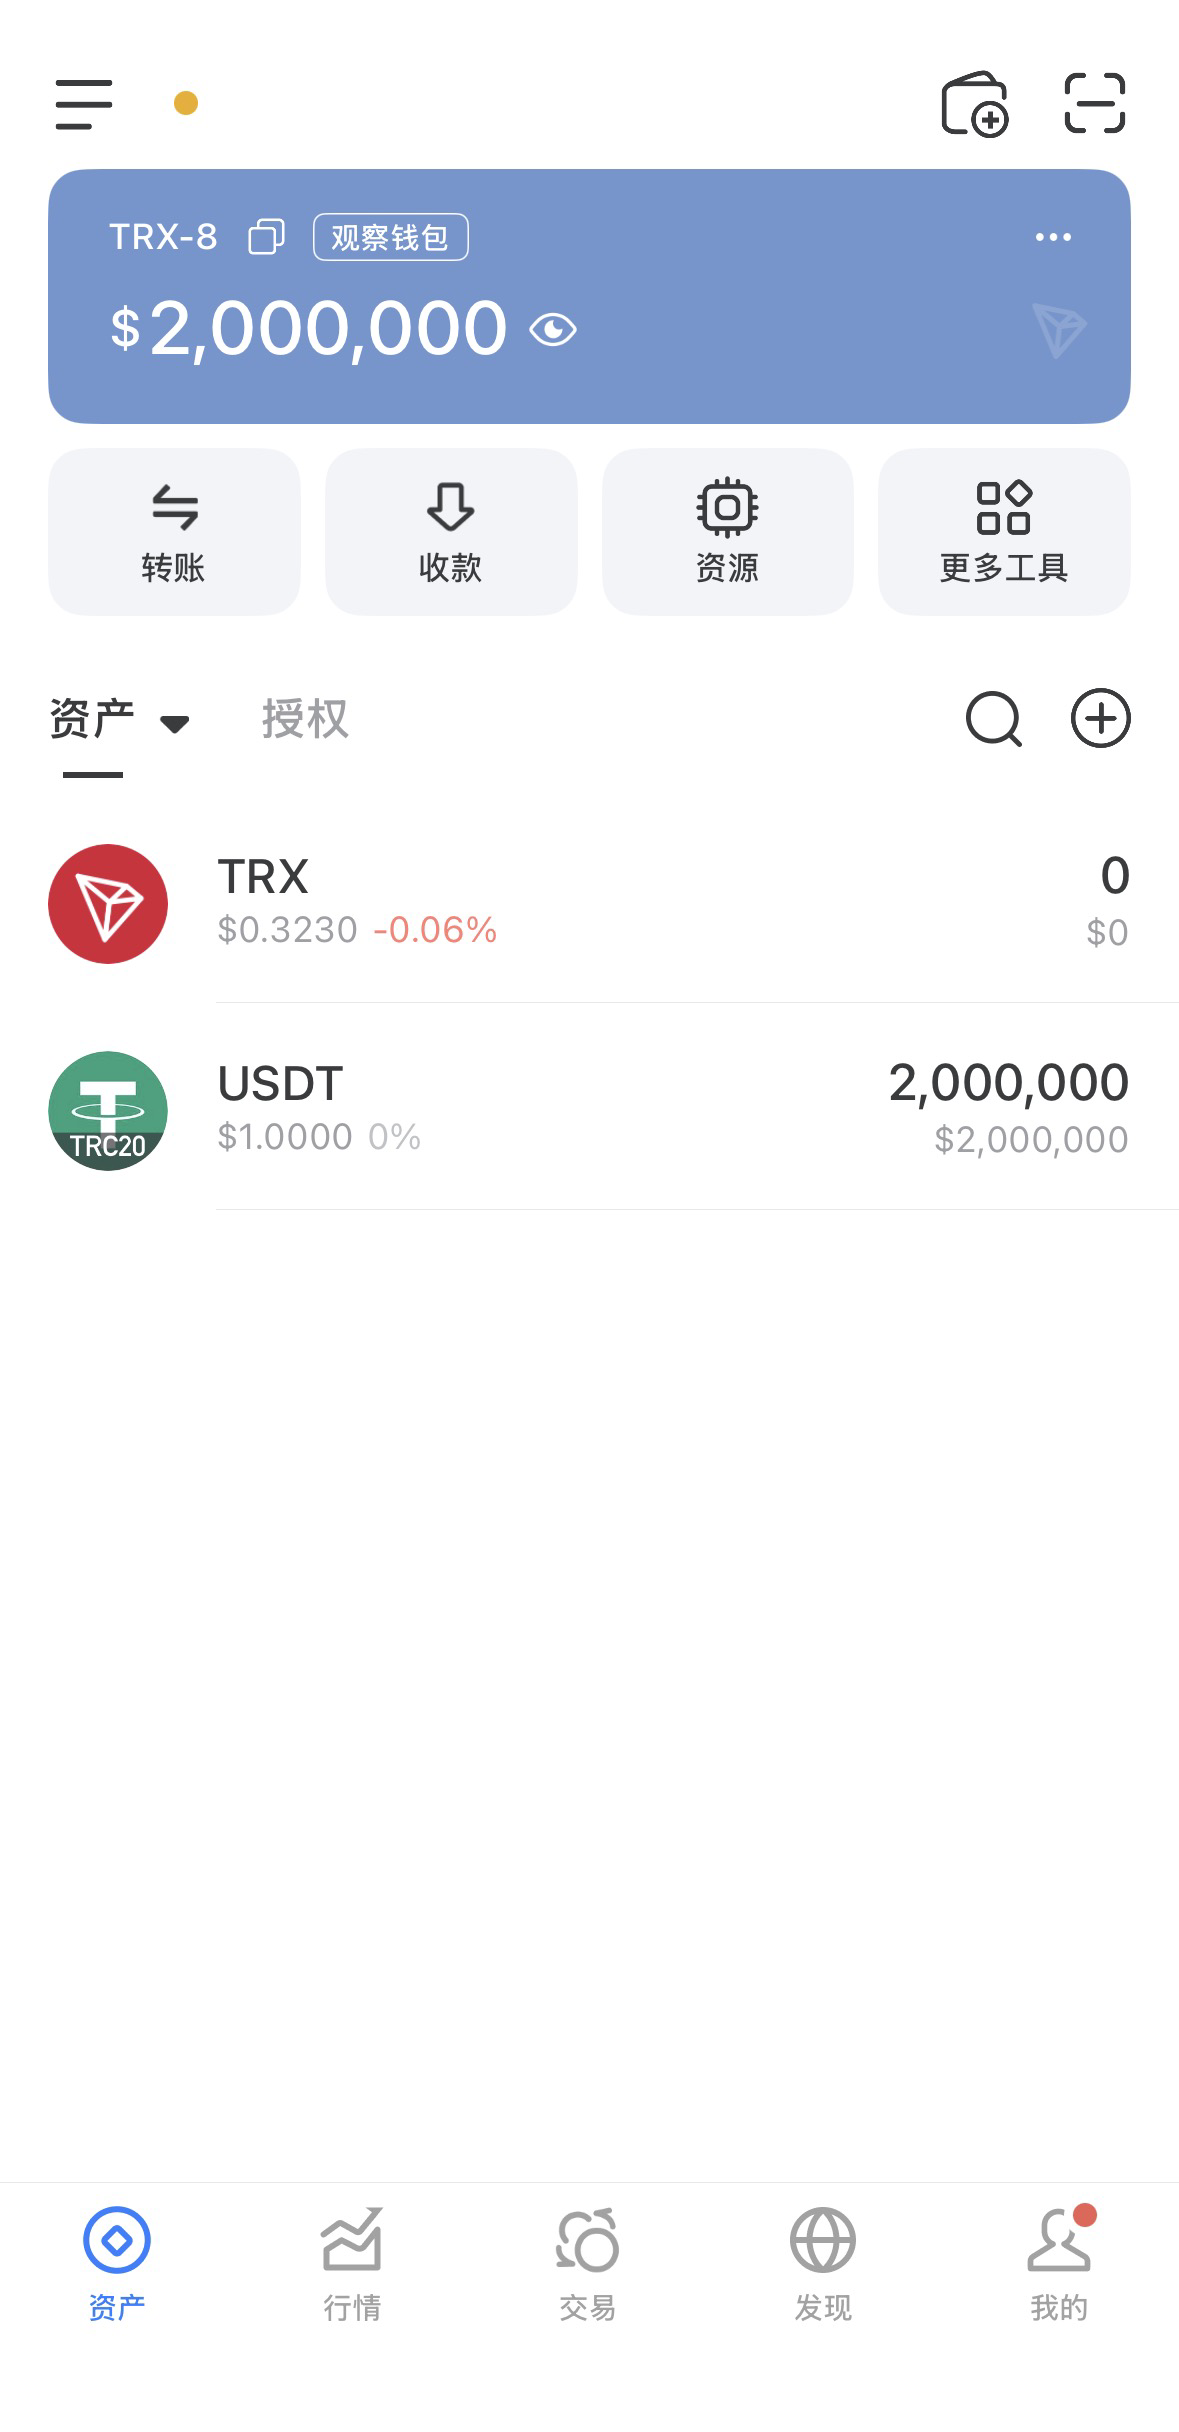
Tổng giải thưởng: 2,000,000 USDT
Ngày thưởng: từ 28 tháng 3 năm 2026 đến 28 tháng 4 năm 2026
Phát hành thưởng: 1/5/2026
Liên quan đến hợp đồng:
Địa chỉ hợp đồng token CST:
0x677476c15F339d341F4B82cC06A7672403deF5f0
Địa chỉ hợp đồng token CSCT:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
Địa chỉ ví của quỹ thưởng:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
2. Phạm vi thưởng và phân cấp
Kế hoạch thưởng lần này tập trung vào các lỗ hổng ở tầng mã của smart contract. Việc chấm điểm sẽ dựa trên mức độ nguy hại của lỗ hổng, độ khó khi khai thác và ảnh hưởng tiềm ẩn đến tài sản người dùng.
Mức độ lỗ hổng: Nguy hiểm cao
Số tiền thưởng: 10.000- 50.000 USDT
Tiêu chuẩn phân hạng: Các ví dụ điển hình về lỗ hổng có thể trực tiếp dẫn đến mất mát tài sản hoặc khiến hợp đồng hoàn toàn không hoạt động:
* Trộm cắp trực tiếp tiền: kẻ tấn công không cần thao tác của người dùng cụ thể nào, vẫn có thể trực tiếp đánh cắp CST/CSCT bị khóa trong hợp đồng hoặc token của chuỗi công khai lớp nền.
* Đúc bất kỳ số lượng nào: bên không được ủy quyền có thể vượt qua kiểm tra quyền, phát hành vô hạn
Token CST/CSCT, dẫn đến sụp đổ tokenomics và giá về 0.
* Đóng băng vĩnh viễn tài sản: khiến toàn bộ tài sản CST/CSCT của mọi người dùng bị khóa vĩnh viễn trong hợp đồng, không thể thực hiện bất kỳ thao tác chuyển khoản hoặc hủy giao dịch nào.
* Vượt qua cơ chế kiểm soát quyền: kẻ tấn công sử dụng reentrancy, lỗ hổng kiểm soát truy cập, v.v. để giành quyền quản trị (ví dụ: quyền onlyOwner) và thực hiện các thao tác nguy hiểm.
Mức độ lỗ hổng: Lỗ hổng mức trung
Số tiền thưởng: 2.000 - 10.000 USDT
Tiêu chuẩn phân hạng: Lỗ hổng gây trục trặc chức năng của giao thức hoặc, trong các điều kiện cụ thể, gây ra tổn thất tài sản hữu hạn.
Ví dụ điển hình:
• Tổn thất tài chính trong điều kiện cụ thể: tuy gây tổn thất tài chính, nhưng cần các điều kiện/thiết lập bên ngoài cực kỳ khắt khe (phụ thuộc vào một giá giao dịch nhất định)
*
* Từ chối dịch vụ tạm thời: có thể tạm thời chặn các chức năng quan trọng của CST/CSCT (ví dụ: tạm dừng chuyển khoản trên hơn một tuần), nhưng quản trị viên có thể khôi phục thông qua một phương thức cụ thể.
* Ảnh hưởng trung bình do vượt qua logic nghiệp vụ: ví dụ, thông qua tấn công flash loan lợi dụng sai sót tính toán độ chính xác trong hợp đồng; trong một giao dịch cụ thể, có thể chiếm một phần chênh lệch nhỏ, nhưng không dẫn đến sụp đổ toàn cục.
* Hỏng nhẹ vĩnh viễn chức năng cốt lõi: gây hỏng vĩnh viễn một chức năng không cốt lõi (ví dụ: chức năng snapshot, cách tính quyền biểu quyết), nhưng không ảnh hưởng đến an toàn tài sản.
Mức độ lỗ hổng: Nguy hiểm thấp
Số tiền thưởng: 500- 2.000 USDT
Tiêu chuẩn phân hạng: Ảnh hưởng bảo mật nhỏ, hoặc khó có thể khai thác trực tiếp.
Ví dụ điển hình:
* Mã không tuân thủ best practice: ví dụ như không kiểm tra địa chỉ (0), thiếu log sự kiện, v.v., nhưng không thể trực tiếp gây tổn thất tài chính.
* Rò rỉ thông tin ngoài chuỗi: chỉ gây rò rỉ thông tin frontend ngoài chuỗi, nhưng không thể tạo ra tổn thất tài chính thông qua tương tác trên chuỗi.
* Tấn công quản trị không gây tổn thất tiền: về lý thuyết có thể thực hiện tấn công quản trị, nhưng do có cơ chế khóa thời gian hoặc đa chữ ký (multisig), thực tế không thể ngăn chặn trước khi gây tổn thất.
* Dữ liệu sự kiện sai: giá trị tham số của các sự kiện (Event) do hợp đồng phát ra khi chạy bị tính toán sai; tuy không ảnh hưởng trạng thái trên chuỗi, nhưng ảnh hưởng đến giám sát ngoài chuỗi và giao diện người dùng (frontend)
ví dụ.
3. Quy tắc kế hoạch và yêu cầu nộp
Để đảm bảo việc chi trả thưởng chính xác và công bằng, tất cả những người tham gia phải tuân thủ các quy tắc sau.
3.1 Yêu cầu đủ điều kiện
Nguyên tắc tiên phong: Chỉ nghiên cứu viên bảo mật nộp lần đầu đối với một lỗ hổng cụ thể mới đủ điều kiện nhận thưởng. Chúng tôi sẽ dựa trên dấu thời gian nộp để xác định.
Khả năng tái hiện: Báo cáo nộp phải bao gồm đủ chi tiết kỹ thuật để đội ngũ phát triển của chúng tôi có thể tái hiện lỗ hổng đó.
Chứng minh khái niệm: Đối với các lỗ hổng mức trung nguy hiểm trở lên, bắt buộc phải cung cấp POC đầy đủ
Code hoặc test case, chứng minh tính khả khai thác của lỗ hổng.
Môi trường kiểm thử: vui lòng ưu tiên kiểm thử trên bản sao hợp đồng triển khai trên testnet, tránh tạo rủi ro không cần thiết đối với các hợp đồng đang vận hành trên mainnet.
3.2 Cách thức nộp
Vui lòng gửi tất cả các phát hiện tới email bảo mật của chúng tôi:
[kingofusa888999@outlook.com]
Định dạng tiêu đề email: [Bug BountyJICST/CSCT] Tóm tắt lỗ hổng - [tên người dùng/mã hiệu của bạn]. Nội dung email cần bao gồm:
Loại lỗ hổng: ví dụ như: tấn công reentrancy, vượt quyền, tràn số nguyên; Phạm vi ảnh hưởng: mô tả chi tiết theo tệp hợp đồng và số dòng code cụ thể. Trình bày nguyên lý tạo ra lỗ hổng
Các bước tấn công: mô tả rõ ràng các bước tái hiện, kèm theo script kiểm thử.
Ảnh hưởng tiềm ẩn: tổn thất hoặc hậu quả lớn nhất mà bạn cho rằng lỗ hổng này có thể gây ra.
Địa chỉ ví: địa chỉ ví USDT mà bạn dùng để nhận thưởng (vui lòng ghi rõ loại mạng/chains)