

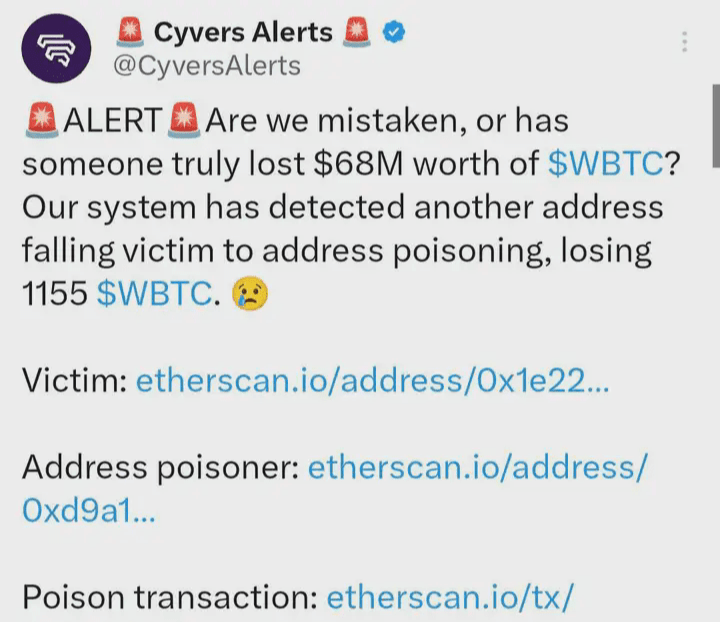
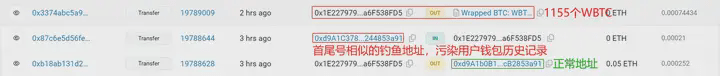
Một tỷ phú, đã bị hacker đánh cắp 1155 bitcoin. 6800 triệu đô la vì một sai lầm nhỏ, có thể sẽ không bao giờ tìm lại được. Hacker đã quan sát ví của nạn nhân, phát hiện ra rằng anh ta thường chuyển tiền lớn đến một địa chỉ. Vì vậy, hacker đã tạo ra một địa chỉ ví có số giống với số đầu tiên, đã chuyển một khoản tiền nhỏ đến nạn nhân. Nạn nhân đã nhầm ví của hacker với một ví khác của mình, đã chuyển tiền đến địa chỉ của hacker. Chuyển một lần 6800 triệu đô la, và số tiền đó đã mất.
Điều này cho chúng ta biết rằng, trong giới tiền điện tử, mỗi người đều là người chịu trách nhiệm đầu tiên về an toàn tài sản của chính mình. Trong thế giới rừng đen của blockchain, trước tiên hãy ghi nhớ hai quy tắc an toàn dưới đây:
"Không tin tưởng tuyệt đối". Nói một cách đơn giản, nó có nghĩa là phải hoài nghi, và luôn luôn hoài nghi.
Kiểm chứng liên tục. Bạn phải tin rằng mình có khả năng kiểm chứng những điều mình nghi ngờ, và biến khả năng này thành thói quen.
Hướng dẫn cơ bản về Blockchain - Tự học từ Dark Forest
Một bức ảnh
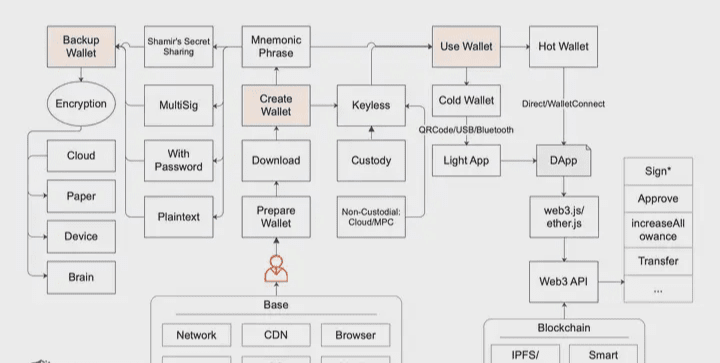
Trước khi đọc kỹ đoạn văn sau, bạn có thể xem lướt qua sơ đồ này. Quy trình bao gồm ba phần chính: tạo ví, sao lưu ví và sử dụng ví.
Chúng ta sẽ phân tích từng điểm quan trọng liên quan đến ba quy trình này.
Tạo ví
Yếu tố quan trọng nhất của ví điện tử là khóa riêng tư (hay cụm từ ghi nhớ).
Khóa riêng tư của bạn chính là danh tính của bạn. Nếu bạn mất hoặc bị đánh cắp khóa riêng tư, danh tính đó sẽ không còn thuộc về bạn nữa. Có rất nhiều ứng dụng ví điện tử, và khá nhiều trong số đó rất nổi tiếng. Tôi không có ý định, và cũng không thể, giới thiệu tất cả chúng. Tuy nhiên, hướng dẫn này sẽ đề cập đến một số ví cụ thể. Xin lưu ý rằng những ví được đề cập là những ví mà tôi có mức độ tin tưởng cơ bản. Nhưng tôi không thể đảm bảo rằng bạn sẽ không gặp phải bất kỳ vấn đề bảo mật nào trong quá trình sử dụng, hoặc ví mục tiêu có thể tiềm ẩn những rủi ro bảo mật mà tôi chưa lường trước được (tôi sẽ không đi vào chi tiết về điều này sau; vui lòng ghi nhớ hai nguyên tắc bảo mật đã được đề cập trong phần giới thiệu).
Ví điện tử có thể được phân loại theo ứng dụng, bao gồm ví máy tính, ví tiện ích mở rộng trình duyệt, ví di động, ví phần cứng và ví web. Chúng cũng có thể được phân loại là ví lạnh hoặc ví nóng dựa trên khả năng kết nối internet. Khi bước vào thế giới này, điều đầu tiên cần xem xét là mục đích của ví mà bạn sẽ sở hữu. Mục đích này sẽ quyết định loại ví bạn sẽ sử dụng và cách bạn sẽ quản lý ví đó.
Dù bạn chọn loại ví nào đi nữa, ít nhất có một điều chắc chắn: sau khi trải nghiệm thế giới này một thời gian, bạn không thể nào chỉ có một chiếc ví duy nhất.
Do đó, chúng ta cần nhớ một nguyên tắc an toàn khác: sự riêng biệt, hay nói cách khác là đừng bỏ tất cả trứng vào một giỏ. Nói chung, bạn càng sử dụng ví thường xuyên, nguy cơ gặp rắc rối càng cao. Luôn nhớ: khi đối mặt với điều gì đó mới mẻ, hãy chuẩn bị một chiếc ví riêng và dùng một ít tiền để thử nghiệm trong một thời gian. Trừ khi bạn có kinh nghiệm như tôi và hiểu biết thấu đáo nhiều thứ. Nhưng ngay cả người cẩn thận nhất cũng có thể gặp rắc rối.
Tải xuống
Điểm tưởng chừng đơn giản này thực ra lại không hề đơn giản chút nào, vì những lý do sau:
Rất nhiều người (thực sự rất nhiều người) không tìm thấy trang web chính thức hoặc cửa hàng ứng dụng chính thức, vì vậy họ đã cài đặt các ví điện tử giả mạo.
Nhiều người không biết cách kiểm tra xem các ứng dụng đã tải xuống có bị can thiệp hay không.
Như vậy, nhiệm vụ của anh ta đã thất bại ngay cả trước khi bắt đầu. Anh ta đã trắng tay trước khi đặt chân đến thế giới này.
Về điểm 1 nêu trên, có một số kỹ thuật để tìm trang web chính thức chính xác, chẳng hạn như:
Google (hãy cẩn thận với quảng cáo trong kết quả tìm kiếm; chúng rất không đáng tin cậy).
Các chỉ số nổi tiếng trong ngành, chẳng hạn như CoinMarketCap.
Hãy hỏi thêm những người bạn tin tưởng.
Được rồi, bạn có thể kết hợp tất cả thông tin trên để tham khảo và đối chiếu. Cuối cùng, chỉ có một sự thật duy nhất :) Chúc mừng, bạn đã tìm thấy trang web chính thức chính xác.
Tiếp theo, bạn cần tải xuống và cài đặt ứng dụng. Nếu đó là ví điện tử trên máy tính, hãy tải xuống từ trang web chính thức thông qua liên kết tải xuống được cung cấp và tự cài đặt. Tuy nhiên, trước khi cài đặt, bạn nên kiểm tra xem mã nguồn có bị can thiệp hay không. Mặc dù điều này không ngăn chặn hoàn toàn việc mã nguồn bị can thiệp (ví dụ: hành động độc hại từ nhóm phát triển chính thức, tấn công nội bộ hoặc trang web bị xâm phạm và thông tin liên quan bị thay thế), nhưng nó có thể ngăn chặn các trường hợp như can thiệp một phần vào mã nguồn hoặc tấn công trung gian (man-in-the-middle attack).
Việc xác minh xem một tập tin có bị giả mạo hay không về cơ bản là kiểm tra tính nhất quán của tập tin. Có hai phương pháp phổ biến:
Một phương pháp là xác thực hàm băm, chẳng hạn như MD5 và SHA256. MD5 đủ dùng trong hầu hết các trường hợp, nhưng vẫn có một rủi ro nhỏ về xung đột hàm băm. Do đó, ngành công nghiệp thường chọn SHA256, vừa đủ dùng vừa an toàn.
Một phương pháp khác là xác minh chữ ký GPG, cũng khá phổ biến. Tôi đặc biệt khuyên bạn nên nắm vững các công cụ, lệnh và phương pháp GPG. Mặc dù có thể hơi khó khăn đối với người mới bắt đầu, nhưng hãy tin tôi, bạn sẽ thích thú khi đã thành thạo.
Tuy nhiên, không có nhiều dự án trong ngành làm điều này, vì vậy việc bắt gặp một dự án như vậy thực sự rất hiếm và quý giá. Ví dụ, phần "Xác minh bản phát hành" trên trang tải xuống của ví Bitcoin Sparrow Wallet vô cùng hữu ích, cung cấp hướng dẫn rõ ràng cho cả hai phương pháp đã đề cập, bạn có thể tham khảo trực tiếp và học hỏi từ đó.
Trang này đề cập đến hai công cụ GPG:
GPG Suite chạy trên hệ điều hành macOS.
Gpg4win chạy trên hệ điều hành Windows.
Nếu bạn để ý kỹ, bạn sẽ nhận thấy cả hai trang tải xuống công cụ GPG đều cung cấp hướng dẫn về việc xác minh tính nhất quán bằng hai phương pháp. Tuy nhiên, thật không may, chúng không cung cấp hướng dẫn từng bước về cách xác minh. Tôi đoán họ cho rằng bạn đủ thông minh để đã nắm được những kiến thức cần thiết :)
Nếu đó là ví tiện ích mở rộng trình duyệt, như MetaMask nổi tiếng thế giới, điều duy nhất bạn thực sự cần chú ý là số lượng người dùng và xếp hạng trên trang tải xuống của tiện ích mở rộng đó. Ví dụ, MetaMask trên Chrome Web Store có hơn mười triệu người dùng và hơn hai nghìn đánh giá của người dùng, mặc dù xếp hạng cuối cùng không cao lắm. Một số người có thể nói, "Liệu điều này có thể bị thổi phồng một cách giả tạo không?" Vâng, tôi tin là có thể, nhưng việc thao túng với số lượng lớn như vậy sẽ hoàn toàn phi logic.
Đối với ví điện tử trên thiết bị di động, phương thức xác thực tương tự như ví mở rộng. Tuy nhiên, điều quan trọng cần lưu ý là App Store của iPhone chỉ hoạt động theo khu vực. Vì vậy, nếu bạn tải xuống ví bằng tài khoản App Store Trung Quốc, chỉ có một lời khuyên: đừng sử dụng nó! Hãy chuyển sang tài khoản App Store Hoa Kỳ. Ngoài ra, tải xuống từ trang web chính thức sẽ hướng dẫn bạn đến đúng vị trí tải xuống (chẳng hạn như Trust Wallet nổi tiếng toàn cầu; hãy đảm bảo trang web chính thức an toàn, vì trang web bị tấn công tiềm ẩn rủi ro bảo mật đáng kể).
Đối với ví phần cứng, nói một cách đơn giản, bạn nên mua trực tiếp từ trang web chính thức, thay vì từ các cửa hàng trực tuyến. Sau khi nhận được ví, hãy cảnh giác với bất kỳ sự can thiệp nào, vì một số sửa đổi đối với bao bì phần cứng khá tinh vi và có thể khó phát hiện. Trong trường hợp này, bạn nên tạo ví mới ít nhất ba lần liên tiếp trước khi sử dụng, ghi lại cụm từ ghi nhớ được tạo ra và địa chỉ ví tương ứng để đảm bảo chúng là duy nhất.
Nếu là ví điện tử trực tuyến, tôi khuyên bạn tuyệt đối không nên sử dụng trừ khi thực sự cần thiết. Nếu bắt buộc phải dùng, hãy đảm bảo đó là ví chính thức và sử dụng càng sớm càng tốt; đừng để tình cảm gắn bó với nó.
Cụm từ ghi nhớ
Nhìn chung, sau khi tạo ví, thông tin quan trọng mà chúng ta xử lý trực tiếp là cụm từ ghi nhớ (không phải khóa riêng), vì cụm từ ghi nhớ dễ nhớ đối với con người. Cụm từ ghi nhớ tuân theo các quy ước tiêu chuẩn (như BIP39), đặt ra các yêu cầu nhất định. Ví dụ, chúng thường gồm 12 từ tiếng Anh, nhưng cũng có thể là các số khác (bội số của 3), tuy nhiên không quá 24 từ. Nếu không, chúng sẽ quá phức tạp để nhớ, và ít hơn 12 từ sẽ làm giảm tính bảo mật. 12, 15, 18, 21 và 24 từ đều được chấp nhận. Tuy nhiên, thực tiễn ngành thường ưu tiên 12 từ, vì nó cung cấp đủ độ bảo mật. Một số ví cực kỳ an toàn, như ví phần cứng Ledger, sử dụng 24 từ làm tiêu chuẩn. Bên cạnh tiếng Anh, các ngôn ngữ khác như tiếng Trung, tiếng Nhật và tiếng Hàn cũng có thể được sử dụng. Tuy nhiên, không phải bất kỳ từ nào cũng được chấp nhận; có một danh sách cố định gồm 2048 từ.
Khi tạo ví, cụm từ ghi nhớ là một vấn đề cực kỳ nhạy cảm. Hãy cẩn thận trong những tình huống không có ai xung quanh, có camera hoặc bất cứ điều gì khác có thể cho phép nghe lén. Ngoài ra, hãy đảm bảo cụm từ ghi nhớ đủ ngẫu nhiên. Thông thường, các ví nổi tiếng tạo ra các cụm từ ghi nhớ đủ ngẫu nhiên, nhưng đây chẳng phải chỉ là biện pháp phòng ngừa sao? Bạn thực sự không thể chắc chắn liệu ví bạn nhận được có bất kỳ vấn đề tiềm ẩn nào hay không. Đừng nghĩ đó là một rắc rối; một khi bạn hình thành được những thói quen bảo mật này, hãy tin tôi, bạn sẽ cảm thấy thoải mái hơn nhiều. Cuối cùng, trong một số trường hợp, bạn thậm chí có thể cân nhắc tạo ví ngoại tuyến, đặc biệt nếu bạn dự định sử dụng nó như một ví lạnh. Việc sử dụng ngoại tuyến thực chất là một phương pháp tấn công vét cạn.
Như tên gọi cho thấy, "không cần khóa" có nghĩa là không cần khóa riêng tư. Ở đây, chúng ta chia "không cần khóa" thành hai trường hợp chính (lưu ý rằng sự phân biệt này không phải là tiêu chuẩn ngành, mà chỉ nhằm mục đích giải thích riêng của tôi):
Thuật ngữ "lưu ký" đề cập đến một thỏa thuận lưu giữ tài sản. Ví dụ, các sàn giao dịch và ví điện tử tập trung chỉ yêu cầu người dùng đăng ký tài khoản; người dùng không sở hữu khóa riêng tư, và bảo mật hoàn toàn phụ thuộc vào các nền tảng tập trung này.
Phương pháp không lưu giữ, hay phương pháp không được quản lý, có nghĩa là người dùng có toàn quyền kiểm soát thứ tương tự như khóa riêng tư, nhưng không phải là khóa riêng tư thực sự (hoặc cụm từ ghi nhớ). Ví dụ, khi dựa vào một nền tảng đám mây nổi tiếng để lưu trữ, xác thực và ủy quyền, nền tảng đám mây nổi tiếng đó trở thành mắt xích yếu nhất trong chuỗi. Nó cũng sử dụng tính toán đa bên an toàn (MPC) để đảm bảo không có điểm lỗi đơn lẻ, đồng thời tận dụng nền tảng đám mây nổi tiếng để tối ưu hóa trải nghiệm người dùng.
Đối với tôi, tôi đã sử dụng một số phương pháp không cần khóa. Các nền tảng tập trung với nguồn tài chính mạnh và uy tín tốt mang lại trải nghiệm người dùng tốt, và miễn là việc mất cắp không phải do lỗi của tôi (như bị đánh cắp quyền truy cập tài khoản), các nền tảng này sẽ bồi thường thiệt hại. Còn đối với các giải pháp không cần khóa dựa trên MPC, tôi nghĩ chúng có tiềm năng rất lớn và nên được áp dụng rộng rãi càng sớm càng tốt. Tôi đã sử dụng một số giải pháp tốt, chẳng hạn như ZenGo, Fireblocks và Saferron. Ưu điểm của chúng rất rõ ràng; tôi sẽ nêu ngắn gọn một vài điểm:
Các phương pháp kỹ thuật thuật toán MPC đang ngày càng hoàn thiện trên các blockchain nổi tiếng này và chỉ có thể được thực hiện trên khóa riêng.
Một phương pháp duy nhất có thể giải quyết vấn đề về sự khác biệt lớn trong các lược đồ đa chữ ký trên các blockchain khác nhau, giúp chúng có thể áp dụng phổ biến cho người dùng. Đây là điều chúng ta thường gọi là: đa chữ ký phổ quát.
Nó có thể đảm bảo rằng khóa riêng thực sự không bao giờ bị lộ và giải quyết rủi ro điểm lỗi duy nhất thông qua tính toán đa bên.
Việc kết hợp với một nền tảng điện toán đám mây nổi tiếng (hoặc, như một số người đã đề xuất, Web2) không chỉ giúp MPC an toàn hơn mà còn mang lại trải nghiệm mượt mà hơn.
Ưu điểm thì rõ ràng, nhưng cũng có một số nhược điểm, mà tôi sẽ đề cập ngắn gọn như sau:
Mặc dù đáp ứng các tiêu chuẩn được ngành công nhận và là mã nguồn mở, nhưng mức độ hoàn thiện trong lĩnh vực này vẫn còn xa mức cần thiết, và mọi người cần phải nỗ lực hơn nữa.
Nhiều người cho biết họ chủ yếu sử dụng Ethereum (hoặc các blockchain dựa trên EVM), vì vậy một giải pháp đa chữ ký sử dụng hợp đồng thông minh như Gnosis Safe là đủ.
Dù bạn chọn phương pháp nào, miễn là bạn cảm thấy nó an toàn, dễ kiểm soát và thoải mái khi sử dụng, thì đó đều là phương pháp tốt; ý kiến mỗi người có thể khác nhau.
Được rồi, đến đây là những biện pháp phòng ngừa an ninh khi tạo ví. Chúng ta sẽ đề cập đến một số vấn đề an ninh chung sau, nên đừng lo lắng về điều đó :)
Ví dự phòng
Nhiều người có năng lực đã rơi vào cái bẫy này, kể cả tôi. Tôi đã quen với điều đó và sẵn sàng chấp nhận bị ướt giày. May mắn thay, đó không phải là một ví có tài sản lớn, và cuối cùng, bạn bè của tôi tại SlowMist đã giúp tôi giải quyết vấn đề. Điều ấn tượng là ở chỗ, tôi đã không sao lưu dữ liệu đúng cách, tôi đã mắc sai lầm, nhưng tôi có nguồn lực để giúp tôi khắc phục. Tuy nhiên, tôi đã đổ mồ hôi lạnh, điều đó là hoàn toàn tự nhiên. Có lẽ bạn cũng không thích cảm giác đó, vì vậy hãy tập trung vào việc học cách sao lưu ví của chúng ta một cách an toàn.
Loại cụm từ ghi nhớ/khóa riêng
Khi nói về việc sao lưu ví, về cơ bản chúng ta đang sao lưu cụm từ ghi nhớ (hay khóa riêng tư; để đơn giản, từ giờ trở đi chúng ta sẽ chỉ gọi chung là cụm từ ghi nhớ). Các cụm từ ghi nhớ mà chúng ta có được chủ yếu được phân loại thành một số loại:
văn bản thuần túy
Mật khẩu
Nhiều chữ ký
Chia sẻ bí mật của Shamir, viết tắt là SSS.
Tôi xin giải thích ngắn gọn về các loại này.
Văn bản thuần túy rất dễ hiểu: một khi bạn có được 12 từ tiếng Anh đó, tài sản bên trong sẽ thuộc về bạn. Lúc này, bạn có thể cân nhắc tạo ra một "mẫu sắp xếp ngẫu nhiên" đặc biệt, hoặc thậm chí thay thế một số từ bằng những từ khác. Điều này sẽ gây khó khăn cho những kẻ xấu, nhưng nếu bạn quên "mẫu" này, thì đến lượt bạn phải đau đầu. Đừng nghĩ rằng bạn không thể bị đau đầu; tin tôi đi, sau một năm, hai năm, năm năm, trí nhớ thực sự sẽ bị sai lệch. Vài năm trước, khi tôi làm việc với ví phần cứng Ledger, tôi đã mắc một lỗi. Cụm từ ghi nhớ có 24 từ, và khi tôi sao chép nó xuống để sao lưu, tôi đã xáo trộn thứ tự. Nhiều năm sau, tôi quên mất mẫu sắp xếp và không nhớ mình có thay thế từ nào không. Như đã đề cập trước đó, vấn đề của tôi sau đó đã được giải quyết; một chương trình bẻ khóa chuyên dụng đã tìm ra thứ tự chính xác của cụm từ ghi nhớ và sửa một vài từ.
Theo tiêu chuẩn, cụm từ ghi nhớ có kèm mật khẩu được cho phép. Bản thân cụm từ ghi nhớ vẫn giữ nguyên, nhưng việc thêm mật khẩu sẽ tạo ra một khóa gốc khác. Khóa gốc này được sử dụng để tạo ra một loạt các khóa riêng tư, khóa công khai và địa chỉ tương ứng. Do đó, bạn không chỉ phải sao lưu cụm từ ghi nhớ của mình mà còn phải nhớ mật khẩu. Ngoài ra, bên cạnh cụm từ ghi nhớ đi kèm, còn có các tiêu chuẩn liên quan đến khóa riêng tư (như BIP38) và, như thường thấy trong các hệ thống Ethereum, các tệp kho khóa.
Chữ ký đa người có thể được hiểu là yêu cầu nhiều chữ ký để ủy quyền trước khi sử dụng số tiền mục tiêu. Chữ ký đa người rất linh hoạt, cho phép thiết lập các chiến lược phê duyệt. Ví dụ, nếu ba người có khóa (cụm từ ghi nhớ hoặc khóa riêng tư), thì cần ít nhất hai chữ ký để số tiền mục tiêu được sử dụng. Mỗi blockchain có giải pháp chữ ký đa người riêng. Hệ sinh thái Bitcoin dễ hiểu hơn, vì các ví Bitcoin nổi tiếng đều hỗ trợ chữ ký đa người. Tuy nhiên, hệ sinh thái Ethereum chủ yếu triển khai chữ ký đa người thông qua các hợp đồng thông minh, chẳng hạn như Gnosis Safe. Ngoài các giải pháp chữ ký đa người phổ biến này, một phương pháp khác ngày càng phổ biến là MPC (Secure Multi-Party Computation). Mặc dù tương tự như chữ ký đa người truyền thống về trải nghiệm, nguyên tắc cơ bản của nó lại khá khác biệt. MPC cho phép chữ ký đa người phổ quát, loại bỏ nhu cầu sử dụng các phương pháp chữ ký đa người khác nhau trên các blockchain khác nhau.
SSS, hay Shamir Secret Sharing Scheme, chia một cụm từ hạt giống thành nhiều mảnh (mỗi mảnh thường chứa 20 từ). Khi khôi phục ví, cần một số lượng mảnh nhất định để khôi phục.
Việc sử dụng các giải pháp đa chữ ký hoặc SSS (Dịch vụ Bảo mật) có thể mang lại sự an tâm bằng cách tránh các điểm yếu đơn lẻ, nhưng nó cũng làm phức tạp việc quản lý và thường liên quan đến nhiều người. Sự tiện lợi và bảo mật luôn mâu thuẫn nhau; điều đó phụ thuộc vào hoàn cảnh cụ thể của bạn. Tuy nhiên, đừng bao giờ lơ là khi nói đến các quy tắc và nguyên tắc.
Mã hóa
Mã hóa là một khái niệm rất, rất rộng. Cho dù đó là mã hóa đối xứng, bất đối xứng hay bất kỳ loại mã hóa tiên tiến nào khác, miễn là dữ liệu được mã hóa, thì một hệ thống mã hóa tốt là hệ thống mà bạn hoặc nhóm phục hồi dữ liệu của bạn có thể dễ dàng giải mã nhiều năm sau đó, trong khi các hệ thống khác thì không thể.
Theo nguyên tắc bảo mật "không tin tưởng tuyệt đối", khi sao lưu ví điện tử, chúng ta phải luôn giả định rằng có khả năng bị xâm nhập, ngay cả trong môi trường vật lý như két sắt. Đừng quên rằng, trên thế giới này, không ai hoàn toàn đáng tin cậy ngoại trừ chính bản thân bạn; trên thực tế, đôi khi ngay cả chính bạn cũng không đáng tin cậy, ví dụ như trí nhớ có thể phai mờ hoặc trở nên lẫn lộn. Nhưng tôi sẽ không cho rằng thế giới đáng sợ đến vậy, nếu không cuối cùng tôi sẽ làm hỏng mọi thứ.
Khôi phục sau thảm họa phải là ưu tiên hàng đầu khi sao lưu dữ liệu. Mục đích chính của khôi phục sau thảm họa là tránh các điểm lỗi đơn lẻ. Điều gì sẽ xảy ra nếu bạn không còn nữa, hoặc nếu môi trường nơi lưu trữ dữ liệu sao lưu bị mất? Do đó, dữ liệu quan trọng cần có một nhóm chuyên trách khôi phục sau thảm họa; dữ liệu quan trọng cần có nhiều bản sao lưu.
Vì vậy, tôi sẽ không đi sâu vào chi tiết về việc lựa chọn nhà cung cấp dịch vụ phục hồi sau thảm họa; việc lựa chọn phụ thuộc vào bạn, bạn tin tưởng ai. Tôi sẽ tập trung vào nhiều bản sao lưu. Trước tiên, hãy cùng xem xét một số loại vị trí sao lưu cơ bản:
Đám mây
Giấy
Thiết bị
Não
Nhiều người rất sợ sao lưu dữ liệu lên đám mây, như thể tin tặc thực sự khó nắm bắt và khó đoán. Trên thực tế, cuộc chiến giữa tấn công và phòng thủ luôn là cuộc chiến về chi phí—ai đầu tư nhiều hơn, dù là về nhân lực hay tiền bạc. Cá nhân tôi có xu hướng tin tưởng các dịch vụ đám mây do các công ty như Google, Apple và Microsoft cung cấp vì tôi biết sức mạnh của đội ngũ bảo mật và quy mô đầu tư bảo mật của họ. Tuy nhiên, bên cạnh việc chống lại các cuộc tấn công từ bên ngoài, tôi cũng rất quan tâm đến khả năng kiểm soát rủi ro bảo mật nội bộ và mức độ bảo vệ dữ liệu riêng tư. Các công ty mà tôi tin tưởng nhìn chung đã giảm thiểu khá tốt các rủi ro bảo mật này. Nhưng không có gì là tuyệt đối. Nếu tôi chọn các nhà cung cấp dịch vụ đám mây này để sao lưu dữ liệu rất quan trọng của mình (như ví tiền), tôi chắc chắn sẽ mã hóa nó ít nhất một lần nữa.
Được rồi, bạn đã thiết lập GPG xong rồi :) Giờ bạn đã mã hóa ví (cụm từ ghi nhớ hoặc khóa riêng) bằng GPG trong môi trường ngoại tuyến an toàn, bạn có thể trực tiếp tải các tệp đã mã hóa lên các dịch vụ đám mây này. Chỉ cần giữ chúng an toàn là được. Nhưng tôi cần nhắc bạn, đừng làm mất khóa riêng GPG và đừng quên mật khẩu khóa riêng của bạn...
Đến giai đoạn này, có thể bạn vẫn chưa quen với những rắc rối về bảo mật. Bạn cuối cùng cũng đã nắm được cách sử dụng GPG, và giờ bạn vẫn cần sao lưu khóa riêng và mật khẩu GPG của mình. Thực ra, một khi bạn đã đạt đến giai đoạn này và quen thuộc với nó, việc sao lưu những thứ này không quá khó. Tôi sẽ không đi sâu vào chi tiết; tôi sẽ để bạn tự học qua thực hành.
Nếu bạn muốn đi đường tắt, có một lựa chọn khác cần xem xét, mặc dù nó sẽ ảnh hưởng đến bảo mật ở một mức độ nào đó. Tôi không thể định lượng chính xác mức độ ảnh hưởng, nhưng đôi khi tôi muốn lười biếng, vì vậy tôi sẽ sử dụng một công cụ quen thuộc như 1Password. Phiên bản mới của 1Password hỗ trợ lưu trực tiếp thông tin liên quan đến ví như cụm từ ghi nhớ, mật khẩu và địa chỉ ví, rất tiện lợi cho người dùng. Các công cụ tương tự khác (như Bitwarden) cũng hoạt động, nhưng chúng không thân thiện với người dùng bằng.
Nhiều ví phần cứng đi kèm với một số thẻ giấy chất lượng cao để bạn có thể viết cụm từ ghi nhớ (bằng văn bản thuần, SSS, v.v.). Ngoài giấy, còn có thẻ thép (chống cháy, chống nước và chống ăn mòn, mặc dù tôi chưa kiểm chứng điều này). Sau khi viết cụm từ ghi nhớ, nó sẽ được xác minh. Sau khi được xác nhận là hoạt động chính xác, hãy cất giữ nó ở một nơi an toàn, chẳng hạn như két sắt. Cá nhân tôi khá thích giấy; nếu được bảo quản trong môi trường tốt, tuổi thọ của giấy vượt xa các thiết bị điện tử.
Trong ngữ cảnh này, "thiết bị" đề cập đến nhiều loại thiết bị khác nhau, trong đó thiết bị điện tử là lựa chọn phổ biến. Máy tính, iPad, iPhone, ổ cứng ngoài, ổ USB flash, v.v., đều có thể được sử dụng để sao lưu dữ liệu, tùy thuộc vào sở thích cá nhân. Để truyền dữ liệu an toàn giữa các thiết bị, tôi cảm thấy an toàn hơn khi sử dụng các phương pháp ngang hàng như AirDrop và USB, ít bị tấn công trung gian hơn. Tuy nhiên, mối lo ngại tự nhiên của tôi về các thiết bị điện tử là khả năng hỏng hóc sau nhiều năm sử dụng, vì vậy tôi duy trì thói quen kiểm tra chúng ít nhất một lần mỗi năm. Đối với các quy trình định kỳ (như mã hóa), hãy tham khảo phần giải thích trong Cloud Point.
Việc ghi nhớ bằng não bộ rất thú vị và kích thích. Mỗi người đều có "cung điện ký ức" riêng, điều này không có gì bí ẩn; nó có thể được rèn luyện, và luyện tập sẽ giúp hoàn thiện, làm sâu sắc thêm trí nhớ. Thực tế có rất nhiều thứ được ghi nhớ tốt hơn bằng trí nhớ. Việc có nên chỉ dựa vào ghi nhớ bằng não bộ hay không là tùy thuộc vào bạn. Tuy nhiên, hãy lưu ý hai rủi ro: thứ nhất, thời gian có thể khiến ký ức phai nhạt hoặc trở nên lẫn lộn; thứ hai, những sự kiện bất ngờ có thể xảy ra. Tôi sẽ không đi sâu vào vấn đề này; xin hãy tự mình khám phá.
Giờ bạn đã sao lưu mọi thứ rồi. Đừng mã hóa quá mức, nếu không sẽ dẫn đến tình trạng "tự hủy hoại" nhiều năm sau, vì thậm chí bạn có thể không tự giải mã được chúng. Theo nguyên tắc bảo mật "kiểm tra liên tục", bất kể phương pháp mã hóa hay sao lưu nào, bạn cũng phải kiểm tra chúng thường xuyên. Tần suất phụ thuộc vào trí nhớ của bạn; đôi khi bạn có thể quên. Việc kiểm tra không nhất thiết phải giải mã hoàn toàn mọi thứ. Miễn là toàn bộ quá trình chính xác, việc kiểm tra một phần là chấp nhận được. Cuối cùng, bạn cũng cần chú ý đến tính bảo mật và an toàn của quá trình kiểm tra.
Được rồi, hít thở sâu nào. Thực ra, bắt đầu mới là phần khó nhất. Giờ thì bạn đã chuẩn bị mọi thứ như trên rồi, hãy cùng thực sự bước vào khu rừng tối tăm này nhé :)
Chào mừng bạn đến với Rongrong! Bạn có thể theo dõi các phiên giao dịch trực tiếp, học hỏi và trao đổi ý tưởng, cũng như hiểu rõ hơn về xu hướng và chiến lược thị trường. Việc nắm bắt được phong cách thị trường từ trước sẽ giúp bạn quản lý thị trường tốt hơn!

