


Một nhà nghiên cứu an ninh Brazil đã cảnh báo những người khác về trò lừa đảo thiết bị Ledger giả mạo gần đây nhằm mục tiêu đánh cắp tiền điện tử của người dùng.
Đăng với tên “Past_Computer2901” trên kênh Reddit “ledgerwallet” vào thứ Năm, nhà nghiên cứu an ninh cho biết họ đã mua cái mà họ nghĩ là một thiết bị Ledger hợp pháp cho việc sử dụng cá nhân, nhưng sớm nhận ra sau khi nó đến rằng đó là một sản phẩm giả mạo tinh vi nhằm mục đích đánh cắp quỹ của người dùng.
“Điều này không có ý định gây hoảng loạn, mà thực sự là một cảnh báo nghiêm túc - Tôi thành thật vẫn còn hơi bị sốc trước quy mô khổng lồ của hoạt động này,” họ nói.
Các kẻ lừa đảo đang áp dụng những chiến lược ngày càng tinh vi để nhắm mục tiêu người dùng chọn tự giữ, từ các cuộc tấn công chuỗi cung ứng đến kỹ thuật xã hội và lừa đảo phê duyệt.
Vào đầu tháng này, hơn 50 nạn nhân đã bị lừa tiết lộ cụm từ hạt giống của họ trên một ứng dụng Ledger Live giả mà đã đến được App Store của Apple thông qua một chiến lược mồi chài. Các nạn nhân đã mất tổng cộng 9,5 triệu đô la trước khi Apple gỡ bỏ ứng dụng độc hại.
Cách mà trò lừa đảo thiết bị Ledger giả hoạt động
Nghiên cứu viên cho biết anh đã mua Ledger Nano S Plus từ một thị trường Trung Quốc, với giá tương tự như trong cửa hàng Ledger chính thức. Bao bì và danh sách cũng có vẻ hợp pháp lúc đầu.
Tuy nhiên, khi họ kết nối thiết bị với ứng dụng Ledger Live chính hãng — mà may mắn thay đã được cài đặt trên máy tính của họ — nó đã không vượt qua “Kiểm tra Chính Hãng” tích hợp của Ledger.
Điều này đã khiến họ tháo rời thiết bị, phát hiện phần cứng và phần mềm đã được sửa đổi nhằm thu thập và tiết lộ dữ liệu ví nhạy cảm.
Nghiên cứu viên bảo mật cho biết các kẻ lừa đảo nhắm vào những người dùng Ledger lần đầu, vì mã QR đi kèm trong hộp sẽ thường hướng người dùng tải về một phiên bản độc hại của ứng dụng Ledger Live, sẽ hiển thị một “Kiểm tra Chính Hãng” giả.
Người dùng tiếp tục làm theo các hướng dẫn sẽ cho phép các kẻ lừa đảo thu thập cụm từ hạt giống của người dùng và rút tiền bất cứ lúc nào.
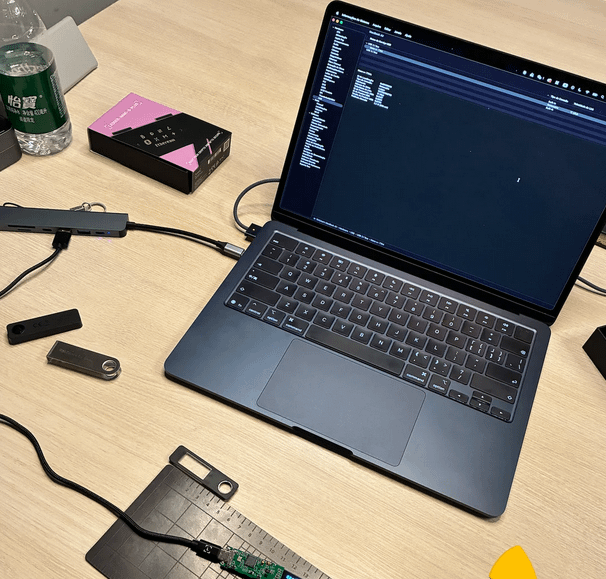 Hình ảnh của thiết bị Ledger giả bị tháo rời. Nguồn: Reddit
“Hãy giữ an toàn ở đó. Chỉ tải về Ledger Live từ ledger.com. Chỉ mua phần cứng từ ledger.com,” nghiên cứu viên bảo mật cho biết.
“Nếu thiết bị của bạn không vượt qua Kiểm tra Chính Hãng — hãy ngừng sử dụng ngay lập tức.”
Sau khi tháo rời thiết bị, họ phát hiện rõ ràng dấu hiệu bị can thiệp, bao gồm các dấu hiệu chip bị cạo và một ăng-ten WiFi và Bluetooth được nhúng bên trong thiết bị.
Các sản phẩm phần cứng Ledger hợp pháp được thiết kế để giữ khóa riêng hoàn toàn ngoại tuyến.
Nghiên cứu viên bảo mật sau đó đã xem xét phần mềm, đưa “chip vào chế độ khởi động,” mà ban đầu xác định thiết bị là Nano S Plus 7704 với một số sê-ri đi kèm.
Tuy nhiên, khi chuỗi khởi động hoàn tất, tên của một nhà sản xuất khác đã xuất hiện: Espressif Systems, một công ty bán dẫn của Trung Quốc niêm yết công khai có trụ sở tại Thượng Hải.
Cointelegraph đã liên hệ với Espressif để xin ý kiến nhưng không nhận được phản hồi ngay lập tức.
Tạp chí: Mạng lưới nhà nước là gì và có những ví dụ thực tế nào không? Những câu hỏi lớn