

Nếu một máy tính lượng tử có khả năng phá vỡ mã hóa hiện đại được đưa vào hoạt động ngay hôm nay, Bitcoin có lẽ sẽ bị tấn công — và không ai biết điều đó.
“Mọi thứ sẽ trông giống như truy cập hợp pháp,” David Carvalho, Giám đốc điều hành công ty cơ sở hạ tầng hậu lượng tử Naoris Protocol, cho biết với Cointelegraph. “Khi bạn nghĩ rằng mình đang thấy một máy tính lượng tử ở đó, thì nó đã kiểm soát từ mấy tháng trước rồi.”
“Bạn thậm chí còn không biết,” ông nói.
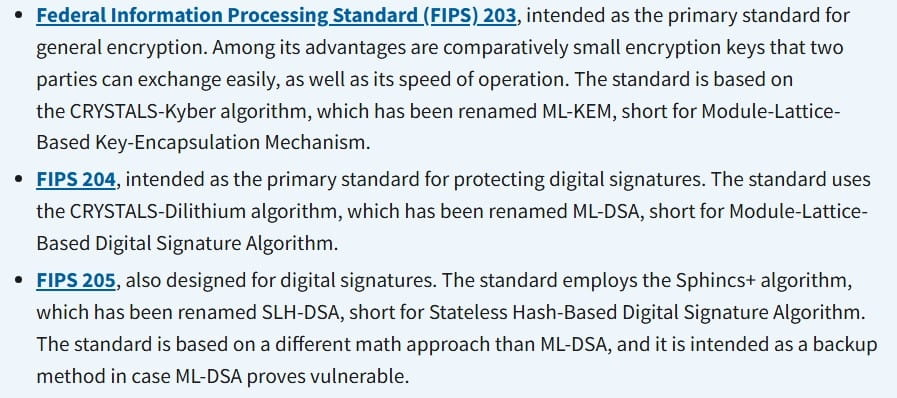
Các nhà nghiên cứu tại IBM, Google và các phòng thí nghiệm do chính phủ tài trợ đang chạy đua để thu hẹp khoảng cách này, nhưng đồng hồ đang tích tắc. Viện Tiêu chuẩn và Công nghệ Quốc gia Hoa Kỳ (NIST) đã bắt đầu phê duyệt các thuật toán hậu lượng tử, trong khi phần lớn các chuỗi khối công khai vẫn dựa vào mã hóa được thiết kế từ những năm 1980.
Hiện tại, đó chỉ là mối đe dọa lý thuyết. Nhưng nếu lý thuyết trở thành hiện thực, các biện pháp phòng thủ của Bitcoin sẽ sụp đổ nhanh hơn mạng lưới có thể phản ứng, Carvalho cảnh báo.
Cách một cuộc tấn công lượng tử có thể phá vỡ Bitcoin
An toàn cốt lõi của Bitcoin phụ thuộc vào Thuật toán Chữ ký Số Đường cong Elliptic, hay ECDSA, một chuẩn mật mã được đề xuất lần đầu tiên vào năm 1985. Hệ thống này cho phép người dùng chứng minh quyền sở hữu bằng khóa riêng, trong khi khóa công khai tương ứng chỉ hiển thị trên mạng.
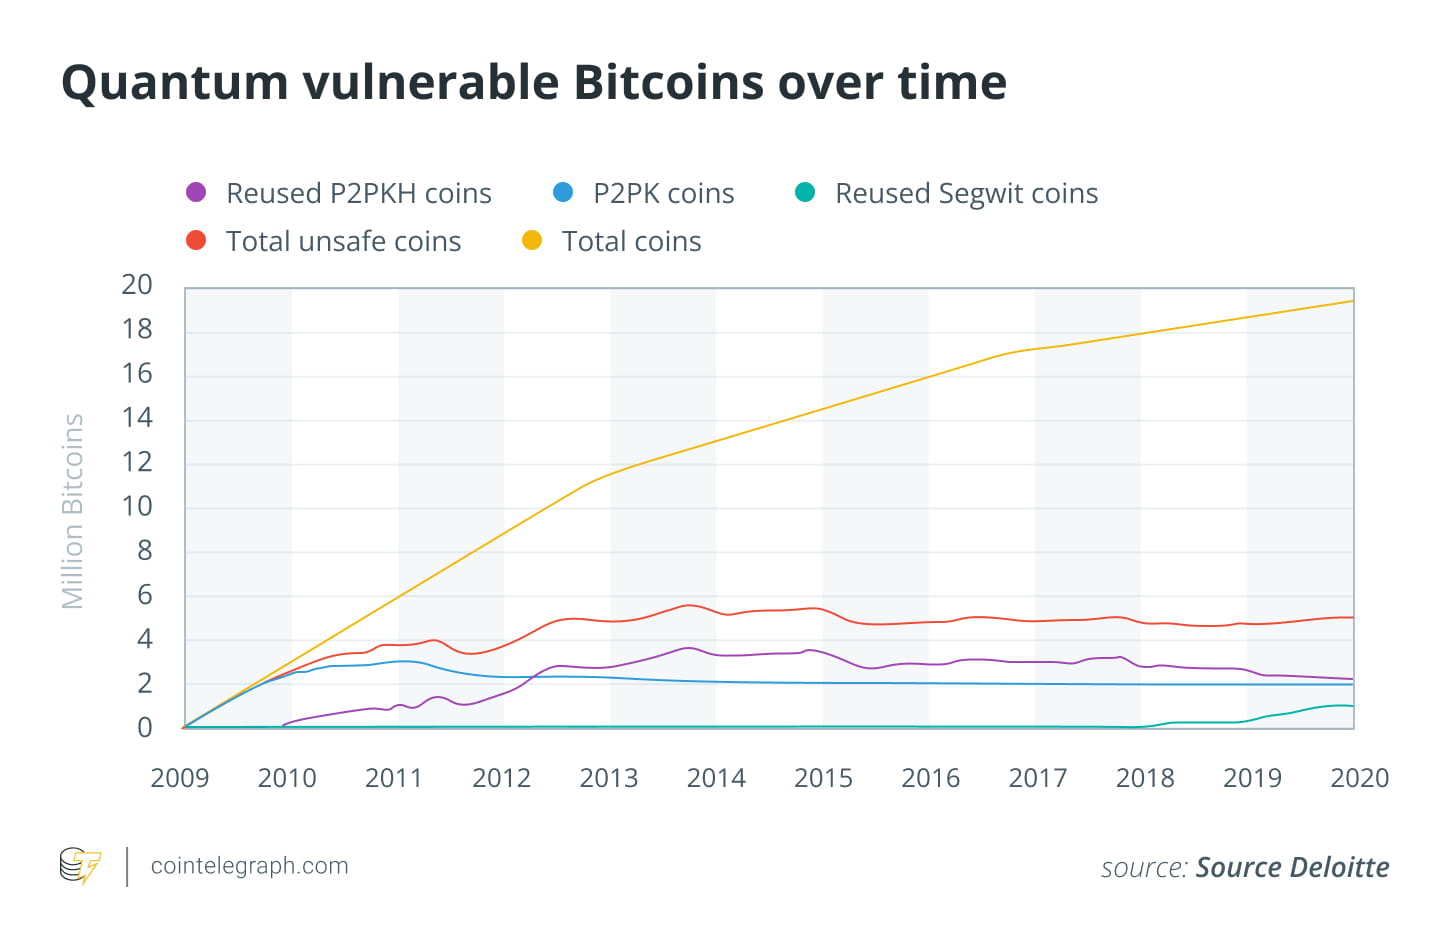
Sử dụng thuật toán Shor, một máy tính lượng tử đủ mạnh có thể lý thuyết khôi phục khóa riêng trực tiếp từ khóa công khai. Điều này sẽ cho phép các tin tặc truy cập vào bất kỳ ví nào mà khóa công khai đã được tiết lộ trên chuỗi khối, chẳng hạn như các ví được dùng trong các giao dịch Bitcoin (BTC) đầu tiên.
“Sẽ không thể chứng minh được một máy tính lượng tử đã thực hiện điều đó vì nó có quyền truy cập hợp pháp,” Carvalho nói. “Bạn chỉ thấy các đồng tiền di chuyển như thể chủ sở hữu chúng đã quyết định chi tiêu chúng.”
Kapil Dhiman, Giám đốc điều hành và người sáng lập Quranium — một startup blockchain lớp 1 tập trung vào an toàn hậu lượng tử — cảnh báo rằng những nạn nhân đầu tiên và dễ nhận thấy nhất sẽ là các ví cũ nhất.
“Các đồng tiền của Satoshi sẽ trở thành con mồi dễ dàng,” anh nói với Cointelegraph. “Nếu những đồng tiền đó di chuyển, niềm tin vào Bitcoin sẽ sụp đổ trước khi chính hệ thống bị lỗi.”
Trong trường hợp đó, blockchain sẽ tiếp tục xử lý giao dịch bình thường. Các khối sẽ được khai thác, và sổ cái sẽ vẫn nguyên vẹn, nhưng quyền sở hữu đã lặng lẽ thay đổi chủ sở hữu.
Thực tế ngày nay là các GPU mạnh hơn và các thuật toán tốt hơn khiến các cuộc tấn công brute-force trở nên hiệu quả hơn một chút. Tuy nhiên, ECDSA với các khóa 256-bit của Bitcoin vẫn còn xa tầm với của tính toán cổ điển.
Bitcoin đang chậm hơn Tài chính truyền thống trong việc áp dụng mã hóa hậu lượng tử
Trong khi các ngân hàng, mạng viễn thông và các cơ quan chính phủ đã bắt đầu thử nghiệm mã hóa hậu lượng tử, thì phần lớn các blockchain lớn vẫn đang dựa vào công nghệ từ những năm 1980.
“Tất cả các blockchain đều đã nhận diện mối đe dọa này là nguyên nhân gốc rễ,” Dhiman nói, ám chỉ rủi ro rằng các phương pháp mã hóa hiện tại như ECDSA có thể bị phá vỡ bởi máy tính lượng tử.
Việc chuyển đổi Bitcoin sang mô hình chống lượng tử sẽ đòi hỏi phải thay đổi toàn diện các quy tắc đồng thuận của mạng lưới, điều này yêu cầu sự phối hợp rộng rãi giữa các thợ khai thác, nhà phát triển và người dùng.
Các nhà nghiên cứu đã đưa ra các đề xuất ban đầu, bao gồm Đề xuất Cải tiến Bitcoin 360, nêu rõ các con đường tiềm năng để áp dụng các phương pháp mật mã mới, và đề xuất “Chuyển đổi hậu lượng tử và chấm dứt chữ ký cũ”, loại bỏ dần các phương pháp chữ ký cũ. Các nhà phát triển Ethereum cũng đã khám phá các chữ ký dựa trên lưới (lattice-based signatures) và các lựa chọn khác chống lượng tử, dù chưa có phương án nào được triển khai.
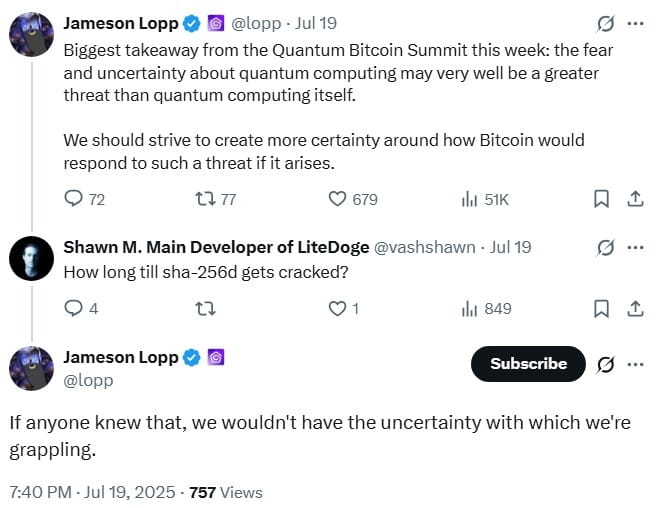
Trong tài chính truyền thống, quá trình chuyển đổi đã bắt đầu. Cơ quan NIST của Mỹ đã phê duyệt các thuật toán, và JPMorgan đã thử nghiệm một blockchain an toàn lượng tử trong hợp tác với Toshiba. SWIFT cũng đã bắt đầu cung cấp đào tạo an toàn hậu lượng tử cho mạng lưới của mình.
“Tài chính truyền thống thực tế đang ở trước,” Carvalho nói. “Họ có kiểm soát trung tâm, ngân sách và một cơ quan quản lý duy nhất có thể thúc đẩy nâng cấp. Crypto thì không có điều đó. Mọi thứ đều cần sự đồng thuận.”
Một số dự án blockchain mới đang định vị mình là sẵn sàng cho lượng tử ngay từ đầu. Naoris Protocol, do Carvalho dẫn dắt, đã được đề cập trong một đề xuất độc lập được nộp lên Ủy ban Chứng khoán và Giao dịch Hoa Kỳ (SEC) về các tiêu chuẩn hậu lượng tử, trong khi Quranium của Dhiman sử dụng Thuật toán Chữ ký Số Dựa trên Băm Không Trạng thái được NIST phê duyệt. Trong khi đó, Quantum Resistant Ledger là một blockchain được xây dựng xung quanh các chữ ký dựa trên băm XMSS, một thuật toán đã được chuẩn hóa bởi NIST.
Điều gì sẽ xảy ra nếu Bitcoin thất bại trong bài kiểm tra lượng tử
Đối với người dùng Bitcoin bình thường, mối lo chính là sự sụp đổ đột ngột về niềm tin, điều này có thể khiến giá giảm mạnh và lan truyền sang các thị trường truyền thống, nơi sự thâm nhập của tổ chức vào tiền mã hóa đang tăng nhanh.
“Có khả năng không phải là không, nó đã xuất hiện. Nhưng quan điểm chung trong cộng đồng khoa học, nghiên cứu và quân sự là điều đó chưa xảy ra,” Carvalho nói.
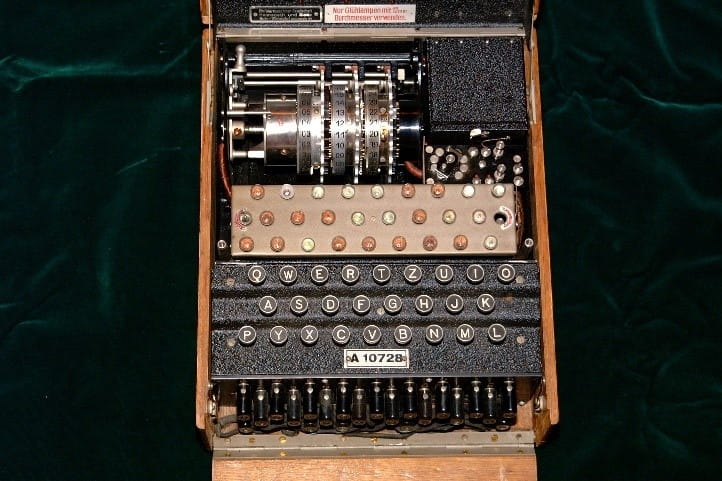
“Tuy nhiên, đó sẽ không phải là lần đầu tiên một hệ thống mật mã cấp cao bị phá vỡ mà không bị công chúng biết đến,” ông nói thêm, ám chỉ bộ mã hóa Enigma.
Được Đức Quốc xã sử dụng trong Thế chiến II, bộ mã hóa Enigma được coi là bất khả chiến bại vào thời điểm đó. Nhưng các nhà phân tích mật mã do Alan Turing và nhóm của ông tại Bletchley Park đã lặng lẽ phá vỡ nó. Đồng minh giữ bí mật phát hiện này để Đức tiếp tục sử dụng bộ mã hóa này.
“Khi bạn nghĩ rằng mình đang thấy một máy tính lượng tử, thì nó đã kiểm soát hệ thống từ nhiều tháng trước,” Carvalho cảnh báo.
Tuy nhiên, các chuyên gia vẫn lạc quan rằng các hệ thống blockchain an toàn lượng tử là khả thi, và ngành công nghiệp đang cố gắng thống nhất với các tiêu chuẩn đã được áp dụng trong tài chính truyền thống.
“Các hệ thống an toàn hậu lượng tử là khả thi,” Dhiman nói. “Chúng ta chỉ cần bắt đầu xây dựng chúng trước khi mối đe dọa trở thành hiện thực.”
Hiện tại, các mối đe dọa lượng tử vẫn chỉ là lý thuyết. Mã hóa của Bitcoin vẫn rất mạnh, và những máy tính có khả năng phá vỡ nó chỉ tồn tại trên giấy.