📢 Đến cộng đồng TTAJ: Sự thật, không chỗ cho gian lận.
Ngay từ đầu, chúng tôi đã hợp tác với Gate.io một cách thiện chí. Chúng tôi mở một ticket chính thức, lập một danh sách có tài liệu đầy đủ, rồi số tiền 73.500 USD cuối cùng đã biến mất trong một vụ lừa đảo lợi dụng các kênh chính thức của họ.
Nhưng điều lạ không chỉ là hành vi trộm cắp, mà còn là cách họ phản hồi:
🔸 Mâu thuẫn không hồi kết:
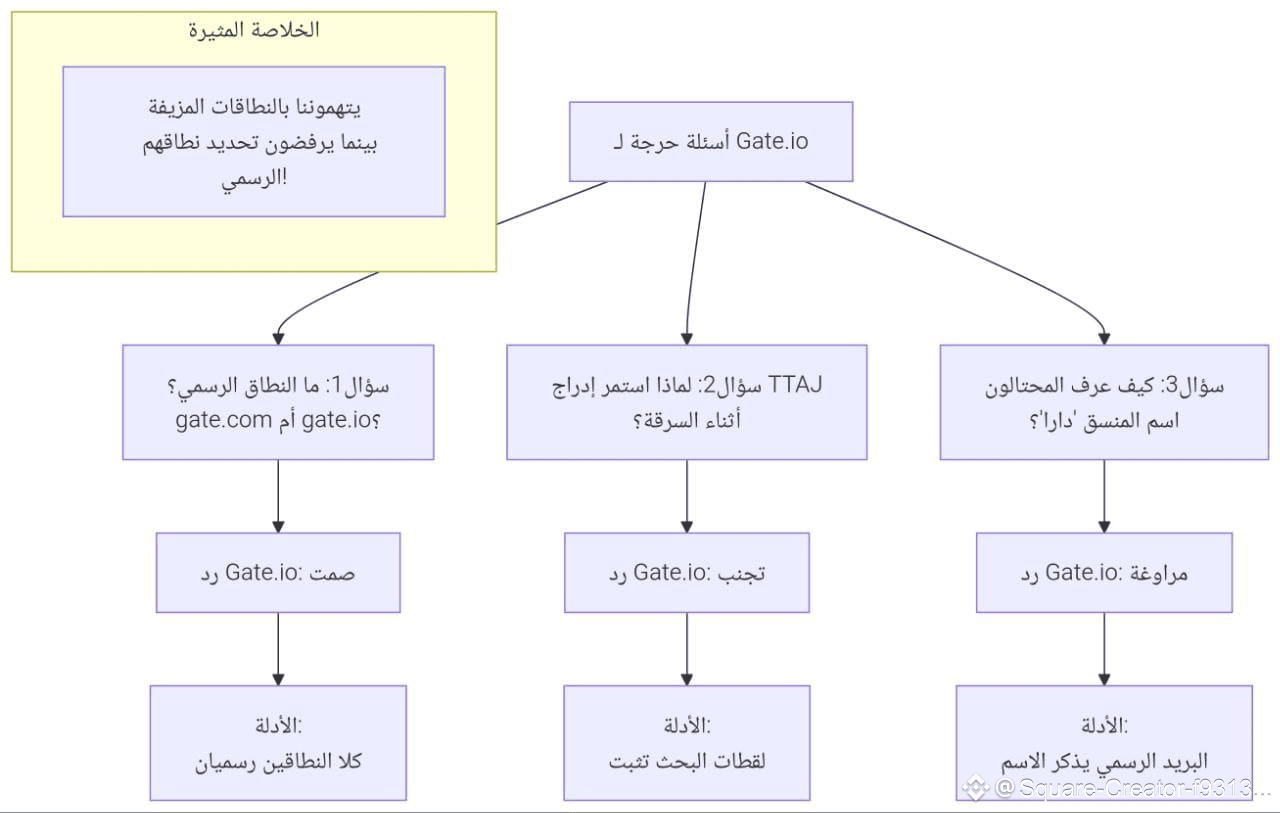
Họ khẳng định gate.io là tên miền chính thức, rồi lại xuất hiện gate.com, tuy nhiên họ từ chối làm rõ tên miền nào mới là chính.
Khi được hỏi thẳng: “Tên miền nào đã bị giả mạo — gate.io hay gate.com?” Họ đã im lặng.
Bằng chứng: Cả hai tên miền đều được liệt kê trong danh sách trắng trong hệ thống của họ.
🔸 Cố tình mù mờ:
Các tên miền giả đã được sử dụng như listing@gateio.me. Khi chúng tôi phát hiện và chất vấn, họ nói đó là “giả mạo”, nhưng không bao giờ làm rõ kẻ nào là người giả mạo. 🔸 Đổ lỗi cho nạn nhân:
Thay vì thừa nhận một lỗ hổng bảo mật, họ lại ám chỉ trách nhiệm thuộc về chúng tôi — dù vụ lừa đảo đã sử dụng chính các hệ thống của họ, có tài liệu xác minh.
🔸 Tránh né các câu hỏi quan trọng:
- Chúng tôi hỏi: Tại sao tên người dùng vẫn tiếp tục xuất hiện trong quá trình lừa đảo?
Trả lời: Né tránh.
Bằng chứng: Các điểm nghiên cứu cho thấy tên TTAJ vẫn tiếp tục hiển thị trên nền tảng như một tài khoản người dùng đang hoạt động, và được nêu trong các email cho tới khi kết thúc vụ lừa đảo.
- Chúng tôi hỏi: Kẻ lừa đảo biết tên điều phối “Dara” bằng cách nào?
Trả lời: Né tránh.
Bằng chứng: Tên này được nêu rõ trong email chính thức của họ.🔸 Lời xin lỗi sáo rỗng và hối hận sâu sắc, không kèm trách nhiệm: Những phản hồi của họ không giải quyết được gì và tiếp tục né tránh trách nhiệm.
Ngay từ đầu, chúng tôi đã hợp tác với Gate.io một cách thiện chí. Chúng tôi mở một ticket chính thức, lập một danh sách có tài liệu đầy đủ, rồi số tiền 73.500 USD cuối cùng đã biến mất trong một vụ lừa đảo lợi dụng các kênh chính thức của họ.
Nhưng điều lạ không chỉ là hành vi trộm cắp, mà còn là cách họ phản hồi:
🔸 Mâu thuẫn không hồi kết:
Họ khẳng định gate.io là tên miền chính thức, rồi lại xuất hiện gate.com, tuy nhiên họ từ chối làm rõ tên miền nào mới là chính.
Khi được hỏi thẳng: “Tên miền nào đã bị giả mạo — gate.io hay gate.com?” Họ đã im lặng.
Bằng chứng: Cả hai tên miền đều được liệt kê trong danh sách trắng trong hệ thống của họ.
🔸 Cố tình mù mờ:
Các tên miền giả đã được sử dụng như listing@gateio.me. Khi chúng tôi phát hiện và chất vấn, họ nói đó là “giả mạo”, nhưng không bao giờ làm rõ kẻ nào là người giả mạo. 🔸 Đổ lỗi cho nạn nhân:
Thay vì thừa nhận một lỗ hổng bảo mật, họ lại ám chỉ trách nhiệm thuộc về chúng tôi — dù vụ lừa đảo đã sử dụng chính các hệ thống của họ, có tài liệu xác minh.
🔸 Tránh né các câu hỏi quan trọng:
- Chúng tôi hỏi: Tại sao tên người dùng vẫn tiếp tục xuất hiện trong quá trình lừa đảo?
Trả lời: Né tránh.
Bằng chứng: Các điểm nghiên cứu cho thấy tên TTAJ vẫn tiếp tục hiển thị trên nền tảng như một tài khoản người dùng đang hoạt động, và được nêu trong các email cho tới khi kết thúc vụ lừa đảo.
- Chúng tôi hỏi: Kẻ lừa đảo biết tên điều phối “Dara” bằng cách nào?
Trả lời: Né tránh.
Bằng chứng: Tên này được nêu rõ trong email chính thức của họ.🔸 Lời xin lỗi sáo rỗng và hối hận sâu sắc, không kèm trách nhiệm: Những phản hồi của họ không giải quyết được gì và tiếp tục né tránh trách nhiệm.