


Một kẻ đe dọa được biết đến với tên gọi “Jinkusu” được cho là đang bán các công cụ tội phạm mạng được thiết kế để vượt qua kiểm tra Biết Khách Hàng (KYC) tại các ngân hàng và nền tảng tiền điện tử.
Công cụ này sử dụng deepfake và thao tác giọng nói để lừa các hệ thống xác minh KYC trên các nền tảng tài chính, theo thông tin từ Dark Web Informer, một tracker tội phạm mạng, trong một bài đăng trên X vào Chủ nhật.
Công ty an ninh mạng Vecert Analyzer đã thêm rằng Jinkusu sử dụng AI để hoán đổi khuôn mặt theo thời gian thực thông qua InsightFace cho “chuyển giao cử chỉ linh hoạt,” cùng với điều chỉnh giọng nói để tránh sinh trắc học.
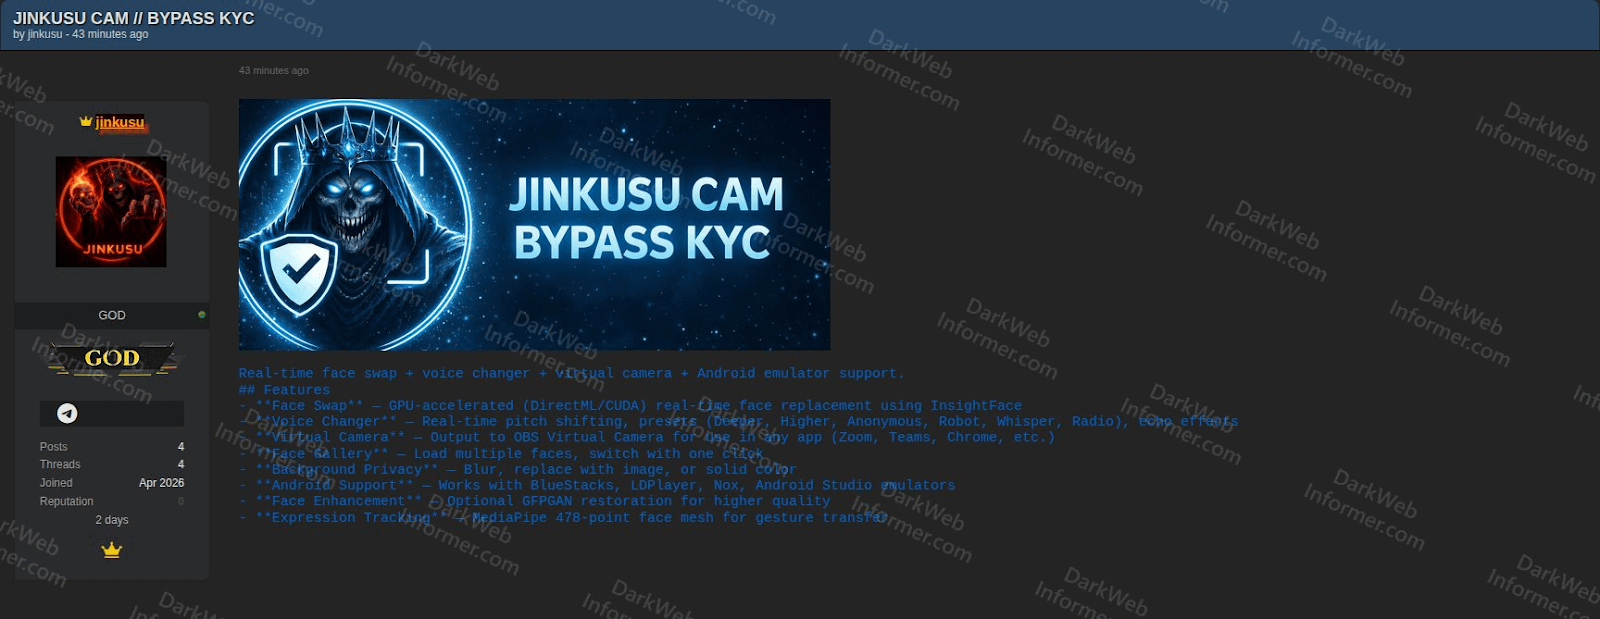 Nguồn: Dark Web Informer
Sự xuất hiện của các công cụ deepfake là một “hồi chuông cảnh tỉnh” đối với ngành, vì nó làm lộ rõ những thiếu sót của các hệ thống xác minh KYC, theo ông Deddy Lavid, CEO của nền tảng bảo mật blockchain Cyvers.
“Khi AI hạ thấp rào cản cho gian lận danh tính tổng hợp, cánh cửa phía trước sẽ luôn dễ bị tấn công,” Lavid nói với Cointelegraph, đồng thời kêu gọi các nền tảng áp dụng cách tiếp cận an ninh theo nhiều lớp, kết hợp xác minh danh tính với giám sát AI theo thời gian thực.
AI có thể bẻ khóa các hệ thống KYC chỉ với một bức ảnh
Giám đốc An ninh của Binance, Jimmy Su, đã nêu bật mối đe dọa ngày càng tăng từ công nghệ deepfake từ tận tháng 5/2023.
Ông cảnh báo rằng việc cải thiện các thuật toán AI sẽ cho phép bẻ khóa các hệ thống nhận diện KYC bằng cách sử dụng chỉ một bức ảnh của nạn nhân.
Bộ công cụ gian lận mới cũng cho phép kẻ lừa đảo thực hiện các vụ lừa đảo hẹn hò (romance scams), chẳng hạn như “pig butchering”, mà không cần kiến thức kỹ thuật.
Các nhà đầu tư crypto đã mất 5,5 tỷ USD vào 200.000 trường hợp lừa đảo “thịt lợn” (pig butchering) được gắn cờ vào năm 2024.
Dịch vụ lừa đảo (Scam-as-a-service) đe dọa các nhà đầu tư crypto
Tác giả của gói gian lận mới, Jinkusu, bị nghi ngờ là chính tác nhân đe dọa đã phát hành bộ kit phishing Starkiller vào tháng 2/2026.
Theo báo cáo ngày 19/2 của nền tảng an ninh mạng Abnormal, không giống các bộ kit lừa đảo phishing truyền thống dựa trên HTML, Starkiller tạo ra một reverse proxy thời gian thực bằng cách tạo một trình duyệt Chrome không giao diện (headless) bên trong container Docker, tải trang đăng nhập chính hãng của thương hiệu mục tiêu và chuyển tiếp mọi dữ liệu do người dùng nhập, bao gồm cả thông tin đăng nhập và mật khẩu, tới tác nhân gây hại.
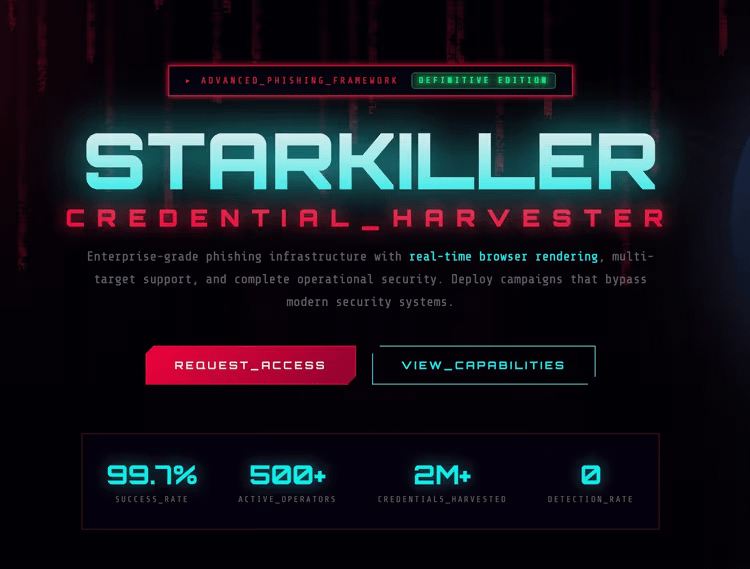 Phần mềm độc hại lừa đảo (phishing-as-a-service) Starkiller. Nguồn: Abnormal.ai
Mặc dù các khoản lỗ do các cuộc tấn công lừa đảo (phishing) nhắm vào crypto giảm 83% trong năm 2025, các đoạn mã (script) chiếm đoạt ví crypto độc hại vẫn tiếp tục hoạt động và phần mềm độc hại mới vẫn xuất hiện, Scam Sniffer cho biết trong một báo cáo phát hành vào tháng 1.
Chuyên mục: Ai cũng ghét GPT-5, AI cho thấy mạng xã hội không thể sửa chữa