#DriftĐiềuTraLiênKếtCuộcTấnCôngGầnĐâyĐếnTinTặcTriềuTiên
TechRadar
TechRadar
'Đây không phải là một trò đùa Ngày Cá Tháng Tư': Nền tảng tiền điện tử Drift ngưng dịch vụ sau khi hàng triệu bị đánh cắp
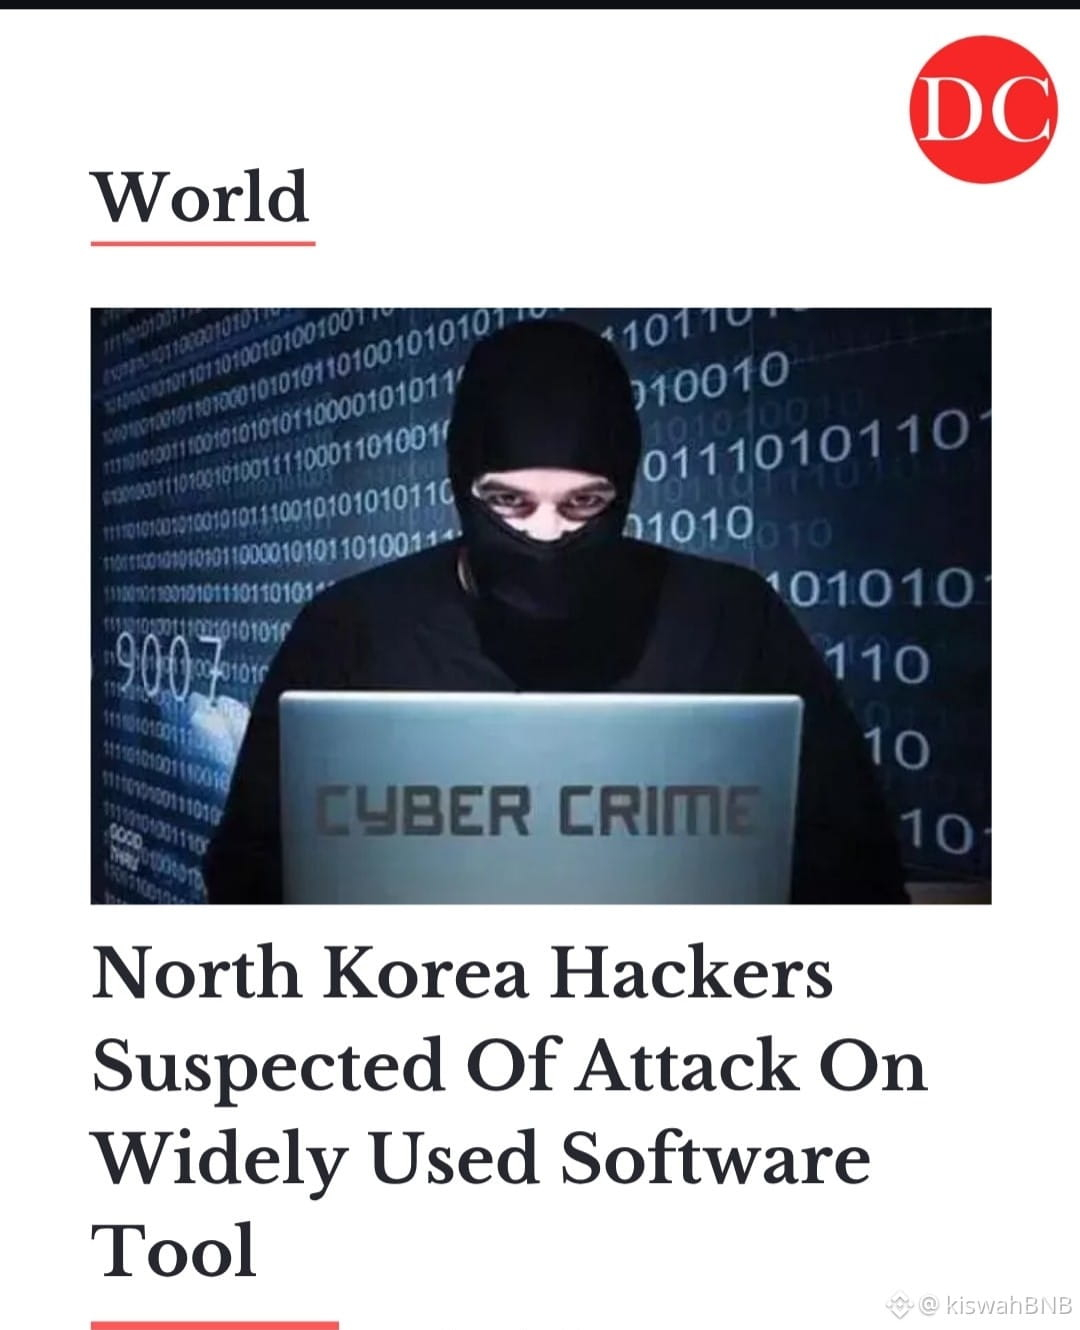
'Hàng trăm nghìn bí mật bị đánh cắp có thể đang được lưu hành do kết quả của những cuộc tấn công gần đây': Google nói rằng tin tặc Triều Tiên đứng sau cuộc tấn công lớn vào Axios
Ngày 3 tháng 4
Ngày 1 tháng 4
Đây là một giải thích rõ ràng về “Điều Tra Drift Liên Kết Cuộc Tấn Công Gần Đây Đến Tin Tặc Triều Tiên” 👇
🧠 Chuyện gì đã xảy ra?
Một nền tảng giao dịch tiền điện tử có tên là Drift Protocol đã bị hack vào ngày 1 tháng 4 năm 2026.
Khoảng 280–285 triệu đô la đã bị đánh cắp, khiến đây trở thành một trong những vụ hack tiền điện tử lớn nhất năm 2026. �
trmlabs.com +1
Nền tảng này đã phải tạm dừng việc gửi và rút tiền trong suốt cuộc tấn công. �
TechRadar
🔍 Cách thức hoạt động của cuộc tấn công
Tin tặc không phá vỡ mã trực tiếp. Thay vào đó, họ đã sử dụng:
Kỹ thuật xã hội (lừa người khác phê duyệt giao dịch)
Giao dịch đã được ký trước bằng cách sử dụng “nonce bền”
Đã kiểm soát quyền lực của Hội đồng An ninh/hệ thống quản trị �
trmlabs.com +1
Điều này cho phép họ nhanh chóng rút tiền từ nhiều kho tiền.
🇰🇵 Tại sao Triều Tiên bị nghi ngờ
Các công ty an ninh mạng (như Elliptic & TRM Labs) đã phát hiện:
Các mẫu tương tự như các cuộc tấn công được nhà nước Triều Tiên hỗ trợ trong quá khứ �
Yahoo Finance
Liên kết với các nhóm được biết đến như Nhóm Lazarus �
ForkLog
Các tin tặc Triều Tiên được biết đến với việc nhắm mục tiêu vào tiền điện tử để:
Đánh cắp tiền
Tài trợ cho các chương trình của chính phủ dưới sự trừng phạt �
Reuters
⚠️ Tại sao điều này quan trọng
Đây là một trong những vụ hack DeFi (tiền điện tử) lớn nhất từ trước đến nay
Nó cho thấy:
Ngay cả các nền tảng tiên tiến cũng có thể bị phá vỡ do sai lầm của con người, không chỉ là lỗi mã
Tin tặc được nhà nước hỗ trợ đang trở nên tinh vi hơn
Triều Tiên đã đánh cắp hàng tỷ đô la tiền điện tử trong nhiều năm qua �
SecurityWeek
🧾 Tóm tắt đơn giản
Drift đã bị hack → ~$280 triệu bị đánh cắp
Cuộc tấn công sử dụng mánh khóe + kiểm soát hệ thống, không chỉ là lỗi đơn giản
Bằng chứng chỉ ra tin tặc Triều Tiên (có thể là Nhóm Lazarus)
Một phần của xu hướng lớn hơn về tội phạm mạng tiền điện tử toàn cầu
$ETH
$BTC
TechRadar
TechRadar
'Đây không phải là một trò đùa Ngày Cá Tháng Tư': Nền tảng tiền điện tử Drift ngưng dịch vụ sau khi hàng triệu bị đánh cắp
'Hàng trăm nghìn bí mật bị đánh cắp có thể đang được lưu hành do kết quả của những cuộc tấn công gần đây': Google nói rằng tin tặc Triều Tiên đứng sau cuộc tấn công lớn vào Axios
Ngày 3 tháng 4
Ngày 1 tháng 4
Đây là một giải thích rõ ràng về “Điều Tra Drift Liên Kết Cuộc Tấn Công Gần Đây Đến Tin Tặc Triều Tiên” 👇
🧠 Chuyện gì đã xảy ra?
Một nền tảng giao dịch tiền điện tử có tên là Drift Protocol đã bị hack vào ngày 1 tháng 4 năm 2026.
Khoảng 280–285 triệu đô la đã bị đánh cắp, khiến đây trở thành một trong những vụ hack tiền điện tử lớn nhất năm 2026. �
trmlabs.com +1
Nền tảng này đã phải tạm dừng việc gửi và rút tiền trong suốt cuộc tấn công. �
TechRadar
🔍 Cách thức hoạt động của cuộc tấn công
Tin tặc không phá vỡ mã trực tiếp. Thay vào đó, họ đã sử dụng:
Kỹ thuật xã hội (lừa người khác phê duyệt giao dịch)
Giao dịch đã được ký trước bằng cách sử dụng “nonce bền”
Đã kiểm soát quyền lực của Hội đồng An ninh/hệ thống quản trị �
trmlabs.com +1
Điều này cho phép họ nhanh chóng rút tiền từ nhiều kho tiền.
🇰🇵 Tại sao Triều Tiên bị nghi ngờ
Các công ty an ninh mạng (như Elliptic & TRM Labs) đã phát hiện:
Các mẫu tương tự như các cuộc tấn công được nhà nước Triều Tiên hỗ trợ trong quá khứ �
Yahoo Finance
Liên kết với các nhóm được biết đến như Nhóm Lazarus �
ForkLog
Các tin tặc Triều Tiên được biết đến với việc nhắm mục tiêu vào tiền điện tử để:
Đánh cắp tiền
Tài trợ cho các chương trình của chính phủ dưới sự trừng phạt �
Reuters
⚠️ Tại sao điều này quan trọng
Đây là một trong những vụ hack DeFi (tiền điện tử) lớn nhất từ trước đến nay
Nó cho thấy:
Ngay cả các nền tảng tiên tiến cũng có thể bị phá vỡ do sai lầm của con người, không chỉ là lỗi mã
Tin tặc được nhà nước hỗ trợ đang trở nên tinh vi hơn
Triều Tiên đã đánh cắp hàng tỷ đô la tiền điện tử trong nhiều năm qua �
SecurityWeek
🧾 Tóm tắt đơn giản
Drift đã bị hack → ~$280 triệu bị đánh cắp
Cuộc tấn công sử dụng mánh khóe + kiểm soát hệ thống, không chỉ là lỗi đơn giản
Bằng chứng chỉ ra tin tặc Triều Tiên (có thể là Nhóm Lazarus)
Một phần của xu hướng lớn hơn về tội phạm mạng tiền điện tử toàn cầu
$ETH
$BTC