



Các chuyên gia bảo mật tiền điện tử đã xác định một chiến dịch lừa đảo tinh vi mới xuất hiện, nhắm vào các nhân vật nổi bật trên X (trước đây là Twitter). Không giống như các trò lừa đảo truyền thống, chiến dịch này sử dụng các chiến thuật tiên tiến vượt qua xác thực hai yếu tố, khiến nó trở nên đặc biệt nguy hiểm. Cuộc tấn công khai thác hạ tầng của X để có được quyền truy cập trái phép vào các tài khoản cao cấp, làm dấy lên lo ngại về các lỗ hổng mới nổi trong các nền tảng truyền thông xã hội được sử dụng nhiều bởi cộng đồng tiền điện tử.
Một chiến dịch lừa đảo mới nhắm vào các nhân vật trong lĩnh vực tiền điện tử trên các tài khoản X bằng cách khai thác hạ tầng của X để vượt qua xác thực hai yếu tố.
Cuộc tấn công sử dụng thông điệp thuyết phục và thủ thuật siêu dữ liệu, tạo ra các liên kết lừa đảo rất đáng tin cậy bắt chước Google Calendar.
Các chuyên gia cảnh báo rằng chiến dịch này có thể là một phần của nỗ lực rộng lớn hơn nhằm xâm phạm các tài khoản mạng xã hội trong lĩnh vực tiền điện tử.
Chiến dịch lừa đảo liên quan đến một yêu cầu ủy quyền giả mạo đòi hỏi quyền truy cập tài khoản rộng rãi, làm dấy lên sự nghi ngờ trong số người dùng cảnh giác.
Các khuyến nghị bao gồm việc thu hồi các ứng dụng kết nối nghi ngờ và kiểm tra cẩn thận các yêu cầu quyền truy cập bất thường để ngăn chặn việc xâm phạm tài khoản.
Một làn sóng mới của các chiến dịch lừa đảo đang nhắm mục tiêu vào các tài khoản mạng xã hội của các nhân vật trong ngành trong cộng đồng tiền điện tử, tạo ra một mối đe dọa ngày càng tăng trong hệ sinh thái tài sản kỹ thuật số. Những trò lừa đảo này đã chứng minh khả năng vượt qua xác thực hai yếu tố, tận dụng cơ sở hạ tầng của chính X để chiếm đoạt tài khoản. Phương pháp này nhấn mạnh sự tinh vi ngày càng tăng của các vectơ tấn công nhằm vào các nhà ảnh hưởng và nhà giao dịch tiền điện tử, những người mà tài khoản của họ thường nắm giữ giá trị đáng kể trên thị trường.
Như được báo cáo bởi nhà phát triển tiền điện tử Zak Cole, cuộc tấn công không dựa vào các phương tiện thông thường như các trang đăng nhập giả mạo hoặc đánh cắp mật khẩu. Thay vào đó, nó khai thác các tính năng hỗ trợ trong chính ứng dụng X, đánh cắp quyền kiểm soát tài khoản mà không cần mật khẩu hoặc 2FA của nạn nhân. Điều này đã thúc đẩy một cảnh báo từ các nhà nghiên cứu bảo mật và kêu gọi nâng cao cảnh giác. Nhà nghiên cứu bảo mật MetaMask Ohm Shah xác nhận đã thấy cuộc tấn công diễn ra “trong thực tế,” chỉ ra một chiến dịch có thể có phạm vi rộng lớn, với một phiên bản ít tinh vi hơn nhắm vào một người mẫu OnlyFans.
Tạo ra một thông điệp lừa đảo thuyết phục
Tính năng nổi bật của chiến dịch là khả năng xuất hiện hợp pháp. Những kẻ tấn công bắt đầu liên lạc thông qua tin nhắn trực tiếp chứa các liên kết có vẻ hướng người dùng đến các dịch vụ hợp pháp. Các liên kết dường như dẫn đến miền Google Calendar, nhờ vào cách mà X tạo ra các bản xem trước bài đăng bằng siêu dữ liệu. Trên thực tế, liên kết dẫn đến một miền được đăng ký là “x(.)ca-lendar(.)com,” được đăng ký chỉ vài ngày trước đó, nhưng bản xem trước cho thấy URL Google Calendar quen thuộc, đánh lừa người dùng tin tưởng vào liên kết.
Khi được nhấp vào, liên kết sẽ chuyển hướng đến một trang ủy quyền của X yêu cầu quyền cho một ứng dụng có tên là “Calendar” để truy cập vào tài khoản. Việc kiểm tra gần hơn tiết lộ rằng tên của ứng dụng bao gồm hai ký tự Cyrillic giống như “a” và “e” trong tiếng Latinh, một thủ thuật tinh vi được thiết kế để tránh bị phát hiện. Yêu cầu ủy quyền sau đó thúc giục người dùng cấp quyền rộng rãi, bao gồm theo dõi các tài khoản, đăng bài, chỉnh sửa thông tin hồ sơ và hơn thế nữa - tất cả đều rất nghi ngờ đối với một ứng dụng lịch.
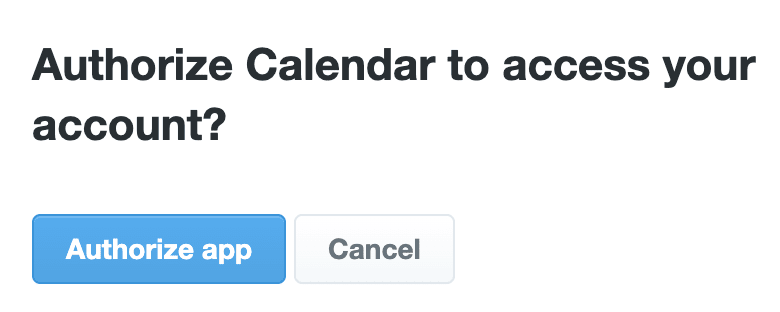 Yêu cầu ủy quyền giả mạo cho ứng dụng lừa đảo. Nguồn: Zak Cole
Phát hiện các dấu hiệu của một cuộc tấn công lừa đảo
Một trong những dấu hiệu tinh vi nhất của trò lừa đảo là sự xuất hiện thoáng qua của URL - có thể chỉ hiển thị trong một khoảnh khắc trước khi chuyển hướng - khiến nó dễ dàng bị bỏ qua. Tuy nhiên, một chỉ báo quan trọng là phạm vi các quyền được yêu cầu. Ứng dụng tìm kiếm quyền kiểm soát gần như mọi khía cạnh của tài khoản - từ đăng bài đến quản lý người theo dõi - điều này rất không bình thường đối với một ứng dụng lịch.
Thêm vào sự nghi ngờ, người dùng được chuyển hướng đến Calendly.com sau khi cấp quyền, tiết lộ một sự không nhất quán mà nên tạo ra sự hoài nghi. “Họ đã giả mạo Google Calendar nhưng chuyển hướng đến Calendly? Thất bại trong bảo mật hoạt động,” Cole lưu ý. Để ngăn chặn việc xâm phạm tài khoản, anh khuyến nghị xem lại các ứng dụng kết nối trên trang cài đặt của X và thu hồi bất kỳ ứng dụng nào được gọi là “Calendar,” đặc biệt là những ứng dụng có vẻ nghi ngờ.
Sự phức tạp của cuộc tấn công này minh họa tầm quan trọng của việc duy trì một lập trường thận trọng đối với các quyền truy cập mạng xã hội, đặc biệt là trong lĩnh vực tiền điện tử nơi các tài khoản có ảnh hưởng có thể tác động mạnh đến tâm lý thị trường. Khi các thị trường tiền điện tử vẫn còn biến động, việc bảo vệ những tài sản kỹ thuật số này khỏi các thủ đoạn kỹ thuật xã hội là điều quan trọng hơn bao giờ hết.
Bài viết này ban đầu được xuất bản với tiêu đề Cộng đồng Crypto Bị Tấn Công: Mối Đe Dọa Chiếm Đoạt Tài Khoản Mới Trên Tin Tức Crypto – nguồn tin cậy của bạn về tin tức tiền điện tử, tin tức Bitcoin và cập nhật blockchain.