


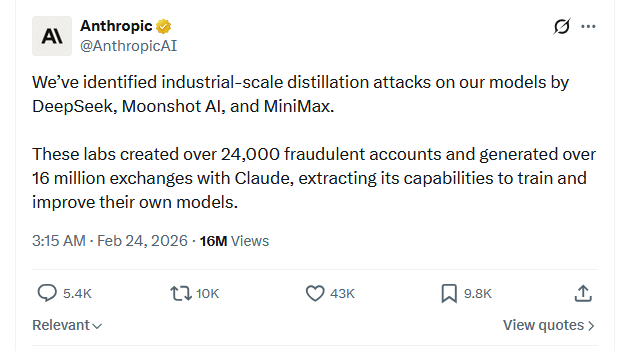
Công ty trí tuệ nhân tạo Anthropic đã cáo buộc ba công ty AI đã sử dụng trái phép mô hình ngôn ngữ lớn của nó, Claude, để cải thiện các mô hình của riêng họ trong một kỹ thuật được gọi là “tấn công chưng cất.”
Trong một bài đăng trên blog vào Chủ nhật, Anthropic cho biết họ đã xác định được những “cuộc tấn công” này bởi DeepSeek, Moonshot, và MiniMax, liên quan đến việc đào tạo một mô hình kém hơn dựa trên đầu ra của một mô hình mạnh hơn.
Anthropic đã cáo buộc bộ ba này đã tạo ra “hơn 16 triệu giao dịch” kết hợp với AI Claude của công ty trên “khoảng 24,000 tài khoản gian lận.”
“Tinh chế là một phương pháp đào tạo được sử dụng rộng rãi và hợp pháp. Ví dụ, các phòng thí nghiệm AI tiên tiến thường xuyên tinh chế các mô hình của chính họ để tạo ra các phiên bản nhỏ hơn, rẻ hơn cho khách hàng của họ,” Anthropic đã viết, thêm vào:
“Nhưng tinh chế cũng có thể được sử dụng cho các mục đích bất hợp pháp: các đối thủ có thể sử dụng nó để thu được những khả năng mạnh mẽ từ các phòng thí nghiệm khác trong một khoảng thời gian ngắn hơn, và với chi phí thấp hơn, so với việc phát triển chúng một cách độc lập.”
Anthropic cho biết rằng các cuộc tấn công tập trung vào việc khai thác Claude cho nhiều mục đích khác nhau, bao gồm lý luận tác nhân, lập trình và phân tích dữ liệu, các nhiệm vụ chấm điểm dựa trên rubric, và thị giác máy tính.
“Mỗi chiến dịch nhắm vào những khả năng khác biệt nhất của Claude: lý luận tác nhân, sử dụng công cụ, và lập trình,” công ty AI trị giá hàng tỷ đô la cho biết.
 Nguồn: Anthropic
Anthropic cho biết họ đã có thể xác định bộ ba này thông qua "đối chiếu địa chỉ IP, siêu dữ liệu yêu cầu, các chỉ báo cơ sở hạ tầng, và trong một số trường hợp có sự xác nhận từ các đối tác ngành công nghiệp đã quan sát cùng một hành vi và diễn viên trên các nền tảng của họ."
DeepSeek, Moonshot, và Minimax đều là các công ty AI có trụ sở tại Trung Quốc. Cả ba đều có định giá ước tính trong khoảng hàng tỷ đô la, với DeepSeek là công ty được công nhận rộng rãi nhất trên quốc tế trong số ba công ty này.
Ngoài các tác động về sở hữu trí tuệ, Anthropic lập luận rằng các chiến dịch tinh chế từ các đối thủ nước ngoài mang lại những rủi ro địa chính trị thực sự.
"Các phòng thí nghiệm nước ngoài tinh chế mô hình Mỹ sau đó có thể đưa những khả năng không được bảo vệ này vào các hệ thống quân sự, tình báo, và giám sát—cho phép các chính phủ độc tài triển khai AI tiên tiến cho các hoạt động mạng tấn công, các chiến dịch thông tin sai lệch, và giám sát quy mô lớn," công ty cho biết.
Tiến về phía trước, Anthropic cho biết họ sẽ bảo vệ chính mình bằng cách nâng cao các hệ thống phát hiện để giúp phát hiện lưu lượng đáng ngờ, chia sẻ thông tin tình báo về mối đe dọa, và thắt chặt các biện pháp kiểm soát truy cập, bên cạnh những điều khác.
Có liên quan: Báo cáo về AI của Citrini dự đoán phần mềm, cổ phiếu thanh toán giảm mạnh
Công ty cũng kêu gọi sự hợp tác nhiều hơn từ các thành viên ngành công nghiệp trong nước và các nhà lập pháp để giúp ngăn chặn các công ty AI nước ngoài tấn công các công ty Mỹ.
“Không công ty nào có thể giải quyết vấn đề này một mình. Như chúng tôi đã lưu ý ở trên, các cuộc tấn công tinh chế ở quy mô này đòi hỏi một phản ứng phối hợp trong toàn ngành AI, các nhà cung cấp đám mây, và các nhà hoạch định chính sách. Chúng tôi đang công bố điều này để làm cho bằng chứng có sẵn cho mọi người có quyền lợi trong kết quả.”
Tạp chí: Crypto yêu Clawdbot/Moltbot, đánh giá Uber cho các tác nhân AI: AI Eye