


Tổng quan
Vào tháng 5 năm 2025, tổng thiệt hại của các sự kiện an ninh Web3 khoảng 266 triệu đô la. Trong đó, theo thống kê từ kho lưu trữ sự kiện bị hack của SlowMist (https://hacked.slowmist.io), đã xảy ra tổng cộng 15 vụ bị hack, gây thiệt hại khoảng 257 triệu đô la, trong đó 162 triệu đô la đã được đóng băng hoặc hoàn trả, nguyên nhân của các sự kiện này liên quan đến lỗi hợp đồng, tấn công oracle và tài khoản bị hack. Ngoài ra, theo thống kê từ nền tảng chống lừa đảo Web3 Scam Sniffer, trong tháng này có 7.164 nạn nhân của các vụ lừa đảo, với quy mô thiệt hại lên đến 9,63 triệu đô la.
 (https://dune.com/scam-sniffer/may-2025-scam-sniffer-scam-report)
Sự kiện lớn về an ninh
 Cetus Protocol
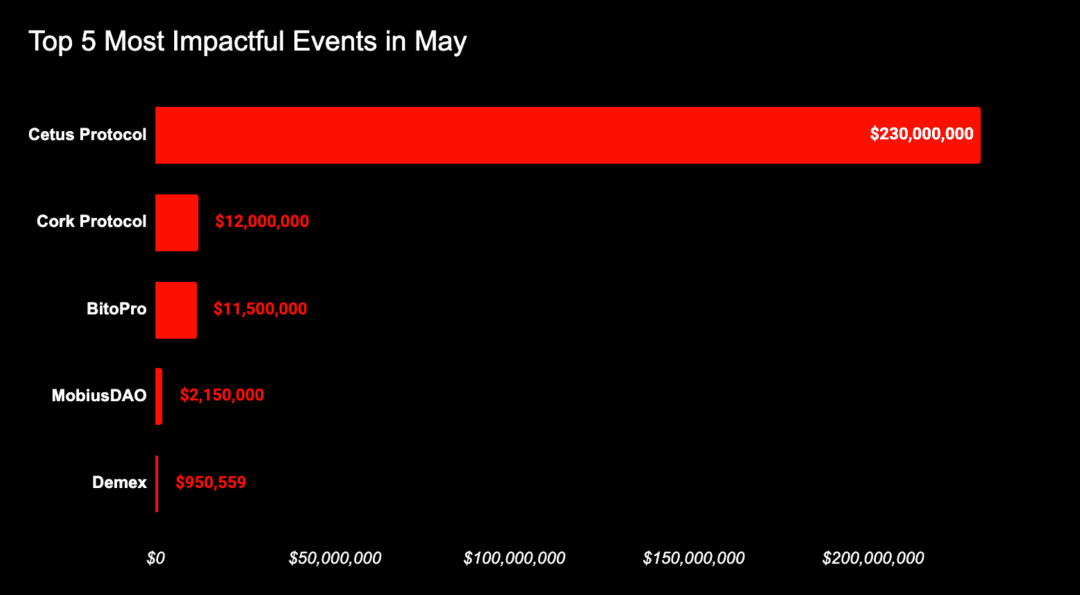
Vào ngày 22 tháng 5 năm 2025, nhà cung cấp thanh khoản trên hệ sinh thái SUI là Cetus Protocol đã bị tấn công, độ sâu của bể thanh khoản đã giảm mạnh, nhiều cặp giao dịch trên Cetus đã giảm giá, thiệt hại khoảng 230 triệu đô la.
Sau khi sự kiện xảy ra, đội ngũ an ninh SlowMist đã nhanh chóng can thiệp phân tích và phát hiện rằng, cốt lõi của sự kiện này là kẻ tấn công đã tạo ra các tham số được xây dựng tinh vi, khiến cho việc tràn bộ nhớ xảy ra nhưng có thể vượt qua sự phát hiện, cuối cùng với một số tiền Token rất nhỏ có thể đổi lấy tài sản thanh khoản khổng lồ, phân tích chi tiết xem SlowMist: Phân tích sự kiện 230 triệu đô la bị đánh cắp của Cetus.
 (Biểu đồ thời gian tấn công)
May mắn thay, theo thông tin từ Cetus, dưới sự hợp tác của Quỹ SUI và các thành viên khác trong hệ sinh thái, hiện đã đóng băng thành công 162 triệu đô la tiền bị đánh cắp trên SUI.
 (https://x.com/CetusProtocol/status/1925567348586815622)
Cork Protocol
Vào ngày 28 tháng 5 năm 2025, SlowMist đã phát hiện hoạt động nghi ngờ tiềm ẩn liên quan đến Cork Protocol. Theo phân tích của đội ngũ an ninh SlowMist, nguyên nhân gốc rễ của vụ tấn công này là ở chỗ Cork cho phép người dùng tạo tài sản bất kỳ làm tài sản đổi (RA) thông qua hợp đồng CorkConfig, khiến kẻ tấn công có thể sử dụng DS làm RA. Mặt khác, bất kỳ người dùng nào cũng có thể gọi hàm beforeSwap của hợp đồng CorkHook mà không cần ủy quyền, và cho phép người dùng truyền dữ liệu hook tùy chỉnh để thực hiện thao tác CorkCall, khiến kẻ tấn công có thể thao túng, đưa DS hợp pháp từ thị trường này vào một thị trường khác như RA và nhận được các token DS và CT tương ứng.
 (https://x.com/SlowMist_Team/status/1927705256915333359)
Theo phân tích của công cụ theo dõi và chống rửa tiền trên chuỗi MistTrack, địa chỉ của kẻ tấn công 0xea6f30e360192bae715599e15e2f765b49e4da98 đã thu lợi 3.761,878 wstETH, trị giá hơn 12 triệu đô la. Đến thời điểm hiện tại, tổng cộng có 4.530,5955 ETH vẫn đang ở lại địa chỉ của kẻ tấn công, chúng tôi sẽ tiếp tục giám sát các khoản tiền này.
 BitoPro
Theo thông tin từ điều tra viên trên chuỗi ZachXBT, sàn giao dịch tiền điện tử BitoPro ở Đài Loan nghi ngờ đã bị tấn công vào ngày 8 tháng 5 năm 2025, với thiệt hại khoảng 11,5 triệu đô la. BitoPro đã gặp phải sự cố dòng tiền bất thường từ ví nóng trên nhiều chuỗi như Tron, Ethereum, Solana, Polygon, tài sản bị đánh cắp đã được bán tháo nhanh chóng qua các sàn giao dịch phi tập trung. Sau đó, các khoản tiền này đã được chuyển vào Tornado Cash, hoặc được chuyển qua Thorchain đến mạng Bitcoin, và tiếp tục được gửi vào ví Wasabi để rửa tiền.
 (https://x.com/zachxbt/status/1929417001296146868)
Demex
Vào ngày 16 tháng 5 năm 2025, thị trường cho vay Nitron của Demex đã bị tấn công, thiệt hại khoảng 950.000 đô la. Theo báo cáo phân tích sự cố mà Demex phát hành, nguyên nhân gốc rễ của vụ tấn công này là kẻ tấn công đã thực hiện một cuộc tấn công thao túng oracle dựa trên quyên góp đối với quỹ dGLP đã bị bỏ hoang.
 (https://blog.dem.exchange/nitron-post-mortem/)
Vào ngày 19 tháng 5, Demex đã cập nhật tiến trình sự kiện, cho biết với sự hỗ trợ của các đối tác, họ đã thành công trong việc thu hồi 78.000 đô la.
Zunami Protocol
Vào ngày 15 tháng 5 năm 2025, Zunami Protocol đã tweet rằng họ đã bị tấn công, tài sản thế chấp của zunUSD và zunETH đã bị đánh cắp, thiệt hại khoảng 500.000 đô la. Kẻ tấn công đã chuyển số tiền bị đánh cắp vào Tornado Cash.
 (https://x.com/ZunamiProtocol/status/1922993510925435267)
Vào ngày 30 tháng 5, người sáng lập Zunami Protocol @kirill_zunami đã tweet rằng họ đang điều tra sự kiện tấn công này, và đồng thời xem xét hai tình huống có thể xảy ra: khóa triển khai bị đánh cắp, hoặc người giữ khóa có hành vi ác ý.
 (https://x.com/kirill_zunami/status/1928131508117651725)
Phân tích đặc điểm và khuyến nghị an ninh
Trong tháng này, các sự kiện an ninh blockchain, lỗi hợp đồng vẫn là nguyên nhân chính gây ra thiệt hại. Trong đó, 6 vụ sự kiện liên quan đến lỗi hợp đồng đã gây thiệt hại khoảng 244 triệu đô la, chiếm 95% thiệt hại của các sự kiện bị hack trong tháng này. Đội ngũ an ninh SlowMist khuyến nghị các dự án tiếp tục giữ cảnh giác cao độ, thực hiện công việc kiểm toán an ninh toàn diện định kỳ, sớm phát hiện và khắc phục các lỗ hổng tiềm ẩn, đồng thời chú ý đến các phương pháp tấn công và xu hướng an ninh mới nhất, đảm bảo an toàn cho tài sản và người dùng.
Trong tháng này, sự kiện tài khoản bị hack đã một lần nữa thu hút sự chú ý rộng rãi, xảy ra tổng cộng 6 vụ. Ngoài tài khoản chính thức của các dự án Web3, các tổ chức truyền thông và các tài khoản có độ chú ý cao khác cũng trở thành mục tiêu tấn công. Ví dụ, vào ngày 12 tháng 5, tài khoản X của câu lạc bộ bóng đá Anh @SheffieldUnited đã bị hack, kẻ tấn công đã lợi dụng để phát tán địa chỉ token giả. Kẻ tấn công cũng đã lợi dụng tài khoản X của Cointelegraph để gửi tin nhắn riêng có chứa liên kết lừa đảo, dụ dỗ người dùng nhấp vào. Về cách tăng cường an ninh tài khoản trên nền tảng X, có thể tham khảo hướng dẫn kiểm tra và tăng cường an ninh tài khoản X mà SlowMist đã phát hành trước đó.
Điều đáng cảnh giác là nhóm hacker Triều Tiên Lazarus Group gần đây bắt đầu chuyển hướng mục tiêu tấn công từ các tổ chức sang các nhà đầu tư cá nhân. Vào ngày 24 tháng 5, nhóm này đã đánh cắp hơn 5,2 triệu đô la từ một thương gia thông qua phần mềm độc hại, sự kiện này có thể đánh dấu sự chuyển biến lớn trong chiến lược tấn công của họ. Do đó, người dùng bình thường cũng nên tích cực nâng cao nhận thức an ninh, có thể tham khảo (Sổ tay tự cứu cho rừng đen blockchain) để nâng cao khả năng bảo vệ. (https://github.com/slowmist/Blockchain-dark-forest-selfguard-handbook)
Trong tháng này, cuộc điều tra về nguyên nhân người dùng Coinbase thường xuyên gặp phải các cuộc tấn công kỹ thuật xã hội đã có những tiến triển mới. Theo thông tin do Coinbase công bố, kẻ tấn công đã lợi dụng quyền hạn của nhân viên nội bộ, thu thập dữ liệu nhạy cảm của một số người dùng, và dựa vào đó đã phát động các cuộc tấn công xã hội chính xác. Phát hiện này đã chỉ ra mối nguy hiểm lớn từ việc thông đồng bên trong và bên ngoài trong hệ thống an ninh, đồng thời một lần nữa nhắc nhở các nền tảng khác nhau cần phải tăng cường quản lý quyền hạn nội bộ. Thêm chi tiết sự kiện xem “Dịch vụ khách hàng” trong rừng đen: Lừa đảo kỹ thuật xã hội nhắm vào người dùng Coinbase.
Cuối cùng, các sự kiện được ghi nhận trong bài viết này là các sự kiện an ninh chính trong tháng, nhiều sự kiện an ninh blockchain khác có thể được xem tại kho lưu trữ sự kiện bị hack của SlowMist (https://hacked.slowmist.io/).