


Kỹ thuật xã hội vẫn là vector tấn công chính cho các vụ hack tiền điện tử lớn, với Nhóm Lazarus của Bắc Triều Tiên chịu trách nhiệm cho nhiều vụ xâm phạm trị giá hàng tỷ đô la nhắm vào nhân viên sàn giao dịch.
Bảo mật ví không đầy đủ—đặc biệt là các lỗ hổng ví nóng và xác thực chữ ký đơn—đã cho phép các hacker thực hiện những vụ trộm lớn mặc dù công nghệ blockchain đã có nhiều tiến bộ.
Các kỹ thuật rửa tiền như chuỗi bóc vỏ và máy trộn tiền điện tử cho phép các hacker che giấu thành công các quỹ bị đánh cắp, làm nổi bật nhu cầu về các hệ thống giám sát giao dịch được cải thiện.
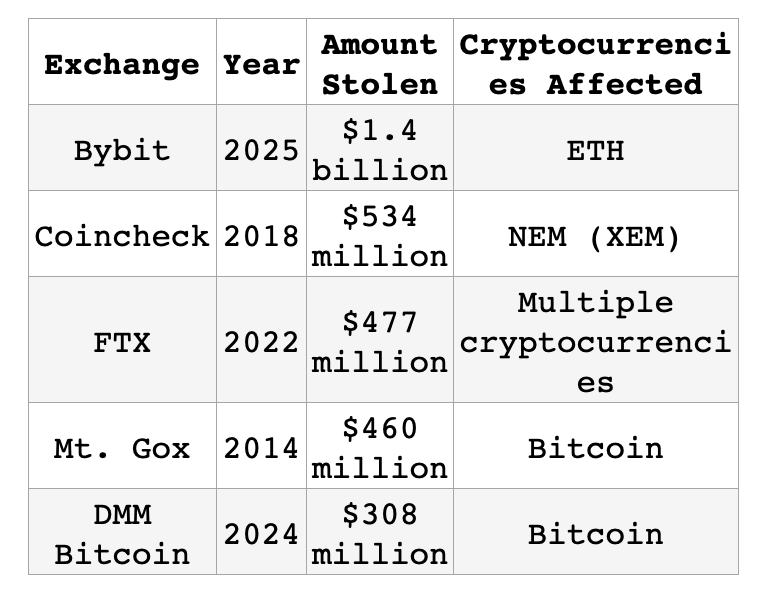
Khám phá năm vụ hack sàn giao dịch tiền điện tử lớn nhất dẫn đến thiệt hại hơn 3 tỷ USD. Từ vụ đánh cắp ETH 1.4B của Bybit đến sự sụp đổ của DMM Bitcoin, hãy khám phá cách các hacker đã khai thác những điểm yếu quan trọng trong hạ tầng tiền điện tử.
GIỚI THIỆU
Từ những ngày đầu, thế giới tiền điện tử đã trải qua không ít cả những bước đột phá và thất bại. Sự phi tập trung và công nghệ blockchain bị ảnh hưởng bởi các cuộc tấn công mạng và tội phạm — đặc biệt là các vụ hack táo bạo, tổn thất hàng tỷ USD, và những mối đe dọa đang không ngừng tiến hóa. Không có hệ thống nào được chứng minh là hoàn toàn an toàn, từ các sàn giao dịch lớn đến các nền tảng DeFi tiên tiến. Đây là một cuộc đua mà sự đổi mới luôn đi trước, và bảo mật luôn trong tình trạng theo kịp.
Hạ tầng blockchain, giống như các hệ thống CNTT truyền thống, dễ bị tấn công mạng. Hiểu những điểm yếu này là điều quan trọng đối với bất kỳ ai liên quan đến tiền điện tử. Trong bài viết này, chúng ta sẽ khám phá 5 cuộc tấn công tiền điện tử tàn khốc nhất trong lịch sử—nói về cách mỗi cuộc tấn công được thực hiện, các lỗ hổng bị khai thác và quy mô thiệt hại gây ra.
TOP 5 Vụ Hack Tiền Điện Tử Tàn Khốc Nhất
Hãy cùng xem xét từng cuộc tấn công này một cách chi tiết.
1. BYBIT (2025): 1.4 TỶ USD
Ai:
Bybit là một sàn giao dịch tiền điện tử có trụ sở tại Dubai được thành lập vào năm 2018 bởi Ben Zhou. Nó đã phát triển để trở thành nền tảng giao dịch tiền điện tử lớn thứ hai thế giới trước khi trải qua vụ hack lớn nhất của sàn giao dịch tiền điện tử cho đến nay.
Điều gì đã xảy ra & cách nó được thực hiện:
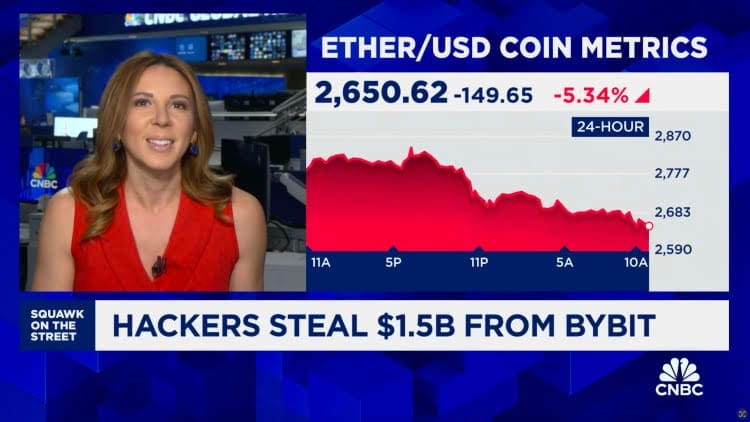
Vụ xâm phạm đã dẫn đến việc đánh cắp khoảng 400,000 token Ethereum, trị giá khoảng 1.5 tỷ USD.
Cuộc tấn công liên quan đến Nhóm Lazarus, một nhóm hacker được nhà nước Bắc Triều Tiên hậu thuẫn, nổi tiếng với các cuộc tấn công mạng tinh vi.
Phương pháp tấn công:
Ngày 4 tháng 2: Một máy trạm Mac của nhà phát triển đã bị xâm phạm, có thể thông qua kỹ thuật xã hội.
Ngày 5 tháng 2: Các kẻ tấn công đã sử dụng mã truy cập AWS của nhà phát triển để xâm nhập vào hạ tầng đám mây của Safe{Wallet}.
Từ ngày 5 đến 17 tháng 2: Các hacker vẫn không bị phát hiện, thực hiện việc thu thập thông tin.
Ngày 19 tháng 2: Các kẻ tấn công đã thay đổi các tệp JavaScript trong bucket AWS S3 của Safe{Wallet}, tiêm mã độc vào giao diện web.
Ngày 21 tháng 2: Khi Bybit khởi tạo một giao dịch từ một ví lạnh cụ thể, mã độc đã được kích hoạt.
Trong vòng hai phút, các hacker đã xóa mã độc, xóa bỏ bằng chứng của hành vi can thiệp.
Các quỹ bị đánh cắp đã được rửa qua máy trộn và chuỗi bóc vỏ để che giấu dấu vết.
Hậu quả:
Phản ứng khẩn cấp: Bybit đã nhanh chóng huy động quỹ từ Galaxy Digital, FalconX và Wintermute, khôi phục dự trữ trong vòng 72 giờ.
Bảo mật & Minh bạch: Sàn giao dịch đã công khai thừa nhận vụ xâm phạm, gây ra những lo ngại rộng rãi về lỗ hổng ví lạnh.
Sự giám sát quy định: Cuộc hack đã kích hoạt các cuộc xem xét quy định ở UAE và trên toàn cầu, làm nổi bật nhu cầu về giám sát tốt hơn đối với các bên thứ ba giữ tài sản.
2. COINCHECK (2018): 534 TRIỆU USD
Ai:
Coincheck là một sàn giao dịch tiền điện tử có trụ sở tại Tokyo được thành lập bởi Koichiro Wada và Yusuke Otsuka. Sau vụ hack, sàn giao dịch đã được công ty môi giới Nhật Bản Monex Group mua lại với giá khoảng 33 triệu USD.
(Nguồn: Entrepreneur)
Điều gì đã xảy ra & cách nó được thực hiện:
Vào ngày 26 tháng 1 năm 2018, Coincheck đã bị hack, dẫn đến vụ trộm token NEM (XEM) trị giá 530 triệu USD.
Cuộc tấn công này đã vượt qua giá trị bị đánh cắp trong vụ hack Mt. Gox vào thời điểm đó.
Phương pháp tấn công:
Ví nóng bị xâm phạm: Coincheck đã giữ phần lớn token NEM của mình trong một ví nóng kết nối với internet.
Bảo mật ví không đầy đủ: Ví bị xâm phạm sử dụng xác thực chữ ký đơn thay vì xác thực đa chữ ký, tạo ra một điểm thất bại duy nhất.
Bảo mật nội bộ kém: Ví nóng có thể truy cập qua hệ thống nội bộ của Coincheck và thiếu danh sách trắng IP, hạn chế truy cập từ bên ngoài, và phân đoạn mạng.
Vụ trộm xảy ra trong khoảng thời gian 20 phút với một giao dịch không được phép.
Do thiếu hệ thống cảnh báo tự động, Coincheck đã không nhận ra vụ xâm phạm trong vài giờ.
Các khoản tiền bị đánh cắp đã được bán trên Darknet và các mạng peer-to-peer khác trên khắp châu Á, thường với giá giảm.
Hậu quả:
Coincheck đã hoàn trả cho người dùng khoảng 430 triệu USD và đối mặt với sự can thiệp quy định làm siết chặt quy tắc trao đổi tiền điện tử ở Nhật Bản.
Sự cố đã dẫn đến các tiêu chuẩn bảo mật và tuân thủ nghiêm ngặt hơn.
Vào tháng 4 năm 2018, Coincheck đã được Monex Group mua lại với giá 34 triệu USD để giúp khôi phục niềm tin và ổn định hoạt động.
3. FTX (2022): 477 TRIỆU USD
Ai:
FTX được thành lập vào năm 2019 bởi Sam Bankman-Fried và nhanh chóng nổi lên trong thế giới tiền điện tử. Tại thời điểm cao nhất, nó có giá trị 32 tỷ USD trước khi sụp đổ đột ngột.
(Nguồn: CNBC)
Điều gì đã xảy ra & cách nó được thực hiện:
Vào tháng 11 năm 2022, FTX đã nộp đơn xin phá sản sau khi phát hiện rằng quỹ của khách hàng đã được sử dụng để trang trải tổn thất tại tổ chức chị em của nó, Alameda Research.
Vài giờ sau khi nộp đơn xin phá sản vào ngày 11 tháng 11 năm 2022, một giao dịch không được phép đã rút hơn 400 triệu USD tiền điện tử từ ví của nó.
Phương pháp tấn công:
Thời gian—ngay sau khi đơn xin phá sản được nộp—đã dấy lên nghi ngờ về một vụ việc nội bộ bởi một người quen thuộc với hệ thống của FTX.
Kẻ tấn công đã nhanh chóng di chuyển các quỹ và sử dụng nhiều kỹ thuật che giấu để làm mờ dấu vết của mình.
Tiền điện tử bị đánh cắp đã được rửa qua các công cụ như THORChain, Railgun và các cầu nối liên chuỗi.
Một số quỹ đã được chuyển đổi thành Bitcoin và được che giấu thêm qua các chuỗi bóc vỏ và máy trộn như Sinbad.io.
Vào cuối năm 2023, hacker bắt đầu di chuyển các quỹ bị đánh cắp một lần nữa, trùng với phiên tòa hình sự của Sam Bankman-Fried.
Kẻ tấn công vẫn chưa được xác định.
Hậu quả:
Giám đốc điều hành mới của FTX, John Ray III, đã mô tả sự cố này như là truy cập trái phép và đã thuê các công ty pháp y để điều tra.
Vụ xâm phạm đã làm nổi bật những thất bại nghiêm trọng về bảo mật tại FTX, đã bị giám sát vì lạm dụng quỹ của khách hàng và thiếu sự giám sát cơ bản.
Mặc dù tách biệt với các cáo buộc gian lận chống lại Sam Bankman-Fried, cuộc tấn công đã củng cố hình ảnh của một công ty đang hoàn toàn hỗn loạn.
4. MT. GOX (2014): 460 TRIỆU USD
Ai:
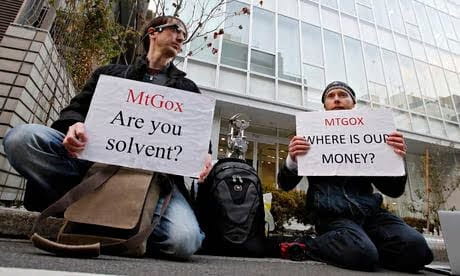
Được thành lập vào năm 2006 bởi lập trình viên Jed McCaleb như một nền tảng giao dịch thẻ (Magic: The Gathering Online Exchange), Mt. Gox sau đó được bán cho nhà phát triển người Pháp Mark Karpelès. Dưới sự lãnh đạo của ông, nó đã nhanh chóng mở rộng để trở thành sàn giao dịch Bitcoin lớn nhất thế giới vào thời điểm đó.
(Nguồn: The Guardian)
Điều gì đã xảy ra & cách nó được thực hiện:
Vào khoảng tháng 9 năm 2011, Mt. Gox đã bị xâm phạm nơi mà các hacker đã truy cập vào khóa riêng của ví nóng.
Thay vì thực hiện một vụ trộm lớn duy nhất, các hacker đã rút Bitcoin liên tục và lén lút trong nhiều năm.
Phương pháp tấn công:
Hạ tầng ví bị xâm phạm: Các hacker đã truy cập vào khóa riêng của ví nóng.
Bảo mật không đầy đủ: Mt. Gox đã không thực hiện hạ tầng ví lạnh mạnh mẽ, để các quỹ liên tục bị phơi bày trước các mối đe dọa trực tuyến.
Kiểm soát nội bộ kém: Sàn giao dịch thiếu các hệ thống kiểm soát truy cập nội bộ và hầu như không có kế toán theo thời gian thực, không nhận ra BTC bị mất trong nhiều năm.
Khai thác tự động: Các hacker đã khai thác hệ thống rút tiền tự động, rút BTC theo các mệnh giá nhỏ để tránh bị phát hiện.
Rửa tiền: Tương tự như các vụ hack khác, Bitcoin bị đánh cắp đã được rửa qua các chuỗi bóc vỏ và máy trộn tiền điện tử, với một số đi qua BTC-e, một sàn giao dịch đã ngừng hoạt động liên quan đến rửa tiền.
Hậu quả:
Vụ hack Mt. Gox đã xóa sạch 850,000 Bitcoin, làm rung chuyển thế giới tiền điện tử.
Sàn giao dịch đã nộp đơn xin phá sản vào năm 2014.
Giám đốc điều hành Mark Karpelès đã bị bắt và sau đó bị kết án vì đã làm giả hồ sơ, tuy nhiên không bị kết án vì tội tham ô.
Hơn một thập kỷ sau, các chủ nợ vẫn đang chờ đợi khoản hoàn trả thông qua một quy trình phục hồi dân sự phức tạp.
5. DMM BITCOIN (2024): 308 TRIỆU USD
Ai:
Được ra mắt vào năm 2018, DMM là một sàn giao dịch Bitcoin của Nhật Bản đã chịu một cuộc tấn công tàn khốc vào tháng 5 năm 2024, dẫn đến việc đánh cắp 4,502.9 BTC trị giá khoảng 308 triệu USD.
Điều gì đã xảy ra & cách nó được thực hiện:
Sàn giao dịch Nhật Bản đã trở thành mục tiêu của nhóm hacker Bắc Triều Tiên được biết đến với tên gọi Lazarus.
Các hacker đã truy cập vào hạ tầng ví tiền điện tử của DMM và chuyển 4,502 BTC vào ví của họ.
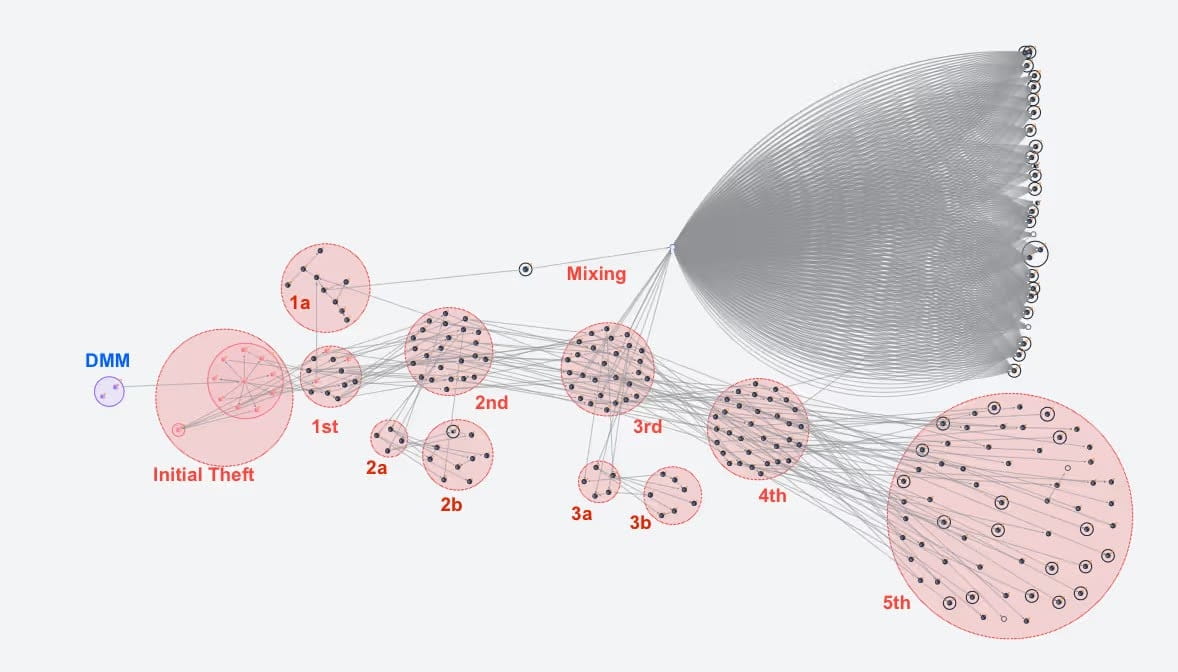
Vụ hack DMM Bitcoin – Che giấu dấu vết tiền – Chuỗi bóc vỏ & Máy trộn
Phương pháp tấn công:
Kỹ thuật xã hội: Cuộc điều tra của FBI cho thấy đây có thể là một cuộc tấn công kỹ thuật xã hội nhắm vào một nhân viên của Ginco. Ginco là dịch vụ ví hỗ trợ quản lý tài sản kỹ thuật số của DMM.
Spear Phishing: Một nhân viên không biết đã mời một lỗ hổng như một phần của một đơn xin việc giả.
Che giấu dấu vết tiền: Các hacker đã che giấu dấu vết của mình bằng cách định tuyến các quỹ thông qua các chuỗi bóc vỏ và máy trộn tiền điện tử.
Các hacker đã phân chia số tiền thành các khoản nhỏ hơn thông qua một loạt các giao dịch, hiệu quả phân tán các quỹ thành các giao dịch nhỏ trên hàng nghìn ví.
Để tránh bị phát hiện, các hacker DMM có thể đã thao túng thời gian rút tiền—trì hoãn việc rút tiền trong vài giờ hoặc vài ngày và giữ các quỹ trong tình trạng chuyển động liên tục để phá vỡ phân tích dựa trên thời gian.
Hậu quả:
Mặc dù DMM đã thừa nhận vụ hack, nhưng điểm yếu thực sự trong hạ tầng chưa bao giờ được công bố chính thức.
Không thể phục hồi từ những tổn thất tài chính do cuộc tấn công gây ra, DMM đã thông báo đóng cửa vào tháng 3 năm 2025.
DMM Bitcoin cũng đã thông báo rằng họ sẽ chuyển nhượng tài sản và tài khoản khách hàng của mình sang một sàn giao dịch khác có trụ sở tại Nhật Bản, SBI VC Trade.
KẾT LUẬN
Năm cuộc tấn công tiền điện tử lớn này cho thấy một mô hình nhất quán: các hacker thường sử dụng các cuộc tấn công lừa đảo và kỹ thuật xã hội để nhắm vào các nhân viên dễ bị tổn thương của các sàn giao dịch, nhà cung cấp dịch vụ ví và các nhà cung cấp hạ tầng khác. Tổng thiệt hại từ chỉ năm sự cố này đã vượt quá 3 tỷ USD, làm nổi bật tầm quan trọng của các biện pháp bảo mật mạnh mẽ.
Bảo mật mạng và tuân thủ quy định là rất quan trọng trong việc ngăn chặn các vụ hack tiền điện tử. Việc quy định các thực tiễn như lưu trữ ví lạnh, xác thực đa yếu tố và kiểm toán định kỳ giúp giảm thiểu các điểm yếu. Sự đồng bộ quy định toàn cầu đảm bảo bảo vệ nhất quán trên các khu vực pháp lý, làm cho kẻ tấn công khó khai thác các liên kết yếu.
Đối với những người giữ tiền điện tử, những sự cố này nhấn mạnh tầm quan trọng của việc sử dụng các sàn giao dịch có hồ sơ bảo mật được chứng minh, kích hoạt tất cả các tính năng bảo mật có sẵn trên tài khoản và xem xét các giải pháp lưu trữ lạnh cho các khoản nắm giữ lớn. Khi ngành công nghiệp trưởng thành, việc phát triển liên tục các thực tiễn bảo mật vẫn là điều cần thiết để đi trước những mối đe dọa ngày càng tinh vi.
"CoinRank Exclusive: Cuộc trộm 3 tỷ USD - 5 cuộc tấn công sàn giao dịch tiền điện tử tàn khốc nhất trong lịch sử" bài viết này lần đầu tiên được phát hành trên (CoinRank).