


Tin tặc hoạt động trên dark web tuyên bố họ đang bán dữ liệu cá nhân của người dùng từ hai sàn giao dịch tiền điện tử lớn nhất — Gemini và Binance. Thông tin bị đánh cắp được cho là bao gồm các chi tiết nhạy cảm như họ tên, địa chỉ email, số điện thoại, mật khẩu và dữ liệu vị trí. Tuy nhiên, Binance đã phủ nhận bất kỳ vụ xâm phạm nào đối với hệ thống của mình.
Tin tặc chào bán 100.000 hồ sơ người dùng Gemini
Theo Dark Web Informer, một trang web theo dõi các hoạt động tội phạm mạng trên dark web, một tin tặc sử dụng bí danh “AKM69” đang bán một cơ sở dữ liệu chứa thông tin về khoảng 100.000 người dùng Gemini. Tội phạm mạng này tuyên bố rằng dữ liệu bao gồm họ tên, địa chỉ email, số điện thoại và chi tiết vị trí. Phần lớn các hồ sơ bị đánh cắp được cho là thuộc về người dùng có trụ sở tại Hoa Kỳ, với một phần nhỏ các mục đến từ Singapore và Vương quốc Anh.
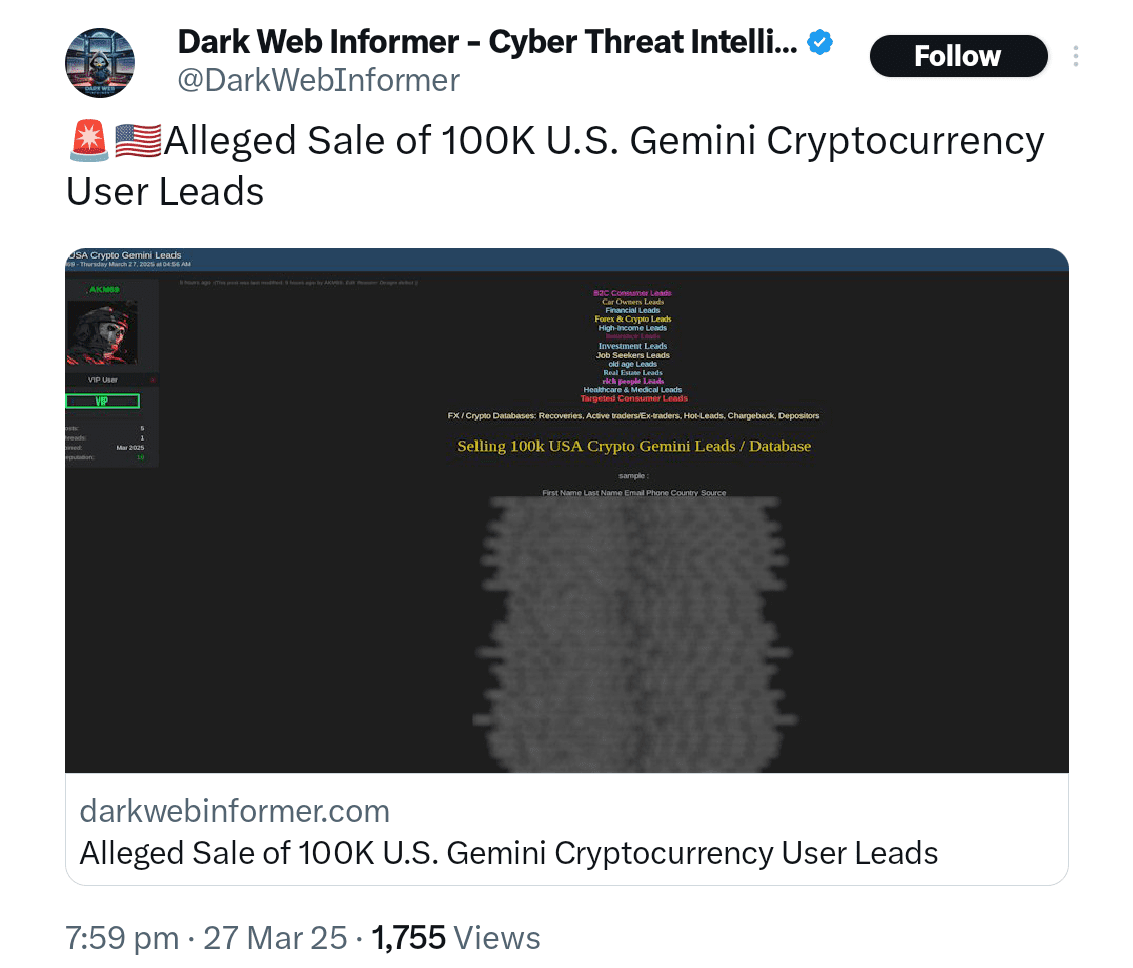 Dark Web Informer đã báo cáo rằng một tin tặc đang bán một cơ sở dữ liệu với 100.000 hồ sơ người dùng Gemini. Nguồn: X
Tin tặc đã phân loại việc bán này là một phần của một kế hoạch rộng lớn hơn nhắm vào người dùng tiền điện tử. Dữ liệu được cho là sẽ được sử dụng cho các hoạt động lừa đảo, dịch vụ phục hồi giả, hoặc các chiến dịch tiếp thị liên quan đến tiền điện tử. Gemini vẫn chưa phát hành tuyên bố chính thức để phản hồi những tuyên bố này.
Vào ngày 26 tháng 3, chỉ một ngày trước khi thông tin rò rỉ của Gemini được báo cáo, một tin tặc khác đã quảng cáo một lô dữ liệu bị đánh cắp khác từ Binance. Lần này, tin tặc tuyên bố sở hữu địa chỉ email và mật khẩu thuộc về người dùng Binance. Cơ sở dữ liệu được cho là chứa hơn 132.000 hồ sơ.
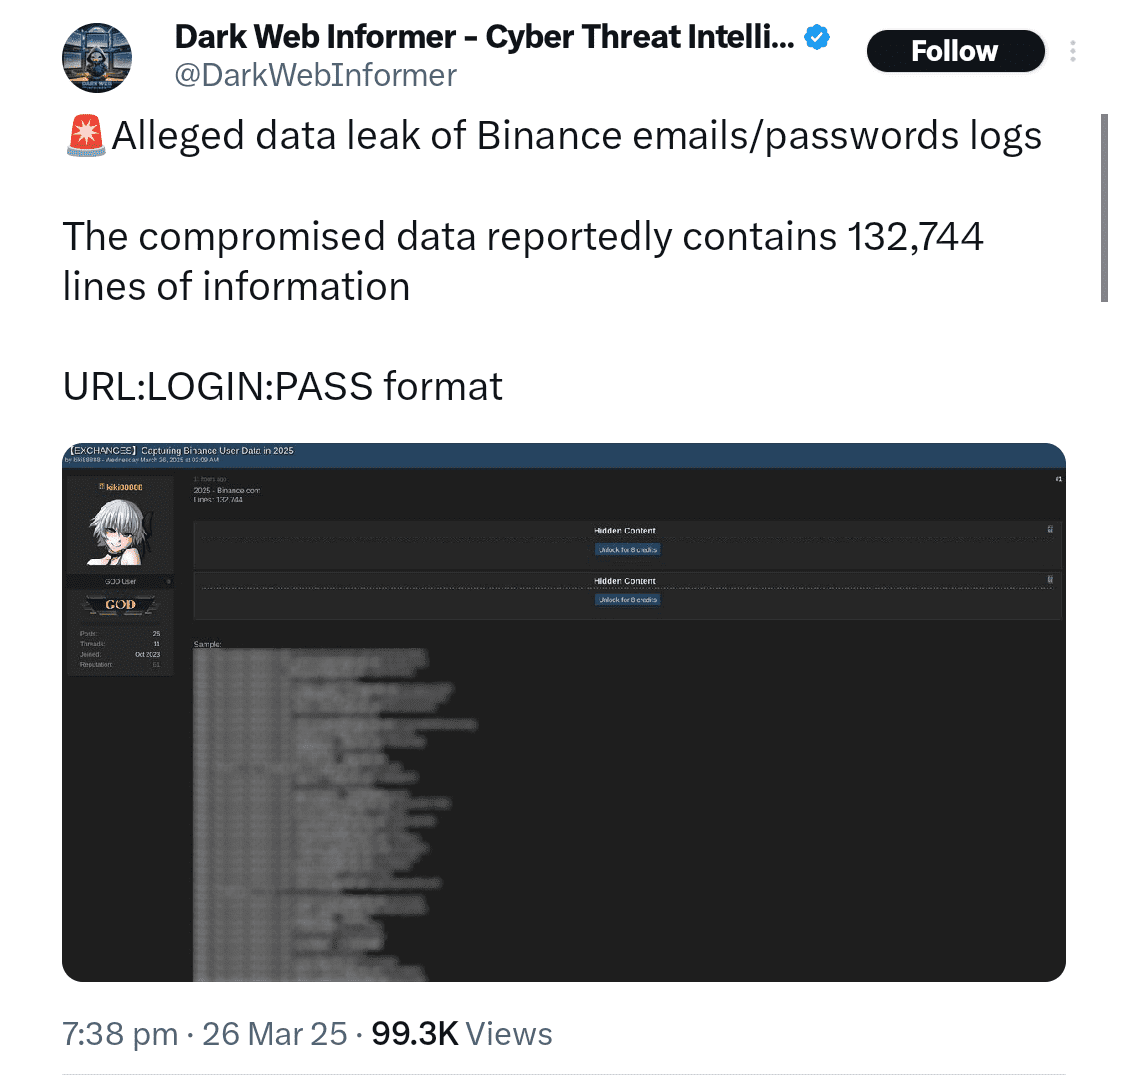 Dữ liệu của Binance cũng được niêm yết để bán. Nguồn: X
Tuy nhiên, Binance đã nhanh chóng phản hồi các báo cáo, nói rằng dữ liệu không được thu thập thông qua một vụ xâm phạm nền tảng của Binance. Thay vào đó, sàn giao dịch đã làm rõ rằng thông tin có thể đến từ các vụ lây nhiễm phần mềm độc hại trên các thiết bị của người dùng. Phần mềm độc hại đề cập đến phần mềm độc hại lây nhiễm máy tính và đánh cắp thông tin, thường khi người dùng vô tình nhấp vào các liên kết nghi ngờ hoặc tải xuống các tệp độc hại.
Binance nói rằng đây là một cuộc tấn công lừa đảo, không phải là một vụ rò rỉ
Binance nhấn mạnh rằng hệ thống của họ không bị xâm phạm và sàn giao dịch vẫn an toàn. Công ty giải thích rằng các tin tặc dường như đã thu thập dữ liệu người dùng thông qua các cuộc tấn công lừa đảo và lây nhiễm phần mềm độc hại. Những cuộc tấn công này thường xảy ra khi người dùng truy cập vào các trang web giả, nhấp vào các liên kết không an toàn, hoặc nhập thông tin nhạy cảm mà không nhận ra rằng họ đang tương tác với những kẻ lừa đảo.
Trong một bài đăng blog tiếp theo, Dark Web Informer đã hỗ trợ giải thích của Binance, chỉ ra rằng thông tin bị rò rỉ dường như đến từ các thiết bị của người dùng bị xâm phạm, không phải từ chính Binance. Trang web cũng nhắc nhở người dùng cần thận trọng, cảnh báo: “Một số bạn thực sự cần ngừng nhấp vào những thứ ngẫu nhiên.”
Đây không phải là lần đầu tiên tin tặc tuyên bố sở hữu một lượng lớn dữ liệu từ các sàn giao dịch tiền điện tử lớn. Vào ngày 14 tháng 3, một số người dùng đã báo cáo việc nhận được tin nhắn giả mạo giả danh các nền tảng tiền điện tử lớn như Coinbase và Gemini. Những kẻ lừa đảo đã cố gắng lừa người dùng tạo ví tiền điện tử mới bằng cách sử dụng các cụm từ phục hồi được tạo sẵn và nằm trong quyền kiểm soát của các kẻ tấn công.