

Chào gia đình crypto! 👋 Hãy nói về một điều nghiêm trọng—một trò lừa đảo phishing SMS mới đang lừa đảo ngay cả những người dùng Binance kỳ cựu.

Nếu bạn nhận được một tin nhắn đáng ngờ gần đây, hãy đọc điều này trước khi bạn nhấp vào.
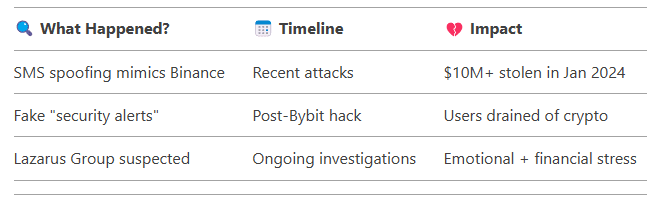
Chi Tiết Quan Trọng
😱 Câu Chuyện Của Một Nạn Nhân: “Tôi Gần Như Mất Tất Cả”
Gặp gỡ Joe Zhou (tên được chia sẻ công khai), một người dùng Binance đã trở thành nạn nhân của trò lừa đảo này. Đây là cách nó xảy ra:
1️⃣ Tin Nhắn: Joe nhận được một tin nhắn SMS từ số chính thức của Binance, cảnh báo rằng tài khoản của anh đã “được truy cập từ Bắc Triều Tiên.”
2️⃣ Sự Hoảng Loạn: Vừa nhận tin tức về vụ hack 1.5 tỷ đô la của Bybit, anh ấy hoảng sợ và gọi đến số được cung cấp.
3️⃣ Cái Bẫy: Một “đại diện hỗ trợ” đã bảo anh tạo một ví SafePal (được cho là đối tác của Binance) và chuyển tiền cho “cuộc điều tra.”
4️⃣ Cái Bẫy: Khi Joe trở nên nghi ngờ, anh đấu tranh để lấy lại tiền của mình—nhưng những kẻ lừa đảo đã rút cạn ví của anh trong quá trình chuyển tiền.
“Tôi đã hết phí giao dịch… số dư của tôi đã bị xóa.” – Joe Zhou
🕵️ Cách Thức Hoạt Động Của Trò Lừa Đảo
Đây không phải là một nỗ lực lừa đảo thông thường. Những kẻ lừa đảo đang sử dụng chiến thuật cấp độ tiếp theo:
Giả Mạo SMS: Tin nhắn xuất hiện trong chuỗi chính thức của Binance.
Đối Tác Giả: Citing các ví “đối tác” như SafePal.
Sự Manipulation Tâm Lý: Tận dụng nỗi sợ hãi sau vụ hack Bybit.
CISO của SlowMist đã phân tích vụ vi phạm và chỉ ra hai phương pháp khả thi:
Khai thác lỗ hổng cổng SMS.
Thỏa thuận với các nhà cung cấp bên thứ ba để giả mạo phản hồi.
📉 Bức Tranh Lớn Hơn: Phishing Crypto Đang Tiến Hóa
Mặc dù tháng Giêng chứng kiến sự giảm 56% trong các tổn thất do phishing (10.25M so với 23.58M của tháng Mười Hai), các trò lừa đảo đang trở nên tinh vi hơn. Nhóm Lazarus (đúng vậy, những hacker Bắc Triều Tiên đó) có khả năng đứng sau làn sóng này.
🛡️ Bảo Vệ Bản Thân: 5 Mẹo Cần Làm
Xác Minh URL: Không bao giờ nhấp vào liên kết trong tin nhắn—hãy đăng nhập trực tiếp qua ứng dụng.
Bật 2FA: Sử dụng khóa phần cứng hoặc ứng dụng xác thực, không phải SMS.
Kiểm Tra Lại Các “Đối Tác”: Binance sẽ không yêu cầu bạn tạo ví bên ngoài.
Giữ Bình Tĩnh: Những kẻ lừa đảo phát triển mạnh nhờ sự hoảng loạn. Dừng lại, hít thở, xác minh.
Báo Cáo Hoạt Động Đáng Ngờ: Chuyển tiếp tin nhắn phishing đến hỗ trợ của Binance.
💬 Những Suy Nghĩ Cuối Cùng
Crypto mang lại sức mạnh, nhưng nó cũng là sân chơi cho những kẻ lừa đảo. Hãy tỉnh táo, đặt câu hỏi về mọi thứ, và không bao giờ chia sẻ chìa khóa riêng hoặc cụm từ khôi phục. Hãy bảo vệ cộng đồng của chúng ta—một tin nhắn nghi ngờ mỗi lần. 💪
Có câu hỏi nào không? Hãy để lại dưới đây! 👇 Và nếu bạn thấy điều này hữu ích, hãy chia sẻ—các bạn của bạn có thể sẽ cảm ơn bạn sau. 🙏
#StaySafe #CryptoScamAlert #Binancesecurity @Binance Risk Sniper
Cảnh báo: Bài viết này dựa trên các sự cố đã được báo cáo công khai. Luôn tự tiến hành nghiên cứu của riêng bạn. 🧸✨