


Một nhóm tội phạm mạng đã khởi động một trò lừa đảo sử dụng các đề nghị việc làm giả mạo và một ứng dụng họp độc hại có tên GrassCall để đánh cắp crypto từ các nạn nhân không nghi ngờ. Trò lừa đảo này liên quan đến một công ty giả mạo, các danh sách việc làm giả và một ứng dụng nhiễm phần mềm độc hại được thiết kế để đánh cắp thông tin cá nhân và rút cạn ví crypto.
Theo một báo cáo của BleepingComputer vào ngày 26 tháng 2, kế hoạch này hiện đã bị từ bỏ, với các trang web và tài khoản LinkedIn liên quan đến trò lừa đảo đã bị gỡ bỏ.
 BleepingComputer đã báo cáo rằng những kẻ lừa đảo đã thiết lập một công ty giả mạo và đăng tuyển dụng trên LinkedIn và các nền tảng việc làm Web3 khác. Nguồn: X
Tuy nhiên, trước khi bị phơi bày, trò lừa đảo đã thành công trong việc nhắm đến hàng trăm người tìm việc, một số người trong số họ đã báo cáo mất tiền crypto sau khi tải xuống ứng dụng GrassCall.
Nhóm tội phạm mạng có trụ sở tại Nga ‘Crazy Evil’ đứng sau trò lừa đảo việc làm crypto
Nhóm tội phạm mạng đứng sau hoạt động này là “Crazy Evil,” một tổ chức có trụ sở tại Nga chuyên về các cuộc tấn công kỹ thuật xã hội. Nhóm này được biết đến như một “đội traffer”—một thuật ngữ được sử dụng cho các nhóm tội phạm mạng tập trung vào việc đánh cắp tiền điện tử thông qua sự lừa dối.
Một báo cáo của công ty an ninh mạng Recorded Future đã liên kết Crazy Evil với hơn mười trò lừa đảo nhắm vào ngành công nghiệp crypto. Nhóm này sử dụng các chiến thuật spear-phishing, trong đó các nạn nhân bị lừa để tiết lộ thông tin nhạy cảm thông qua các tin nhắn cá nhân hóa và lừa dối.
Một trong những trò lừa đảo trước đó của họ, Gatherum, gần như giống hệt với kế hoạch GrassCall. Gatherum giả vờ là một ứng dụng họp hợp pháp, sử dụng cùng thương hiệu và logo.
Một so sánh song song giữa các tài khoản X của Gatherum và VibeCall. Nguồn: X
Ngoài ra, một tài khoản X có tên “VibeCall” đã xuất hiện với cùng thương hiệu như Gatherum và GrassCall. Tài khoản này đã trở nên hoạt động vào giữa tháng Hai, mặc dù được tạo ra vào tháng Sáu năm 2022, cho thấy nó đã được tái sử dụng cho trò lừa đảo.
Công ty giả ‘Chain Seeker’ được sử dụng để đăng quảng cáo việc làm crypto
Để làm cho trò lừa đảo có vẻ hợp pháp, Crazy Evil đã tạo ra một công ty crypto giả mạo có tên “Chain Seeker.” Nhóm này đã thiết lập các tài khoản mạng xã hội và đăng tuyển dụng trên LinkedIn và các bảng việc làm Web3 phổ biến, bao gồm CryptoJobsList và WellFound.
Trò lừa đảo bắt đầu khi các người tìm việc nộp đơn cho các vị trí tại Chain Seeker sau khi thấy các danh sách của nó trực tuyến. Sau khi nộp đơn, họ nhận được một email từ công ty hướng dẫn họ liên hệ với cái gọi là “trưởng bộ phận marketing” của công ty trên Telegram. Khi vào Telegram, kẻ lừa đảo đã bảo họ tải xuống ứng dụng GrassCall từ một trang web do nhóm kiểm soát. Trang web này, trông có vẻ chuyên nghiệp, đã lừa gạt các nạn nhân tin rằng họ đang truy cập vào một công cụ họp hợp pháp. Tuy nhiên, khi được cài đặt, phần mềm độc hại GrassCall ngay lập tức đã đánh cắp thông tin ví crypto từ các thiết bị bị nhiễm.
Bạn có thể cũng thích: Các nhà đầu tư crypto mất 5,5 tỷ USD do trò lừa đảo Pig Butchering vào năm 2024
Nạn nhân lên tiếng: ‘Trò lừa đảo này được dàn dựng cực kỳ tinh vi’
Người dùng LinkedIn Cristian Ghita, người đã nộp đơn cho một vị trí tại Chain Seeker, mô tả trò lừa đảo này là “được dàn dựng một cách cực kỳ tinh vi.” Anh đã lưu ý rằng công ty giả mạo có một trang web trông chuyên nghiệp, hồ sơ LinkedIn và X, và liệt kê nhân viên, khiến nó có vẻ hợp pháp từ mọi góc độ.
Ngay cả ứng dụng GrassCall cũng có một sự hiện diện trực tuyến dường như đáng tin cậy, đã lừa gạt nhiều nạn nhân tải xuống nó.
Khi trò lừa đảo trở nên được phơi bày rộng rãi, LinkedIn và các bảng việc làm đã gỡ bỏ hầu hết các danh sách của Chain Seeker. Tuy nhiên, một danh sách vẫn còn hoạt động trên LinkedIn tại thời điểm báo cáo.
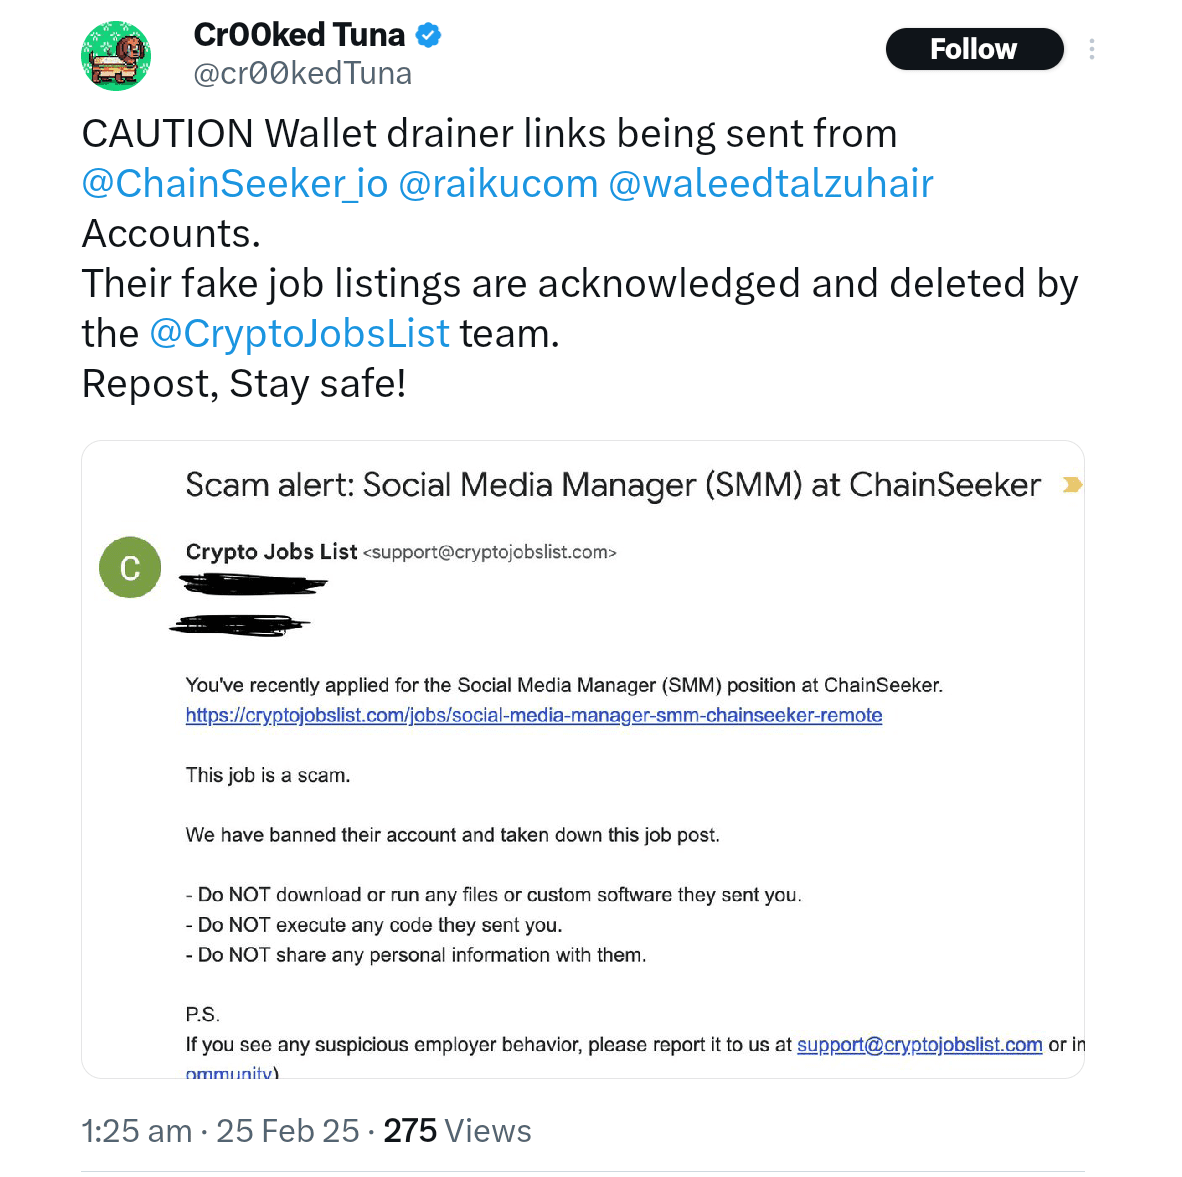 Liên kết rút cạn ví đã được gửi cho những người tìm việc. Nguồn: X
Một trang web cho Chain Seeker trước đây đã liệt kê các cá nhân như Giám đốc Tài chính (CFO) Isabel Olmedo và Giám đốc Nhân sự Adriano Cattaneo, nhưng các trang LinkedIn của họ đã bị xóa. Tuy nhiên, một hồ sơ LinkedIn khác dưới tên Artjoms Dzalbs, tuyên bố là Giám đốc điều hành của Chain Seeker, vẫn còn hoạt động.
Các chuyên gia cảnh báo các nhà giao dịch crypto và người dùng NFT nên giữ cảnh giác
Trong một báo cáo tháng trước, Recorded Future đã cảnh báo rằng các nhà giao dịch crypto, nhà đầu tư NFT và các chuyên gia trong ngành game là những mục tiêu chính cho những loại trò lừa đảo này. Công ty khuyên những người tìm việc nên thận trọng với các đề nghị công việc yêu cầu tải xuống phần mềm không rõ nguồn gốc.
Nhiều chuyên gia bảo mật và người dùng mạng xã hội đã khuyên bất kỳ ai bị ảnh hưởng bởi phần mềm độc hại GrassCall nên thay đổi mật khẩu ngay lập tức và chuyển tài sản crypto của họ sang một ví mới bằng cách sử dụng thiết bị không bị nhiễm. Với trò lừa đảo hiện đã bị phơi bày, BleepingComputer báo cáo rằng Crazy Evil có khả năng đã từ bỏ hoạt động cụ thể này. Tuy nhiên, các chuyên gia an ninh mạng cảnh báo rằng các kế hoạch tương tự có thể xuất hiện dưới những cái tên khác.
Bài viết Trò lừa đảo việc làm crypto bị phơi bày: Ứng dụng giả ‘GrassCall’ rút cạn ví đã xuất hiện đầu tiên trên Coinchapter. %%featured_image%%