
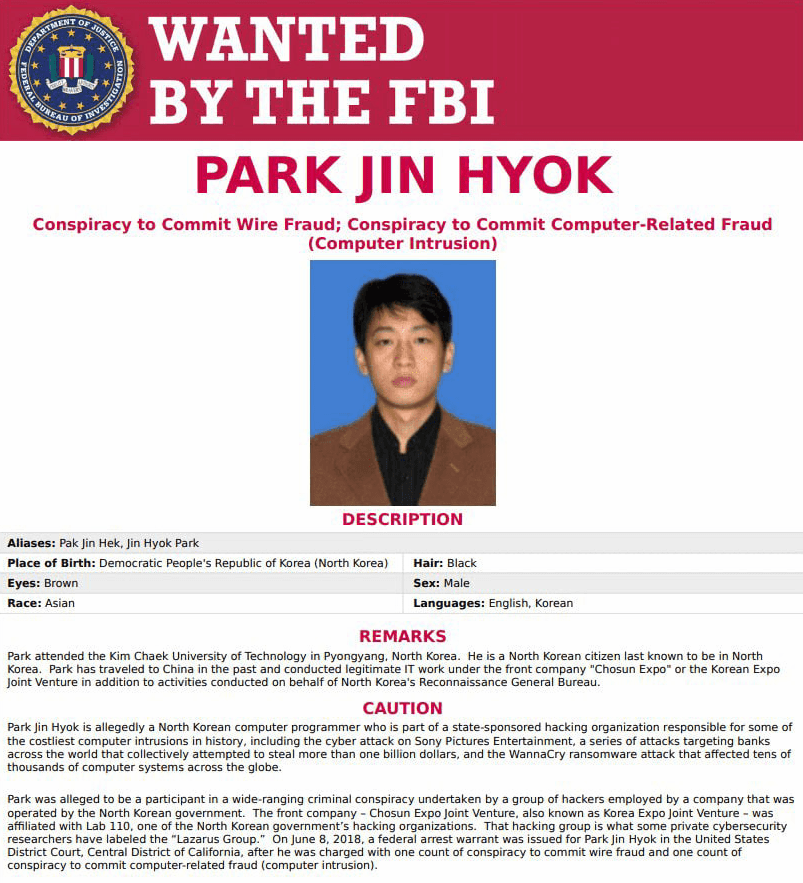
Tổ chức hacker Triều Tiên Lazarus Group (Nhóm Lazarus) đã hoạt động lâu dài trong lĩnh vực tội phạm mạng, nổi tiếng trong các vụ tấn công mạng và tiền mã hóa. Trước sự kiện Bybit, họ đã thực hiện một loạt hành động đánh cắp mạng gây sốc, gây ra thiệt hại kinh tế khổng lồ cho nhiều tổ chức và cá nhân trên toàn cầu.
Ngay từ năm 2014, Lazarus Group đã nhắm mục tiêu vào Sony Pictures. Họ đã tiến hành một cuộc tấn công quy mô lớn, thành công trong việc rò rỉ một lượng lớn dữ liệu nhạy cảm của Sony Pictures, bao gồm các bộ phim chưa phát hành, thông tin cá nhân của nhân viên, v.v. Thiệt hại do sự kiện này gây ra lên tới hàng trăm triệu đô la.
Năm 2016, các phương thức tấn công của Lazarus Group trở nên táo bạo và phức tạp hơn. Họ đã lợi dụng lỗ hổng của hệ thống thanh toán ngân hàng SWIFT để xâm nhập vào hệ thống của Ngân hàng trung ương Bangladesh. Mặc dù một phần tiền đã được thu hồi, nhưng họ vẫn thành công trong việc đánh cắp khoảng 81 triệu đô la.
Năm 2017, là năm mà các hành vi xấu của Lazarus Group “bùng nổ”. Năm này, virus mã độc WannaCry đã lây lan nhanh chóng trên toàn cầu, ảnh hưởng đến hàng chục nghìn máy tính, liên quan đến nhiều ngành và tổ chức như y tế, giao thông, tài chính, v.v. Ước tính thiệt hại do cuộc tấn công này gây ra vượt quá 4 tỷ đô la. Cùng năm, họ cũng đã đánh cắp khoảng 150 triệu đô la tài sản Ethereum thông qua việc tấn công lỗ hổng của ví Ethereum Parity.
Đến năm 2018, nhiều sàn giao dịch tiền mã hóa ở Hàn Quốc đã trở thành mục tiêu của Lazarus Group, với một lượng lớn tài sản tiền mã hóa bị đánh cắp, thiệt hại vượt quá 200 triệu đô la. Gần như cùng thời điểm, sàn giao dịch Coincheck của Nhật Bản cũng không thoát khỏi số phận tương tự, sau khi bị tấn công đã mất khoảng 530 triệu đô la tiền mã hóa.
Năm 2020, Lazarus Group đã tấn công sàn giao dịch KuCoin, đánh cắp khoảng 280 triệu đô la tiền mã hóa.
Năm 2022, Lazarus Group tiếp tục các hoạt động tội phạm của họ. Họ đã tấn công mạng Ronin (dự án liên quan đến Axie Infinity), đánh cắp khoảng 620 triệu đô la; cùng năm, cầu nối Horizon của Harmony cũng bị họ tấn công, mất khoảng 100 triệu đô la tiền mã hóa.
Năm 2023, Atomic Wallet đã trở thành nạn nhân, Lazarus Group có thể liên quan đến sự kiện ví tiền mã hóa bị đánh cắp này, gây thiệt hại khoảng 50 triệu đô la.
Vào năm 2024, Lazarus Group bị cáo buộc đã sử dụng phương thức ngụy trang pdf độc hại để lừa đảo quyền truy cập đa chữ ký của đội Radiant Capital, đánh cắp một lượng lớn tiền mã hóa, trị giá khoảng 50 triệu đô la.
Trong nhiều năm qua, Lazarus Group đã thông qua nhiều phương thức tấn công mạng phức tạp khác nhau, đánh cắp một lượng lớn tiền và tài sản số, gây ra mối đe dọa nghiêm trọng cho an ninh mạng toàn cầu. Những hành vi tội phạm này không chỉ gây ra thiệt hại kinh tế khổng lồ mà còn thu hút sự chú ý cao độ của thế giới đối với an ninh mạng. Khi thị trường tiền mã hóa tiếp tục phát triển, mối đe dọa từ Lazarus Group cũng đang biến đổi, cách phòng ngừa các cuộc tấn công của họ đã trở thành một vấn đề quan trọng trong lĩnh vực an ninh mạng toàn cầu.#bybit被盗 #钱包安全