

 1. Khi gặp sự kiện hack như thế này, đầu tiên hãy tìm ví liên quan, ví sàn giao dịch trên etherscan cơ bản đều đã được đánh dấu và tìm kiếm dễ dàng.
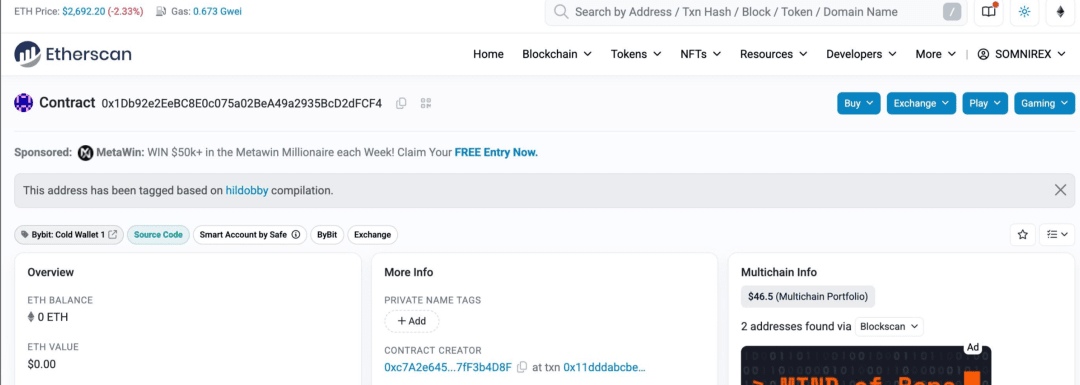 Bạn thấy ví xui xẻo này, đánh dấu Bybi cold wallet 1, nhưng tiền chỉ có 22 đô la, có lẽ nó đã hết khả năng rồi. Cuộn xuống dưới thấy giao dịch lịch sử, quả thực:
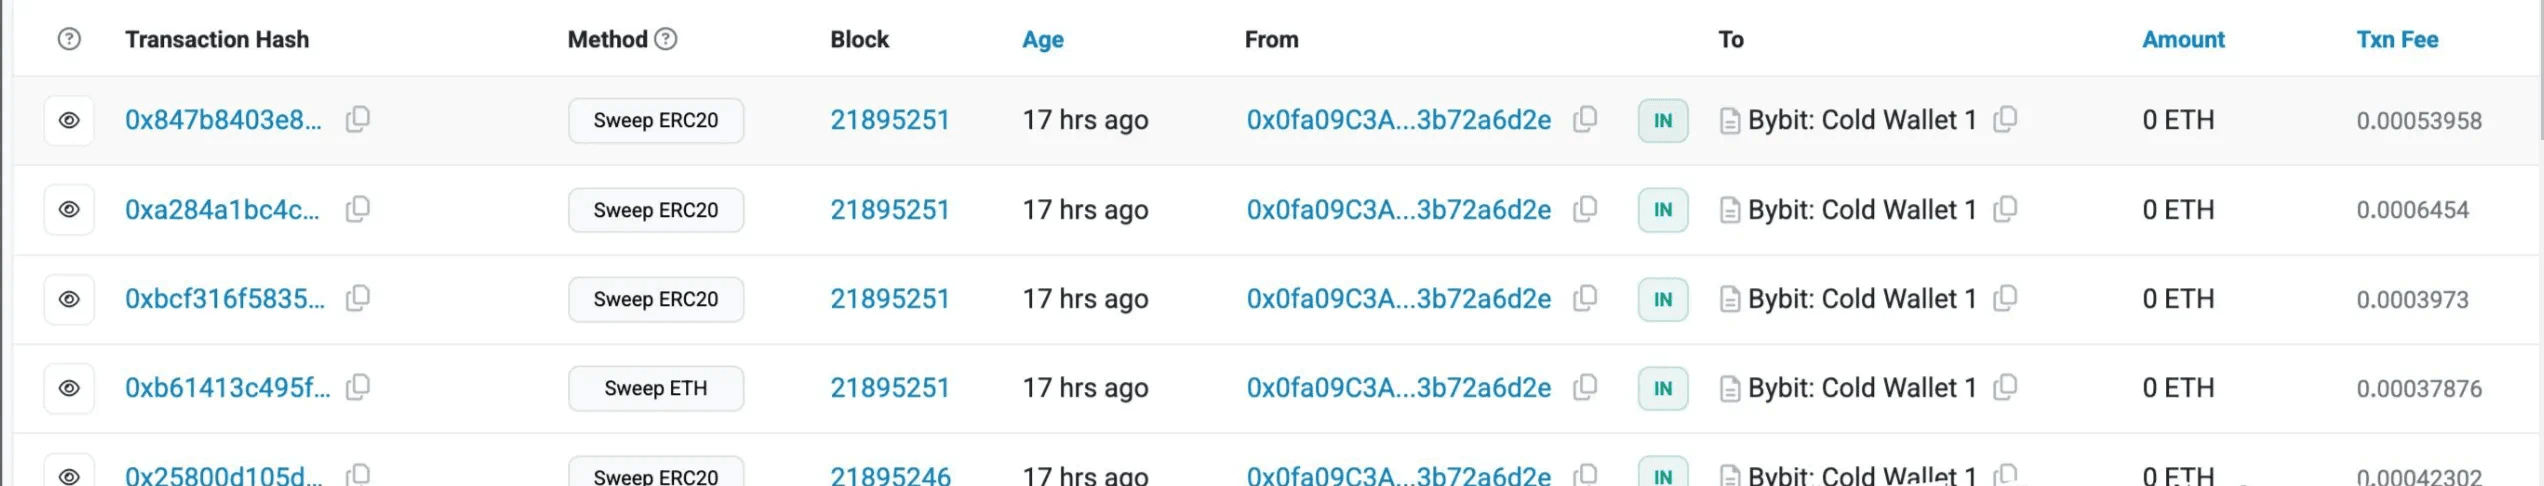 17 giờ trước, tiền trong ví này đã bị rút sạch, có thể nói là gió thu quét lá rụng, không còn lại một cọng lông nào. 2. Tìm hiểu quá trình gây án, khi đã tìm ra ví liên quan, chúng ta có thể phân tích quá trình gây án, trước tiên hãy để chúng ta xem ví xui xẻo này thực sự là cái gì.
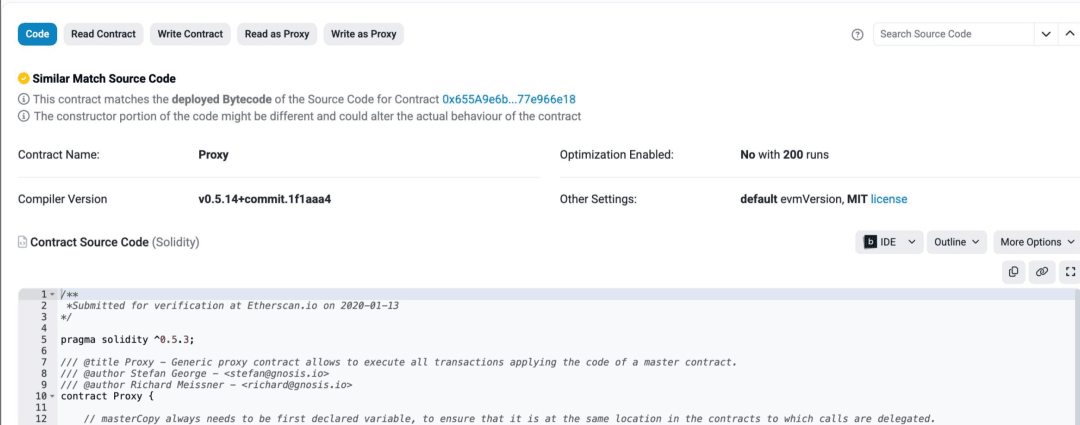 Trước tiên, nó là một ví thông minh, có nghĩa là nó có logic mã, khi nhìn kỹ mã nguồn mở, phát hiện từ khóa “proxy”, “gnosis.io”, hầu như chắc chắn là một ví an toàn. Đối với những ai không quen thuộc, tôi xin giới thiệu, ví an toàn là một ví đa chữ ký được sử dụng rộng rãi để quản lý quỹ của các tổ chức. Các tổ chức tiền điện tử thường có một bên lưu ký, nếu tự quản lý thì hầu như là ví an toàn. Ngoài việc dùng để lưu trữ tiền điện tử, nó còn có thể được sử dụng cho các thao tác đa chữ ký khác nhau, như airdrop, nâng cấp mã hợp đồng, thay đổi chiến lược cho vault, v.v. Mọi người chỉ cần hiểu đây là một ví rất quan trọng.
Giờ đây, chuyện này trở nên nghiêm trọng, chỉ riêng số tiền tồn tại trong ví an toàn đã lên tới 100 tỷ đô la, chưa kể còn nhiều hợp đồng liên kết khác. Nếu hợp đồng cơ bản của ví này bị tấn công, ảnh hưởng sẽ không thể tưởng tượng nổi, có thể còn gây chấn động hơn cả vụ sàn giao dịch sụp đổ. Có thể bạn sẽ thắc mắc, nếu thực sự ảnh hưởng lớn như vậy, thị trường tiền điện tử sẽ không lao dốc thảm hại sao?
Đừng vội, hãy để chúng ta tiếp tục xem. Biết loại ví chúng ta có thể bắt đầu phân tích giao dịch.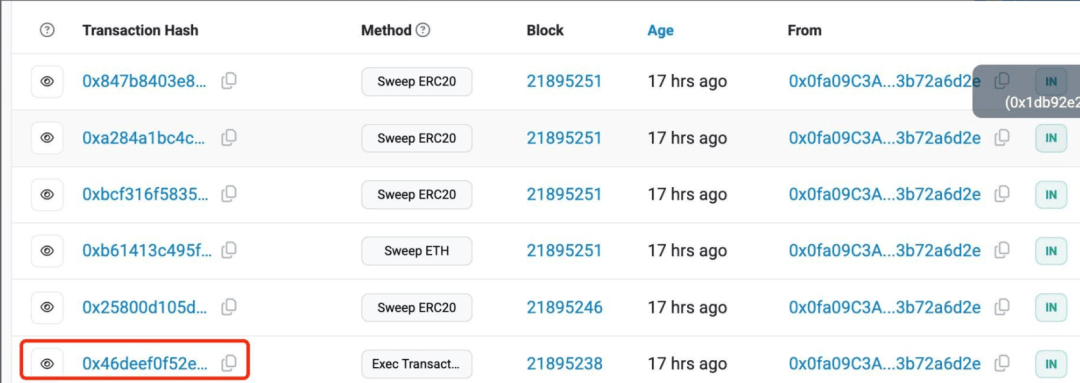
Một vài giao dịch trước đó nhìn tên là sweepERC20 sweepETH, nhìn tên là biết đó là thao tác trộm tiền, ví an toàn cũng không có những chức năng này, chúng ta không cần quan tâm đến chúng. Thấy giao dịch ở dưới cùng có tên là Exec Transaction, đây là chức năng có sẵn của ví an toàn, tất cả giao dịch đều thông qua nó. Đây chắc chắn là điểm khởi đầu của vụ án này, hãy để chúng ta xem kỹ.
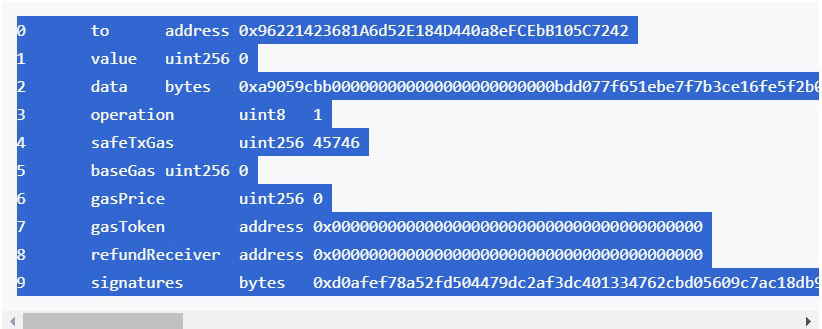 Trước tiên, chúng ta hãy kiểm tra chi tiết các chữ ký.
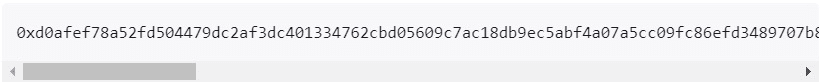
Tôi đã nhìn kỹ từ trên xuống dưới (cách nhìn cụ thể thì quá dài không muốn viết, ai muốn xem thì tôi sẽ mở rộng) và thấy không có vấn đề gì, đây chính là một chữ ký chính xác. Điều này cho thấy giao dịch này thực sự đã thu thập được chữ ký của nhiều chủ sở hữu ví, mọi người có thể hiểu rằng chiếc két có nhiều chìa khóa, giao dịch này thực sự đã thu thập được tất cả chìa khóa. Thật tốt, ít nhất giờ đây chúng ta có thể xác định rằng hợp đồng cơ bản của ví an toàn vẫn an toàn, hacker cũng đã tìm cách có được những chìa khóa này mới mở được ví an toàn này. Cụ thể họ đã làm cách nào để có được những chìa khóa này? Chúng ta tạm thời không đề cập đến.
Sau đó, chúng ta hãy xem cụ thể thao tác của giao dịch này, thưởng thức cách hacker đã thao tác sau khi mở két, phần này là quan trọng.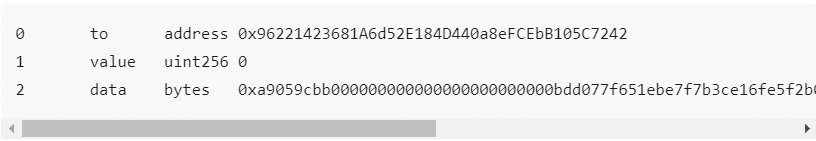
Đầu tiên giá trị là 0 cho thấy giao dịch này không thực hiện chuyển ETH, xem xét rằng đây chủ yếu là thao tác mở két, và chủ yếu chứa tài sản sinh lãi stETH, cũng là điều bình thường. to là một hợp đồng thông minh, data là nội dung tương tác với hợp đồng thông minh này.
Nói một cách đơn giản, nó đã gọi phương thức 0xa9059cbb của hợp đồng 0x96221423681A6d52E184D440a8eFCEbB105C7242, sau đó truyền tham số này bdd077f651ebe7f7b3ce16fe5f2b025be2969516.
Vì vậy, trước tiên hãy xem hợp đồng 0x96221423681A6d52E184D440a8eFCEbB105C7242 này là cái gì.
Mở ra xem, thật tốt, không có mã nguồn mở, hầu như chắc chắn là hợp đồng do hacker triển khai. Giờ đây không thể phân tích hợp đồng, chúng ta có phải dừng lại không? Không không không, bạn thông minh chắc chắn đã nghĩ đến, dù không có mã nguồn mở nhưng hãy xem giao dịch này đã thay đổi gì thì sẽ biết ngay?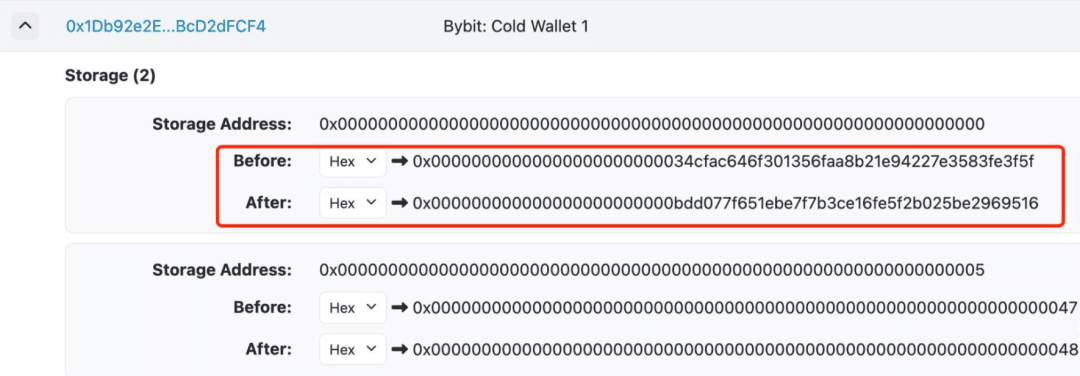
Hãy xem kỹ giao dịch, OK vấn đề chúng ta đã tìm thấy. Giao dịch này đã thay đổi hướng proxy. Giải thích đơn giản, việc triển khai ví an toàn để tiết kiệm gas và nâng cấp đều sử dụng chế độ proxy, đơn giản mà nói, logic ví mà người dùng sử dụng đều chỉ định đến một mã nguồn.
Địa chỉ ví bản thân không có logic mã, chỉ lưu tiền. Hacker đã sử dụng giao dịch này để thay đổi logic mã mà ví chỉ định, khiến ví này không còn là một ví an toàn.
Nó chỉ là một cái vỏ của ví an toàn, lõi bên trong là logic mã do hacker triển khai với địa chỉ 0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516. Có thể nói là hacker đã chiếm đoạt, giờ đây hacker có thể làm những gì họ muốn.
Chúng ta có thể hiểu rõ hơn về một loạt các thao tác sweep trên ví khi quay lại nhìn, sau khi hacker chiếm đoạt, ra lệnh cho ví rút tiền, ví đã hoàn toàn tuân theo.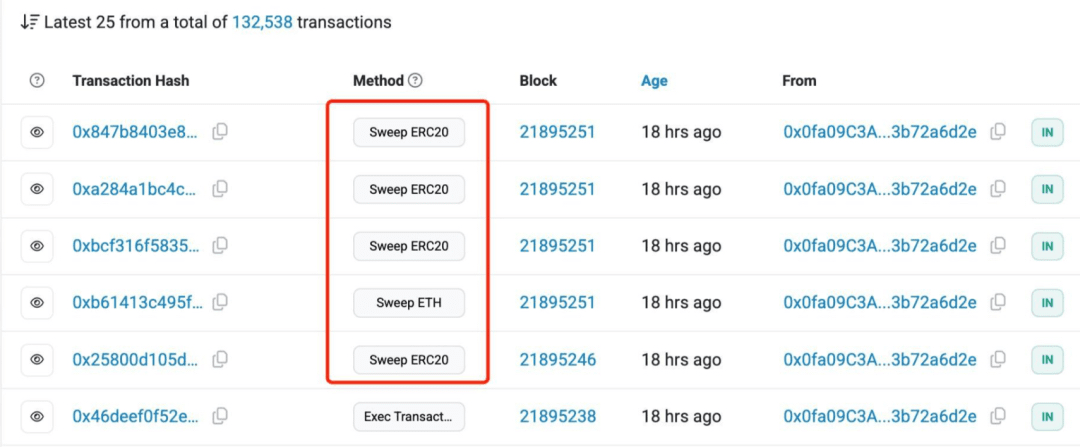
15 tỷ đô la không còn lại một cọng lông nào.
15 tỷ đô la của Bybit lần này, dự kiến sẽ được rửa trắng qua con đường ETH→BTC→fiat, mất vài năm để từ từ rửa trắng, cuối cùng trở thành kinh phí cho kế hoạch của quốc gia ân tình. Lỗ hổng bảo mật của sàn giao dịch cũng rất rõ ràng. Nghĩ rằng ba người ký tên là hoàn toàn an toàn.
Thực tế, chỉ cần tấn công thiết bị của một người ký, toàn bộ hệ thống sẽ sụp đổ ngay lập tức.
Quản trị viên đã ký trên trang web giả mạo của Safe mà không biết giao dịch cơ bản đã bị thay thế. Điều này giống như việc sử dụng PPT để tạo chip, giao diện có thể hoành tráng, nhưng mã nguồn thì đầy lỗi. Để không làm tăng giá ETH, Bybit thà đi vay chứ không mua coin để lấp lỗ hổng. Khi những người từ quốc gia ân tình bắt đầu bán ETH, sàn giao dịch và hacker sẽ đè lên nhau, những người đầu tư nhỏ lẻ lại bị cắt đứt.
Sau khi sự việc bị phanh phui, ETH đã giảm mạnh, các nhà đầu tư sử dụng đòn bẩy bị thiệt hại nặng nề, trong vòng 24 giờ đã có 170.000 người bị thanh lý, người ta lại bắt đầu xếp hàng trên mái nhà.
Bybit luôn tự hào về việc ví lạnh hoàn toàn an toàn, nhưng cuối cùng đã bị một đòn đánh trở lại, dù cho két sắt có dày đến đâu cũng không thể ngăn chặn nội gián đưa chìa khóa. Mặc dù Bybit đã mất một năm lợi nhuận, người dùng vẫn điên cuồng rút tiền, trong khi CEO phát trực tiếp lại thấy bình luận đầy lạc quan, đúng là hội chứng Stockholm điển hình.