


Giám đốc hoạt động an ninh của CertiK, Hugh Brooks cho biết tin tặc chịu trách nhiệm đánh cắp hơn 400 triệu đô la từ FTX và FTX US vào tháng 11 có thể đang lợi dụng sự cường điệu xung quanh phiên tòa xét xử gian lận của Sam Bankman-Fried để tiếp tục che giấu số tiền này.
Chỉ vài ngày trước khi phiên tòa hình sự của Bankman-Fried bắt đầu, tin tặc FTX, được gọi là “FTX Drainer,” đã bắt đầu chuyển hàng triệu Ether mà chúng kiếm được từ cuộc tấn công vào tháng 11.
Các hoạt động này vẫn tiếp tục trong suốt phiên tòa. Trong ba ngày qua, tin tặc đã chuyển khoảng 15.000 ETH (trị giá khoảng 24 triệu đô la) đến ba địa chỉ ví mới.
Brooks cho biết: “Với sự khởi đầu của phiên tòa xét xử FTX và sự chú ý đáng kể của công chúng cùng sự đưa tin của giới truyền thông, cá nhân chịu trách nhiệm rút tiền có thể cảm thấy cấp bách hơn trong việc che giấu tài sản”.
“Cũng có khả năng là kẻ rút tiền FTX đã ấp ủ một giả định rằng phiên tòa sẽ thu hút quá nhiều sự chú ý từ ngành công nghiệp Web3 đến mức sẽ không có đủ băng thông để theo dõi tất cả các khoản tiền bị đánh cắp trong khi vẫn thực hiện phiên tòa đồng thời.”
FTX, công ty từng được định giá 32 tỷ đô la, đã tuyên bố phá sản vào ngày 11 tháng 11. Cùng ngày hôm đó, các nhân viên tại FTX bắt đầu nhận thấy tình trạng rút tiền ồ ạt từ ví của sàn giao dịch.
Một báo cáo ngày 9 tháng 10 của Wired đã cung cấp cái nhìn sâu sắc mới về diễn biến của các sự kiện trong đêm xảy ra vụ tấn công.
Sau khi các nhân viên của FTX nhận ra rằng kẻ tấn công đã có toàn quyền truy cập vào một loạt ví, nhóm đã tuyên bố rằng "con cáo [đang] ở trong chuồng gà" và cố gắng giữ số tiền còn lại khỏi tay tin tặc.
Nhóm nghiên cứu được cho là đã quyết định chuyển một số tiền khổng lồ trong số các khoản tiền còn lại — từ 400 đến 500 triệu đô la — vào ví lạnh Ledger do tư nhân sở hữu, trong khi chờ phản hồi từ BitGo, công ty được giao nhiệm vụ quản lý tài sản của sàn giao dịch sau khi phá sản.
Động thái này có khả năng ngăn chặn kẻ tấn công kiếm được 1 tỷ đô la trong vụ đột kích.
Trong khi đó, Brooks giải thích rằng tin tặc dường như đã thay đổi phương pháp che giấu tiền.
Vào ngày 21 tháng 11, tin tặc FTX đã bị phát hiện đang cố gắng rửa tiền bằng phương pháp “bóc tách chuỗi”, bao gồm việc gửi số tiền giảm dần vào các ví mới và “bóc tách” số tiền nhỏ hơn vào các ví mới.
Tuy nhiên, Brooks cho biết gần đây tin tặc đã sử dụng một phương pháp tinh vi hơn để che giấu việc chuyển giao tài sản bất hợp pháp.
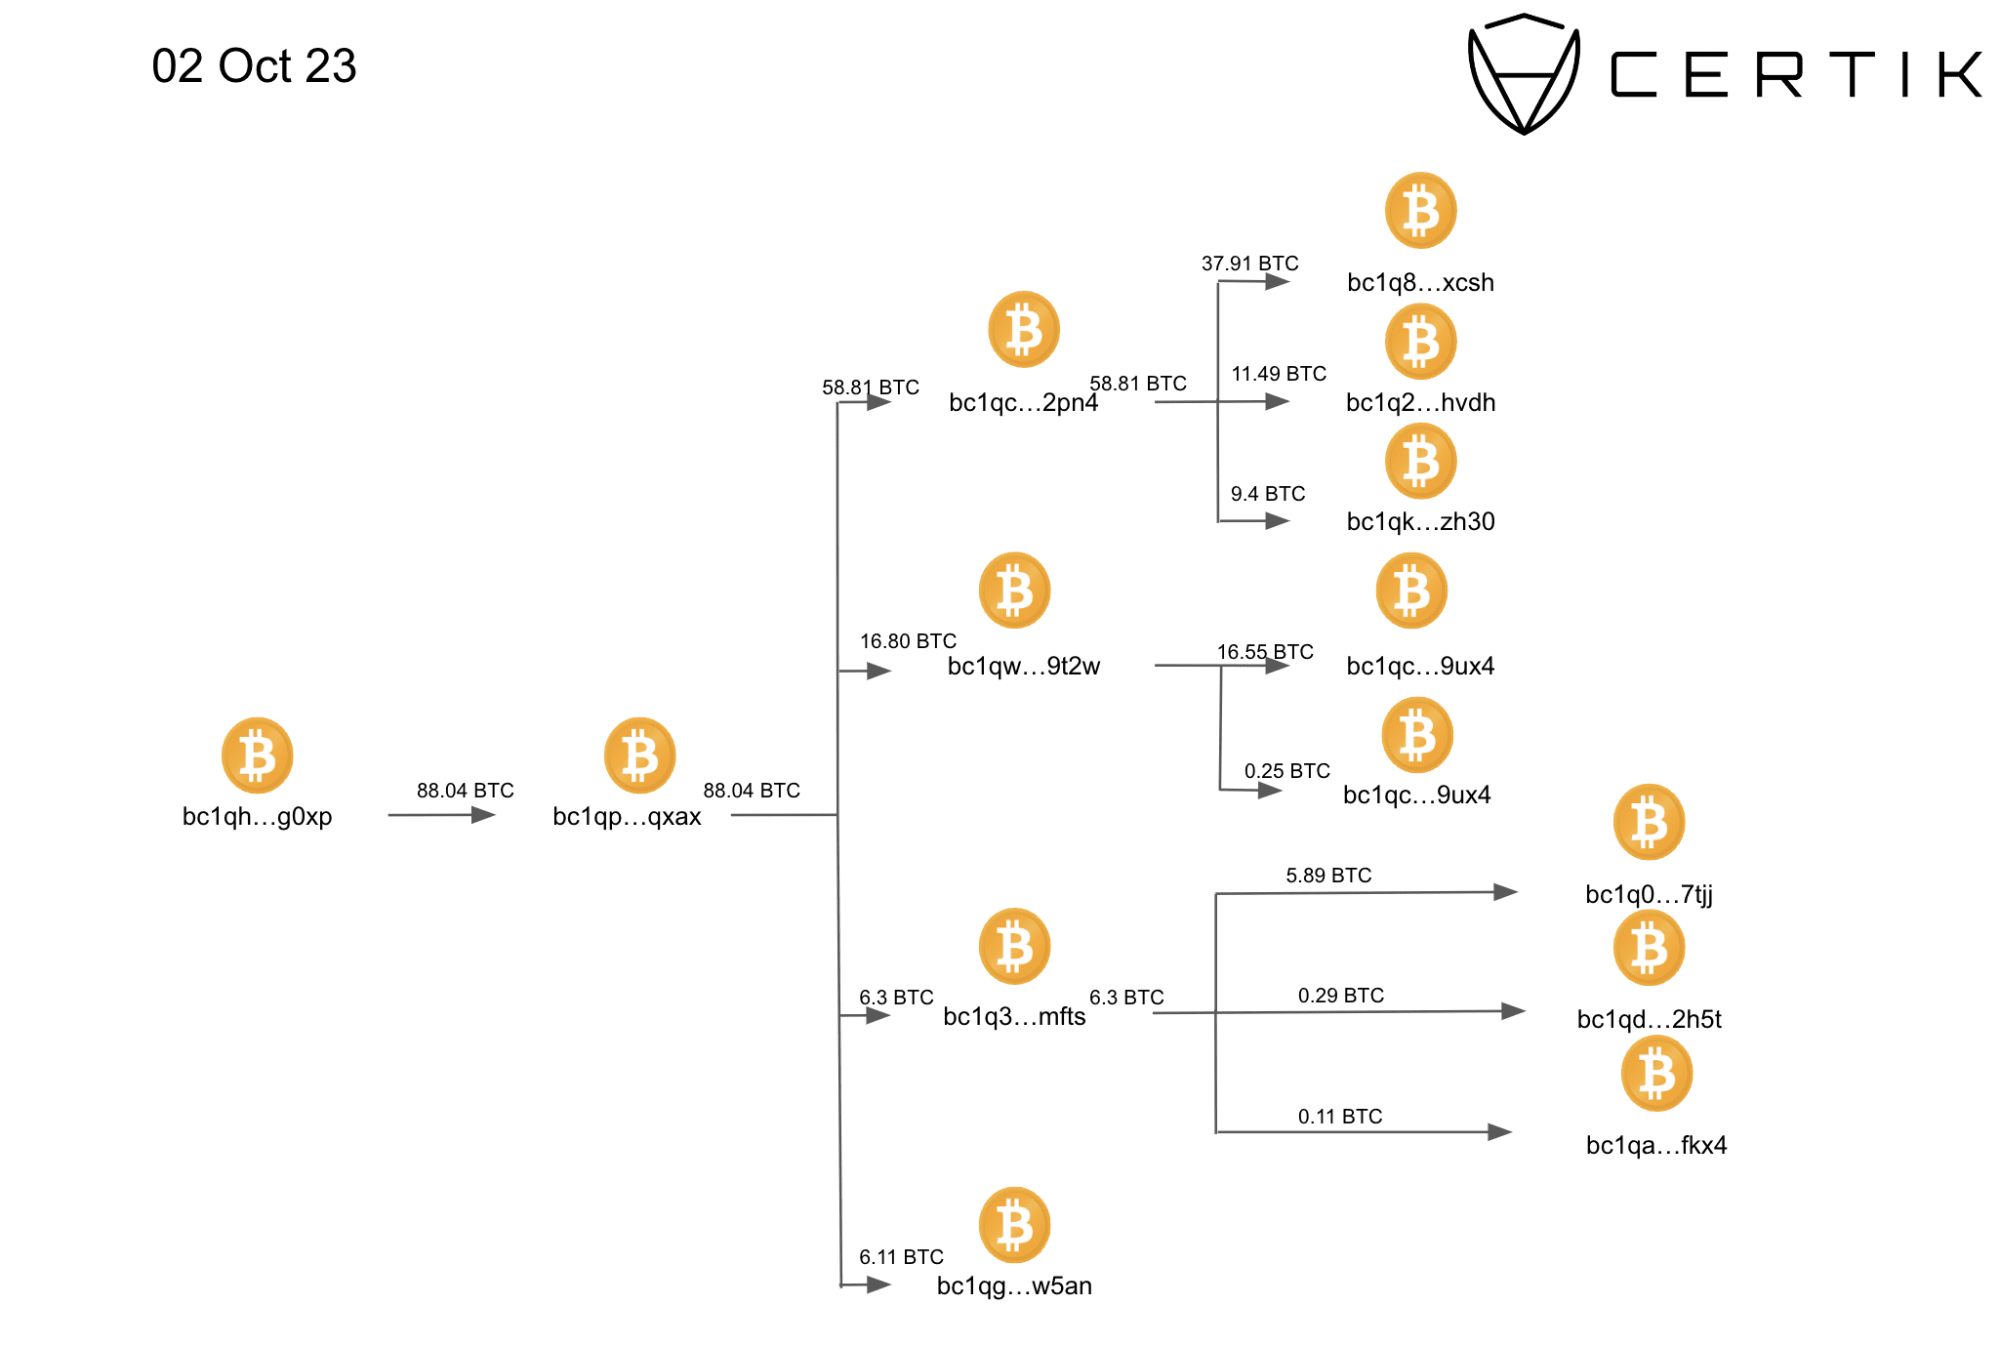 Phương pháp rửa tiền mới được tin tặc FTX sử dụng được ghi lại vào ngày 2 tháng 10. Nguồn: CertiK
Số tiền được lưu trữ trong ví Bitcoin ban đầu được phân phối qua nhiều ví, chuyển các phần tiền nhỏ hơn sang một loạt các ví bổ sung, một chiến thuật "kéo dài đáng kể" quá trình theo dõi.
Brooks cho biết họ vẫn chưa xác định được bất kỳ cá nhân hoặc nhóm nào đứng sau vụ hack FTX và cuộc điều tra vẫn đang được tiếp tục.
Tạp chí: Thám tử Blockchain — Sự sụp đổ của Mt. Gox đã chứng kiến sự ra đời của Chainalysis