

#softwaresecurity
softwaresecurity
1,491 lượt xem
3 đang thảo luận
Phổ biến
Mới nhất
·
--
Bài viết
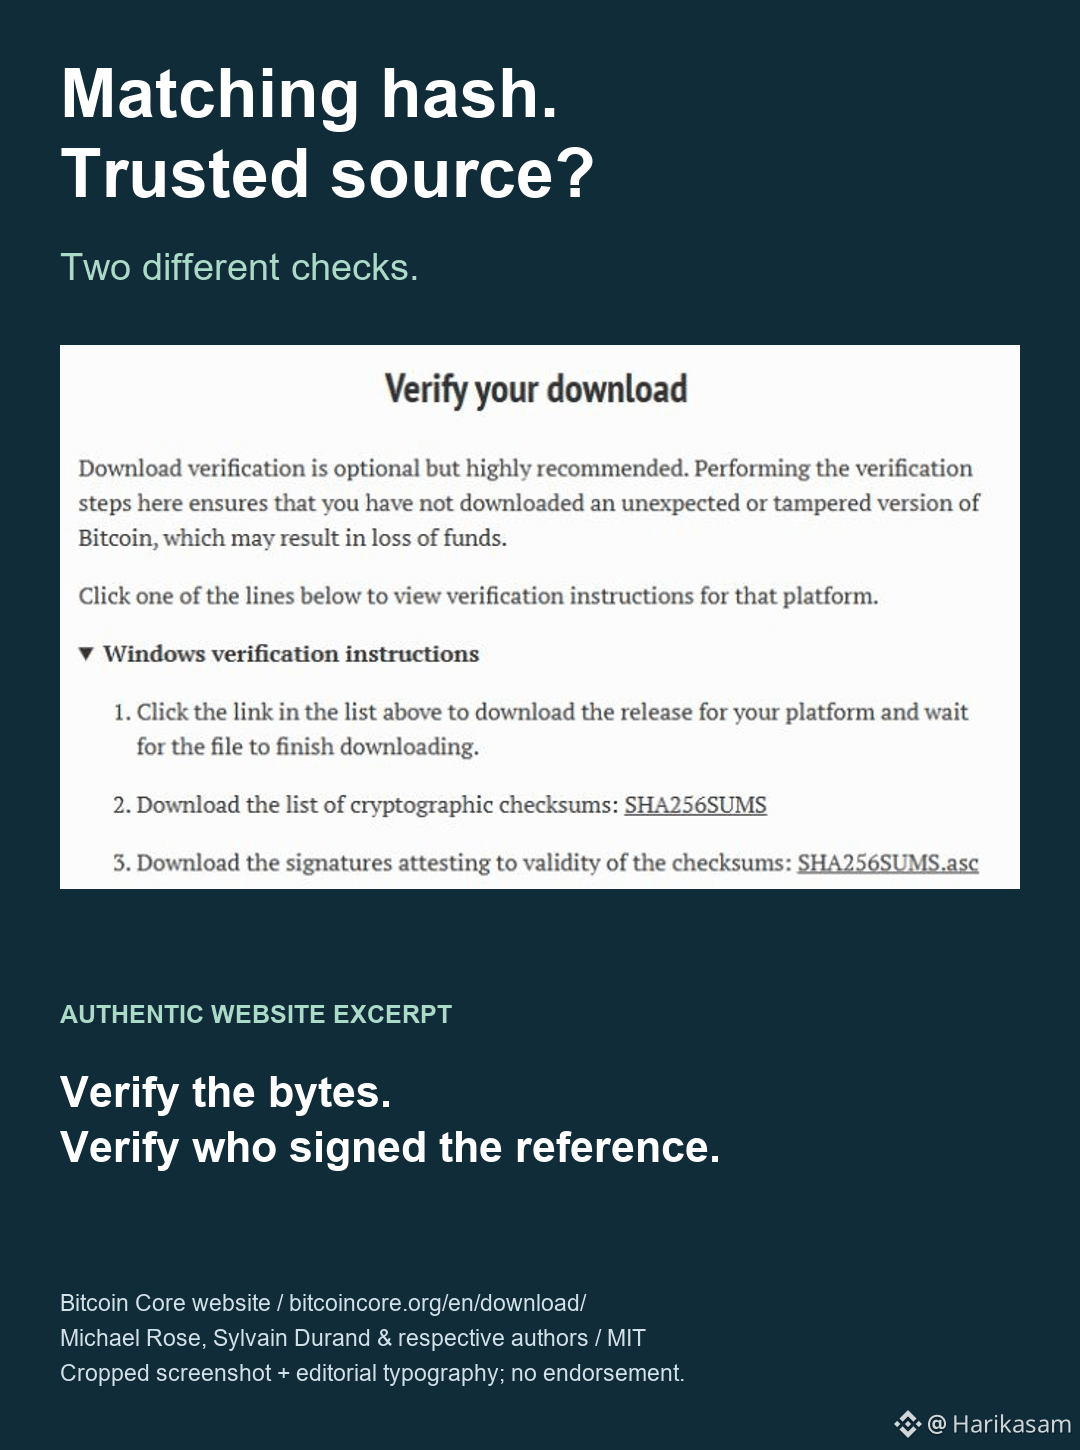
Xác minh nội dung tải xuống: dữ liệu và danh tínhMã băm tải xuống khớp vẫn có thể dẫn bạn đến phần mềm không đúng.
Mã kiểm tra trả lời câu hỏi: "Tệp này có khớp với giá trị tham chiếu này không?" Nó không trả lời câu hỏi: "Ai đã cung cấp giá trị tham chiếu đó cho tôi?"
Nếu kẻ tấn công thay thế cả trình cài đặt lẫn mã băm đi kèm, chúng vẫn có thể khớp hoàn toàn. Một kiện hàng đến nơi cùng tờ biên nhận viết tay của chính nó không phải là xác minh độc lập.
Hướng dẫn tải xuống của Bitcoin Core tách riêng mã kiểm tra của tệp khỏi chữ ký trên danh sách mã kiểm tra. Sự phân biệt này hữu ích cả ngoài phạm vi Bitcoin.
- Bắt đầu từ trang tải xuống chính thức của dự án, truy cập qua dấu trang đáng tin cậy hoặc địa chỉ được kiểm tra độc lập.
Xác minh nội dung tải xuống: dữ liệu và danh tính
Mã băm tải xuống khớp vẫn có thể dẫn bạn đến phần mềm không đúng.
Mã kiểm tra trả lời câu hỏi: "Tệp này có khớp với giá trị tham chiếu này không?" Nó không trả lời câu hỏi: "Ai đã cung cấp giá trị tham chiếu đó cho tôi?"
Nếu kẻ tấn công thay thế cả trình cài đặt lẫn mã băm đi kèm, chúng vẫn có thể khớp hoàn toàn. Một kiện hàng đến nơi cùng tờ biên nhận viết tay của chính nó không phải là xác minh độc lập.
Hướng dẫn tải xuống của Bitcoin Core tách riêng mã kiểm tra của tệp khỏi chữ ký trên danh sách mã kiểm tra. Sự phân biệt này hữu ích cả ngoài phạm vi Bitcoin.
- Bắt đầu từ trang tải xuống chính thức của dự án, truy cập qua dấu trang đáng tin cậy hoặc địa chỉ được kiểm tra độc lập.
Mã kiểm tra trả lời câu hỏi: "Tệp này có khớp với giá trị tham chiếu này không?" Nó không trả lời câu hỏi: "Ai đã cung cấp giá trị tham chiếu đó cho tôi?"
Nếu kẻ tấn công thay thế cả trình cài đặt lẫn mã băm đi kèm, chúng vẫn có thể khớp hoàn toàn. Một kiện hàng đến nơi cùng tờ biên nhận viết tay của chính nó không phải là xác minh độc lập.
Hướng dẫn tải xuống của Bitcoin Core tách riêng mã kiểm tra của tệp khỏi chữ ký trên danh sách mã kiểm tra. Sự phân biệt này hữu ích cả ngoài phạm vi Bitcoin.
- Bắt đầu từ trang tải xuống chính thức của dự án, truy cập qua dấu trang đáng tin cậy hoặc địa chỉ được kiểm tra độc lập.
79

Bài viết
Máy chủ cập nhật Notepad++ bị tin tặc Trung Quốc chiếm đoạt trong 6 tháng – Các lập trình viên Crypto đang gặp rủi ro?Notepad++ xác nhận vụ vi phạm hạ tầng cho phép kẻ tấn công chuyển hướng cập nhật đến các máy chủ độc hại giữa tháng 6 và tháng 12 năm 2025, ảnh hưởng đến một số người dùng chọn lọc.
Nhà phát triển đứng sau Notepad++, một trong những trình soạn thảo văn bản phổ biến nhất thế giới, đã tiết lộ một cuộc tấn công mạng tinh vi kéo dài sáu tháng đã xâm phạm hạ tầng cập nhật phần mềm. Các chuyên gia bảo mật đã quy cho vụ vi phạm này một nhóm đe dọa được nhà nước Trung Quốc tài trợ, nhóm này đã chọn lọc chuyển hướng người dùng đến các máy chủ độc hại.
Theo The_Cyber_News trên X, tin tặc đã chiếm đoạt các máy chủ cập nhật của Notepad++ để chuyển hướng người dùng đến hạ tầng độc hại. Vụ vi phạm đã khai thác những điểm yếu trong cách các phiên bản cũ xác nhận các gói cập nhật trước khi phát hành phiên bản 8.8.9.
Máy chủ cập nhật Notepad++ bị tin tặc Trung Quốc chiếm đoạt trong 6 tháng – Các lập trình viên Crypto đang gặp rủi ro?
Notepad++ xác nhận vụ vi phạm hạ tầng cho phép kẻ tấn công chuyển hướng cập nhật đến các máy chủ độc hại giữa tháng 6 và tháng 12 năm 2025, ảnh hưởng đến một số người dùng chọn lọc.
Nhà phát triển đứng sau Notepad++, một trong những trình soạn thảo văn bản phổ biến nhất thế giới, đã tiết lộ một cuộc tấn công mạng tinh vi kéo dài sáu tháng đã xâm phạm hạ tầng cập nhật phần mềm. Các chuyên gia bảo mật đã quy cho vụ vi phạm này một nhóm đe dọa được nhà nước Trung Quốc tài trợ, nhóm này đã chọn lọc chuyển hướng người dùng đến các máy chủ độc hại.
Theo The_Cyber_News trên X, tin tặc đã chiếm đoạt các máy chủ cập nhật của Notepad++ để chuyển hướng người dùng đến hạ tầng độc hại. Vụ vi phạm đã khai thác những điểm yếu trong cách các phiên bản cũ xác nhận các gói cập nhật trước khi phát hành phiên bản 8.8.9.
Nhà phát triển đứng sau Notepad++, một trong những trình soạn thảo văn bản phổ biến nhất thế giới, đã tiết lộ một cuộc tấn công mạng tinh vi kéo dài sáu tháng đã xâm phạm hạ tầng cập nhật phần mềm. Các chuyên gia bảo mật đã quy cho vụ vi phạm này một nhóm đe dọa được nhà nước Trung Quốc tài trợ, nhóm này đã chọn lọc chuyển hướng người dùng đến các máy chủ độc hại.
Theo The_Cyber_News trên X, tin tặc đã chiếm đoạt các máy chủ cập nhật của Notepad++ để chuyển hướng người dùng đến hạ tầng độc hại. Vụ vi phạm đã khai thác những điểm yếu trong cách các phiên bản cũ xác nhận các gói cập nhật trước khi phát hành phiên bản 8.8.9.
7
4.4k
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
382,365 lượt xem
1,072 đang thảo luận
2
#TheoDõiFOMC
314,402 lượt xem
1,347 đang thảo luận
3
#BinanceRestores28FiatWithdrawals
335 lượt xem
47 đang thảo luận
4
#BinanceProcesses$4.65BWithdrawals
59,361 lượt xem
257 đang thảo luận
5
#BitcoinDropsBelow$78K
415 lượt xem
22 đang thảo luận
6
#EthereumSurpasses$2300
3,488 lượt xem
60 đang thảo luận
7
#BitcoinSpotETFsPost$203MWeeklyOutflow
4,212 lượt xem
39 đang thảo luận
8
#SouthKoreanLawmakerProposesReviewOfAllListedDigitalAssets
1,623 lượt xem
41 đang thảo luận
9
#SolanaMobileRemovesMaliciousSKRClaimApp
207 lượt xem
30 đang thảo luận
10
#BrazilVirtualAssetLicenseDeadlineDrawsAbout40Firms
27,110 lượt xem
472 đang thảo luận