

#socialengineering
socialengineering
34,743 lượt xem
62 đang thảo luận
Phổ biến
Mới nhất

Tài khoản X của Microsoft đã bị tin tặc chiếm đoạt để lan truyền một token giả mạo lấy cảm hứng từ Clippy. Bài đăng lừa đảo vẫn tồn tại trong ba mươi phút trước khi Microsoft phát hiện sự cố và gỡ bỏ nó.
#MicrosoftHack #SocialEngineering
Tài khoản X của Microsoft đã bị tin tặc chiếm đoạt để lan truyền một token giả mạo lấy cảm hứng từ Clippy. Bài đăng lừa đảo vẫn tồn tại trong ba mươi phút trước khi Microsoft phát hiện sự cố và gỡ bỏ nó.
#MicrosoftHack #SocialEngineering
#MicrosoftHack #SocialEngineering
27
·
--
$BTC — Phân tích trung lập$BTC ⚪ Trung lập
Entry: null-null
TP:
SL: null
Làm thế nào một cuộc trò chuyện nhẹ nhàng có thể chuyển thành một vụ lừa đảo chuyên nghiệp? 🎭
Không phải mọi kẻ lừa đảo đều cố gắng xâm nhập thiết bị của bạn một cách kỹ thuật; một số kẻ chọn cách xâm nhập vào "niềm tin" của bạn.
Kịch bản lừa đảo nổi tiếng (Pig Butchering):
Họ liên hệ với bạn qua các trang mạng xã hội hoặc Telegram để xây dựng một mối quan hệ bạn bè hoặc công việc.
Họ bắt đầu nói về lợi nhuận phi thực tế của mình trong giao dịch và đề xuất cho bạn nền tảng mà họ sử dụng.
$BTC — Phân tích trung lập
$BTC ⚪ Trung lập
Entry: null-null
TP:
SL: null
Làm thế nào một cuộc trò chuyện nhẹ nhàng có thể chuyển thành một vụ lừa đảo chuyên nghiệp? 🎭
Không phải mọi kẻ lừa đảo đều cố gắng xâm nhập thiết bị của bạn một cách kỹ thuật; một số kẻ chọn cách xâm nhập vào "niềm tin" của bạn.
Kịch bản lừa đảo nổi tiếng (Pig Butchering):
Họ liên hệ với bạn qua các trang mạng xã hội hoặc Telegram để xây dựng một mối quan hệ bạn bè hoặc công việc.
Họ bắt đầu nói về lợi nhuận phi thực tế của mình trong giao dịch và đề xuất cho bạn nền tảng mà họ sử dụng.
96
·
--
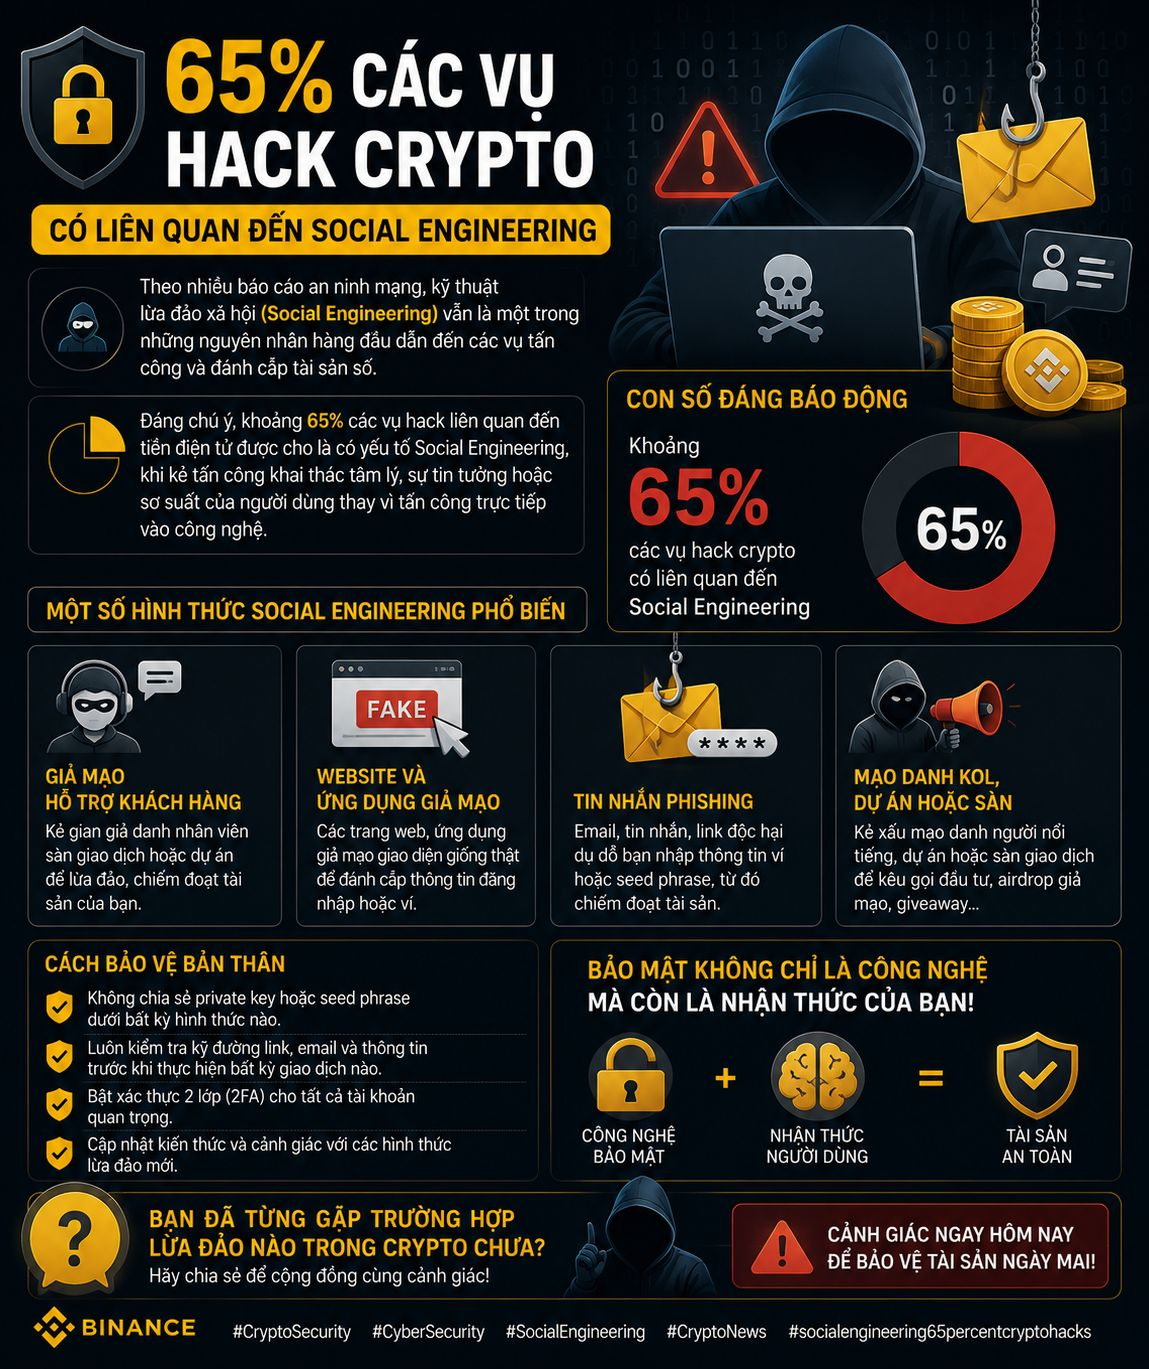
#socialengineering65percentcryptohacks 🔐 Theo nhiều báo cáo an ninh mạng, kỹ thuật lừa đảo xã hội (Social Engineering) vẫn là một trong những nguyên nhân hàng đầu dẫn đến các vụ tấn công và đánh cắp tài sản số.
Đáng chú ý, khoảng 65% các vụ hack liên quan đến tiền điện tử được cho là có yếu tố Social Engineering, khi kẻ tấn công khai thác tâm lý, sự tin tưởng hoặc sơ suất của người dùng thay vì tấn công trực tiếp vào công nghệ.
📌 Một số hình thức phổ biến:
• Giả mạo đội ngũ hỗ trợ khách hàng
• Website và ứng dụng giả mạo
• Tin nhắn phishing đánh cắp ví hoặc seed phrase
• Mạo danh KOL, dự án hoặc sàn giao dịch
🛡️ Trong thị trường crypto, bảo mật không chỉ là công nghệ mà còn là nhận thức của người dùng.
Bạn đã từng gặp trường hợp lừa đảo nào trong crypto chưa? Hãy chia sẻ để cộng đồng cùng cảnh giác!
#CyberSecurity #SocialEngineering #CryptoNews #socialengineering65percentcryptohacks
1
173

·
--
Bài viết
Rò rỉ KYC của Revolut: Một yêu cầu giả mạo từ chính phủ đã phơi bày người dùng Bitcoin như thế nàoRò rỉ KYC của Revolut: Một yêu cầu giả mạo từ chính phủ đã phơi bày người dùng Bitcoin như thế nào
Bạn đã bao giờ tự hỏi điều gì xảy ra khi hệ thống bảo mật của một ngân hàng bị lừa bởi một email lừa đảo trông giống như yêu cầu từ chính phủ chưa? Một sự cố gần đây tại Revolut, một ứng dụng fintech phổ biến, cho thấy rằng ngay cả những nền tảng được tin cậy nhất cũng có thể bị tổn thương trước các chiêu kỹ thuật xã hội tinh vi, và hậu quả có thể ảnh hưởng đến người dùng crypto có giá trị tài sản ròng cao theo những cách mà chúng ta không hề dự đoán.
Khái niệm: Kỹ thuật xã hội gặp tuân thủ KYC
Khi một công ty nhận được yêu cầu từ cơ quan chính phủ nhằm cung cấp dữ liệu khách hàng, thông lệ là tuân thủ sau khi xác minh tính xác thực của yêu cầu. Thật không may, kẻ lừa đảo có thể giả mạo tên miền email chính thức, tạo ra một “yêu cầu giả mạo từ cơ quan nhà nước” trông có vẻ hợp pháp. Trong trường hợp của Revolut, kẻ tấn công đã gửi một email dường như đến từ một cơ quan nhà nước, khiến đội ngũ tuân thủ của ngân hàng phải công bố dữ liệu nhạy cảm về KYC và các giao dịch Bitcoin. Kết quả? Một vụ vi phạm đã làm lộ thông tin cá nhân và lịch sử giao dịch của nhiều người dùng, bao gồm cả những người có lượng nắm giữ crypto đáng kể. #SocialEngineering #KYC
Rò rỉ KYC của Revolut: Một yêu cầu giả mạo từ chính phủ đã phơi bày người dùng Bitcoin như thế nào
Rò rỉ KYC của Revolut: Một yêu cầu giả mạo từ chính phủ đã phơi bày người dùng Bitcoin như thế nào
Bạn đã bao giờ tự hỏi điều gì xảy ra khi hệ thống bảo mật của một ngân hàng bị lừa bởi một email lừa đảo trông giống như yêu cầu từ chính phủ chưa? Một sự cố gần đây tại Revolut, một ứng dụng fintech phổ biến, cho thấy rằng ngay cả những nền tảng được tin cậy nhất cũng có thể bị tổn thương trước các chiêu kỹ thuật xã hội tinh vi, và hậu quả có thể ảnh hưởng đến người dùng crypto có giá trị tài sản ròng cao theo những cách mà chúng ta không hề dự đoán.
Khái niệm: Kỹ thuật xã hội gặp tuân thủ KYC
Khi một công ty nhận được yêu cầu từ cơ quan chính phủ nhằm cung cấp dữ liệu khách hàng, thông lệ là tuân thủ sau khi xác minh tính xác thực của yêu cầu. Thật không may, kẻ lừa đảo có thể giả mạo tên miền email chính thức, tạo ra một “yêu cầu giả mạo từ cơ quan nhà nước” trông có vẻ hợp pháp. Trong trường hợp của Revolut, kẻ tấn công đã gửi một email dường như đến từ một cơ quan nhà nước, khiến đội ngũ tuân thủ của ngân hàng phải công bố dữ liệu nhạy cảm về KYC và các giao dịch Bitcoin. Kết quả? Một vụ vi phạm đã làm lộ thông tin cá nhân và lịch sử giao dịch của nhiều người dùng, bao gồm cả những người có lượng nắm giữ crypto đáng kể. #SocialEngineering #KYC
51

CẢNH SÁT ANH TUYÊN ÁN NGHỆ SĨ LỪA ĐẢO TIỀN MÃ HÓA 5,4 TRIỆU USD — $BTC CHÚ Ý CẢNH GIÁC 🔥
Ba người đàn ông đã bị tuyên án vì trộm hơn 4 triệu bảng Anh (5,4 triệu USD) tiền mã hóa bằng cách giả mạo cảnh sát. Chúng đã dẫn các nạn nhân đến một trang web cảnh sát giả để thu thập thông tin đăng nhập ví, sau đó rửa tiền thông qua một mạng lưới tài chính nhiều lớp.
Đây là một ví dụ điển hình về cuộc tấn công lừa đảo bằng kỹ thuật xã hội nhắm vào các nhà giao dịch dựa vào nền tảng của bên thứ ba. Cách làm rất đơn giản nhưng hiệu quả — hãy luôn xác minh trang web mà bạn đang nhập dữ liệu nhạy cảm.
Quy trình của bạn để xác nhận một trang web là hợp pháp trước khi kết nối ví là gì?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #ScamAlert #SocialEngineering #CryptoSecurity
🔥
34
·
--
$BTC — ⚪ Trung lập (Neutral Watch)$BTC ⚪ Trung lập (Neutral Watch)
Làm thế nào lời nói chuyện nhẹ nhàng lại biến thành một vụ lừa đảo chuyên nghiệp? 🎭
Không phải kẻ lừa đảo nào cũng cố gắng xâm nhập thiết bị của bạn một cách kỹ thuật; một số kẻ chọn cách “xâm nhập” vào "sự tin tưởng" của bạn.
Kịch bản lừa đảo nổi tiếng (Pig Butchering):
Một người sẽ liên hệ với bạn qua mạng xã hội hoặc Telegram để xây dựng mối quan hệ bạn bè hoặc làm ăn.
Họ bắt đầu nói về những khoản lợi nhuận “khổng lồ” của mình trong giao dịch và đề xuất cho bạn nền tảng mà họ đang dùng.
$BTC — ⚪ Trung lập (Neutral Watch)
$BTC ⚪ Trung lập (Neutral Watch)
Làm thế nào lời nói chuyện nhẹ nhàng lại biến thành một vụ lừa đảo chuyên nghiệp? 🎭
Không phải kẻ lừa đảo nào cũng cố gắng xâm nhập thiết bị của bạn một cách kỹ thuật; một số kẻ chọn cách “xâm nhập” vào "sự tin tưởng" của bạn.
Kịch bản lừa đảo nổi tiếng (Pig Butchering):
Một người sẽ liên hệ với bạn qua mạng xã hội hoặc Telegram để xây dựng mối quan hệ bạn bè hoặc làm ăn.
Họ bắt đầu nói về những khoản lợi nhuận “khổng lồ” của mình trong giao dịch và đề xuất cho bạn nền tảng mà họ đang dùng.
1
119
·
--
Bạn biết meme về “con ma trong phòng” chứ? Có vẻ như Consensys đã phát hiện ra một “con ma” từ Bắc Triều Tiên đã lẻn vào – một nhà phát triển liên quan đến Bắc Triều Tiên đã truy cập hệ thống của họ trong suốt cả tháng. Vị tư vấn kia đi bằng cái tên “Tyler Knapp” – biệt danh hay đấy, nhưng chắc hẳn “Kim Jong-Dev” sẽ không thuyết phục bằng #cryptosecurity #ghostinthemachine #ethereumnews
Nhóm Consensys nhanh chóng dừng các đợt phát hành sản phẩm để ngăn chặn mọi hư hại tiềm tàng. Điều này nhắc tôi rằng ngay cả những hệ thống tiên tiến nhất cũng có thể bị xâm phạm chỉ với một chút mưu mẹo xã hội. Chúng ta đang sống trong thời đại mà chỉ một mắt xích yếu kém trên chuỗi có thể khiến cả mạng lưới gặp rủi ro #socialengineering #decentralizedsecurity
Bài học rút ra ở đây là: danh tính của bạn không phải lúc nào cũng giống như những gì nó thể hiện trên mạng. Trong crypto, chúng ta nghĩ mình biết ai đứng sau bút danh, nhưng đừng tin ai cả – theo đúng nghĩa đen. Bạn có thể nhận ra các dấu hiệu cảnh báo trong danh sách cộng tác viên của dự án bạn yêu thích không?
36

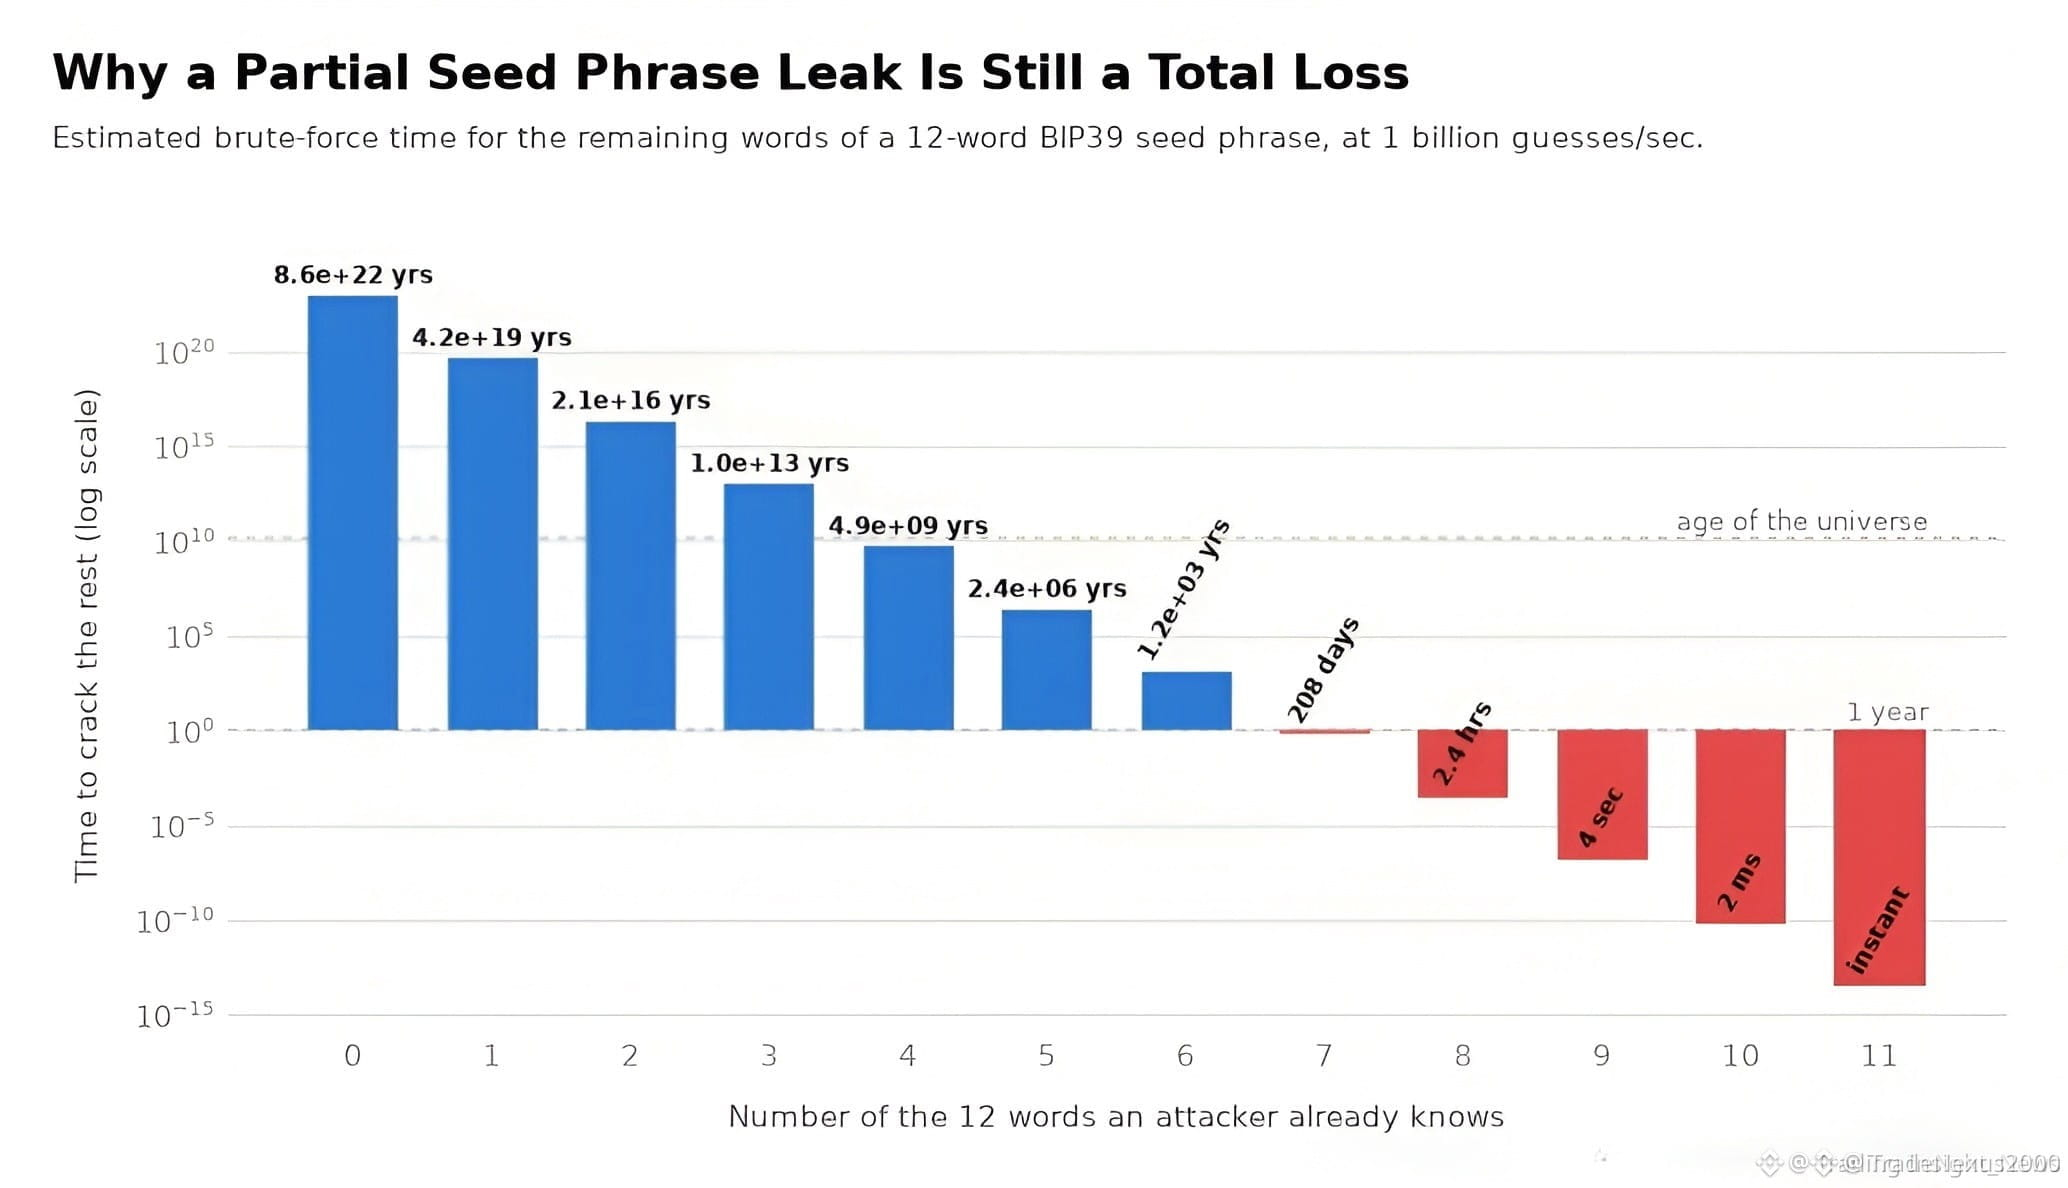
🚨 282 TRIỆU USD MẤT TÍCH KHỎI $BTC & $LTC — MỘT SAI LẦM CHẾT NGƯỜI NẰM SAU TẤT CẢ 💣
🩸 Vụ cướp lớn nhất trong lịch sử crypto không phải là lỗi mã hay một dòng sổ cái bị xâm phạm — mà là một quyết định của con người. Một $BTC and $LTC holder đã đưa 12 seed words cho một nhân viên hỗ trợ giả mạo, và 282 triệu USD thanh khoản đã bị bóc tách, chuyển theo chuỗi qua THORChain, rồi rửa sạch sang Monero chỉ trong vài phút. 🦈
📊 Cơ sở hạ tầng khóa riêng của ví phần cứng không bao giờ bị bẻ khóa. Đây không phải là sự cố của giao thức — mà là một cuộc xâm nhập bằng kỹ thuật xã hội. ZeroShadow đã phát hiện và phong tỏa khoảng 700K USD trong 20 phút, nhưng hoạt động rửa tiền cấp độ tổ chức đã chạy nhanh hơn phản hồi. Cụm seed phrase của bạn là “order block” tối thượng, và chỉ bạn mới có thể bảo vệ nó. 🔒
💬 Nếu danh mục của bạn vượt 1 triệu USD vào ngày mai, thiết lập bảo mật của bạn có chịu nổi chỉ một cuộc gọi thoại được dàn dựng khéo léo không? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #LTC #CryptoSecurity #SocialEngineering #CryptoNews
🛡️ 🔒
63
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#CanMicrosoftDeliverOnAI
465,449 lượt xem
3,377 đang thảo luận
2
#CanGoogleDefindItsCore
287,524 lượt xem
2,383 đang thảo luận
3
#TinFed
367,710 lượt xem
1,000 đang thảo luận
4
#TheoDõiFOMC
304,273 lượt xem
1,277 đang thảo luận
5
#EarningsSeason
6M lượt xem
29,503 đang thảo luận
6
#$10.9BBitcoinOptionsExpireFriday
1,959 lượt xem
79 đang thảo luận
7
#ThailandSupremeCourtRulesBitcoinIsProperty
10,953 lượt xem
320 đang thảo luận
8
#BitcoinSurpasses$81K
35,759 lượt xem
119 đang thảo luận
9
#RobinhoodFalls8.4%AfterItsResults
21,170 lượt xem
368 đang thảo luận
10
#KOSPISurges6.63%BackAbove6000
20,173 lượt xem
357 đang thảo luận