

#phishingprotection
phishingprotection
163,624 lượt xem
27 đang thảo luận
Phổ biến
Mới nhất
·
--
Hồng Kông cấm OTP đối với các nền tảng crypto
Ủy ban Chứng khoán và Hợp đồng Tương lai Hồng Kông (SFC) đã ban hành một thông tư mang tính đột phá, yêu cầu tất cả các nền tảng giao dịch tài sản ảo (VATP) và các nhà môi giới trực tuyến phải triển khai các phương thức xác thực chống lừa đảo (phishing-resistant) cho việc đăng nhập của khách hàng.
Yêu cầu mới được đưa ra trong bối cảnh gia tăng các vụ tấn công phishing tinh vi, khiến vô số tài khoản người dùng crypto bị xâm phạm. Theo các quy định cập nhật, các mật khẩu dùng một lần truyền thống (OTP) không còn được xem là đủ để xác thực.
Các yêu cầu chính: Phải triển khai ngay các phương thức xác thực chống phishing. Cơ chế ràng buộc thiết bị (device binding) hiện là bắt buộc đối với mọi nền tảng. Việc xác thực chỉ bằng OTP đối với đăng nhập của khách hàng bị cấm, có hiệu lực ngay lập tức.
Động thái này giúp Hồng Kông định vị là một trong những đơn vị dẫn đầu toàn cầu về bảo vệ người dùng crypto, đồng thời giải quyết trực tiếp một trong những tác nhân phổ biến nhất dẫn đến trộm cắp crypto. SFC dẫn các số liệu đáng báo động cho thấy các cuộc tấn công phishing đã trở thành phương thức chính mà kẻ tấn công sử dụng để chiếm đoạt tài khoản khách hàng trên các nền tảng giao dịch.
Quy định áp dụng cho tất cả các Nền tảng giao dịch tài sản ảo (VATP), các nhà môi giới trực tuyến cung cấp dịch vụ crypto và bất kỳ nền tảng nào xử lý tài sản số của khách hàng trong phạm vi quyền tài phán của Hồng Kông.
Phản ứng từ ngành nhìn chung là tích cực. Các sàn giao dịch lớn đã bắt đầu nâng cấp hệ thống xác thực để tuân thủ các tiêu chuẩn mới. Các chuyên gia an ninh hoan nghênh động thái này, cho biết các phương thức chống phishing như WebAuthn và khóa bảo mật phần cứng (hardware security keys) mang lại khả năng bảo vệ vượt trội đáng kể so với OTP dựa trên SMS.
Việc này phù hợp với các xu hướng toàn cầu hơn về việc siết chặt các tiêu chuẩn bảo mật cho crypto, sau các sáng kiến tương tự của cơ quan quản lý tại EU, Singapore và Nhật Bản.
#CryptoSecurity #HongKongSFC #PhishingProtection
15
·
--
🚨 Hãy bảo vệ tài khoản Binance của bạn – Bật mã chống lừa đảo (anti-phishing)! 🔐
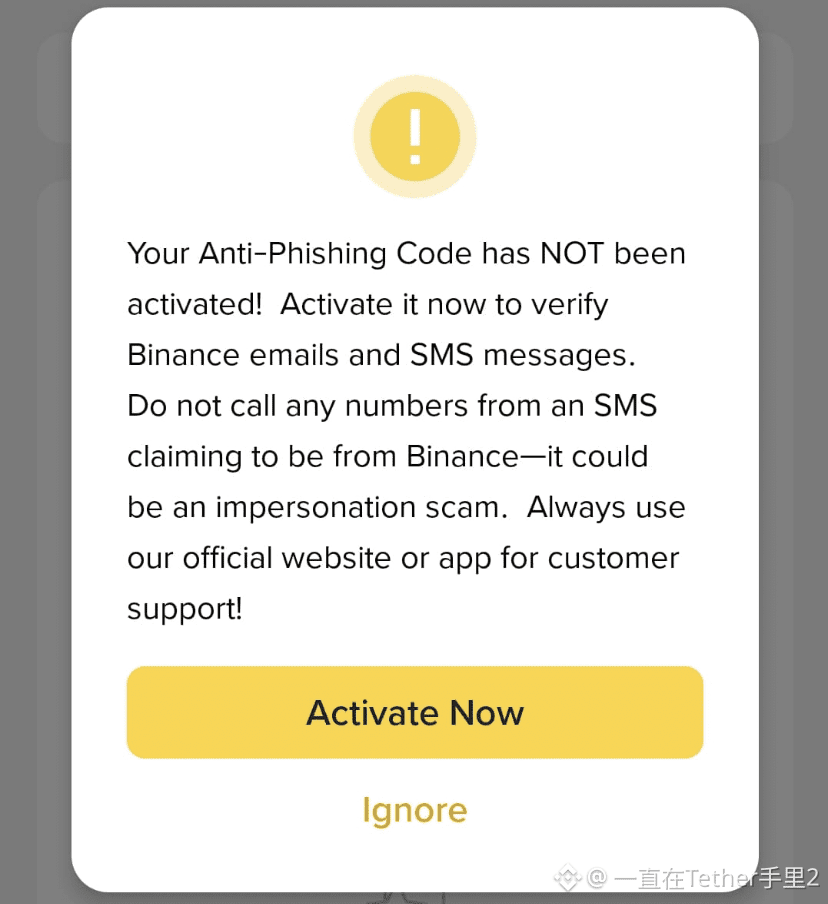
Nhiều người dùng đang nhận được cảnh báo này và thắc mắc phải làm gì. Đây là ý nghĩa của nó và vì sao BẠN PHẢI HÀNH ĐỘNG:
Mã chống lừa đảo (anti-phishing) là gì?
Đây là mã tùy chỉnh mà bạn thiết lập trên tài khoản Binance của mình. Khi đã kích hoạt, mỗi email chính thức từ Binance sẽ bao gồm mã này, giúp bạn xác minh rằng thông báo đó thực sự là từ Binance và không phải là một trò lừa đảo.
Vì sao điều này quan trọng?:
Các cuộc tấn công lừa đảo (phishing) rất phổ biến; kẻ gian có thể gửi tin nhắn SMS hoặc email giả mạo, giả danh Binance. Nếu mã chống lừa đảo của bạn chưa được cấu hình, bạn sẽ dễ bị rơi vào các trò lừa này hơn.
Ví dụ:
Giả sử bạn đặt mã của mình là: MiCodigo123.
Bây giờ, bất kỳ email thực nào từ Binance cũng sẽ có “MiCodigo123” trong phần tiêu đề.
Nếu thiếu — 🚫 đừng tin vào nó.
✅ Bạn nên làm gì ngay bây giờ:
1. Mở ứng dụng Binance của bạn.
2. Vào [Cài đặt Bảo mật] → [Mã Chống Lừa đảo (Anti-Phishing)].
3. Đặt một mã tùy chỉnh mà chỉ bạn mới nhận ra.
4. Xong!
QUAN TRỌNG:
Không bao giờ tin vào SMS hoặc các cuộc gọi điện thoại tự xưng là của Binance.
Luôn sử dụng ứng dụng chính thức của Binance hoặc trang web để được hỗ trợ.
Hãy an toàn và được bảo vệ! 🛡️
#CryptoSecurity #BinanceTips #PhishingProtection
1
3
390
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
121,067 lượt xem
684 đang thảo luận
2
#TinFed
105,429 lượt xem
488 đang thảo luận
3
#ADAGains10%Above$0.27
2,546 lượt xem
94 đang thảo luận
4
#ETHUp70%InQ3ButLiquidityFalls
31,098 lượt xem
485 đang thảo luận
5
#EthStakingExitQueueHits2026High
12,296 lượt xem
429 đang thảo luận
6
#FedOctoberHoldOdds82.3%
14,480 lượt xem
406 đang thảo luận
7
#Nikkei225Jumps2.5%ToThreeMonthHigh
48,343 lượt xem
809 đang thảo luận
8
#CircleMints$2.75BUSDCOnSolanaIn7Days
584 lượt xem
27 đang thảo luận
9
#DriftHackVictimsBeginClaims
130,321 lượt xem
1,438 đang thảo luận
10
#SolanaTokenizedStockVolumeTops$4.4BInSeptember
11,039 lượt xem
125 đang thảo luận