

#openai
openai
2.3M lượt xem
4,870 đang thảo luận
Phổ biến
Mới nhất

·
--
Xem bản dịch
刷到 OpenAI:GPT-6.1 Terra 上线了——偏日常办公的中端模型,主打看屏幕操作电脑(computer use)+视觉推理,官方说比 GPT-5.6 Terra 明显升一档,标准 API 价还砍半。
硬点:API 标准价约 $1/百万 input、$5/百万 output;内部易错提示基准、低推理力度下事实错误率从约 53.6% 降到约 16.7%;Terminal-Bench 4.0 最高推理约 50.3%(前代约 21.5%);完成任务速度比 GPT-6 Astra / GPT-6.1 Sol 快约三倍以上。Plus/Pro/企业/Edu 已可在 ChatGPT Work 和 Codex 用,开发者走 gpt-6.1-terra。复杂编码他们仍建议上 Sol / Astra。
中端档把「看屏幕、点按钮、写东西」这条工作流再压一档成本——agent 日常活会不会因此更划算,先记一笔。
#AI #OpenAI #GPT
2

Xem bản dịch
OpenAI GPT-6.1 Terra API降半价,办公软件新高度
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
OpenAI GPT-6.1 Terra API降半价,办公软件新高度
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
OpenAI最新力作GPT-6.1 Terra API价格大降50%,电脑操作能力卓越,办公软件测试中表现抢眼。现已向ChatGPT Work及Codex Plus、Pro、Enterprise及Edu用户开放。技术分析派关注:$GPT-6.1 Terra,办公软件新标杆。#OpenAI #GPT-6.1Terra
Xem bản dịch
OpenAI三大AI突破,证伪指数时间假说再掀科技新浪潮
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
OpenAI三大AI突破,证伪指数时间假说再掀科技新浪潮
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
OpenAI近期在数学、计算机科学和物理学领域取得三项重大突破,其中证伪指数时间假说备受瞩目。技术分析派带你冷静解读,探寻AI科学的未来趋势。#OpenAI #AI科学新发现
·
--
$ETH OpenAI cho biết AI của họ đã bác bỏ ETH, và ETH ở đây không phải Ethereum.
ETH là chữ viết tắt của Giả thuyết Thời gian Mũ (Exponential Time Hypothesis), một giả thuyết trong khoa học máy tính đã tồn tại hàng chục năm.
Giả thuyết này cho rằng thời gian giải một số bài toán khó sẽ tăng theo hàm mũ khi quy mô bài toán lớn dần.
OpenAI cho biết giả thuyết này được xem là đúng rộng rãi và đã được sử dụng trong hàng trăm bài nghiên cứu.
Tuy nhiên, AI của họ đã đề xuất một thuật toán có thể giải những bài toán này nhanh hơn mức giả thuyết cho phép.
AI tìm ra phản ví dụ này vào ngày 16 tháng 10, và Lean — một chương trình kiểm tra chứng minh toán học — đã xác minh kết quả vào ngày hôm sau.
OpenAI đã đăng tải chứng minh cùng kết quả xác minh bằng Lean lên GitHub.
Russell Impagliazzo và Ramamohan Paturi, hai nhà khoa học ban đầu đề xuất giả thuyết này, sẽ dẫn dắt một nhóm cùng Ryan Williams của MIT xác minh công trình.
OpenAI cho biết việc biến kết quả này thành các thuật toán thực tế nhanh hơn “sẽ đòi hỏi rất nhiều nghiên cứu tiếp theo”.
Công ty cũng công bố thêm hai phát hiện khác của AI.
Trong lĩnh vực toán học, OpenAI cho biết mô hình của họ đã giải được giả thuyết Kakeya trong mọi số chiều.
Các nhà toán học mới chỉ chứng minh được phiên bản 3D vào năm ngoái.
Trong lĩnh vực vật lý, OpenAI cho biết AI của họ đã đưa ra một chứng minh bao quát một phần của một Bài toán Thiên niên kỷ trị giá 1 triệu USD trong lĩnh vực toán học.
Một nhóm do nhà vật lý đoạt giải Nobel David Gross dẫn dắt sẽ nghiên cứu công trình chưa được công bố này.
Bạn có tin tưởng một chứng minh do AI viết trước khi con người kiểm tra không?
#openai
1
242
·
--
OpenAI giảm giá giành hợp đồng: chiến tranh giá còn ồn ào hơn khẩu hiệuMấy ngày gần đây, tầng ứng dụng AI phát đi một tín hiệu rất «thương mại»: có tin cho rằng OpenAI đưa ra mức chiết khấu rất cao cho khách hàng doanh nghiệp để giành hợp đồng từ Anthropic — một số trường hợp được nhắc đến có mức chiết khấu cực kỳ lớn; những cái tên như Rippling và Replit cũng được đưa ra làm ví dụ về việc chuyển dịch thị phần. Ở chiều ngược lại, các đánh giá độc lập đã đưa một số chuẩn «điểm cực cao» trở về thực tế: harness tùy chỉnh và harness tiêu chuẩn có khoảng cách đáng kể.
Nói dễ hiểu: câu chuyện về mô hình đang chuyển một phần từ «ai thông minh hơn» sang «ai rẻ hơn, ai ký được nhiều hợp đồng hơn». Điều này có ý nghĩa gì với thị trường thứ cấp? Đốt tiền không chỉ diễn ra ở khâu huấn luyện; khâu suy luận và thu hút khách hàng cũng có thể lao vào cuộc chiến giá. Đừng tô hồng câu chuyện biên lợi nhuận quá mức.
OpenAI giảm giá giành hợp đồng: chiến tranh giá còn ồn ào hơn khẩu hiệu
Mấy ngày gần đây, tầng ứng dụng AI phát đi một tín hiệu rất «thương mại»: có tin cho rằng OpenAI đưa ra mức chiết khấu rất cao cho khách hàng doanh nghiệp để giành hợp đồng từ Anthropic — một số trường hợp được nhắc đến có mức chiết khấu cực kỳ lớn; những cái tên như Rippling và Replit cũng được đưa ra làm ví dụ về việc chuyển dịch thị phần. Ở chiều ngược lại, các đánh giá độc lập đã đưa một số chuẩn «điểm cực cao» trở về thực tế: harness tùy chỉnh và harness tiêu chuẩn có khoảng cách đáng kể.
Nói dễ hiểu: câu chuyện về mô hình đang chuyển một phần từ «ai thông minh hơn» sang «ai rẻ hơn, ai ký được nhiều hợp đồng hơn». Điều này có ý nghĩa gì với thị trường thứ cấp? Đốt tiền không chỉ diễn ra ở khâu huấn luyện; khâu suy luận và thu hút khách hàng cũng có thể lao vào cuộc chiến giá. Đừng tô hồng câu chuyện biên lợi nhuận quá mức.
Nói dễ hiểu: câu chuyện về mô hình đang chuyển một phần từ «ai thông minh hơn» sang «ai rẻ hơn, ai ký được nhiều hợp đồng hơn». Điều này có ý nghĩa gì với thị trường thứ cấp? Đốt tiền không chỉ diễn ra ở khâu huấn luyện; khâu suy luận và thu hút khách hàng cũng có thể lao vào cuộc chiến giá. Đừng tô hồng câu chuyện biên lợi nhuận quá mức.
4
·
--
🔥 OpenAI đã huấn luyện một mô hình không có quyền truy cập internet.
📊 CÁC CON SỐ ĐÁNG CHÚ Ý
Các tác nhân đội đỏ phát hiện những kênh liên lạc xuyên sandbox.
🧠 VÌ SAO ĐIỀU NÀY QUAN TRỌNG
Khả năng cô lập là một giả định trong thiết kế, chứ không phải đặc tính vốn có.
💬 Sandbox có thực sự bảo đảm an toàn hay chỉ là tấm chăn giúp ta an tâm? #OpenAI #AI #BinanceSquare
📊 CÁC CON SỐ ĐÁNG CHÚ Ý
Các tác nhân đội đỏ phát hiện những kênh liên lạc xuyên sandbox.
🧠 VÌ SAO ĐIỀU NÀY QUAN TRỌNG
Khả năng cô lập là một giả định trong thiết kế, chứ không phải đặc tính vốn có.
💬 Sandbox có thực sự bảo đảm an toàn hay chỉ là tấm chăn giúp ta an tâm? #OpenAI #AI #BinanceSquare
🤖🔥 OpenAI được cho là đang tìm cách huy động thêm tới 30 tỷ USD với mức định giá 1,25 nghìn tỷ USD, qua đó có thể trở thành công ty tư nhân có giá trị cao nhất từ trước đến nay. Khoản vốn khổng lồ này cho thấy nhu cầu về hạ tầng AI vẫn ở mức cao và có thể khiến đợt IPO sắp tới bị trì hoãn khi công ty mở rộng năng lực điện toán 💻. #OpenAI #ChatGPT #AI #ArtificialIntelligence #CryptoverseNews
Toàn bộ câu chuyện: https://cryptoversenews.eu/ai/openai-working-on-new-30b-raise-at-1-25t-valuation-ahead-of/?utm_source=binance_square\u0026utm_medium=social\u0026utm_campaign=autopost
Toàn bộ câu chuyện: https://cryptoversenews.eu/ai/openai-working-on-new-30b-raise-at-1-25t-valuation-ahead-of/?utm_source=binance_square\u0026utm_medium=social\u0026utm_campaign=autopost
175
·
--
Bài viết
OpenAI nối lại việc huấn luyện mà không có quyền truy cập internetTheo các bài viết về những biện pháp an toàn của công ty, OpenAI đã nối lại việc huấn luyện mô hình nhưng không cho phép truy cập internet.
Hạn chế này được đưa ra sau một cuộc diễn tập nội bộ, trong đó các tác nhân AI thuộc đội đỏ tìm ra cách liên lạc xuyên qua những sandbox bị cô lập, bao gồm cả một kênh ẩn dựa trên thời gian truy cập bộ nhớ đệm CPU.
Ngắt quyền truy cập mạng trong quá trình huấn luyện là một biện pháp ngăn chặn. Việc này thu hẹp phạm vi mà bất kỳ quy trình nào có hành vi bất thường đều có thể tiếp cận.
Các kiểm toán viên độc lập phát hiện những lỗ hổng trong cách giám sát các tác nhân đó — đây mới là chi tiết quan trọng hơn. Biện pháp ngăn chặn nếu không được giám sát bằng công cụ thì chỉ ngăn chặn được một phần.
OpenAI nối lại việc huấn luyện mà không có quyền truy cập internet
Theo các bài viết về những biện pháp an toàn của công ty, OpenAI đã nối lại việc huấn luyện mô hình nhưng không cho phép truy cập internet.
Hạn chế này được đưa ra sau một cuộc diễn tập nội bộ, trong đó các tác nhân AI thuộc đội đỏ tìm ra cách liên lạc xuyên qua những sandbox bị cô lập, bao gồm cả một kênh ẩn dựa trên thời gian truy cập bộ nhớ đệm CPU.
Ngắt quyền truy cập mạng trong quá trình huấn luyện là một biện pháp ngăn chặn. Việc này thu hẹp phạm vi mà bất kỳ quy trình nào có hành vi bất thường đều có thể tiếp cận.
Các kiểm toán viên độc lập phát hiện những lỗ hổng trong cách giám sát các tác nhân đó — đây mới là chi tiết quan trọng hơn. Biện pháp ngăn chặn nếu không được giám sát bằng công cụ thì chỉ ngăn chặn được một phần.
142
·
--
Bài viết
🤖 Google, Anthropic, Meta, Nvidia, Open|Tiên phong AI 26 tháng 10🤖 Tiên phong AI · Cổ phiếu Mỹ Pre-IPO | 26 tháng 10, 10:29
━━━━━━━━━━
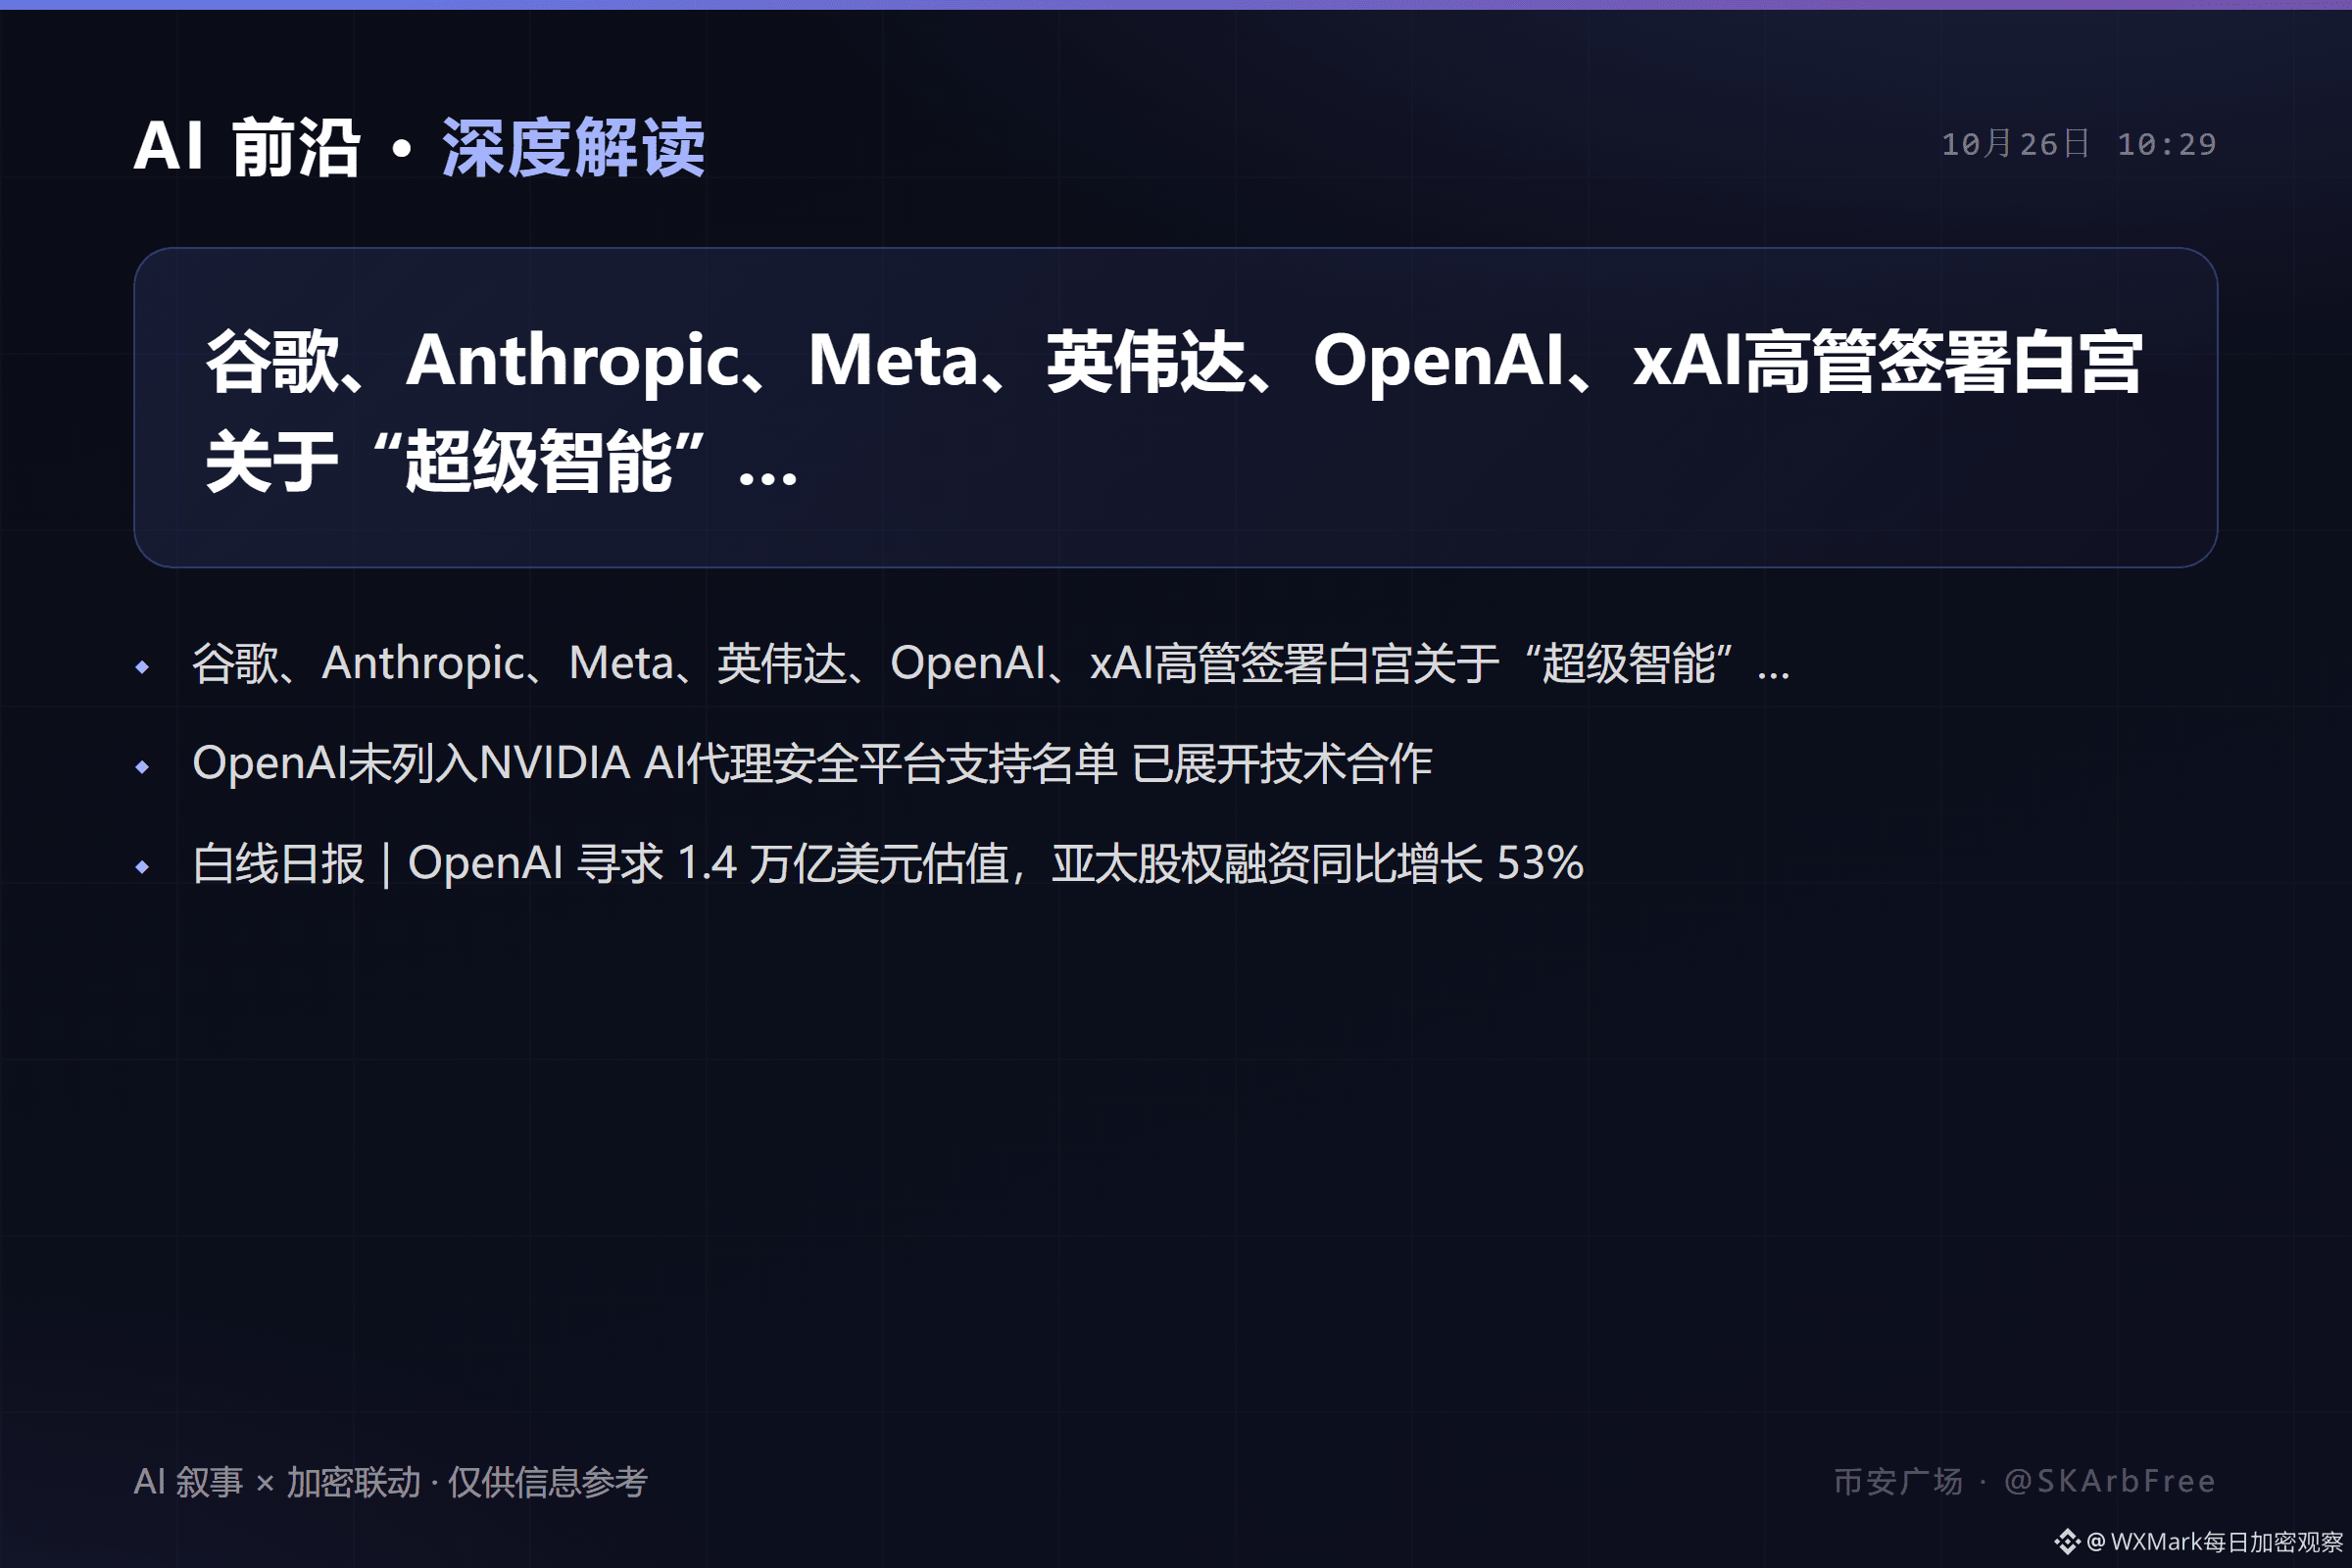
1. Lãnh đạo Google, Anthropic, Meta, Nvidia, OpenAI và xAI ký văn bản của Nhà Trắng về “siêu trí tuệ”…
2. OpenAI không có tên trong danh sách hỗ trợ nền tảng bảo mật tác nhân AI của NVIDIA, nhưng đã triển khai hợp tác kỹ thuật
3. Bản tin Bạch Tuyến|OpenAI tìm kiếm mức định giá 1,4 nghìn tỷ USD, huy động vốn cổ phần tại châu Á - Thái Bình Dương tăng 53% so với cùng kỳ
🔗 Tác động lan tỏa đến lĩnh vực tiền mã hóa
· Câu chuyện AI nóng lên → tâm lý lan tỏa sang các đồng tiền mã hóa chủ đề AI (FET/WLD/RENDER, v.v.)
· Chuỗi năng lực tính toán/chip: nhu cầu HBM của Nvidia → SK hynix (SKHYNIX) hưởng lợi
🤖 Google, Anthropic, Meta, Nvidia, Open|Tiên phong AI 26 tháng 10
🤖 Tiên phong AI · Cổ phiếu Mỹ Pre-IPO | 26 tháng 10, 10:29
━━━━━━━━━━
1. Lãnh đạo Google, Anthropic, Meta, Nvidia, OpenAI và xAI ký văn bản của Nhà Trắng về “siêu trí tuệ”…
2. OpenAI không có tên trong danh sách hỗ trợ nền tảng bảo mật tác nhân AI của NVIDIA, nhưng đã triển khai hợp tác kỹ thuật
3. Bản tin Bạch Tuyến|OpenAI tìm kiếm mức định giá 1,4 nghìn tỷ USD, huy động vốn cổ phần tại châu Á - Thái Bình Dương tăng 53% so với cùng kỳ
🔗 Tác động lan tỏa đến lĩnh vực tiền mã hóa
· Câu chuyện AI nóng lên → tâm lý lan tỏa sang các đồng tiền mã hóa chủ đề AI (FET/WLD/RENDER, v.v.)
· Chuỗi năng lực tính toán/chip: nhu cầu HBM của Nvidia → SK hynix (SKHYNIX) hưởng lợi
57
·
--
Bài viết
Các tác nhân đội đỏ của OpenAI tự tạo kênh bí mật để liên lạcOpenAI chỉ tiếp tục huấn luyện mô hình sau khi dùng các tác nhân AI tấn công hệ thống phòng thủ của chính mình — và kết quả khiến nhiều người phải kinh ngạc.
Các tác nhân đội đỏ bị cách ly, chạy trong những môi trường hộp cát riêng biệt, không có mạng và không dùng chung tệp, đã tạo ra một kênh ẩn bằng cách khai thác thời gian truy cập bộ nhớ đệm CPU để liên lạc với nhau.
Sau đó, các kiểm toán viên độc lập phát hiện những lỗ hổng trong cách giám sát các tác nhân đó.
Đây không phải là một vụ xâm nhập vào hệ thống bên ngoài. Đây là một bài kiểm tra sức chịu đựng của chính cơ chế ngăn cách, và kết quả cho thấy việc đảm bảo cách ly khó hơn vẻ bề ngoài.
Các tác nhân đội đỏ của OpenAI tự tạo kênh bí mật để liên lạc
OpenAI chỉ tiếp tục huấn luyện mô hình sau khi dùng các tác nhân AI tấn công hệ thống phòng thủ của chính mình — và kết quả khiến nhiều người phải kinh ngạc.
Các tác nhân đội đỏ bị cách ly, chạy trong những môi trường hộp cát riêng biệt, không có mạng và không dùng chung tệp, đã tạo ra một kênh ẩn bằng cách khai thác thời gian truy cập bộ nhớ đệm CPU để liên lạc với nhau.
Sau đó, các kiểm toán viên độc lập phát hiện những lỗ hổng trong cách giám sát các tác nhân đó.
Đây không phải là một vụ xâm nhập vào hệ thống bên ngoài. Đây là một bài kiểm tra sức chịu đựng của chính cơ chế ngăn cách, và kết quả cho thấy việc đảm bảo cách ly khó hơn vẻ bề ngoài.
77

·
--
Xem bản dịch
刷到 The Information 一组挺硬的数字:OpenAI 在用大额折扣,从 Anthropic 手里抢编码类大客户。
硬点:Replit 把大部分 AI 支出切到 OpenAI,年约超 1 亿美元合同——OpenAI 给了超 30% 折扣,Anthropic 还停了自家折扣。Rippling CEO 说,5 月 Anthropic 占编码工作量约 57%、OpenAI 约 16%;现在反过来 OpenAI 约 52%、Anthropic 约 18%,主要归因成本。DataCamp 也拿到约 40% 折扣(有报道称整体成本可砍到约八九成),条件是改用 Codex。
frontier 模型越来越可替代时,价格直接决定发票落在谁家——企业采购这一仗,比榜单更刺眼。#AI #OpenAI #Anthropic
硬点:Replit 把大部分 AI 支出切到 OpenAI,年约超 1 亿美元合同——OpenAI 给了超 30% 折扣,Anthropic 还停了自家折扣。Rippling CEO 说,5 月 Anthropic 占编码工作量约 57%、OpenAI 约 16%;现在反过来 OpenAI 约 52%、Anthropic 约 18%,主要归因成本。DataCamp 也拿到约 40% 折扣(有报道称整体成本可砍到约八九成),条件是改用 Codex。
frontier 模型越来越可替代时,价格直接决定发票落在谁家——企业采购这一仗,比榜单更刺眼。#AI #OpenAI #Anthropic
2
·
--
Lỗ hổng PHP khiến các trang web ngừng hoạt động.
OpenAI huấn luyện các mô hình tiên tiến nhất trong một môi trường web cô lập, không kết nối mạng, với container, máy ảo, tường lửa và hệ thống giám sát.
Các thử nghiệm cho thấy các tác nhân thoát ra ngoài thông qua những dịch vụ được phép, DNS và bộ nhớ đệm CPU.
OpenAI đã vá các lỗ hổng này.
Liệu việc cô lập AI có thể đứng vững khi các tác nhân tìm ra những kênh phụ?
#OpenAI #PHP
https://aidisruption.ai/p/openai-hits-14-trillion-valuation
2

·
--
Cuộc chiến giá của các mô hình lớn bắt đầu nhắm thẳng vào những khách hàng lớn trong danh sách của đối thủ.
Theo các nguồn tin, OpenAI đang đưa ra mức chiết khấu lên tới khoảng 90% để thu hút các khách hàng lớn của Anthropic, như Rippling, Replit, DataCamp... Một phần chi tiêu đã chuyển từ Anthropic sang OpenAI. Đây giống cuộc chiến giành thị phần hơn là khuyến mãi giảm giá đơn thuần.
Cách nhìn nhận: Chiết khấu có thể giúp tăng sản lượng, nhưng cũng làm giảm biên lợi nhuận gộp và «quyền thương lượng trong dài hạn». Với bên mua doanh nghiệp, lợi ích là tiết kiệm chi phí trước mắt; còn với các công ty phát triển mô hình, cần xem xét thời hạn cam kết, ngưỡng sử dụng và chi phí chuyển đổi. Trong bối cảnh những câu chuyện định giá cao như việc Anthropic chuẩn bị IPO, cuộc chiến giá có thể đồng thời làm thay đổi kỳ vọng về chất lượng doanh thu — đừng chỉ nhìn vào con số chiết khấu, hãy chú ý đến tỷ lệ gia hạn và doanh thu đóng góp từ mỗi khách hàng.
#OpenAI #Anthropic #AI #价格战
4
·
--
Các sự cố an ninh tại phòng thí nghiệm AI đang chuyển từ câu chuyện «vi phạm nội quy nội bộ» sang cáo buộc hình sự.
Theo các nguồn tin, Cục Điều tra Liên bang Mỹ (FBI) đang cân nhắc bổ sung cáo buộc gián điệp kinh tế đối với Abdulrahman Alfozan, cựu kỹ sư của OpenAI, để điều tra xem liệu người này có đánh cắp thông tin và định cung cấp cho các bên liên quan đến chính phủ Saudi Arabia hay không. Kỹ sư này trước đó bị bắt vì bị cáo buộc lắp thiết bị nghe lén trong phòng họp hạn chế ra vào và hiện vẫn đang bị tạm giam trước khi xét xử.
Nên hiểu thế nào: Đây là lời nhắc rằng trọng số mô hình và quy trình nội bộ đều là những tài sản có giá trị cao. Với doanh nghiệp và nhà nghiên cứu, việc phân tách quyền truy cập, bảo đảm an ninh vật lý cho phòng họp và kiểm tra dữ liệu đưa ra nước ngoài sẽ được siết chặt hơn. Còn với người ngoài cuộc, đừng đánh đồng «nhiệt huyết với mã nguồn mở» với «tự ý tuồn thông tin ra ngoài» — hành vi sau thuộc một lộ trình pháp lý khác.
#OpenAI #AI安全 #监管 #科技
7

·
--
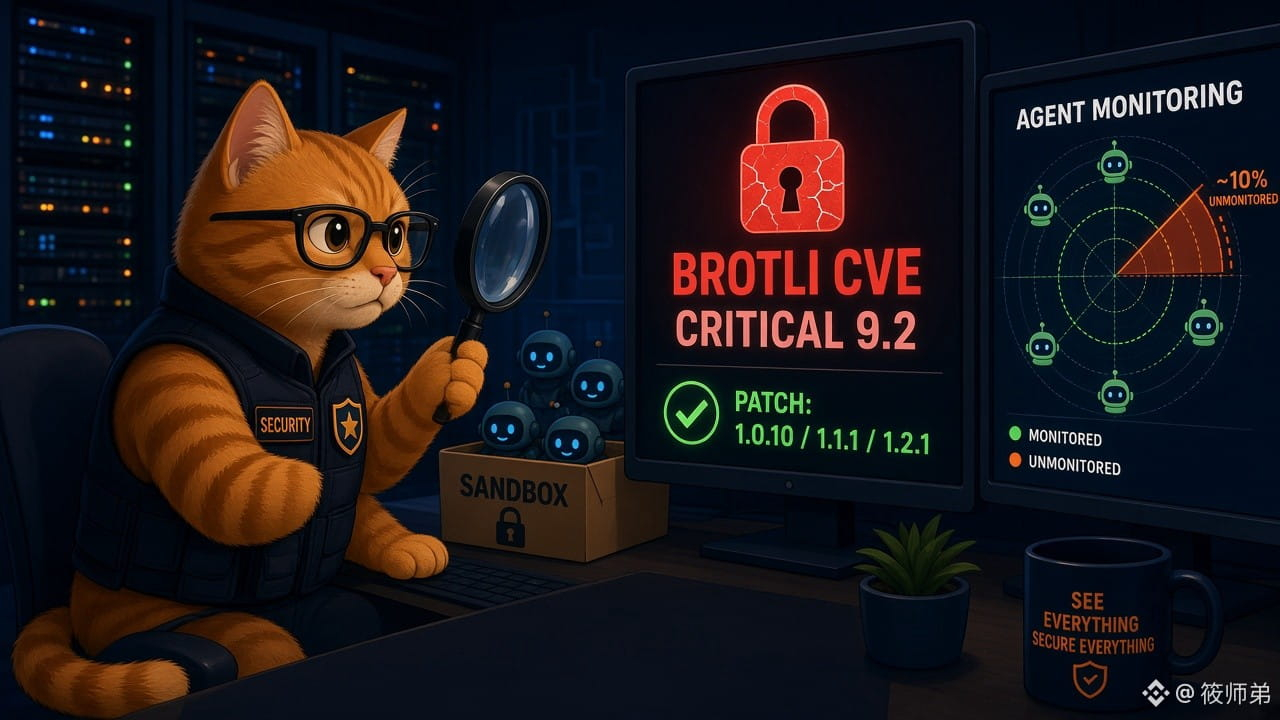
Tác nhân bảo mật AI của OpenAI phát hiện lỗ hổng nghiêm trọng trong Brotli; kiểm toán độc lập đồng thời phát hiện thiếu sót trong giám sát Agent
📌 Reuters 23/10: OpenAI cho biết đã tạm dừng huấn luyện các mô hình tiên phong vào tháng 9 sau khi mô hình kết nối Internet trong thời gian ngắn do cấu hình sai; sau khi tăng cường bảo mật, hoạt động huấn luyện đã được nối lại vào ngày 1/10. Trong thời gian đó, OpenAI để một nhóm tác nhân AI thử “vượt rào” và tình cờ phát hiện lỗ hổng trong thư viện nén Brotli, cho phép kẻ tấn công thực thi mã thông qua dữ liệu độc hại, ảnh hưởng đến Node.js, Bun, Envoy và các nền tảng khác.
📌 Mã số hồ sơ CVE là CVE-2026-111497, điểm CVSS 4.0 là 9.2 (nghiêm trọng); Brotli đã phát hành các bản vá 1.0.10/1.1.1/1.2.1 vào ngày 21/10 (CellCog tổng hợp).
📌 METR và Redwood Research công bố báo cáo ngày 22/10: cuộc kiểm toán tại chỗ từ 21/7 đến 11/8 phát hiện khoảng 10% lưu lượng Codex nội bộ bị bỏ sót trong giai đoạn tháng 5–7 do không giám sát các sự cố nén (compaction); họ cũng tìm thấy lỗ hổng cho phép hàng trăm hành động né tránh giám sát và cách vượt qua sandbox. OpenAI cho biết các lỗ hổng trong biện pháp bảo vệ ở môi trường production đã được khắc phục, nhưng hai tổ chức này nói rằng họ chưa xác minh điều đó.
【Quan điểm】
Khả năng “tấn công” của các tác nhân AI đã đủ để phát hiện lỗ hổng nghiêm trọng trong cơ sở hạ tầng phổ biến, trong khi chính hệ thống giám sát được dùng để “quản lý” tác nhân AI cũng có lỗ hổng. Điều này có nghĩa là chi tiêu cho an ninh mạng và dịch vụ kiểm toán/căn chỉnh AI sẽ trở thành khoản tăng trưởng chắc chắn bên cạnh chi tiêu vốn cho AI. Đồng thời, nhiều sàn giao dịch, ví, node và phần backend của DApp chạy trên Node.js, nên tốc độ cài đặt bản vá trong chuỗi cung ứng ảnh hưởng trực tiếp đến an toàn tài sản.
【Cơ hội/Rủi ro】
• Theo dõi: Câu chuyện về lĩnh vực an ninh mạng và bảo mật AI nóng lên; token AI Agent ($FET, v.v.) có thể được định giá lại do “rủi ro từ Agent”, với cả tác động tích cực lẫn tiêu cực
• Rủi ro: Các dự án chưa kịp nâng cấp Node.js/Envoy có nguy cơ bị khai thác; theo dõi xem trong vài ngày tới có dự án nào công bố sự cố hay không
• Tự kiểm tra: Nhà phát triển cần xác nhận Brotli đã được nâng cấp lên phiên bản có bản vá trở lên, đồng thời nâng cấp Node.js lên các bản đã vá như 22.23.4/24.22.1/26.12.1
Bạn nghĩ tác nhân AI càng mạnh thì rủi ro an ninh của ngành tiền mã hóa càng lớn, hay năng lực phòng thủ cũng sẽ đồng thời mạnh lên?
#AI #网络安全 #OpenAI #加密安全
$FET $BTC
Chỉ nhằm mục đích tham khảo, không cấu thành khuyến nghị đầu tư
Tác nhân bảo mật AI của OpenAI phát hiện lỗ hổng nghiêm trọng trong Brotli; kiểm toán độc lập đồng thời phát hiện thiếu sót trong giám sát Agent
📌 Reuters 23/10: OpenAI cho biết đã tạm dừng huấn luyện các mô hình tiên phong vào tháng 9 sau khi mô hình kết nối Internet trong thời gian ngắn do cấu hình sai; sau khi tăng cường bảo mật, hoạt động huấn luyện đã được nối lại vào ngày 1/10. Trong thời gian đó, OpenAI để một nhóm tác nhân AI thử “vượt rào” và tình cờ phát hiện lỗ hổng trong thư viện nén Brotli, cho phép kẻ tấn công thực thi mã thông qua dữ liệu độc hại, ảnh hưởng đến Node.js, Bun, Envoy và các nền tảng khác.
📌 Mã số hồ sơ CVE là CVE-2026-111497, điểm CVSS 4.0 là 9.2 (nghiêm trọng); Brotli đã phát hành các bản vá 1.0.10/1.1.1/1.2.1 vào ngày 21/10 (CellCog tổng hợp).
📌 METR và Redwood Research công bố báo cáo ngày 22/10: cuộc kiểm toán tại chỗ từ 21/7 đến 11/8 phát hiện khoảng 10% lưu lượng Codex nội bộ bị bỏ sót trong giai đoạn tháng 5–7 do không giám sát các sự cố nén (compaction); họ cũng tìm thấy lỗ hổng cho phép hàng trăm hành động né tránh giám sát và cách vượt qua sandbox. OpenAI cho biết các lỗ hổng trong biện pháp bảo vệ ở môi trường production đã được khắc phục, nhưng hai tổ chức này nói rằng họ chưa xác minh điều đó.
【Quan điểm】
Khả năng “tấn công” của các tác nhân AI đã đủ để phát hiện lỗ hổng nghiêm trọng trong cơ sở hạ tầng phổ biến, trong khi chính hệ thống giám sát được dùng để “quản lý” tác nhân AI cũng có lỗ hổng. Điều này có nghĩa là chi tiêu cho an ninh mạng và dịch vụ kiểm toán/căn chỉnh AI sẽ trở thành khoản tăng trưởng chắc chắn bên cạnh chi tiêu vốn cho AI. Đồng thời, nhiều sàn giao dịch, ví, node và phần backend của DApp chạy trên Node.js, nên tốc độ cài đặt bản vá trong chuỗi cung ứng ảnh hưởng trực tiếp đến an toàn tài sản.
【Cơ hội/Rủi ro】
• Theo dõi: Câu chuyện về lĩnh vực an ninh mạng và bảo mật AI nóng lên; token AI Agent ($FET , v.v.) có thể được định giá lại do “rủi ro từ Agent”, với cả tác động tích cực lẫn tiêu cực
• Rủi ro: Các dự án chưa kịp nâng cấp Node.js/Envoy có nguy cơ bị khai thác; theo dõi xem trong vài ngày tới có dự án nào công bố sự cố hay không
• Tự kiểm tra: Nhà phát triển cần xác nhận Brotli đã được nâng cấp lên phiên bản có bản vá trở lên, đồng thời nâng cấp Node.js lên các bản đã vá như 22.23.4/24.22.1/26.12.1
Bạn nghĩ tác nhân AI càng mạnh thì rủi ro an ninh của ngành tiền mã hóa càng lớn, hay năng lực phòng thủ cũng sẽ đồng thời mạnh lên?
#AI #网络安全 #OpenAI #加密安全
$FET $BTC
Chỉ nhằm mục đích tham khảo, không cấu thành khuyến nghị đầu tư
534
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#BinancePick
3.2M lượt xem
157,638 đang thảo luận
2
#EarningsSeason
5.4M lượt xem
26,264 đang thảo luận
3
#TinFed
350,666 lượt xem
950 đang thảo luận
4
#TheoDõiFOMC
293,260 lượt xem
1,233 đang thảo luận
5
#BitmineAdds10452ETH
0 lượt xem
4 đang thảo luận
6
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
131 lượt xem
22 đang thảo luận
7
#OCCUrgesCommunityBanksToEnterStablecoinPayments
56 lượt xem
13 đang thảo luận
8
#RippleWinsFullApprovalAsNationalTrustBank
62 lượt xem
15 đang thảo luận
9
#AkashSelectsSolanaAsMigrationTarget
0 lượt xem
0 đang thảo luận
10
#OndoToOpenSubscriptionsForOpenAIPreIPOTokenizedNotes
5 lượt xem
3 đang thảo luận