
#fomopeek
fomopeek
10,441 lượt xem
19 đang thảo luận
Phổ biến
Mới nhất

·
--
Bài viết
⚠️Ngay cả iPhone cũng không an toàn! Làm thế nào phần mềm FomoPeek xâm nhập ví tiền mã hóa?🚨 Cảnh báo an ninh khẩn cấp: Phần mềm độc hại “FomoPeek” nhắm vào điện thoại iPhone để đánh cắp crypto!
Công ty an ninh mạng nổi tiếng SlowMist, phối hợp với nhóm an ninh của OKX, đã phát đi cảnh báo an toàn cực kỳ nghiêm trọng đến toàn bộ người dùng tiền mã hóa về một ứng dụng có tên FomoPeek.
Theo báo cáo được công bố, hai phiên bản (v1.1 và v1.2) của ứng dụng này chứa phần mềm độc hại tinh vi, được thiết kế riêng nhằm đánh cắp tài sản kỹ thuật số và dữ liệu nhạy cảm từ các thiết bị iOS.
⚠️Ngay cả iPhone cũng không an toàn! Làm thế nào phần mềm FomoPeek xâm nhập ví tiền mã hóa?
🚨 Cảnh báo an ninh khẩn cấp: Phần mềm độc hại “FomoPeek” nhắm vào điện thoại iPhone để đánh cắp crypto!
Công ty an ninh mạng nổi tiếng SlowMist, phối hợp với nhóm an ninh của OKX, đã phát đi cảnh báo an toàn cực kỳ nghiêm trọng đến toàn bộ người dùng tiền mã hóa về một ứng dụng có tên FomoPeek.
Theo báo cáo được công bố, hai phiên bản (v1.1 và v1.2) của ứng dụng này chứa phần mềm độc hại tinh vi, được thiết kế riêng nhằm đánh cắp tài sản kỹ thuật số và dữ liệu nhạy cảm từ các thiết bị iOS.
Công ty an ninh mạng nổi tiếng SlowMist, phối hợp với nhóm an ninh của OKX, đã phát đi cảnh báo an toàn cực kỳ nghiêm trọng đến toàn bộ người dùng tiền mã hóa về một ứng dụng có tên FomoPeek.
Theo báo cáo được công bố, hai phiên bản (v1.1 và v1.2) của ứng dụng này chứa phần mềm độc hại tinh vi, được thiết kế riêng nhằm đánh cắp tài sản kỹ thuật số và dữ liệu nhạy cảm từ các thiết bị iOS.
1
147
·
--
📰 Lần này FomoPeek bị đánh cắp, thứ khiến người ta lạnh sống lưng nhất không phải là trang web giả, mà là việc người dùng không hề bấm vào hợp đồng độc hại, cũng không chủ động dán cụm từ khôi phục (seed phrase), nhưng tài sản trong ví trên điện thoại vẫn bị xóa sạch trực tiếp.
Theo bản phân tích của SlowMist và nhóm an ninh OKX, FomoPeek phiên bản 1.1—1.2 đã tích hợp mã khai thác lỗ hổng nhân (iOS kernel). Nó có thể nhắm đến các dòng máy và phiên bản hệ điều hành khác nhau để leo thang đặc quyền, phá vỡ sandbox của ứng dụng, đọc chuỗi keychain của hệ thống, thậm chí quét dữ liệu ví khác và ghi chú (memo) trên cùng một thiết bị, sau đó âm thầm chuyển đi khóa riêng dạng văn bản (private key).
🔥 Rắc rối hơn là kiểu tấn công này không nhất định dựa vào lừa đảo câu cá (phishing) thô sơ. Tin tặc có thể tìm KOL để quảng bá trước, rồi dùng các tính năng thật và cơ chế hoàn trả hoa hồng (bảo trợ/affiliate) để giảm cảnh giác. Đến khi lượng cài đặt và tài sản mục tiêu tích lũy tới một mức nhất định, chúng mới kích hoạt mã độc. Nói thật, câu “các đàn anh/đại boss đều dùng” hiện nay không thể xem như bằng chứng an toàn.
💡 Chuyện bảo mật khóa riêng vẫn phải quay về cách ly vật lý: đừng lưu cụm từ khôi phục trong ảnh chụp màn hình, ghi chú, đám mây, nháp email hay phần mềm chat trên điện thoại. Đồng thời cũng đừng sao chép/dán giữa điện thoại và máy tính. Phương án vững chắc hơn là chép tay ngoại tuyến; phần tài sản cốt lõi lưu bằng bảng ghi cụm từ khôi phục (metal seed) và tách lưu trữ.
👀 Thiết bị cũng phải phân tầng. Máy chính chỉ cài các công cụ hệ thống nguyên bản, trình xác thực chính thức và ứng dụng ví phần cứng tương ứng; máy dự phòng mới dùng để lướt Twitter/X, thử công cụ mới và bật các Bot nhận hoàn trả. Cách phân bổ vốn trong bài viết gợi ý: phần lớn để ví lạnh hoặc ví đa chữ ký (multisig); một phần ở môi trường độc lập; chỉ một lượng nhỏ dùng ví nóng để thực hiện các tương tác rủi ro cao.
🤔 Trước đây bạn có từng lưu cụm từ khôi phục trong điện thoại không? Và bây giờ có định chuẩn bị riêng một “máy thử độc” không?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
📰 Lần này FomoPeek bị đánh cắp, thứ khiến người ta lạnh sống lưng nhất không phải là trang web giả, mà là việc người dùng không hề bấm vào hợp đồng độc hại, cũng không chủ động dán cụm từ khôi phục (seed phrase), nhưng tài sản trong ví trên điện thoại vẫn bị xóa sạch trực tiếp.
Theo bản phân tích của SlowMist và nhóm an ninh OKX, FomoPeek phiên bản 1.1—1.2 đã tích hợp mã khai thác lỗ hổng nhân (iOS kernel). Nó có thể nhắm đến các dòng máy và phiên bản hệ điều hành khác nhau để leo thang đặc quyền, phá vỡ sandbox của ứng dụng, đọc chuỗi keychain của hệ thống, thậm chí quét dữ liệu ví khác và ghi chú (memo) trên cùng một thiết bị, sau đó âm thầm chuyển đi khóa riêng dạng văn bản (private key).
🔥 Rắc rối hơn là kiểu tấn công này không nhất định dựa vào lừa đảo câu cá (phishing) thô sơ. Tin tặc có thể tìm KOL để quảng bá trước, rồi dùng các tính năng thật và cơ chế hoàn trả hoa hồng (bảo trợ/affiliate) để giảm cảnh giác. Đến khi lượng cài đặt và tài sản mục tiêu tích lũy tới một mức nhất định, chúng mới kích hoạt mã độc. Nói thật, câu “các đàn anh/đại boss đều dùng” hiện nay không thể xem như bằng chứng an toàn.
💡 Chuyện bảo mật khóa riêng vẫn phải quay về cách ly vật lý: đừng lưu cụm từ khôi phục trong ảnh chụp màn hình, ghi chú, đám mây, nháp email hay phần mềm chat trên điện thoại. Đồng thời cũng đừng sao chép/dán giữa điện thoại và máy tính. Phương án vững chắc hơn là chép tay ngoại tuyến; phần tài sản cốt lõi lưu bằng bảng ghi cụm từ khôi phục (metal seed) và tách lưu trữ.
👀 Thiết bị cũng phải phân tầng. Máy chính chỉ cài các công cụ hệ thống nguyên bản, trình xác thực chính thức và ứng dụng ví phần cứng tương ứng; máy dự phòng mới dùng để lướt Twitter/X, thử công cụ mới và bật các Bot nhận hoàn trả. Cách phân bổ vốn trong bài viết gợi ý: phần lớn để ví lạnh hoặc ví đa chữ ký (multisig); một phần ở môi trường độc lập; chỉ một lượng nhỏ dùng ví nóng để thực hiện các tương tác rủi ro cao.
🤔 Trước đây bạn có từng lưu cụm từ khôi phục trong điện thoại không? Và bây giờ có định chuẩn bị riêng một “máy thử độc” không?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
Theo bản phân tích của SlowMist và nhóm an ninh OKX, FomoPeek phiên bản 1.1—1.2 đã tích hợp mã khai thác lỗ hổng nhân (iOS kernel). Nó có thể nhắm đến các dòng máy và phiên bản hệ điều hành khác nhau để leo thang đặc quyền, phá vỡ sandbox của ứng dụng, đọc chuỗi keychain của hệ thống, thậm chí quét dữ liệu ví khác và ghi chú (memo) trên cùng một thiết bị, sau đó âm thầm chuyển đi khóa riêng dạng văn bản (private key).
🔥 Rắc rối hơn là kiểu tấn công này không nhất định dựa vào lừa đảo câu cá (phishing) thô sơ. Tin tặc có thể tìm KOL để quảng bá trước, rồi dùng các tính năng thật và cơ chế hoàn trả hoa hồng (bảo trợ/affiliate) để giảm cảnh giác. Đến khi lượng cài đặt và tài sản mục tiêu tích lũy tới một mức nhất định, chúng mới kích hoạt mã độc. Nói thật, câu “các đàn anh/đại boss đều dùng” hiện nay không thể xem như bằng chứng an toàn.
💡 Chuyện bảo mật khóa riêng vẫn phải quay về cách ly vật lý: đừng lưu cụm từ khôi phục trong ảnh chụp màn hình, ghi chú, đám mây, nháp email hay phần mềm chat trên điện thoại. Đồng thời cũng đừng sao chép/dán giữa điện thoại và máy tính. Phương án vững chắc hơn là chép tay ngoại tuyến; phần tài sản cốt lõi lưu bằng bảng ghi cụm từ khôi phục (metal seed) và tách lưu trữ.
👀 Thiết bị cũng phải phân tầng. Máy chính chỉ cài các công cụ hệ thống nguyên bản, trình xác thực chính thức và ứng dụng ví phần cứng tương ứng; máy dự phòng mới dùng để lướt Twitter/X, thử công cụ mới và bật các Bot nhận hoàn trả. Cách phân bổ vốn trong bài viết gợi ý: phần lớn để ví lạnh hoặc ví đa chữ ký (multisig); một phần ở môi trường độc lập; chỉ một lượng nhỏ dùng ví nóng để thực hiện các tương tác rủi ro cao.
🤔 Trước đây bạn có từng lưu cụm từ khôi phục trong điện thoại không? Và bây giờ có định chuẩn bị riêng một “máy thử độc” không?
#Web3安全 #私钥安全 #钱包安全 #FomoPeek
67

Hãy theo dõi các ví iOS của bạn trước nạn phần mềm độc FomoPeek
Binance đã cảnh báo người dùng iPhone và iPad về phần mềm độc FomoPeek. Các phiên bản 1.1 và 1.2 có thể làm lộ khóa riêng và cụm từ hạt giống, gây ra mối đe dọa trực tiếp đối với bảo mật ví di động.
#FomoPeek #iOSSecurity
Hãy theo dõi các ví iOS của bạn trước nạn phần mềm độc FomoPeek
Binance đã cảnh báo người dùng iPhone và iPad về phần mềm độc FomoPeek. Các phiên bản 1.1 và 1.2 có thể làm lộ khóa riêng và cụm từ hạt giống, gây ra mối đe dọa trực tiếp đối với bảo mật ví di động.
#FomoPeek #iOSSecurity
Binance đã cảnh báo người dùng iPhone và iPad về phần mềm độc FomoPeek. Các phiên bản 1.1 và 1.2 có thể làm lộ khóa riêng và cụm từ hạt giống, gây ra mối đe dọa trực tiếp đối với bảo mật ví di động.
#FomoPeek #iOSSecurity
33

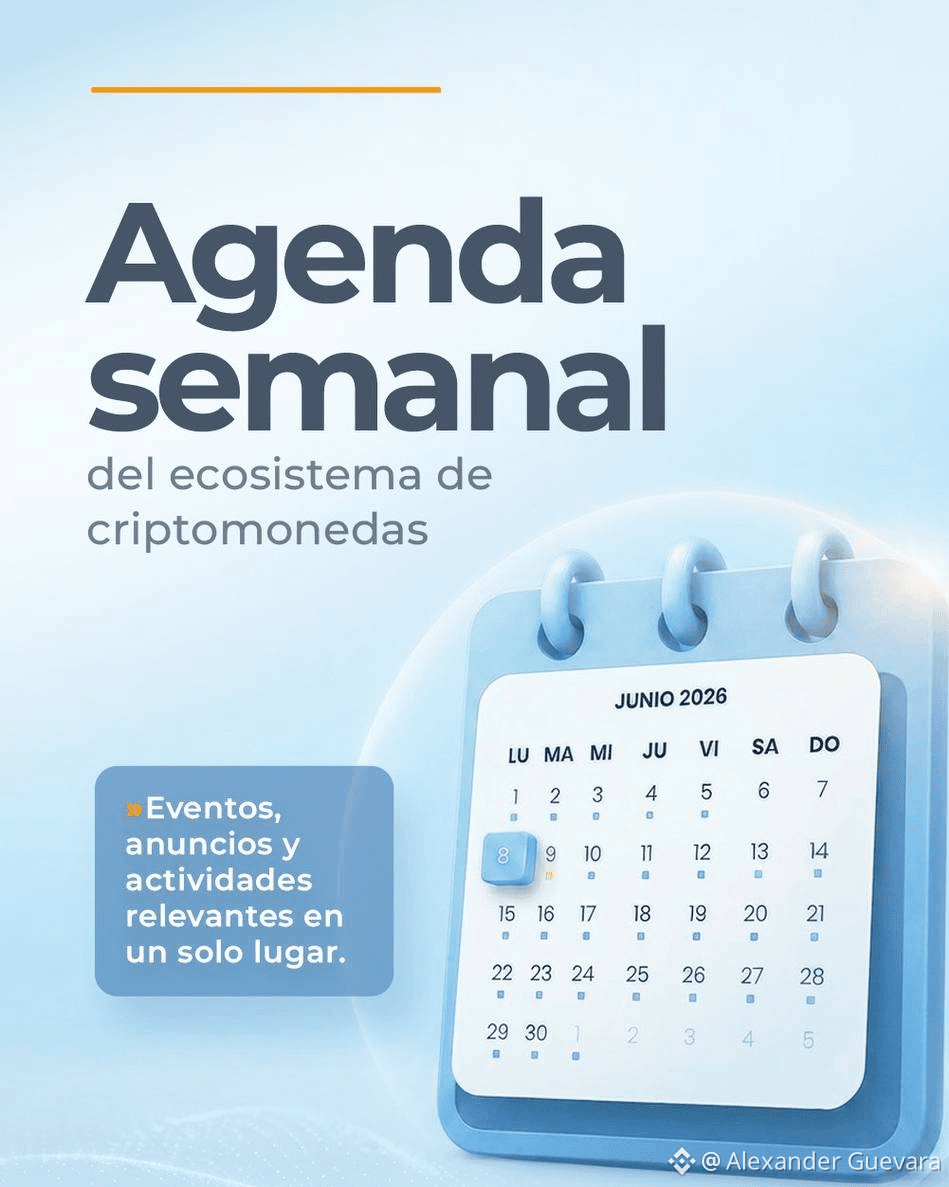
📅 Lịch trình tuần này quy tụ các cuộc thảo luận chiến lược về chính sách công, tài chính phi tập trung và đổi mới công nghệ.
Trong khoảng từ ngày 21 đến 27 tháng 9 nổi bật:
🔹 Bitcoin Policy Summit 2026 (ngày 22 tháng 9).
🔹 CMS Financial Innovation (từ ngày 22 đến 23 tháng 9).
🔹 The Block 2026 (từ ngày 23 đến 24 tháng 9).
🔹 Finnosummit 2026 (từ ngày 23 đến 24 tháng 9).
📆 Xem đầy đủ tại đây.
🚨 FomoPeek đã vượt qua khâu rà soát của Apple trong khi ẩn một lỗ hổng có khả năng phá vỡ cơ chế cách ly của iOS và truy cập các khóa riêng được lưu trong các ứng dụng khác. SlowMist và 0K× xác nhận đoạn mã độc.
🇺🇸 Co1nbas3 đang đàm phán với Bộ Tài chính và Bộ Thương mại để triển khai Bitcoin Reserve, trong khi Quốc hội tìm cách cung cấp cơ sở pháp lý và xác định ai sẽ quản lý các quỹ.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
📅 Lịch trình tuần này quy tụ các cuộc thảo luận chiến lược về chính sách công, tài chính phi tập trung và đổi mới công nghệ.
Trong khoảng từ ngày 21 đến 27 tháng 9 nổi bật:
🔹 Bitcoin Policy Summit 2026 (ngày 22 tháng 9).
🔹 CMS Financial Innovation (từ ngày 22 đến 23 tháng 9).
🔹 The Block 2026 (từ ngày 23 đến 24 tháng 9).
🔹 Finnosummit 2026 (từ ngày 23 đến 24 tháng 9).
📆 Xem đầy đủ tại đây.
🚨 FomoPeek đã vượt qua khâu rà soát của Apple trong khi ẩn một lỗ hổng có khả năng phá vỡ cơ chế cách ly của iOS và truy cập các khóa riêng được lưu trong các ứng dụng khác. SlowMist và 0K× xác nhận đoạn mã độc.
🇺🇸 Co1nbas3 đang đàm phán với Bộ Tài chính và Bộ Thương mại để triển khai Bitcoin Reserve, trong khi Quốc hội tìm cách cung cấp cơ sở pháp lý và xác định ai sẽ quản lý các quỹ.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
Trong khoảng từ ngày 21 đến 27 tháng 9 nổi bật:
🔹 Bitcoin Policy Summit 2026 (ngày 22 tháng 9).
🔹 CMS Financial Innovation (từ ngày 22 đến 23 tháng 9).
🔹 The Block 2026 (từ ngày 23 đến 24 tháng 9).
🔹 Finnosummit 2026 (từ ngày 23 đến 24 tháng 9).
📆 Xem đầy đủ tại đây.
🚨 FomoPeek đã vượt qua khâu rà soát của Apple trong khi ẩn một lỗ hổng có khả năng phá vỡ cơ chế cách ly của iOS và truy cập các khóa riêng được lưu trong các ứng dụng khác. SlowMist và 0K× xác nhận đoạn mã độc.
🇺🇸 Co1nbas3 đang đàm phán với Bộ Tài chính và Bộ Thương mại để triển khai Bitcoin Reserve, trong khi Quốc hội tìm cách cung cấp cơ sở pháp lý và xác định ai sẽ quản lý các quỹ.
#BTC #EEUU #FomoPeek #Apple #reservafederal $BTC $AAPL $COIN
287
Một ứng dụng iOS độc hại có tên FomoPeek đã được liên kết với vụ trộm tiền điện tử trị giá 580 nghìn. Ứng dụng này đã sử dụng các lỗ hổng khai thác kernel của iOS để vượt qua các hạn chế sandbox và truy cập dữ liệu nhạy cảm từ các ứng dụng khác.
#FomoPeek #iOSSecurity
Một ứng dụng iOS độc hại có tên FomoPeek đã được liên kết với vụ trộm tiền điện tử trị giá 580 nghìn. Ứng dụng này đã sử dụng các lỗ hổng khai thác kernel của iOS để vượt qua các hạn chế sandbox và truy cập dữ liệu nhạy cảm từ các ứng dụng khác.
#FomoPeek #iOSSecurity
#FomoPeek #iOSSecurity
42
·
--
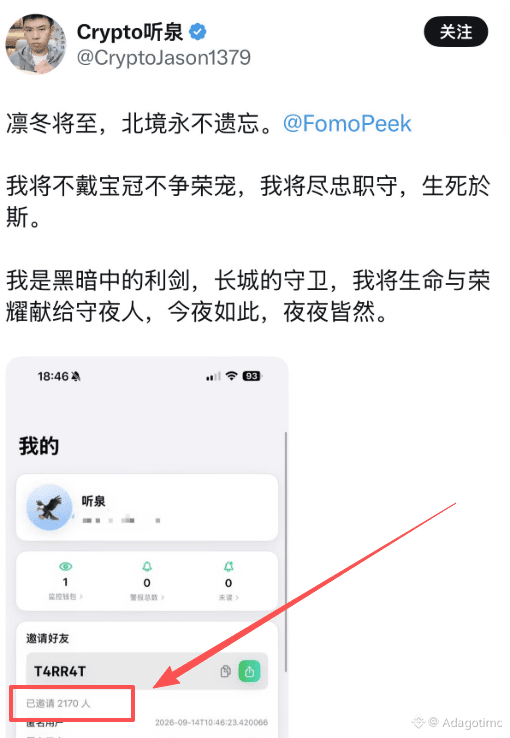
Trước đây khi thấy thì phía dưới đều khen ngợi, nói tuyến dưới nhiều; sau khi xảy ra chuyện thì toàn là bị chê bai #fomopeek
Trước đây khi thấy thì phía dưới đều khen ngợi, nói tuyến dưới nhiều; sau khi xảy ra chuyện thì toàn là bị chê bai #fomopeek
172

·
--
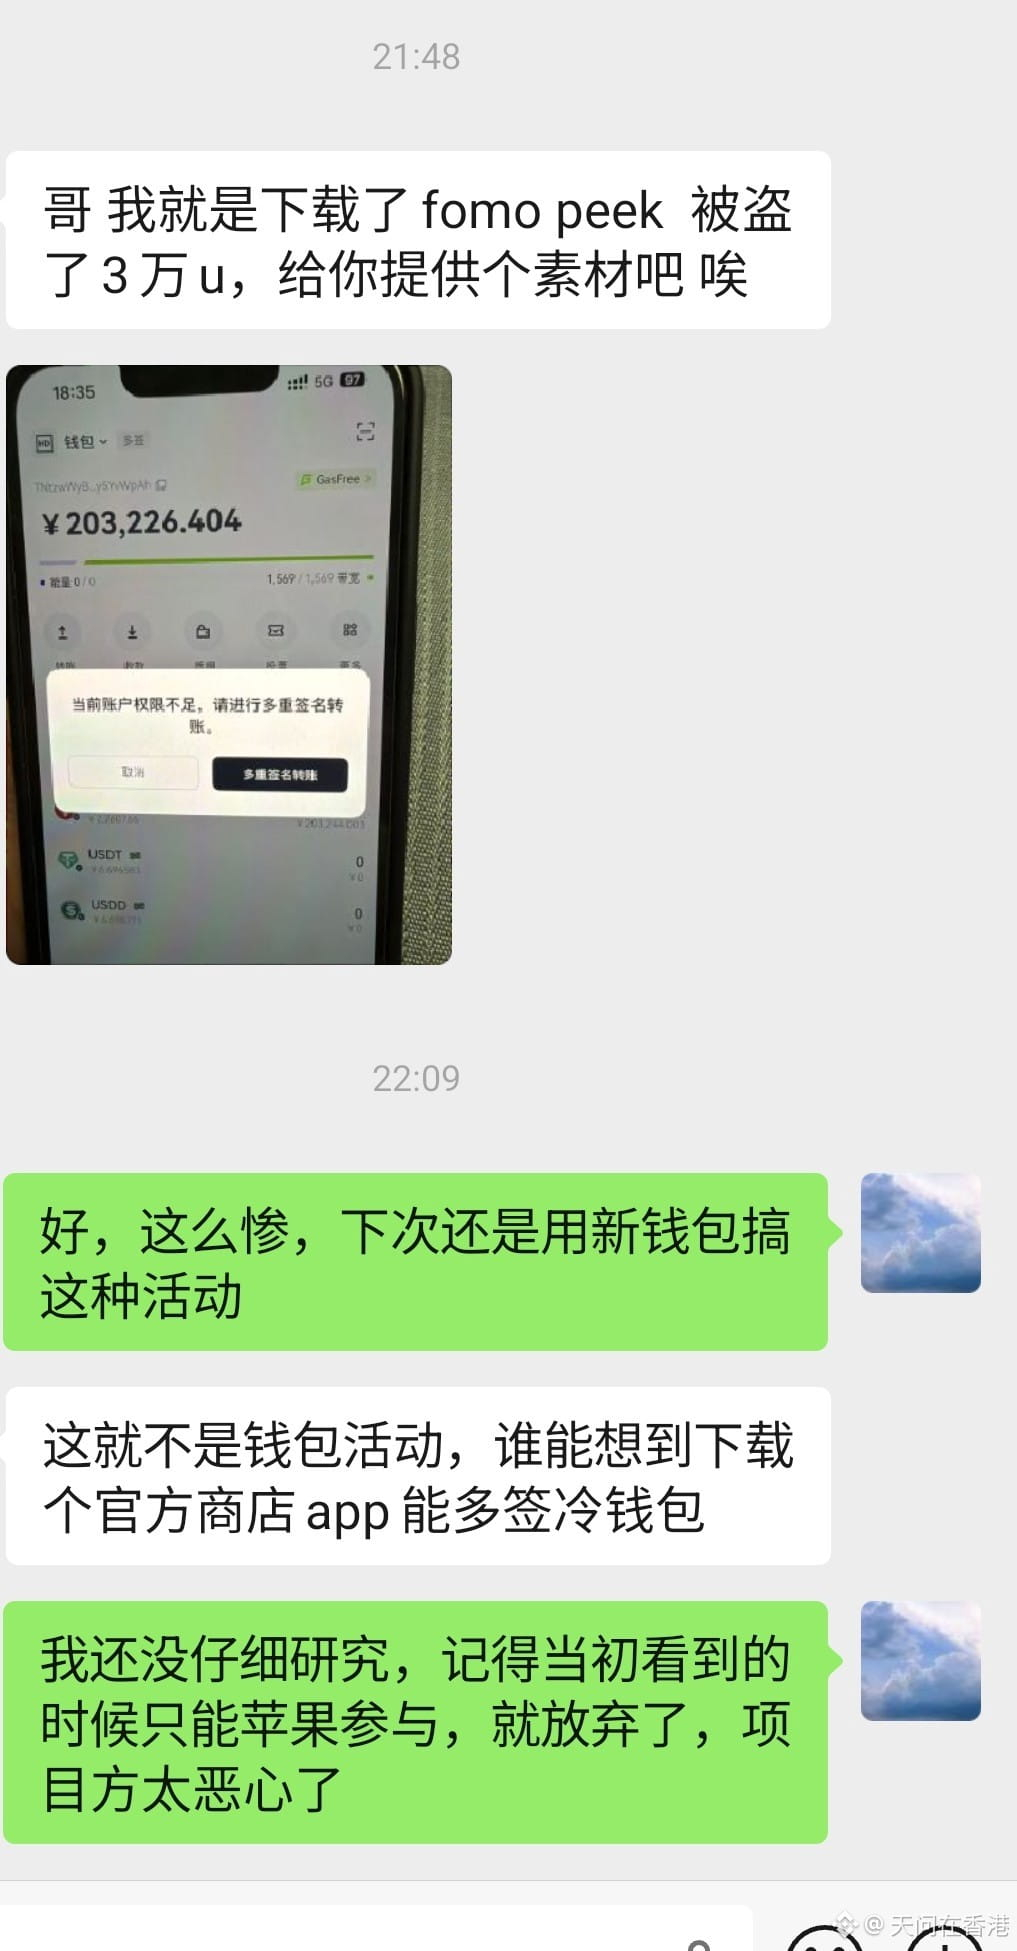
Một vài anh em đã trúng chiêu rồi
Những ai mấy hôm trước có nghịch Fomo Peek thì nhanh chóng gỡ cài đặt
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
Một vài anh em đã trúng chiêu rồi
Những ai mấy hôm trước có nghịch Fomo Peek thì nhanh chóng gỡ cài đặt
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
Những ai mấy hôm trước có nghịch Fomo Peek thì nhanh chóng gỡ cài đặt
#华夏基金完成港元稳定币投资用例 #越南拟2026年发首批加密牌照 #比特币市值超越特斯拉 #FomoPeek
22
1
93
16.4k

·
--
#FomoPeek làn sóng cướp tiền mã hoá này, không thể chỉ “đánh bảng” vào người dùng.
Một ứng dụng rõ ràng có “độc” mà vẫn qua được khâu duyệt App Store, và iOS lại tồn tại lỗ hổng sandbox khiến một ứng dụng có thể đọc được khóa riêng (private key) của một ứng dụng khác — vấn đề nằm ở tầng nền tảng, không phải do “tay người dùng” hám chuyện.
@Apple @johnternus Các anh/chị các bạn chịu trách nhiệm toàn bộ!
Chuông cảnh báo vang lên: đừng bao giờ nhập seed phrase/khoá riêng trong bất kỳ App nào; chuyển số tiền lớn sang ví phần cứng hoặc tự quản trong môi trường cô lập, và nếu iOS có phiên bản mới thì nhất định phải tích cực cập nhật!
Tôi là hội “ngại update” từ ngàn năm nay, làm theo chủ trương sống nghèo mà cứu được mạng!🥲 Tôi xứng đáng bị đánh!
#FomoPeek làn sóng cướp tiền mã hoá này, không thể chỉ “đánh bảng” vào người dùng.
Một ứng dụng rõ ràng có “độc” mà vẫn qua được khâu duyệt App Store, và iOS lại tồn tại lỗ hổng sandbox khiến một ứng dụng có thể đọc được khóa riêng (private key) của một ứng dụng khác — vấn đề nằm ở tầng nền tảng, không phải do “tay người dùng” hám chuyện.
@Apple @johnternus Các anh/chị các bạn chịu trách nhiệm toàn bộ!
Chuông cảnh báo vang lên: đừng bao giờ nhập seed phrase/khoá riêng trong bất kỳ App nào; chuyển số tiền lớn sang ví phần cứng hoặc tự quản trong môi trường cô lập, và nếu iOS có phiên bản mới thì nhất định phải tích cực cập nhật!
Tôi là hội “ngại update” từ ngàn năm nay, làm theo chủ trương sống nghèo mà cứu được mạng!🥲 Tôi xứng đáng bị đánh!
Một ứng dụng rõ ràng có “độc” mà vẫn qua được khâu duyệt App Store, và iOS lại tồn tại lỗ hổng sandbox khiến một ứng dụng có thể đọc được khóa riêng (private key) của một ứng dụng khác — vấn đề nằm ở tầng nền tảng, không phải do “tay người dùng” hám chuyện.
@Apple @johnternus Các anh/chị các bạn chịu trách nhiệm toàn bộ!
Chuông cảnh báo vang lên: đừng bao giờ nhập seed phrase/khoá riêng trong bất kỳ App nào; chuyển số tiền lớn sang ví phần cứng hoặc tự quản trong môi trường cô lập, và nếu iOS có phiên bản mới thì nhất định phải tích cực cập nhật!
Tôi là hội “ngại update” từ ngàn năm nay, làm theo chủ trương sống nghèo mà cứu được mạng!🥲 Tôi xứng đáng bị đánh!
122
·
--
Cập nhật mới nhất về vụ việc #FOMOPEEK: Dữ liệu xác thực cho thấy dòng tiền bị đánh cắp đã được chuyển từ ví tấn công qua một trạm chuyển tiếp đến 2 ví lưu trữ mới. Đáng chú ý, một trong số các ví này được tạo ra chính xác vào ngày xảy ra cuộc tấn công.
👀 Market Watch: Theo dõi sát sao biến động các #altcoin liên quan trong hệ thống.
#RSSNew #AIStocksWhatNext
Cập nhật mới nhất về vụ việc #FOMOPEEK: Dữ liệu xác thực cho thấy dòng tiền bị đánh cắp đã được chuyển từ ví tấn công qua một trạm chuyển tiếp đến 2 ví lưu trữ mới. Đáng chú ý, một trong số các ví này được tạo ra chính xác vào ngày xảy ra cuộc tấn công.
👀 Market Watch: Theo dõi sát sao biến động các #altcoin liên quan trong hệ thống.
#RSSNew #AIStocksWhatNext
👀 Market Watch: Theo dõi sát sao biến động các #altcoin liên quan trong hệ thống.
#RSSNew #AIStocksWhatNext
20
Một ứng dụng độc hại trên App Store của iOS có tên FomoPeek đã sử dụng một cuộc tấn công ở cấp kernel để thoát khỏi sandbox của Apple và đánh cắp dữ liệu từ các ví tiền mã hóa. Sự cố của FomoPeek nêu bật một trong những vectơ tấn công tinh vi và nguy hiểm nhất được phát hiện gần đây trong hệ sinh thái di động của Apple. Hãng SlowMist, phối hợp với các nhóm sàn giao dịch như 0K×, đã liên kết lỗ hổng này với việc đánh cắp khoảng 580.000 USD token USDT.
Phiên bản gốc 1.0 là sạch. Tuy nhiên, các phiên bản 1.1 và 1.2, được phát hành trên App Store vào ngày 9 và 12 tháng 9 tương ứng, đã đưa vào các mô-đun độc hại có khả năng tải một framework khai thác lỗ hổng ở cấp kernel. Sau đó, phiên bản 1.3 đã loại bỏ các thành phần này để cố gắng xóa dấu vết.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
{web3_wallet_create}(10x75231f58b43240c9718dd58b4967c5114342a86c)
Một ứng dụng độc hại trên App Store của iOS có tên FomoPeek đã sử dụng một cuộc tấn công ở cấp kernel để thoát khỏi sandbox của Apple và đánh cắp dữ liệu từ các ví tiền mã hóa. Sự cố của FomoPeek nêu bật một trong những vectơ tấn công tinh vi và nguy hiểm nhất được phát hiện gần đây trong hệ sinh thái di động của Apple. Hãng SlowMist, phối hợp với các nhóm sàn giao dịch như 0K×, đã liên kết lỗ hổng này với việc đánh cắp khoảng 580.000 USD token USDT.
Phiên bản gốc 1.0 là sạch. Tuy nhiên, các phiên bản 1.1 và 1.2, được phát hành trên App Store vào ngày 9 và 12 tháng 9 tương ứng, đã đưa vào các mô-đun độc hại có khả năng tải một framework khai thác lỗ hổng ở cấp kernel. Sau đó, phiên bản 1.3 đã loại bỏ các thành phần này để cố gắng xóa dấu vết.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
Phiên bản gốc 1.0 là sạch. Tuy nhiên, các phiên bản 1.1 và 1.2, được phát hành trên App Store vào ngày 9 và 12 tháng 9 tương ứng, đã đưa vào các mô-đun độc hại có khả năng tải một framework khai thác lỗ hổng ở cấp kernel. Sau đó, phiên bản 1.3 đã loại bỏ các thành phần này để cố gắng xóa dấu vết.
#Apple #FomoPeek #HackerAlert #Hacked #USDT $BTC $AAPL
69
·
--
🚨 CẢNH BÁO AN NINH DÀNH CHO NGƯỜI DÙNG CRYPTO!
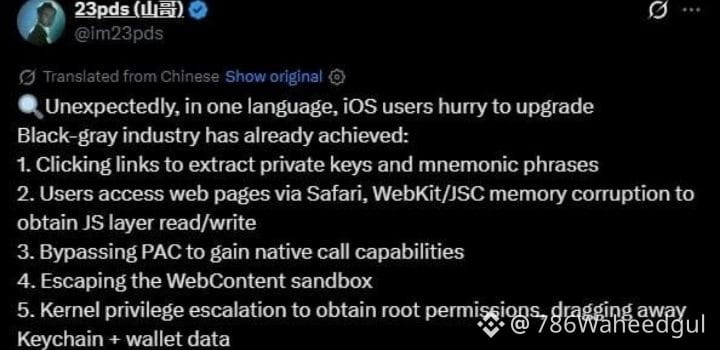
Hiện có những thông tin lan truyền rằng các phiên bản $FomoPeek 1.1–1.2 có thể chứa mã độc nhắm mục tiêu vào người dùng iPhone. Theo SlowMist, ứng dụng này được cho là khai thác lỗ hổng trong iOS để truy cập thông tin nhạy cảm, bao gồm dữ liệu ví, khóa riêng, cụm từ seed, thông tin đăng nhập, tin nhắn và tệp.
⚠️ Binance đang kêu gọi những người dùng bị ảnh hưởng hãy xóa ứng dụng ngay lập tức, tạo một ví mới trên thiết bị sạch và chuyển tài sản sang ví mới.
Nếu bạn đã cài FomoPeek, đừng bỏ qua cảnh báo này. Hãy bảo vệ quỹ của bạn trước tiên và xác minh mọi hướng dẫn bảo mật thông qua các nguồn chính thức.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
🚨 CẢNH BÁO AN NINH DÀNH CHO NGƯỜI DÙNG CRYPTO!
Hiện có những thông tin lan truyền rằng các phiên bản $FomoPeek 1.1–1.2 có thể chứa mã độc nhắm mục tiêu vào người dùng iPhone. Theo SlowMist, ứng dụng này được cho là khai thác lỗ hổng trong iOS để truy cập thông tin nhạy cảm, bao gồm dữ liệu ví, khóa riêng, cụm từ seed, thông tin đăng nhập, tin nhắn và tệp.
⚠️ Binance đang kêu gọi những người dùng bị ảnh hưởng hãy xóa ứng dụng ngay lập tức, tạo một ví mới trên thiết bị sạch và chuyển tài sản sang ví mới.
Nếu bạn đã cài FomoPeek, đừng bỏ qua cảnh báo này. Hãy bảo vệ quỹ của bạn trước tiên và xác minh mọi hướng dẫn bảo mật thông qua các nguồn chính thức.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
Hiện có những thông tin lan truyền rằng các phiên bản $FomoPeek 1.1–1.2 có thể chứa mã độc nhắm mục tiêu vào người dùng iPhone. Theo SlowMist, ứng dụng này được cho là khai thác lỗ hổng trong iOS để truy cập thông tin nhạy cảm, bao gồm dữ liệu ví, khóa riêng, cụm từ seed, thông tin đăng nhập, tin nhắn và tệp.
⚠️ Binance đang kêu gọi những người dùng bị ảnh hưởng hãy xóa ứng dụng ngay lập tức, tạo một ví mới trên thiết bị sạch và chuyển tài sản sang ví mới.
Nếu bạn đã cài FomoPeek, đừng bỏ qua cảnh báo này. Hãy bảo vệ quỹ của bạn trước tiên và xác minh mọi hướng dẫn bảo mật thông qua các nguồn chính thức.
#Crypto #FomoPeek #iPhone #CryptoSecurity #Binance
97
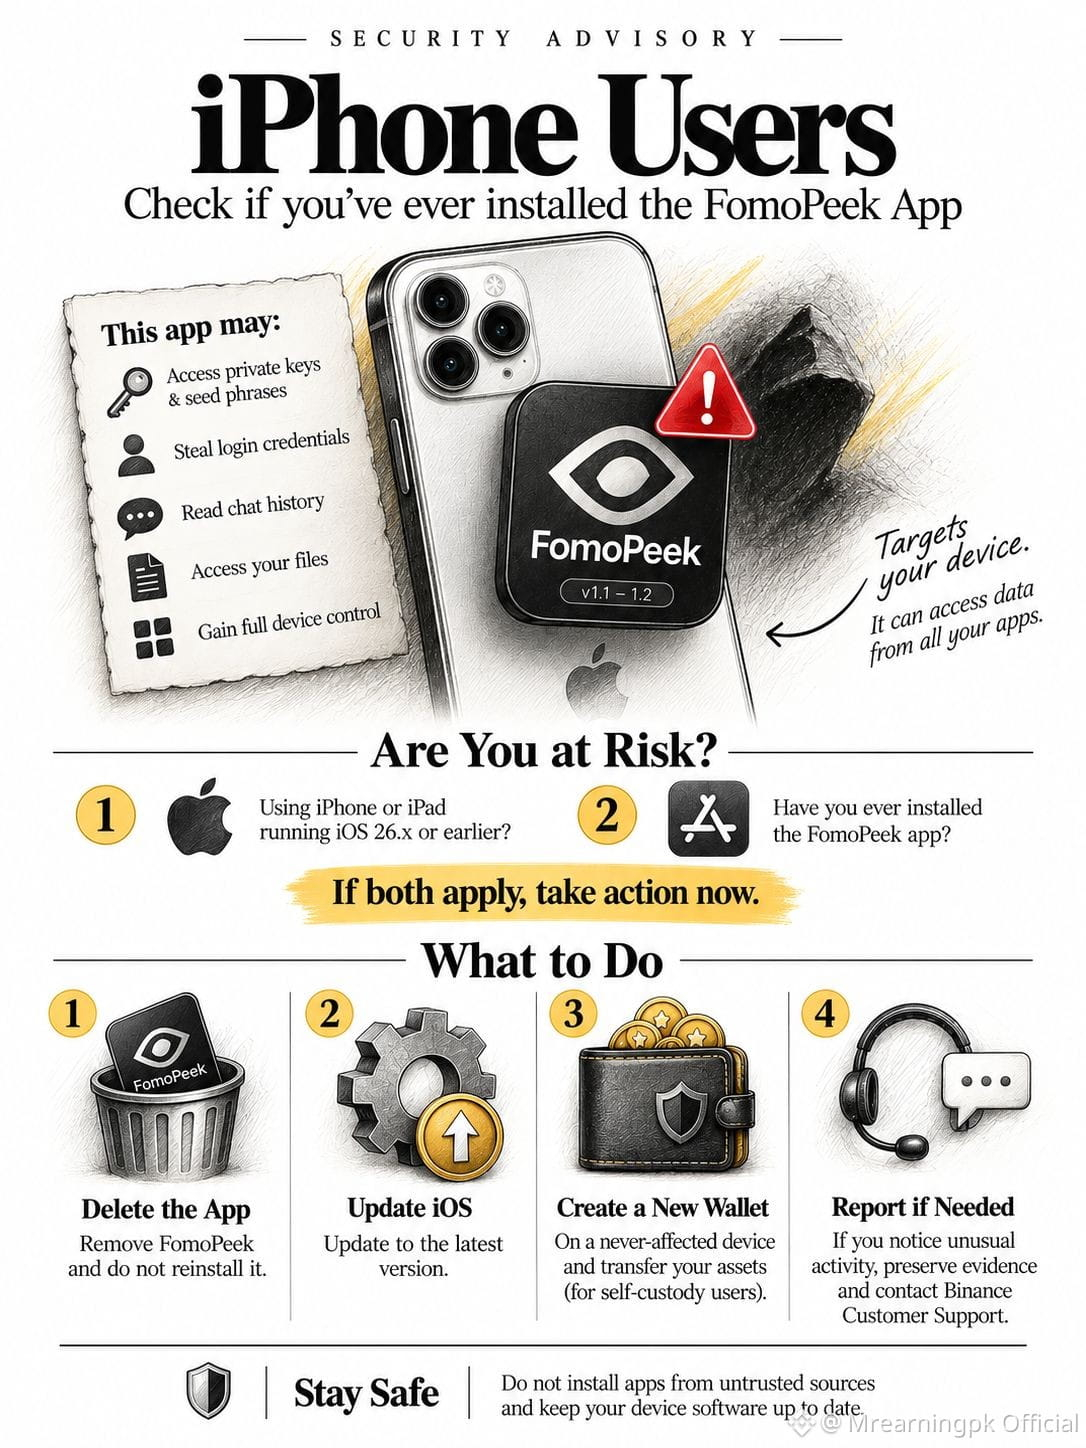
🚨 CẢNH BÁO AN NINH — Dành cho người dùng iPhone ⚠️
Nếu bạn dùng iPhone hoặc iPad, hãy kiểm tra xem bạn có từng cài ứng dụng FomoPeek hay chưa.
Theo các nhà nghiên cứu bảo mật, bao gồm SlowMist, các phiên bản FomoPeek 1.1–1.2 được cho là có mã độc có thể khai thác lỗ hổng trên iOS và tiềm năng truy cập dữ liệu nhạy cảm trên thiết bị, bao gồm khóa riêng (private keys), cụm từ hạt giống (seed phrases), thông tin đăng nhập, tin nhắn và tệp.
⚠️ QUAN TRỌNG: Loại mã độc này nhắm trực tiếp vào chính thiết bị. Nếu thiết bị bị xâm nhập, dữ liệu từ nhiều ứng dụng trên thiết bị đó có thể bị lộ.
🔍 Kiểm tra 2 điều này:
1️⃣ Bạn có đang dùng iPhone/iPad chạy iOS 26.x trở về trước không?
2️⃣ Bạn đã từng cài FomoPeek chưa?
Nếu CẢ HAI đều đúng:
🗑️ Xóa FomoPeek ngay lập tức và không cài lại.
📱 Cập nhật iOS lên phiên bản mới nhất hiện có.
🔐 Nếu bạn dùng ví tự quản (self-custody), hãy tạo ví MỚI trên một thiết bị trước đây chưa từng cài FomoPeek và chuyển tài sản của bạn sang đó.
🚨 Nếu bạn phát hiện hoạt động tài sản bất thường, hãy giữ lại thiết bị bị ảnh hưởng và bằng chứng liên quan, đồng thời liên hệ Hỗ trợ Binance.
🛡️ Hãy an toàn:
Không bao giờ cài ứng dụng từ nguồn không đáng tin cậy, đặc biệt là các ứng dụng có thể truy cập thông tin nhạy cảm. Luôn cập nhật thiết bị và phần mềm của bạn.
Nếu bạn từng cài FomoPeek, hãy nghiêm túc xem xét và bảo mật ví của bạn.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
🚨 CẢNH BÁO AN NINH — Dành cho người dùng iPhone ⚠️
Nếu bạn dùng iPhone hoặc iPad, hãy kiểm tra xem bạn có từng cài ứng dụng FomoPeek hay chưa.
Theo các nhà nghiên cứu bảo mật, bao gồm SlowMist, các phiên bản FomoPeek 1.1–1.2 được cho là có mã độc có thể khai thác lỗ hổng trên iOS và tiềm năng truy cập dữ liệu nhạy cảm trên thiết bị, bao gồm khóa riêng (private keys), cụm từ hạt giống (seed phrases), thông tin đăng nhập, tin nhắn và tệp.
⚠️ QUAN TRỌNG: Loại mã độc này nhắm trực tiếp vào chính thiết bị. Nếu thiết bị bị xâm nhập, dữ liệu từ nhiều ứng dụng trên thiết bị đó có thể bị lộ.
🔍 Kiểm tra 2 điều này:
1️⃣ Bạn có đang dùng iPhone/iPad chạy iOS 26.x trở về trước không?
2️⃣ Bạn đã từng cài FomoPeek chưa?
Nếu CẢ HAI đều đúng:
🗑️ Xóa FomoPeek ngay lập tức và không cài lại.
📱 Cập nhật iOS lên phiên bản mới nhất hiện có.
🔐 Nếu bạn dùng ví tự quản (self-custody), hãy tạo ví MỚI trên một thiết bị trước đây chưa từng cài FomoPeek và chuyển tài sản của bạn sang đó.
🚨 Nếu bạn phát hiện hoạt động tài sản bất thường, hãy giữ lại thiết bị bị ảnh hưởng và bằng chứng liên quan, đồng thời liên hệ Hỗ trợ Binance.
🛡️ Hãy an toàn:
Không bao giờ cài ứng dụng từ nguồn không đáng tin cậy, đặc biệt là các ứng dụng có thể truy cập thông tin nhạy cảm. Luôn cập nhật thiết bị và phần mềm của bạn.
Nếu bạn từng cài FomoPeek, hãy nghiêm túc xem xét và bảo mật ví của bạn.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
Nếu bạn dùng iPhone hoặc iPad, hãy kiểm tra xem bạn có từng cài ứng dụng FomoPeek hay chưa.
Theo các nhà nghiên cứu bảo mật, bao gồm SlowMist, các phiên bản FomoPeek 1.1–1.2 được cho là có mã độc có thể khai thác lỗ hổng trên iOS và tiềm năng truy cập dữ liệu nhạy cảm trên thiết bị, bao gồm khóa riêng (private keys), cụm từ hạt giống (seed phrases), thông tin đăng nhập, tin nhắn và tệp.
⚠️ QUAN TRỌNG: Loại mã độc này nhắm trực tiếp vào chính thiết bị. Nếu thiết bị bị xâm nhập, dữ liệu từ nhiều ứng dụng trên thiết bị đó có thể bị lộ.
🔍 Kiểm tra 2 điều này:
1️⃣ Bạn có đang dùng iPhone/iPad chạy iOS 26.x trở về trước không?
2️⃣ Bạn đã từng cài FomoPeek chưa?
Nếu CẢ HAI đều đúng:
🗑️ Xóa FomoPeek ngay lập tức và không cài lại.
📱 Cập nhật iOS lên phiên bản mới nhất hiện có.
🔐 Nếu bạn dùng ví tự quản (self-custody), hãy tạo ví MỚI trên một thiết bị trước đây chưa từng cài FomoPeek và chuyển tài sản của bạn sang đó.
🚨 Nếu bạn phát hiện hoạt động tài sản bất thường, hãy giữ lại thiết bị bị ảnh hưởng và bằng chứng liên quan, đồng thời liên hệ Hỗ trợ Binance.
🛡️ Hãy an toàn:
Không bao giờ cài ứng dụng từ nguồn không đáng tin cậy, đặc biệt là các ứng dụng có thể truy cập thông tin nhạy cảm. Luôn cập nhật thiết bị và phần mềm của bạn.
Nếu bạn từng cài FomoPeek, hãy nghiêm túc xem xét và bảo mật ví của bạn.
#Binance #FomoPeek #iPhone #iOS #CryptoSecurity
140
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
386,484 lượt xem
1,077 đang thảo luận
2
#TheoDõiFOMC
316,126 lượt xem
1,355 đang thảo luận
3
#AppleReportsMixedResults
123 lượt xem
24 đang thảo luận
4
#BinanceWithdrawalScamWarning
64,376 lượt xem
828 đang thảo luận
5
#USMidtermElections
640,280 lượt xem
3,381 đang thảo luận
6
#USOctoberNFP-AreRateCutsStillPossible
68,629 lượt xem
636 đang thảo luận
7
#Verify1to1BinanceReserves
58,460 lượt xem
474 đang thảo luận
8
#BinanceRestores28FiatWithdrawals
190,389 lượt xem
1,135 đang thảo luận
9
#NasdaqFalls1.07%AsChipStocksPlunge
10 lượt xem
7 đang thảo luận
10
#StrategyRepurchases$208MSTRCAdds811Bitcoin
8,835 lượt xem
19 đang thảo luận