
#cyberthreat
cyberthreat
884 lượt xem
14 đang thảo luận
Phổ biến
Mới nhất
⚠️ Cảnh báo an ninh: Phần mềm ClickLock đe doạ người dùng macOS bằng cách đánh cắp dữ liệu!
Một phần mềm độc hại mới có tên ClickLock nhắm tới người dùng trên các thiết bị macOS, dựa vào kỹ thuật xã hội để lừa nạn nhân nhằm đánh cắp mật khẩu và dữ liệu nhạy cảm. Phần mềm này không cần khai thác lỗ hổng hoặc quyền truy cập cao để hoạt động, khiến nó trở thành mối nguy ngày càng lớn đối với an ninh thông tin.
━━━━━━━━━━━━━━
📊 Ảnh hưởng: 📈 Cao
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Nguồn: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
⚠️ Cảnh báo an ninh: Phần mềm ClickLock đe doạ người dùng macOS bằng cách đánh cắp dữ liệu!
Một phần mềm độc hại mới có tên ClickLock nhắm tới người dùng trên các thiết bị macOS, dựa vào kỹ thuật xã hội để lừa nạn nhân nhằm đánh cắp mật khẩu và dữ liệu nhạy cảm. Phần mềm này không cần khai thác lỗ hổng hoặc quyền truy cập cao để hoạt động, khiến nó trở thành mối nguy ngày càng lớn đối với an ninh thông tin.
━━━━━━━━━━━━━━
📊 Ảnh hưởng: 📈 Cao
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Nguồn: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
Một phần mềm độc hại mới có tên ClickLock nhắm tới người dùng trên các thiết bị macOS, dựa vào kỹ thuật xã hội để lừa nạn nhân nhằm đánh cắp mật khẩu và dữ liệu nhạy cảm. Phần mềm này không cần khai thác lỗ hổng hoặc quyền truy cập cao để hoạt động, khiến nó trở thành mối nguy ngày càng lớn đối với an ninh thông tin.
━━━━━━━━━━━━━━
📊 Ảnh hưởng: 📈 Cao
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 Nguồn: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
33

·
--
🚨 NGHI ÁM MỚI NHẮM VÀO CÁC NGƯỜI THỰC HÀNH $WEB3 – ĐÁNH CẮP DỮ LIỆU TÚI TIỀN! 💀
🔍 Kẻ tấn công giả làm nhà tuyển dụng, dụ nạn nhân cài đặt một công cụ hội nghị AI giả mạo có tên “Relay” — thực chất là phần mềm đánh cắp thông tin nguy hại nhắm vào cả macOS và Windows. 🛡️ Nó lấy thông tin đăng nhập trình duyệt, dữ liệu ví được mã hóa, Keychain, phiên Telegram và hơn thế nữa.
⚠️ SlowMist đã xác nhận chuỗi tấn công. Tuyệt đối không chạy phần mềm không được xác minh trong các buổi phỏng vấn trực tuyến hoặc bỏ qua các lời nhắc mật khẩu hệ thống bất thường. 💡 Tài sản kỹ thuật số của bạn phụ thuộc vào sự cảnh giác của bạn. 💬 Gần đây bạn hoặc đội của bạn có phát hiện bất kỳ yêu cầu tuyển dụng đáng ngờ nào không? 👇
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🚨 NGHI ÁM MỚI NHẮM VÀO CÁC NGƯỜI THỰC HÀNH $WEB3 – ĐÁNH CẮP DỮ LIỆU TÚI TIỀN! 💀
🔍 Kẻ tấn công giả làm nhà tuyển dụng, dụ nạn nhân cài đặt một công cụ hội nghị AI giả mạo có tên “Relay” — thực chất là phần mềm đánh cắp thông tin nguy hại nhắm vào cả macOS và Windows. 🛡️ Nó lấy thông tin đăng nhập trình duyệt, dữ liệu ví được mã hóa, Keychain, phiên Telegram và hơn thế nữa.
⚠️ SlowMist đã xác nhận chuỗi tấn công. Tuyệt đối không chạy phần mềm không được xác minh trong các buổi phỏng vấn trực tuyến hoặc bỏ qua các lời nhắc mật khẩu hệ thống bất thường. 💡 Tài sản kỹ thuật số của bạn phụ thuộc vào sự cảnh giác của bạn. 💬 Gần đây bạn hoặc đội của bạn có phát hiện bất kỳ yêu cầu tuyển dụng đáng ngờ nào không? 👇
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🔍 Kẻ tấn công giả làm nhà tuyển dụng, dụ nạn nhân cài đặt một công cụ hội nghị AI giả mạo có tên “Relay” — thực chất là phần mềm đánh cắp thông tin nguy hại nhắm vào cả macOS và Windows. 🛡️ Nó lấy thông tin đăng nhập trình duyệt, dữ liệu ví được mã hóa, Keychain, phiên Telegram và hơn thế nữa.
⚠️ SlowMist đã xác nhận chuỗi tấn công. Tuyệt đối không chạy phần mềm không được xác minh trong các buổi phỏng vấn trực tuyến hoặc bỏ qua các lời nhắc mật khẩu hệ thống bất thường. 💡 Tài sản kỹ thuật số của bạn phụ thuộc vào sự cảnh giác của bạn. 💬 Gần đây bạn hoặc đội của bạn có phát hiện bất kỳ yêu cầu tuyển dụng đáng ngờ nào không? 👇
⚠️ Không phải lời khuyên tài chính. Hãy luôn quản lý rủi ro của bạn. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
4
⚠️ Cảnh báo: Ứng dụng Claude giả mạo lan truyền phần mềm độc hại để đánh cắp tiền mã hóa
Một báo cáo an ninh đã phát hiện có một ứng dụng giả mạo dành cho máy tính để bàn mang tên Claude Opus 5, có nhiệm vụ phát tán các phần mềm độc hại được gọi là RevStealer. Các phần mềm này nhắm đến hơn 50 ví tiền mã hóa, cùng với dữ liệu nhạy cảm như mật khẩu, thông tin trình duyệt và ứng dụng nhắn tin, tạo ra mối đe dọa về an ninh cho người dùng.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Nguồn: cointelegraph.com
⚠️ Cảnh báo: Ứng dụng Claude giả mạo lan truyền phần mềm độc hại để đánh cắp tiền mã hóa
Một báo cáo an ninh đã phát hiện có một ứng dụng giả mạo dành cho máy tính để bàn mang tên Claude Opus 5, có nhiệm vụ phát tán các phần mềm độc hại được gọi là RevStealer. Các phần mềm này nhắm đến hơn 50 ví tiền mã hóa, cùng với dữ liệu nhạy cảm như mật khẩu, thông tin trình duyệt và ứng dụng nhắn tin, tạo ra mối đe dọa về an ninh cho người dùng.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Nguồn: cointelegraph.com
Một báo cáo an ninh đã phát hiện có một ứng dụng giả mạo dành cho máy tính để bàn mang tên Claude Opus 5, có nhiệm vụ phát tán các phần mềm độc hại được gọi là RevStealer. Các phần mềm này nhắm đến hơn 50 ví tiền mã hóa, cùng với dữ liệu nhạy cảm như mật khẩu, thông tin trình duyệt và ứng dụng nhắn tin, tạo ra mối đe dọa về an ninh cho người dùng.
━━━━━━━━━━━━━━
📊 Tác động: 📈 Cao
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 Nguồn: cointelegraph.com
69

·
--
🔴 $BTC NGƯỜI DÙNG CẢNH GIÁC – MỘT LOẠI MALWARE MỚI ĐANG TRỘM CỤM TỪ (SEED PHRASES) CỦA BẠN NGAY TỪ THƯ VIỆN ẢNH 🦈
📌 Một mối đe dọa đa nền tảng tên **SparkKitty** đã lọt qua khâu rà soát của Apple và các bộ lọc của Google Play. Ứng dụng này dùng công nghệ OCR để quét ảnh chụp màn hình đã lưu của bạn nhằm tìm các cụm từ ví, mật khẩu và mã QR. Khi đã tìm thấy chúng, tiền của bạn sẽ biến mất.
💡 Điều này không chỉ là giả thuyết – riêng một ứng dụng bị nhiễm đã có hơn 10.000 lượt tải xuống. Phần mềm độc hại ẩn trong các công cụ crypto, ứng dụng nhắn tin, thậm chí cả TikTok bản mod. Trên iOS, nó giả dạng một ứng dụng “Coin”. Trên Android, “SOEX” là con ngựa thành Troy.
🔍 Sự thật phũ phàng là: nếu bạn lưu cụm seed phrase dưới dạng ảnh chụp màn hình, bạn đã vô tình trao chìa khóa cho kẻ tấn công. 🛡️ Các chuyên gia bảo mật khuyến cáo nên lưu mnemonic ở chế độ offline – giấy hoặc ví phần cứng – và không bao giờ cấp quyền truy cập thư viện ảnh cho các ứng dụng ngẫu nhiên.
💬 Bạn đang lưu cụm từ khôi phục của mình theo cách nào – dạng số hay lưu lạnh? 👇
⚠️ Không phải lời khuyên tài chính. Luôn tự quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC NGƯỜI DÙNG CẢNH GIÁC – MỘT LOẠI MALWARE MỚI ĐANG TRỘM CỤM TỪ (SEED PHRASES) CỦA BẠN NGAY TỪ THƯ VIỆN ẢNH 🦈
📌 Một mối đe dọa đa nền tảng tên **SparkKitty** đã lọt qua khâu rà soát của Apple và các bộ lọc của Google Play. Ứng dụng này dùng công nghệ OCR để quét ảnh chụp màn hình đã lưu của bạn nhằm tìm các cụm từ ví, mật khẩu và mã QR. Khi đã tìm thấy chúng, tiền của bạn sẽ biến mất.
💡 Điều này không chỉ là giả thuyết – riêng một ứng dụng bị nhiễm đã có hơn 10.000 lượt tải xuống. Phần mềm độc hại ẩn trong các công cụ crypto, ứng dụng nhắn tin, thậm chí cả TikTok bản mod. Trên iOS, nó giả dạng một ứng dụng “Coin”. Trên Android, “SOEX” là con ngựa thành Troy.
🔍 Sự thật phũ phàng là: nếu bạn lưu cụm seed phrase dưới dạng ảnh chụp màn hình, bạn đã vô tình trao chìa khóa cho kẻ tấn công. 🛡️ Các chuyên gia bảo mật khuyến cáo nên lưu mnemonic ở chế độ offline – giấy hoặc ví phần cứng – và không bao giờ cấp quyền truy cập thư viện ảnh cho các ứng dụng ngẫu nhiên.
💬 Bạn đang lưu cụm từ khôi phục của mình theo cách nào – dạng số hay lưu lạnh? 👇
⚠️ Không phải lời khuyên tài chính. Luôn tự quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 Một mối đe dọa đa nền tảng tên **SparkKitty** đã lọt qua khâu rà soát của Apple và các bộ lọc của Google Play. Ứng dụng này dùng công nghệ OCR để quét ảnh chụp màn hình đã lưu của bạn nhằm tìm các cụm từ ví, mật khẩu và mã QR. Khi đã tìm thấy chúng, tiền của bạn sẽ biến mất.
💡 Điều này không chỉ là giả thuyết – riêng một ứng dụng bị nhiễm đã có hơn 10.000 lượt tải xuống. Phần mềm độc hại ẩn trong các công cụ crypto, ứng dụng nhắn tin, thậm chí cả TikTok bản mod. Trên iOS, nó giả dạng một ứng dụng “Coin”. Trên Android, “SOEX” là con ngựa thành Troy.
🔍 Sự thật phũ phàng là: nếu bạn lưu cụm seed phrase dưới dạng ảnh chụp màn hình, bạn đã vô tình trao chìa khóa cho kẻ tấn công. 🛡️ Các chuyên gia bảo mật khuyến cáo nên lưu mnemonic ở chế độ offline – giấy hoặc ví phần cứng – và không bao giờ cấp quyền truy cập thư viện ảnh cho các ứng dụng ngẫu nhiên.
💬 Bạn đang lưu cụm từ khôi phục của mình theo cách nào – dạng số hay lưu lạnh? 👇
⚠️ Không phải lời khuyên tài chính. Luôn tự quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
30
·
--
Giảm giá
🚨 THÔNG BÁO QUAN TRỌNG:
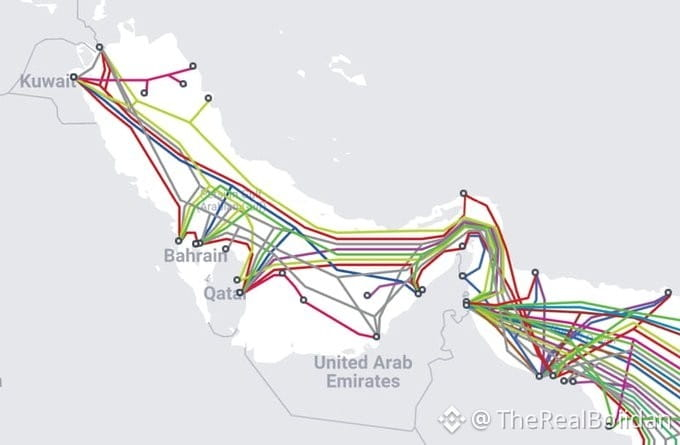
Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đã gợi ý về khả năng làm gián đoạn các cáp internet dưới biển ở Vịnh Persian.
Một kênh liên quan đến IRGC gần đây đã phát hành bản đồ các tuyến cáp dưới biển của Vịnh.
Nếu bị nhắm đến, điều này có thể làm tê liệt tốc độ internet khu vực, các nền tảng đám mây và mạng tài chính. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
🚨 THÔNG BÁO QUAN TRỌNG:
Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đã gợi ý về khả năng làm gián đoạn các cáp internet dưới biển ở Vịnh Persian.
Một kênh liên quan đến IRGC gần đây đã phát hành bản đồ các tuyến cáp dưới biển của Vịnh.
Nếu bị nhắm đến, điều này có thể làm tê liệt tốc độ internet khu vực, các nền tảng đám mây và mạng tài chính. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
Lực lượng Vệ binh Cách mạng Hồi giáo Iran (IRGC) đã gợi ý về khả năng làm gián đoạn các cáp internet dưới biển ở Vịnh Persian.
Một kênh liên quan đến IRGC gần đây đã phát hành bản đồ các tuyến cáp dưới biển của Vịnh.
Nếu bị nhắm đến, điều này có thể làm tê liệt tốc độ internet khu vực, các nền tảng đám mây và mạng tài chính. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
11

·
--
$BTC HACKS HIT RECORD 207 INCIDENTS TRONG NỬA ĐẦU NĂM 2026 🔥
Nội dung:
Các vụ vi phạm trong lĩnh vực crypto đã tăng hơn gấp đôi trong H1 2026 lên 207 vụ, mức cao nhất trong kỷ lục theo thống kê 6 tháng. Mặc dù tổng thiệt hại giảm xuống còn 972 triệu USD, thì cơ sở hạ tầng và các sự cố chiếm đoạt then chốt đã chiếm 76% số tiền bị đánh cắp, dù chỉ chiếm 15% số vụ việc. Các hacker liên quan đến Triều Tiên đứng sau 66% số tiền thu được, bao gồm vụ khai thác KelpDAO trị giá 292 triệu USD.
Sự gia tăng về tần suất này cho thấy một lỗ hổng nghiêm trọng về an ninh vận hành mà ngành công nghiệp vẫn chưa giải quyết. Bạn đã rà soát lại các biện pháp bảo mật của mình sau bản báo cáo này chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
$BTC HACKS HIT RECORD 207 INCIDENTS TRONG NỬA ĐẦU NĂM 2026 🔥
Nội dung:
Các vụ vi phạm trong lĩnh vực crypto đã tăng hơn gấp đôi trong H1 2026 lên 207 vụ, mức cao nhất trong kỷ lục theo thống kê 6 tháng. Mặc dù tổng thiệt hại giảm xuống còn 972 triệu USD, thì cơ sở hạ tầng và các sự cố chiếm đoạt then chốt đã chiếm 76% số tiền bị đánh cắp, dù chỉ chiếm 15% số vụ việc. Các hacker liên quan đến Triều Tiên đứng sau 66% số tiền thu được, bao gồm vụ khai thác KelpDAO trị giá 292 triệu USD.
Sự gia tăng về tần suất này cho thấy một lỗ hổng nghiêm trọng về an ninh vận hành mà ngành công nghiệp vẫn chưa giải quyết. Bạn đã rà soát lại các biện pháp bảo mật của mình sau bản báo cáo này chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
Nội dung:
Các vụ vi phạm trong lĩnh vực crypto đã tăng hơn gấp đôi trong H1 2026 lên 207 vụ, mức cao nhất trong kỷ lục theo thống kê 6 tháng. Mặc dù tổng thiệt hại giảm xuống còn 972 triệu USD, thì cơ sở hạ tầng và các sự cố chiếm đoạt then chốt đã chiếm 76% số tiền bị đánh cắp, dù chỉ chiếm 15% số vụ việc. Các hacker liên quan đến Triều Tiên đứng sau 66% số tiền thu được, bao gồm vụ khai thác KelpDAO trị giá 292 triệu USD.
Sự gia tăng về tần suất này cho thấy một lỗ hổng nghiêm trọng về an ninh vận hành mà ngành công nghiệp vẫn chưa giải quyết. Bạn đã rà soát lại các biện pháp bảo mật của mình sau bản báo cáo này chưa?
Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
23
🚨 AI ĐƯỢC NHÀ NƯỚC TÀI TRỢ GIỜ ĐANG SĂN TÌM CRYPTO — $BTC HOLDER NẰM TRONG TẦM NGẮM ⚡
📌 Đơn vị Kimsuky của Triều Tiên vừa nâng cấp từ lừa đảo cơ bản lên một “ngăn tấn công” dùng AI hoàn chỉnh. Genians tiết lộ rằng họ đang chạy các môi trường LLM cài đặt tại chỗ (on-prem) với Ollama, GPT4All và Msty — kèm theo trình soạn thảo Cursor AI — để tự động hóa việc trích xuất thông tin tình báo và vũ khí hóa lừa đảo/phishing ở quy mô lớn. Đây không phải kiểu phá hoại của “script kiddie”; đây là một tác nhân nhà nước đang xây dựng một cỗ máy lừa dối đạt chuẩn công nghiệp. 🌊
💡 Với các nhà giao dịch crypto, điều này có nghĩa là: tin nhắn DM “di chuyển ví khẩn cấp” tiếp theo hoặc thông báo giả mạo từ sàn giao dịch mà bạn nhận được có thể được tạo bởi máy, được cá nhân hóa và gần như không thể phân biệt với liên lạc hợp pháp. 🔍 Cổng đăng nhập của sàn, các cuộc trò chuyện hỗ trợ và yêu cầu nhận airdrop là mục tiêu hàng đầu cho các luồng kỹ thuật xã hội tự động này.
🦈 “Tiền thông minh” đã biết mối đe dọa này sắp đến — một phần lý do khiến các giải pháp lưu ký (custody) của tổ chức liên tục siết chặt. Vấn đề là liệu bạn đã gia cố “chu vi” bảo vệ của chính mình chưa. 💬 Hiện bạn đang có biện pháp phòng thủ nào trước tình trạng spear-phishing nhắm mục tiêu được tạo bởi AI nhắm vào tài sản của bạn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
🚨 AI ĐƯỢC NHÀ NƯỚC TÀI TRỢ GIỜ ĐANG SĂN TÌM CRYPTO — $BTC HOLDER NẰM TRONG TẦM NGẮM ⚡
📌 Đơn vị Kimsuky của Triều Tiên vừa nâng cấp từ lừa đảo cơ bản lên một “ngăn tấn công” dùng AI hoàn chỉnh. Genians tiết lộ rằng họ đang chạy các môi trường LLM cài đặt tại chỗ (on-prem) với Ollama, GPT4All và Msty — kèm theo trình soạn thảo Cursor AI — để tự động hóa việc trích xuất thông tin tình báo và vũ khí hóa lừa đảo/phishing ở quy mô lớn. Đây không phải kiểu phá hoại của “script kiddie”; đây là một tác nhân nhà nước đang xây dựng một cỗ máy lừa dối đạt chuẩn công nghiệp. 🌊
💡 Với các nhà giao dịch crypto, điều này có nghĩa là: tin nhắn DM “di chuyển ví khẩn cấp” tiếp theo hoặc thông báo giả mạo từ sàn giao dịch mà bạn nhận được có thể được tạo bởi máy, được cá nhân hóa và gần như không thể phân biệt với liên lạc hợp pháp. 🔍 Cổng đăng nhập của sàn, các cuộc trò chuyện hỗ trợ và yêu cầu nhận airdrop là mục tiêu hàng đầu cho các luồng kỹ thuật xã hội tự động này.
🦈 “Tiền thông minh” đã biết mối đe dọa này sắp đến — một phần lý do khiến các giải pháp lưu ký (custody) của tổ chức liên tục siết chặt. Vấn đề là liệu bạn đã gia cố “chu vi” bảo vệ của chính mình chưa. 💬 Hiện bạn đang có biện pháp phòng thủ nào trước tình trạng spear-phishing nhắm mục tiêu được tạo bởi AI nhắm vào tài sản của bạn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
📌 Đơn vị Kimsuky của Triều Tiên vừa nâng cấp từ lừa đảo cơ bản lên một “ngăn tấn công” dùng AI hoàn chỉnh. Genians tiết lộ rằng họ đang chạy các môi trường LLM cài đặt tại chỗ (on-prem) với Ollama, GPT4All và Msty — kèm theo trình soạn thảo Cursor AI — để tự động hóa việc trích xuất thông tin tình báo và vũ khí hóa lừa đảo/phishing ở quy mô lớn. Đây không phải kiểu phá hoại của “script kiddie”; đây là một tác nhân nhà nước đang xây dựng một cỗ máy lừa dối đạt chuẩn công nghiệp. 🌊
💡 Với các nhà giao dịch crypto, điều này có nghĩa là: tin nhắn DM “di chuyển ví khẩn cấp” tiếp theo hoặc thông báo giả mạo từ sàn giao dịch mà bạn nhận được có thể được tạo bởi máy, được cá nhân hóa và gần như không thể phân biệt với liên lạc hợp pháp. 🔍 Cổng đăng nhập của sàn, các cuộc trò chuyện hỗ trợ và yêu cầu nhận airdrop là mục tiêu hàng đầu cho các luồng kỹ thuật xã hội tự động này.
🦈 “Tiền thông minh” đã biết mối đe dọa này sắp đến — một phần lý do khiến các giải pháp lưu ký (custody) của tổ chức liên tục siết chặt. Vấn đề là liệu bạn đã gia cố “chu vi” bảo vệ của chính mình chưa. 💬 Hiện bạn đang có biện pháp phòng thủ nào trước tình trạng spear-phishing nhắm mục tiêu được tạo bởi AI nhắm vào tài sản của bạn? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
51
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
407,092 lượt xem
1,175 đang thảo luận
2
#TheoDõiFOMC
337,799 lượt xem
1,438 đang thảo luận
3
#NvidiaInvestigatesAfterHuang’sAffairApology
73,733 lượt xem
828 đang thảo luận
4
#BitcoinFiveWeeklyLosses
91,449 lượt xem
1,277 đang thảo luận
5
#AIChipSlumpNasdaq
46,640 lượt xem
777 đang thảo luận
6
#CPITestsDecemberRateOutlook
526,296 lượt xem
2,223 đang thảo luận
7
#AnthropicRejectsIPODelayValuationinQuestion
5,245 lượt xem
114 đang thảo luận
8
#ChinaCACListsFiveIssuesAffectingBlockchainFilings
5 lượt xem
8 đang thảo luận
9
#UKBanksCanNowApplyToConductCryptoAssetBusiness
175 lượt xem
4 đang thảo luận
10
#AmundiAdds$72.3MInStrategyShares
144 lượt xem
6 đang thảo luận