
#cyberalert
cyberalert
3,665 lượt xem
16 đang thảo luận
Phổ biến
Mới nhất
·
--
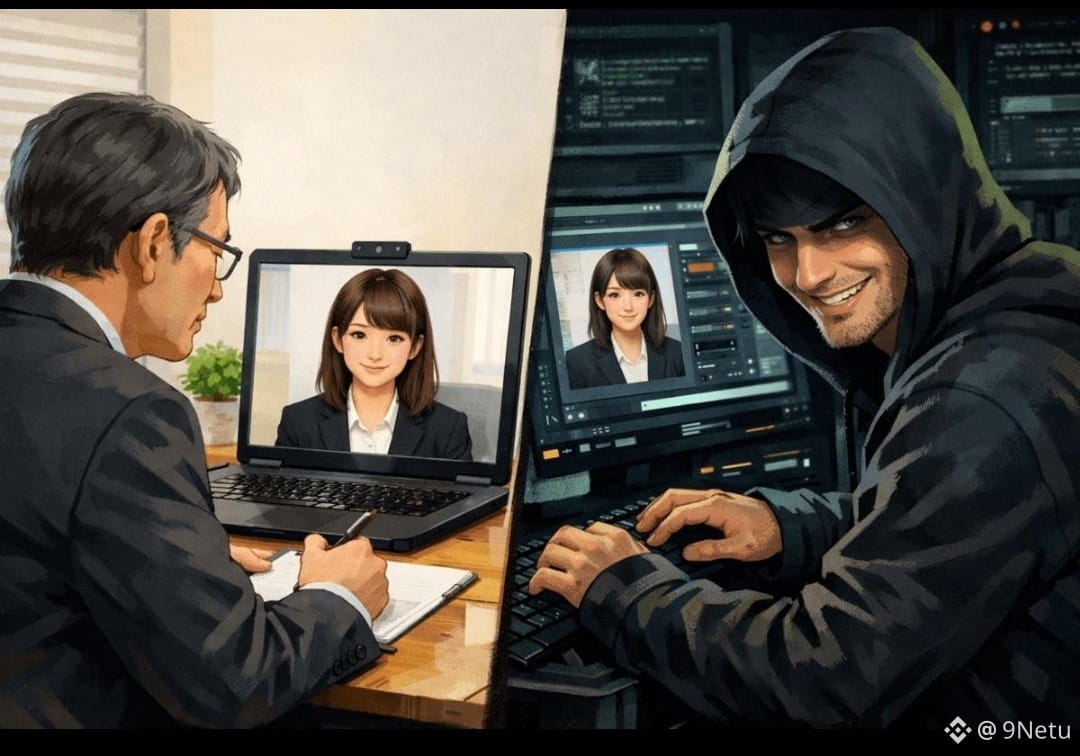
🚨 HACKER ĐÃ ĐÁNH CẮP 14,3 TRIỆU ĐÔ LA THÔNG QUA CÁC BUỔI PHỎNG VẤN TUYỂN DỤNG GIẢ MẠO! 😳
Vụ việc này lớn hơn một cuộc tấn công vào một sàn giao dịch.
$BTC $AKE $BANK
Một cuộc điều tra mới của Chainalysis đã liên kết hàng chục vụ xâm nhập vào lĩnh vực tiền mã hóa với các chiêu trò tuyển dụng giả mạo trong 18 tháng qua.
Đây là những điều khiến chiến dịch này nguy hiểm:
💼 Kẻ tấn công giả làm nhà tuyển dụng hoặc lãnh đạo công ty.
💻 Nạn nhân được yêu cầu tải xuống các bài tập lập trình độc hại.
🔑 Phần mềm độc hại có thể đánh cắp thông tin đăng nhập và truy cập khóa riêng tư.
💸 Các vụ tấn công phỏng vấn giả tương tự đã gây ra thiệt hại được báo cáo vượt quá 14.3 triệu đô la.
🎯 Các nhà điều tra cho biết những vụ tấn công nhỏ hơn này đã giúp tội phạm cải tiến kỹ thuật, sau đó được sử dụng trong các chiến dịch quy mô lớn hơn.
Lời cảnh báo: Một buổi phỏng vấn trông có vẻ chuyên nghiệp vẫn có thể là cái bẫy. Đừng bao giờ chạy mã không rõ nguồn gốc hoặc cài đặt phần mềm do một nhà tuyển dụng chưa được xác minh gửi.
Bạn có dám tải bài kiểm tra lập trình từ một người mời bạn làm công việc từ xa lương cao không? 👇
#CryptoSecurity #JobScam #Malware #CryptoHack #CyberAlert #BinanceSquare
🚨 HACKER ĐÃ ĐÁNH CẮP 14,3 TRIỆU ĐÔ LA THÔNG QUA CÁC BUỔI PHỎNG VẤN TUYỂN DỤNG GIẢ MẠO! 😳
Vụ việc này lớn hơn một cuộc tấn công vào một sàn giao dịch.
$BTC $AKE $BANK
Một cuộc điều tra mới của Chainalysis đã liên kết hàng chục vụ xâm nhập vào lĩnh vực tiền mã hóa với các chiêu trò tuyển dụng giả mạo trong 18 tháng qua.
Đây là những điều khiến chiến dịch này nguy hiểm:
💼 Kẻ tấn công giả làm nhà tuyển dụng hoặc lãnh đạo công ty.
💻 Nạn nhân được yêu cầu tải xuống các bài tập lập trình độc hại.
🔑 Phần mềm độc hại có thể đánh cắp thông tin đăng nhập và truy cập khóa riêng tư.
💸 Các vụ tấn công phỏng vấn giả tương tự đã gây ra thiệt hại được báo cáo vượt quá 14.3 triệu đô la.
🎯 Các nhà điều tra cho biết những vụ tấn công nhỏ hơn này đã giúp tội phạm cải tiến kỹ thuật, sau đó được sử dụng trong các chiến dịch quy mô lớn hơn.
Lời cảnh báo: Một buổi phỏng vấn trông có vẻ chuyên nghiệp vẫn có thể là cái bẫy. Đừng bao giờ chạy mã không rõ nguồn gốc hoặc cài đặt phần mềm do một nhà tuyển dụng chưa được xác minh gửi.
Bạn có dám tải bài kiểm tra lập trình từ một người mời bạn làm công việc từ xa lương cao không? 👇
#CryptoSecurity #JobScam #Malware #CryptoHack #CyberAlert #BinanceSquare
Vụ việc này lớn hơn một cuộc tấn công vào một sàn giao dịch.
$BTC $AKE $BANK
Một cuộc điều tra mới của Chainalysis đã liên kết hàng chục vụ xâm nhập vào lĩnh vực tiền mã hóa với các chiêu trò tuyển dụng giả mạo trong 18 tháng qua.
Đây là những điều khiến chiến dịch này nguy hiểm:
💼 Kẻ tấn công giả làm nhà tuyển dụng hoặc lãnh đạo công ty.
💻 Nạn nhân được yêu cầu tải xuống các bài tập lập trình độc hại.
🔑 Phần mềm độc hại có thể đánh cắp thông tin đăng nhập và truy cập khóa riêng tư.
💸 Các vụ tấn công phỏng vấn giả tương tự đã gây ra thiệt hại được báo cáo vượt quá 14.3 triệu đô la.
🎯 Các nhà điều tra cho biết những vụ tấn công nhỏ hơn này đã giúp tội phạm cải tiến kỹ thuật, sau đó được sử dụng trong các chiến dịch quy mô lớn hơn.
Lời cảnh báo: Một buổi phỏng vấn trông có vẻ chuyên nghiệp vẫn có thể là cái bẫy. Đừng bao giờ chạy mã không rõ nguồn gốc hoặc cài đặt phần mềm do một nhà tuyển dụng chưa được xác minh gửi.
Bạn có dám tải bài kiểm tra lập trình từ một người mời bạn làm công việc từ xa lương cao không? 👇
#CryptoSecurity #JobScam #Malware #CryptoHack #CyberAlert #BinanceSquare
86

·
--
🚨 2.000 GÓI BỊ NHIỄM THUỐC ĐỘC LŨ TRÀN $KEYV — 127M LƯỢT TẢI TRONG PHẠM VI VỤ NỔ! 💥
Với 127M lượt tải mỗi tuần, đây không phải là lỗi — mà là một vụ xâm nhập đã được vũ khí hóa với bán kính tác động cực lớn. 🦈 Kẻ tấn công đã tràn ngập hệ sinh thái Keyv/Cacheable bằng 2.000+ phiên bản độc hại, bao gồm keyv@6.0.0, mô phỏng tính tự động hóa của con sâu Shai-Hulud. 🔍
Đây là cách các dự án bị “bào mòn từ bên trong”: đánh cắp thông tin đăng nhập, rò rỉ khóa CI/CD, payload từ xa, di chuyển ngang qua các môi trường phát triển. Mọi ứng dụng downstream chạm tới thư viện này đều bị phơi bày. 📊
Nếu bạn lưu trữ khóa hoặc chạy pipeline build trên Node.js, hãy coi các phụ thuộc của bạn đã bị xâm phạm cho đến khi được kiểm tra (audit). Luân chuyển (rotate) thông tin xác thực và kiểm tra ngay các file lock. ⚠️ 💬 Cây phụ thuộc của dự án bạn có sạch không, hay bạn chỉ cách một gói nữa là rơi vào cơn ác mộng? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
🚨 2.000 GÓI BỊ NHIỄM THUỐC ĐỘC LŨ TRÀN $KEYV — 127M LƯỢT TẢI TRONG PHẠM VI VỤ NỔ! 💥
Với 127M lượt tải mỗi tuần, đây không phải là lỗi — mà là một vụ xâm nhập đã được vũ khí hóa với bán kính tác động cực lớn. 🦈 Kẻ tấn công đã tràn ngập hệ sinh thái Keyv/Cacheable bằng 2.000+ phiên bản độc hại, bao gồm keyv@6.0.0, mô phỏng tính tự động hóa của con sâu Shai-Hulud. 🔍
Đây là cách các dự án bị “bào mòn từ bên trong”: đánh cắp thông tin đăng nhập, rò rỉ khóa CI/CD, payload từ xa, di chuyển ngang qua các môi trường phát triển. Mọi ứng dụng downstream chạm tới thư viện này đều bị phơi bày. 📊
Nếu bạn lưu trữ khóa hoặc chạy pipeline build trên Node.js, hãy coi các phụ thuộc của bạn đã bị xâm phạm cho đến khi được kiểm tra (audit). Luân chuyển (rotate) thông tin xác thực và kiểm tra ngay các file lock. ⚠️ 💬 Cây phụ thuộc của dự án bạn có sạch không, hay bạn chỉ cách một gói nữa là rơi vào cơn ác mộng? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
Với 127M lượt tải mỗi tuần, đây không phải là lỗi — mà là một vụ xâm nhập đã được vũ khí hóa với bán kính tác động cực lớn. 🦈 Kẻ tấn công đã tràn ngập hệ sinh thái Keyv/Cacheable bằng 2.000+ phiên bản độc hại, bao gồm keyv@6.0.0, mô phỏng tính tự động hóa của con sâu Shai-Hulud. 🔍
Đây là cách các dự án bị “bào mòn từ bên trong”: đánh cắp thông tin đăng nhập, rò rỉ khóa CI/CD, payload từ xa, di chuyển ngang qua các môi trường phát triển. Mọi ứng dụng downstream chạm tới thư viện này đều bị phơi bày. 📊
Nếu bạn lưu trữ khóa hoặc chạy pipeline build trên Node.js, hãy coi các phụ thuộc của bạn đã bị xâm phạm cho đến khi được kiểm tra (audit). Luân chuyển (rotate) thông tin xác thực và kiểm tra ngay các file lock. ⚠️ 💬 Cây phụ thuộc của dự án bạn có sạch không, hay bạn chỉ cách một gói nữa là rơi vào cơn ác mộng? 👇
⚠️ Không phải lời khuyên tài chính. Luôn quản lý rủi ro của bạn. 🛡️
🏷️ #KEYV #SupplyChainAttack #CryptoSecurity #CyberAlert #NPM
🔍 🛡️
13
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TheoDõiFOMC
357,252 lượt xem
1,525 đang thảo luận
2
#TinFed
418,740 lượt xem
1,268 đang thảo luận
3
#CryptoSelloffTriggersMultipleWhaleLiquidations
236,748 lượt xem
2,050 đang thảo luận
4
#HuangReportedlyConsidersReturnToNvidia
1,342 lượt xem
56 đang thảo luận
5
#About64000BitcoinMiningMachinesReportedlyHijacked
873 lượt xem
40 đang thảo luận
6
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
197,788 lượt xem
1,691 đang thảo luận
7
#WillFOMCMinutesReinforceRateHikeExpectations?
70,856 lượt xem
855 đang thảo luận
8
#BitcoinActiveSupplyInProfitDropsBelow45%
272,886 lượt xem
1,932 đang thảo luận
9
#TONStrategyReports$23.97MQ3NetLoss
23,352 lượt xem
161 đang thảo luận
10
#KavaSaysAbnormalActivityLimitedToKavaLend
181,072 lượt xem
1,106 đang thảo luận