

#blockaid
blockaid
8,205 lượt xem
32 đang thảo luận
Phổ biến
Mới nhất

Hack Binance có thể do lạm dụng khóa riêng, không phải theft: CEO Blockaid
- CEO Blockaid cho rằng vụ hack Binance có thể do lạm dụng khóa riêng, không phải theft
- Đ 의 nghi ngờ attackers điều khiển hệ thống ký giao giao của Binance
- So sánh với vụ hack Bybit trước đây
- Quan trọng: private key được sử dụng sai cách
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
432

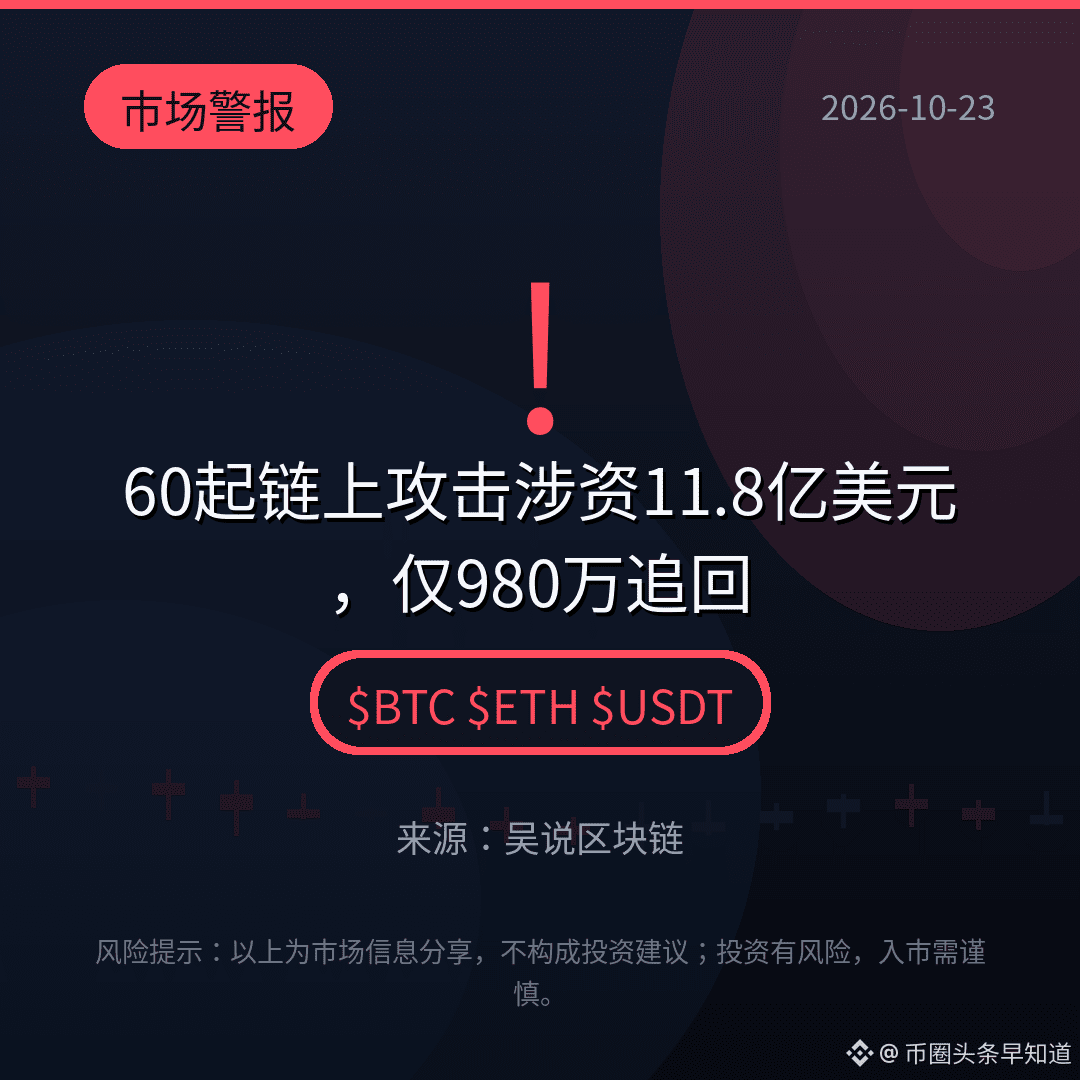
Chưa đến 1% số tiền mã hóa bị đánh cắp được thu hồi — còn công tắc ngắt mà mọi người đều nghĩ là có thật thì chưa bao giờ được bật.
Blockaid đã phân tích 60 vụ khai thác lỗ hổng on-chain lớn từ tháng 1 đến tháng 8 năm 2026: 1,18 tỷ USD bị đánh cắp. Tính đến ngày 2 tháng 9, chỉ 9,8 triệu USD — 0,8% — được trả lại cho nạn nhân; 81,4 triệu USD bị đóng băng nhưng chưa được hoàn trả. Chỉ 5 trong số 60 vụ có tài sản bị đóng băng hoặc thu hồi.
Không đồng nào được thu hồi thông qua danh sách đen của đơn vị phát hành hoặc chặn tiền nạp vào sàn giao dịch: 16 vụ đủ điều kiện, nhưng không có biện pháp nào được thực hiện.
287,1 triệu USD nằm trong các ví đã được xác định mà điều tra viên có thể theo dõi nhưng không thể đóng băng — chủ yếu là ETH, BTC và token liquid staking, vốn không có công tắc ngắt tập trung. Khoảng 229 triệu USD có liên quan đến vụ khai thác Drift hồi tháng 4 (107.165 ETH). Thời gian trung vị từ lúc bị tấn công đến khi tài sản dịch chuyển: 17 phút; 22% dịch chuyển trong vòng 60 giây.
Trong số 91,2 triệu USD bị đóng băng hoặc được hoàn trả, 99,1% đến từ cơ chế quản trị giao thức hoặc quyền kiểm soát của validator — dẫn đầu là Arbitrum, Syscoin và Stellar.
Lớp giao thức chính là mạng lưới an toàn, nhưng chỉ cứu được 5 trong số 60 vụ. Nếu việc thu hồi tài sản chẳng khác nào xổ số, điều gì khiến bạn tin tưởng các giao thức mình sử dụng? $BTC $ETH NFA. Tự nghiên cứu kỹ.
#CryptoNews #DeFi #Security #Blockaid
1
16

Cảnh báo từ đồng sáng lập Blockaid: Sự cố bảo mật trên chuỗi tăng vọt, AI agent làm gia tăng rủi ro!
Trong thế giới Web3, các sự cố bảo mật trên chuỗi xảy ra thường xuyên. Đồng sáng lập Blockaid lên tiếng cảnh báo: AI agent ngày càng phổ biến, rủi ro cũng tăng cao! Hãy cùng tìm hiểu cách bảo vệ tài sản số của bạn!#Web3安全 #AI代理 #Blockaid
Trong thế giới Web3, các sự cố bảo mật trên chuỗi xảy ra thường xuyên. Đồng sáng lập Blockaid lên tiếng cảnh báo: AI agent ngày càng phổ biến, rủi ro cũng tăng cao! Hãy cùng tìm hiểu cách bảo vệ tài sản số của bạn!#Web3安全 #AI代理 #Blockaid
1

·
--
Vừa thấy tin LayerZero × Blockaid ra mắt Bridge Sentinel: bổ sung một DVN thiên về bảo mật cho tài sản OFT xuyên chuỗi. Nhà phát hành có thể đặt đây là bên ký bắt buộc — không ký thì thông điệp không được thông qua.
Công cụ không chỉ xác minh «có sự kiện nguồn thực sự hay không», mà còn dùng thông tin tình báo mối đe dọa theo thời gian thực để sàng lọc các đối tác độc hại, nguồn tiền bị đánh cắp và địa chỉ liên quan đến lỗ hổng đang hoạt động; đồng thời giám sát giới hạn hạn mức mint, các thay đổi về cấu hình định tuyến/quyền hạn, cũng như hợp đồng đích và địa chỉ thụ hưởng, để có thể chặn trước khi giao dịch được thực thi.
Có thể chọn Cosigner để chủ động bảo vệ xuyên chuỗi hơn. Trong cùng thị trường verifier còn có các DVN cấp doanh nghiệp như Fidelity FCAT, Deutsche Telekom và Google Cloud. Mấy năm nay tin bị hack xuyên chuỗi xuất hiện quá nhiều; kiểu kiểm tra an toàn trước khi thực thi có thể cấu hình như thế này đáng tin hơn là đợi xảy ra sự cố rồi mới truy cứu.
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
ĐỘT PHÁMột lỗ hổng lịch sử trên thiết bị Coldcard, nơi lưu trữ các khóa riêng Bitcoin, đã phơi bày mặt tối của nguyên tắc cơ bản nhất của tiền mã hóa: bảo mật. CEO của Blockaid cho biết "đây là tội nguyên thủy của crypto" (3 #cryptosecurity, #blockaid, $BTC).
Theo một báo cáo gần đây từ The Block, lỗ hổng của Coldcard đã làm lộ ra rủi ro khiến crypto có thể trở thành "con canary trong mỏ than" trước các mối đe dọa an ninh mạng do AI dẫn dắt. Về cốt lõi, tin tặc đã thành công trong việc bẻ khóa một hệ thống bảo mật được thiết kế để bảo vệ một trong những khía cạnh quan trọng nhất của tiền mã hóa - các khóa riêng dùng để ký và xác thực các giao dịch.
ĐỘT PHÁ
Một lỗ hổng lịch sử trên thiết bị Coldcard, nơi lưu trữ các khóa riêng Bitcoin, đã phơi bày mặt tối của nguyên tắc cơ bản nhất của tiền mã hóa: bảo mật. CEO của Blockaid cho biết "đây là tội nguyên thủy của crypto" (3 #cryptosecurity, #blockaid, $BTC ).
Theo một báo cáo gần đây từ The Block, lỗ hổng của Coldcard đã làm lộ ra rủi ro khiến crypto có thể trở thành "con canary trong mỏ than" trước các mối đe dọa an ninh mạng do AI dẫn dắt. Về cốt lõi, tin tặc đã thành công trong việc bẻ khóa một hệ thống bảo mật được thiết kế để bảo vệ một trong những khía cạnh quan trọng nhất của tiền mã hóa - các khóa riêng dùng để ký và xác thực các giao dịch.
Theo một báo cáo gần đây từ The Block, lỗ hổng của Coldcard đã làm lộ ra rủi ro khiến crypto có thể trở thành "con canary trong mỏ than" trước các mối đe dọa an ninh mạng do AI dẫn dắt. Về cốt lõi, tin tặc đã thành công trong việc bẻ khóa một hệ thống bảo mật được thiết kế để bảo vệ một trong những khía cạnh quan trọng nhất của tiền mã hóa - các khóa riêng dùng để ký và xác thực các giao dịch.
12
·
--
Bài viết
ĐỘT PHÁMột lỗ hổng lịch sử trên thiết bị Coldcard, nơi lưu trữ các khóa riêng Bitcoin, đã phơi bày mặt tối của nguyên tắc cơ bản nhất của tiền mã hóa: bảo mật. CEO của Blockaid cho biết "đây là tội nguyên thủy của crypto" (3 #cryptosecurity, #blockaid, $BTC).
Theo một báo cáo gần đây từ The Block, lỗ hổng của Coldcard đã làm lộ ra rủi ro khiến crypto có thể trở thành "con canary trong mỏ than" trước các mối đe dọa an ninh mạng do AI dẫn dắt. Về cốt lõi, tin tặc đã thành công trong việc bẻ khóa một hệ thống bảo mật được thiết kế để bảo vệ một trong những khía cạnh quan trọng nhất của tiền mã hóa - các khóa riêng dùng để ký và xác thực các giao dịch.
ĐỘT PHÁ
Một lỗ hổng lịch sử trên thiết bị Coldcard, nơi lưu trữ các khóa riêng Bitcoin, đã phơi bày mặt tối của nguyên tắc cơ bản nhất của tiền mã hóa: bảo mật. CEO của Blockaid cho biết "đây là tội nguyên thủy của crypto" (3 #cryptosecurity, #blockaid, $BTC ).
Theo một báo cáo gần đây từ The Block, lỗ hổng của Coldcard đã làm lộ ra rủi ro khiến crypto có thể trở thành "con canary trong mỏ than" trước các mối đe dọa an ninh mạng do AI dẫn dắt. Về cốt lõi, tin tặc đã thành công trong việc bẻ khóa một hệ thống bảo mật được thiết kế để bảo vệ một trong những khía cạnh quan trọng nhất của tiền mã hóa - các khóa riêng dùng để ký và xác thực các giao dịch.
Theo một báo cáo gần đây từ The Block, lỗ hổng của Coldcard đã làm lộ ra rủi ro khiến crypto có thể trở thành "con canary trong mỏ than" trước các mối đe dọa an ninh mạng do AI dẫn dắt. Về cốt lõi, tin tặc đã thành công trong việc bẻ khóa một hệ thống bảo mật được thiết kế để bảo vệ một trong những khía cạnh quan trọng nhất của tiền mã hóa - các khóa riêng dùng để ký và xác thực các giao dịch.
21

·
--
🚨 Cầu nối Verus Ethereum bị hack — $11.58 triệu đã bị rút!
Công ty bảo mật Blockaid đã phát hiện một lỗ hổng đang hoạt động nhằm vào Cầu nối Verus-Ethereum theo thời gian thực — và khi thông báo được phát đi, $11.58 triệu đã bị rút khỏi tài khoản.
🔍 Chuyện gì đã xảy ra?
Cầu nối Verus-Ethereum là một hạ tầng liên chuỗi kết nối blockchain Verus với hệ sinh thái của Ethereum. Kẻ tấn công đã khai thác một lỗ hổng trong logic xác thực hợp đồng ký gửi của cầu nối để rút tiền của người dùng — một mô hình đã trở nên quá quen thuộc trong năm 2026.
📊 An ninh DeFi 2026 — Theo số liệu:
• Hơn $750 triệu đã mất qua giữa tháng Tư
• Lỗ hổng KelpDAO: $292 triệu
• Hack Drift Protocol: $285 triệu
• Tháng 4 năm 2026: Tháng tồi tệ nhất từ trước đến nay — $625 triệu qua 28 sự cố
• Giờ đây Cầu nối Verus: $11.58 triệu+
⚠️ Nếu bạn đã sử dụng Cầu nối Verus-Ethereum:
✅ KHÔNG khởi tạo bất kỳ giao dịch mới nào qua cầu nối
✅ Truy cập Revoke.cash và thu hồi bất kỳ quyền chấp thuận nào liên quan đến cầu nối
✅ Theo dõi các tài khoản chính thức của Verus và Blockaid để cập nhật
🔐 Nhận định từ chuyên gia:
Sợi dây chung giữa những lỗ hổng lớn nhất năm 2026? Tin tặc không phá vỡ các blockchain — họ đang phá vỡ lớp tin cậy giữa chúng. Cho đến khi các cầu nối áp dụng xác thực dư thừa, kiểm soát nhiều chữ ký, và bộ ngắt mạch theo thời gian thực như là thực tiễn tiêu chuẩn, các sự cố như thế này sẽ vẫn tiếp diễn.
Giữ an toàn. Cập nhật thông tin. DYOR. 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ Ba vụ khai thác, cùng một ngày, mất $35.55M: DeFi có “thứ Ba đen tối” trong 24 giờ
Hôm qua không hẳn là một ngày tồi tệ đối với một giao thức. Đó là một ngày tồi tệ cho cả ngành.
AFX Trade: $24.15M chỉ vì một khóa, không phải vì một lỗi bug
Hợp đồng cầu nối của AFX trên $ARB đã làm đúng như nhiệm vụ của nó: xác minh chữ ký hợp lệ và giải phóng các khoản tiền. Vấn đề là những chữ ký này đến từ các khóa của validator đã bị xâm nhập. Trong 200 giây, kẻ tấn công đã chuyển số tiền sang Ethereum và đổi thành hơn 12,400 ETH. Arbitrum như một mạng không liên quan gì, bị cô lập khỏi cây cầu riêng của AFX.
Verus: cùng một vết thương, hai lần
Cầu Verus-Ethereum đã mất $7.54M khi khai thác cùng một tuyến đường và cùng kiểu lỗi mà trước đó đã tấn công nó vào tháng Năm. Lặp lại cùng một bug hai lần trong một năm nói lên điều gì đó khá khó chịu: vá triệu chứng không giống như giải quyết nguyên nhân.
B² Network: khi “quản trị viên” lại là vector tấn công
Ở đây thậm chí không có vụ hack qua cầu nối. Ai đó đã giành quyền điều khiển mục quyền quản trị của hợp đồng staking và từ đó bán các token bị đánh cắp. Không hề có mật mã bị hỏng, chỉ là việc quản lý quyền truy cập bị bảo vệ kém.
Đây là phần tiếp nối trực tiếp của những gì chúng ta đã thấy với Ostium cách đây một tuần. Ba tuần liên tiếp, ba cách khác nhau để nói cùng một điều: mã của các smart contract không còn là mắt xích yếu của DeFi nữa. Các khóa riêng và quyền quản trị mới chính là thứ yếu, và vấn đề này không thể được giải quyết chỉ bằng một cuộc kiểm toán Solidity.
Bạn tin hơn vào một giao thức có cầu nối riêng hay một giao thức dùng cầu nối đã được thiết lập sẵn? 👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Kho Lending Rỗng: $9.3M Bị Tiêu Hóa Từ More Markets
- Blockaid phát hiện kẻ tấn công sử dụng Ankr liquid staking token và E-mode để vượt vay từ More Markets
- Kho dự trữ WFLOW bị rút khoảng $9.3 triệu
- Sự việc liên quan đến an ninh hệ thống lãi suất blockchain
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
Nguồn: CoinTelegraph
49
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
376,807 lượt xem
1,052 đang thảo luận
2
#TheoDõiFOMC
311,320 lượt xem
1,323 đang thảo luận
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
0 lượt xem
2 đang thảo luận
4
#BinanceSAFUFundTransferCompleted7499BTC
40,292 lượt xem
850 đang thảo luận
5
#BinanceRecovery90% of stolen assets
142,838 lượt xem
179 đang thảo luận
6
#YiHe:ProofOfReserves:10TokensAt100%Backing
141,117 lượt xem
776 đang thảo luận
7
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
44,172 lượt xem
477 đang thảo luận
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
0 lượt xem
5 đang thảo luận
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
0 lượt xem
2 đang thảo luận
10
#CZSaysCompensationIsinPlaceUsersAreProtected
129,120 lượt xem
1,405 đang thảo luận