
#binancep2psafety
binancep2psafety
50,818 lượt xem
16 đang thảo luận
Phổ biến
Mới nhất
·
--
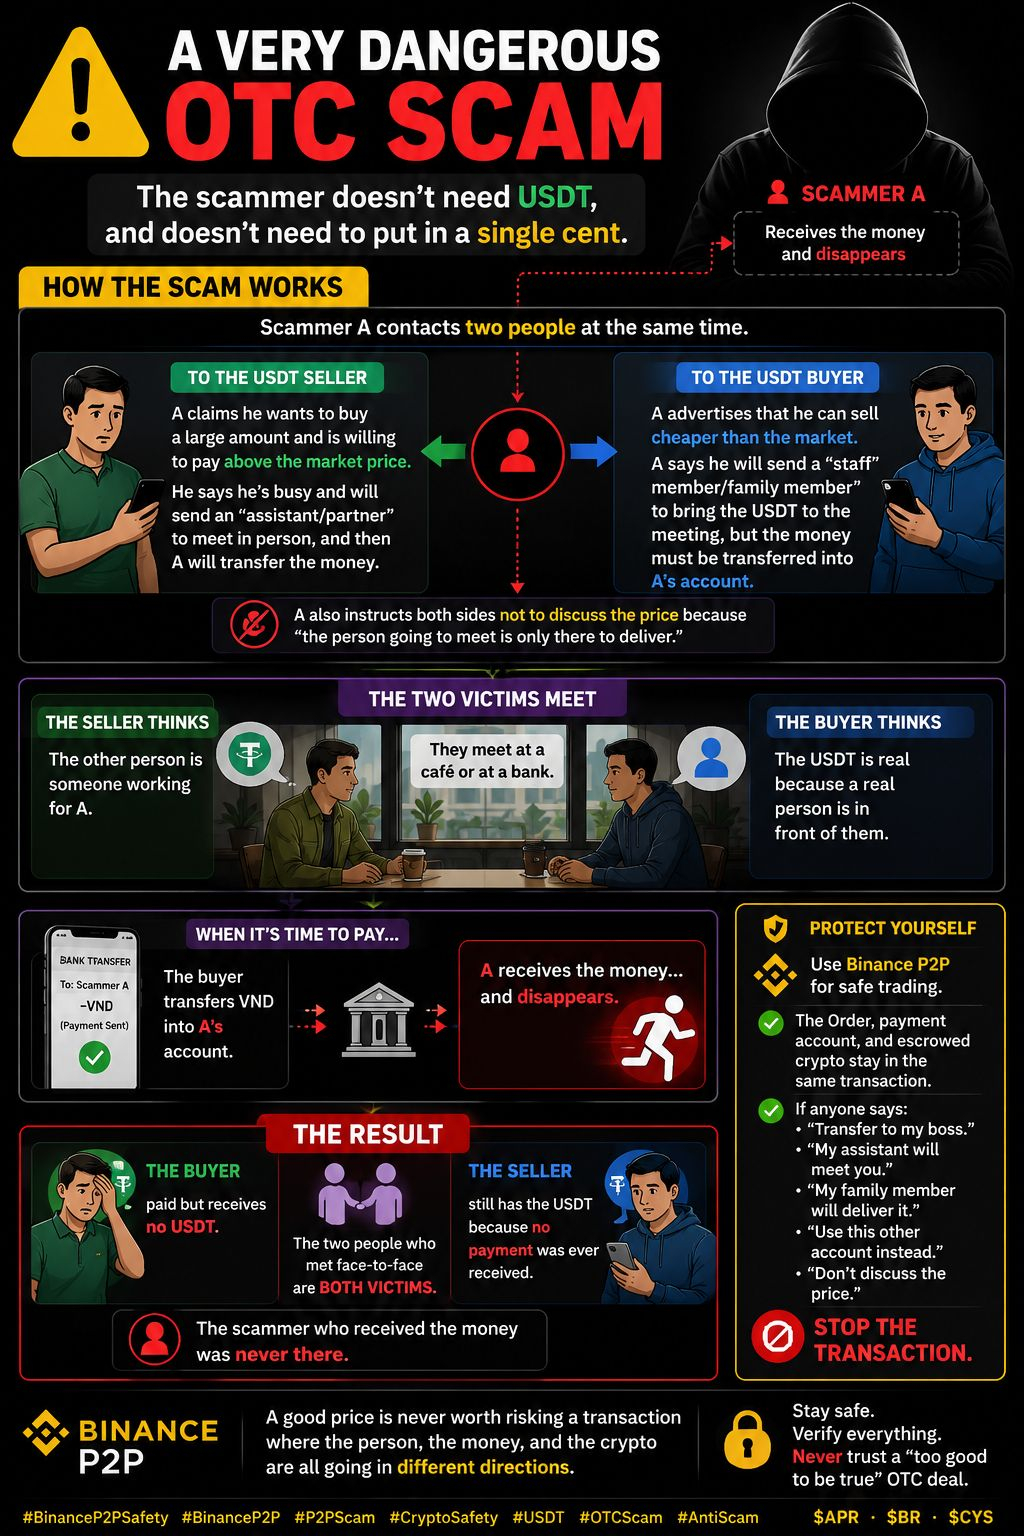
⚠️ Cảnh báo lừa đảo OTC
Kẻ lừa đảo có thể lừa cả người mua và người bán USDT mà không cần sở hữu USDT hay bỏ ra bất kỳ khoản tiền nào.
Chúng đưa cho người bán một mức giá cao và cho người mua một mức giá rẻ, sau đó gửi các “trợ lý” giả để gặp trực tiếp, đồng thời bảo người mua chuyển tiền trực tiếp vào tài khoản của kẻ lừa đảo.
💰 Người mua gửi tiền → kẻ lừa đảo biến mất.
❌ Người mua không nhận được USDT.
❌ Người bán không nhận được tiền.
❌ Cả hai đều là nạn nhân.
Vì vậy tôi thích Binance P2P�: giá đặt lệnh, tài khoản thanh toán và crypto phải khớp với cùng một giao dịch.
🚨 Nếu ai đó nói “trả tiền cho sếp của tôi”, “trợ lý của tôi sẽ gặp bạn” hoặc “dùng tài khoản khác” — DỪNG NGAY.
Giá hời không bao giờ đáng để đánh đổi tiền của bạn.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
{future}(BRUSDT)
{future}(APRUSDT)
{future}(CYSUSDT)
⚠️ Cảnh báo lừa đảo OTC
Kẻ lừa đảo có thể lừa cả người mua và người bán USDT mà không cần sở hữu USDT hay bỏ ra bất kỳ khoản tiền nào.
Chúng đưa cho người bán một mức giá cao và cho người mua một mức giá rẻ, sau đó gửi các “trợ lý” giả để gặp trực tiếp, đồng thời bảo người mua chuyển tiền trực tiếp vào tài khoản của kẻ lừa đảo.
💰 Người mua gửi tiền → kẻ lừa đảo biến mất.
❌ Người mua không nhận được USDT.
❌ Người bán không nhận được tiền.
❌ Cả hai đều là nạn nhân.
Vì vậy tôi thích Binance P2P�: giá đặt lệnh, tài khoản thanh toán và crypto phải khớp với cùng một giao dịch.
🚨 Nếu ai đó nói “trả tiền cho sếp của tôi”, “trợ lý của tôi sẽ gặp bạn” hoặc “dùng tài khoản khác” — DỪNG NGAY.
Giá hời không bao giờ đáng để đánh đổi tiền của bạn.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
Kẻ lừa đảo có thể lừa cả người mua và người bán USDT mà không cần sở hữu USDT hay bỏ ra bất kỳ khoản tiền nào.
Chúng đưa cho người bán một mức giá cao và cho người mua một mức giá rẻ, sau đó gửi các “trợ lý” giả để gặp trực tiếp, đồng thời bảo người mua chuyển tiền trực tiếp vào tài khoản của kẻ lừa đảo.
💰 Người mua gửi tiền → kẻ lừa đảo biến mất.
❌ Người mua không nhận được USDT.
❌ Người bán không nhận được tiền.
❌ Cả hai đều là nạn nhân.
Vì vậy tôi thích Binance P2P�: giá đặt lệnh, tài khoản thanh toán và crypto phải khớp với cùng một giao dịch.
🚨 Nếu ai đó nói “trả tiền cho sếp của tôi”, “trợ lý của tôi sẽ gặp bạn” hoặc “dùng tài khoản khác” — DỪNG NGAY.
Giá hời không bao giờ đáng để đánh đổi tiền của bạn.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
1
259
·
--
" Tên đã khớp. Tiền vẫn có thể đã chuyển đến sai người. "
Trước đây tôi vẫn coi điều này là hiển nhiên: nếu tên tài khoản khớp với tên KYC hiển thị trong đơn hàng thì như thế là đủ để giải phóng.
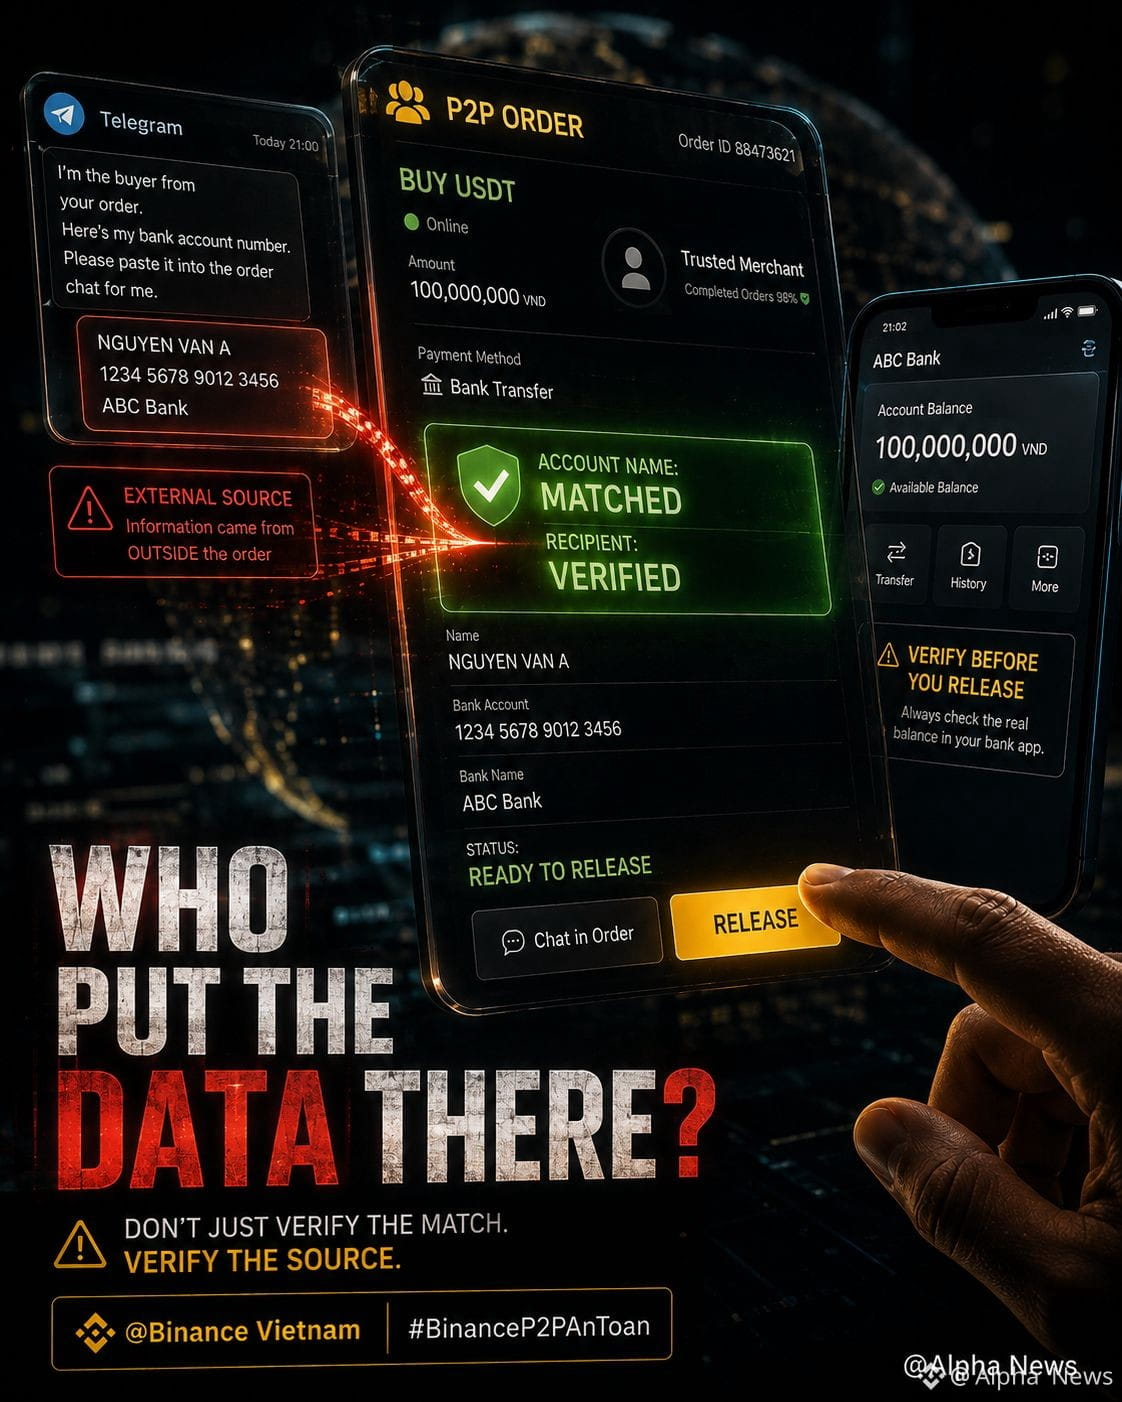
Lúc 9 giờ tối, một tin nhắn Telegram bật lên:
“Em là người mua từ đơn của anh. Đây là số tài khoản ngân hàng của em. Anh hãy dán giúp vào khung chat của đơn để em.”
Nạn nhân đã dán đúng số tài khoản và tên vào khung chat cho một đơn hàng “có thật”, với một người “có thật”, chỉ là không phải người đã nhắn cho họ ngoài nền tảng.
Một tin nhắn màu xanh hiện lên trên màn hình: “Tên người nhận khớp.”
Ngón tay lơ lửng trên nút giải phóng.
Đây là tình huống được mô tả trong hướng dẫn chống lừa đảo P2P của Binance—rất khác với “cờ đỏ thay đổi thông tin tài khoản ngân hàng giữa chừng” mà trước đây tôi vẫn nghĩ đến mỗi khi nói tới lừa đảo.
Tôi nhận ra mình chưa từng hỏi thông tin đó đến từ đâu. Tôi chỉ kiểm tra xem nó có khớp hay không.
Nếu tôi dán nhầm thông tin tài khoản, cách duy nhất để kịp phát hiện là mở ứng dụng ngân hàng và xác minh số dư thực tế trước khi giải phóng tiền—không chỉ dừng lại ở thông báo “đã khớp”.
Đọc lại hướng dẫn, tôi hiểu vì sao nền tảng nhấn mạnh việc giữ liên lạc trong ứng dụng không chỉ để có bằng chứng khi xảy ra tranh chấp, mà còn để đảm bảo thông tin trong đơn hàng xuất phát từ chính hai bên liên quan trong giao dịch đó.
Một cờ đỏ không nhất thiết phải là một hành động bất thường. Đôi khi, nó nằm ở chính nguồn gốc của thông tin.
Có lẽ câu hỏi thực sự không phải là liệu tên tài khoản có khớp hay không.
Mà là thông tin đó có thực sự đến từ đơn hàng mà tôi đang thực hiện hay đã bị chèn từ nơi khác.
#BinanceP2PSafety @Binance_Vietnam $BNB
{future}(BNBUSDT)
" Tên đã khớp. Tiền vẫn có thể đã chuyển đến sai người. "
Trước đây tôi vẫn coi điều này là hiển nhiên: nếu tên tài khoản khớp với tên KYC hiển thị trong đơn hàng thì như thế là đủ để giải phóng.
Lúc 9 giờ tối, một tin nhắn Telegram bật lên:
“Em là người mua từ đơn của anh. Đây là số tài khoản ngân hàng của em. Anh hãy dán giúp vào khung chat của đơn để em.”
Nạn nhân đã dán đúng số tài khoản và tên vào khung chat cho một đơn hàng “có thật”, với một người “có thật”, chỉ là không phải người đã nhắn cho họ ngoài nền tảng.
Một tin nhắn màu xanh hiện lên trên màn hình: “Tên người nhận khớp.”
Ngón tay lơ lửng trên nút giải phóng.
Đây là tình huống được mô tả trong hướng dẫn chống lừa đảo P2P của Binance—rất khác với “cờ đỏ thay đổi thông tin tài khoản ngân hàng giữa chừng” mà trước đây tôi vẫn nghĩ đến mỗi khi nói tới lừa đảo.
Tôi nhận ra mình chưa từng hỏi thông tin đó đến từ đâu. Tôi chỉ kiểm tra xem nó có khớp hay không.
Nếu tôi dán nhầm thông tin tài khoản, cách duy nhất để kịp phát hiện là mở ứng dụng ngân hàng và xác minh số dư thực tế trước khi giải phóng tiền—không chỉ dừng lại ở thông báo “đã khớp”.
Đọc lại hướng dẫn, tôi hiểu vì sao nền tảng nhấn mạnh việc giữ liên lạc trong ứng dụng không chỉ để có bằng chứng khi xảy ra tranh chấp, mà còn để đảm bảo thông tin trong đơn hàng xuất phát từ chính hai bên liên quan trong giao dịch đó.
Một cờ đỏ không nhất thiết phải là một hành động bất thường. Đôi khi, nó nằm ở chính nguồn gốc của thông tin.
Có lẽ câu hỏi thực sự không phải là liệu tên tài khoản có khớp hay không.
Mà là thông tin đó có thực sự đến từ đơn hàng mà tôi đang thực hiện hay đã bị chèn từ nơi khác.
#BinanceP2PSafety @Binance Vietnam $BNB
Trước đây tôi vẫn coi điều này là hiển nhiên: nếu tên tài khoản khớp với tên KYC hiển thị trong đơn hàng thì như thế là đủ để giải phóng.
Lúc 9 giờ tối, một tin nhắn Telegram bật lên:
“Em là người mua từ đơn của anh. Đây là số tài khoản ngân hàng của em. Anh hãy dán giúp vào khung chat của đơn để em.”
Nạn nhân đã dán đúng số tài khoản và tên vào khung chat cho một đơn hàng “có thật”, với một người “có thật”, chỉ là không phải người đã nhắn cho họ ngoài nền tảng.
Một tin nhắn màu xanh hiện lên trên màn hình: “Tên người nhận khớp.”
Ngón tay lơ lửng trên nút giải phóng.
Đây là tình huống được mô tả trong hướng dẫn chống lừa đảo P2P của Binance—rất khác với “cờ đỏ thay đổi thông tin tài khoản ngân hàng giữa chừng” mà trước đây tôi vẫn nghĩ đến mỗi khi nói tới lừa đảo.
Tôi nhận ra mình chưa từng hỏi thông tin đó đến từ đâu. Tôi chỉ kiểm tra xem nó có khớp hay không.
Nếu tôi dán nhầm thông tin tài khoản, cách duy nhất để kịp phát hiện là mở ứng dụng ngân hàng và xác minh số dư thực tế trước khi giải phóng tiền—không chỉ dừng lại ở thông báo “đã khớp”.
Đọc lại hướng dẫn, tôi hiểu vì sao nền tảng nhấn mạnh việc giữ liên lạc trong ứng dụng không chỉ để có bằng chứng khi xảy ra tranh chấp, mà còn để đảm bảo thông tin trong đơn hàng xuất phát từ chính hai bên liên quan trong giao dịch đó.
Một cờ đỏ không nhất thiết phải là một hành động bất thường. Đôi khi, nó nằm ở chính nguồn gốc của thông tin.
Có lẽ câu hỏi thực sự không phải là liệu tên tài khoản có khớp hay không.
Mà là thông tin đó có thực sự đến từ đơn hàng mà tôi đang thực hiện hay đã bị chèn từ nơi khác.
#BinanceP2PSafety @Binance Vietnam $BNB
4
4
3.2k
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedRateWatch
44,622 lượt xem
276 đang thảo luận
2
#45NgayTuDoTaiChinh
899,789 lượt xem
3,071 đang thảo luận
3
#TheoDõiFOMC
78,629 lượt xem
516 đang thảo luận
4
#TinFed
69,458 lượt xem
319 đang thảo luận
5
#BitcoinReboundsTo$79K
35,802 lượt xem
293 đang thảo luận
6
#BessentEndorsesFinalClarityActDraft
3,556 lượt xem
161 đang thảo luận
7
#ZamaOpens16ConfidentialMorphoVaults
2,109 lượt xem
91 đang thảo luận
8
#USDCOnChainVolumeTops$100Trillion
569 lượt xem
23 đang thảo luận
9
#BitcoinSpotETFsNetInflow$160M
1,480 lượt xem
74 đang thảo luận
10
#SouthKoreaCryptoTaxDelayPetitionTops50000
28,081 lượt xem
787 đang thảo luận