

#besu
besu
2 lượt xem
3 đang thảo luận
Phổ biến
Mới nhất
·
--
Tiêu đề mới nhất về “lỗ hổng bảo mật” của Ethereum cần được hiểu trong phạm vi hẹp hơn.
Đây không phải là lỗi đồng thuận trên mainnet hay vụ xâm nhập ví.
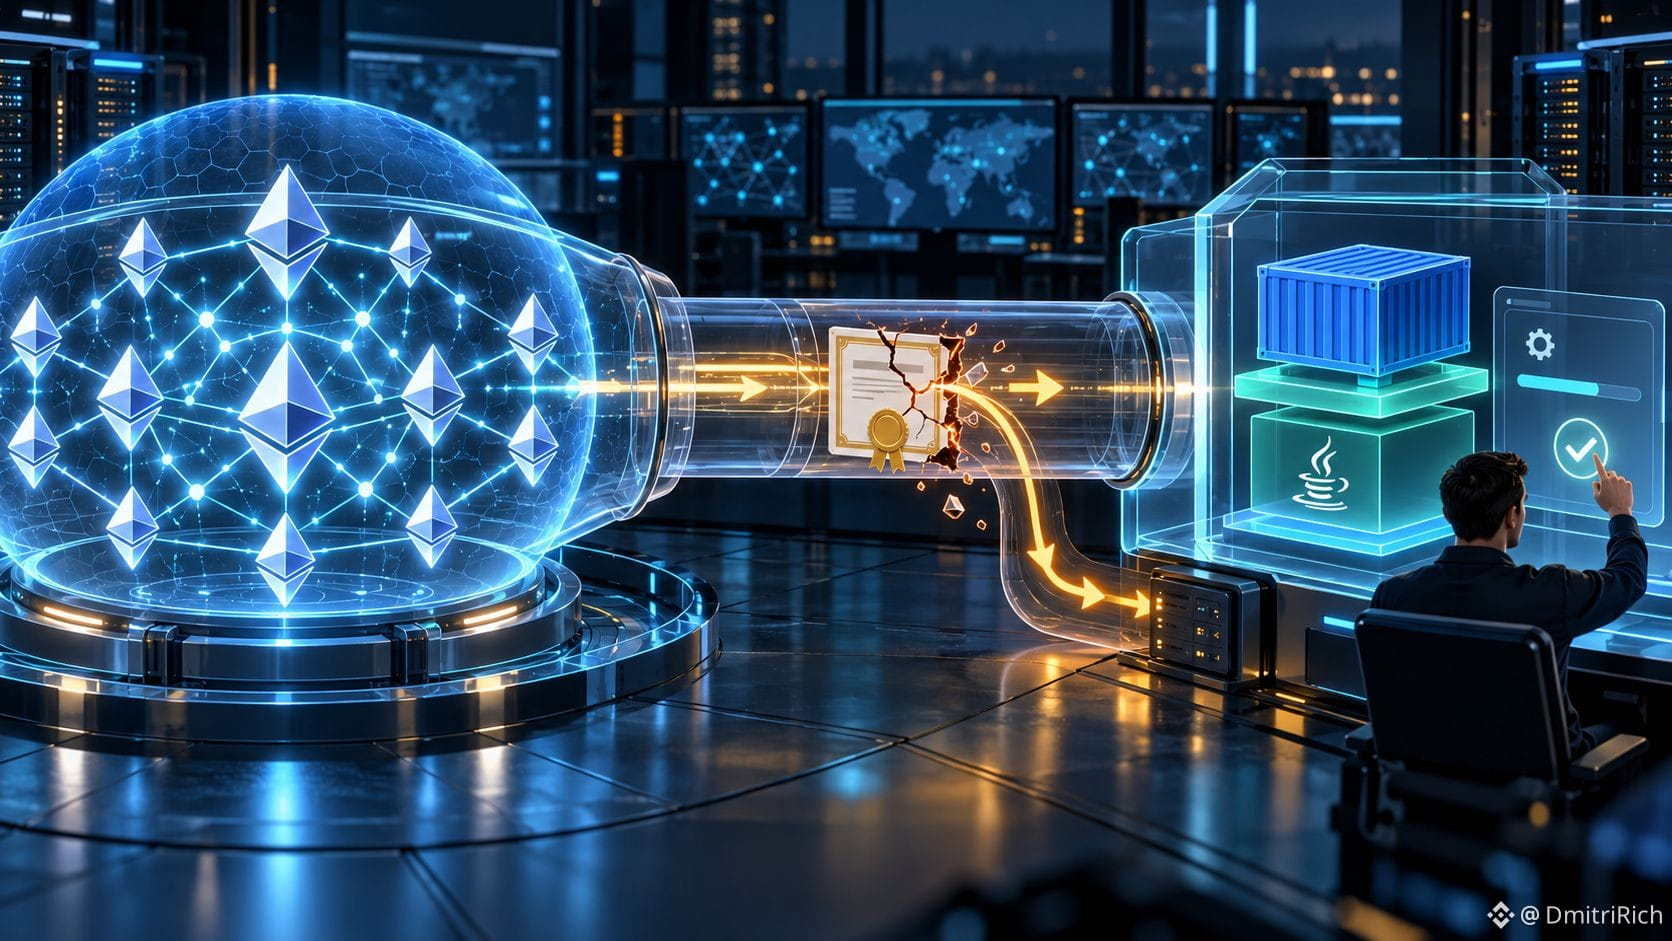
Các khóa chứng chỉ eMudhra yếu có thể cho phép kẻ tấn công giả mạo những dịch vụ bên ngoài được một số cấu hình #Teku và #Besu tin cậy, từ đó có khả năng chuyển hướng phần thưởng của validator.
Các nút mainnet Teku mặc định không bị ảnh hưởng và chưa có báo cáo nào về việc khai thác lỗ hổng.
Teku 26.10.3 và Besu 26.10.2 loại bỏ các chứng chỉ gốc bị ảnh hưởng khỏi ảnh Docker. Rủi ro bị bỏ sót nằm ở các bản cài đặt nhị phân: cập nhật ứng dụng khách #Ethereum không cập nhật kho chứng chỉ tin cậy Java trên máy chủ.
Các nhà vận hành nên cập nhật Java riêng; người dùng Java 26 cần chuyển sang bản dựng được hỗ trợ.
Đối với những người nắm giữ $ETH , mạng lưới không bị tấn công. Còn với các nhà vận hành, đây là bản vá hạ tầng, không phải tin tức có thể phớt lờ.
{future}(ETHUSDT)
Tiêu đề mới nhất về “lỗ hổng bảo mật” của Ethereum cần được hiểu trong phạm vi hẹp hơn.
Đây không phải là lỗi đồng thuận trên mainnet hay vụ xâm nhập ví.
Các khóa chứng chỉ eMudhra yếu có thể cho phép kẻ tấn công giả mạo những dịch vụ bên ngoài được một số cấu hình #Teku và #Besu tin cậy, từ đó có khả năng chuyển hướng phần thưởng của validator.
Các nút mainnet Teku mặc định không bị ảnh hưởng và chưa có báo cáo nào về việc khai thác lỗ hổng.
Teku 26.10.3 và Besu 26.10.2 loại bỏ các chứng chỉ gốc bị ảnh hưởng khỏi ảnh Docker. Rủi ro bị bỏ sót nằm ở các bản cài đặt nhị phân: cập nhật ứng dụng khách #Ethereum không cập nhật kho chứng chỉ tin cậy Java trên máy chủ.
Các nhà vận hành nên cập nhật Java riêng; người dùng Java 26 cần chuyển sang bản dựng được hỗ trợ.
Đối với những người nắm giữ $ETH , mạng lưới không bị tấn công. Còn với các nhà vận hành, đây là bản vá hạ tầng, không phải tin tức có thể phớt lờ.
71
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedWatch
16.3M lượt xem
39,262 đang thảo luận
2
#EarningsSeason
6.4M lượt xem
31,972 đang thảo luận
3
#TinFed
370,465 lượt xem
1,015 đang thảo luận
4
#TheoDõiFOMC
306,019 lượt xem
1,297 đang thảo luận
5
#USMidtermElections
30,842 lượt xem
556 đang thảo luận
6
#BitcoinDropsBelow$80K
20,663 lượt xem
90 đang thảo luận
7
#比特币跌破8万美元
170,878 lượt xem
102 đang thảo luận
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
327 lượt xem
19 đang thảo luận
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
23,537 lượt xem
461 đang thảo luận
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
663 lượt xem
14 đang thảo luận