

#ataque
ataque
329 lượt xem
5 đang thảo luận
Phổ biến
Mới nhất

Bài viết
⚡ KHOẢN VAY NHANH: VAY HÀNG TRIỆU MÀ KHÔNG CẦN CÓ HÀNG TRIỆU...$BTC $ETH $USDC
Khoản vay nhanh là một trong những cơ chế đặc biệt nhất của tài chính phi tập trung - DeFi.
Cơ chế này cho phép vay tiền mã hóa mà không cần tài sản thế chấp, kể cả với số lượng khổng lồ.
Điều kiện là gì?
Khoản vay phải được sử dụng và hoàn trả trong cùng một giao dịch.
Hãy tưởng tượng một giao thức cho chúng ta vay 1.000.000 USDC.
Trong cùng giao dịch đó, chúng ta có thể dùng số tiền này để thực hiện nhiều thao tác khác nhau: mua một tài sản trên thị trường này, bán nó ở thị trường khác, tận dụng chênh lệch giá, rồi cuối cùng hoàn trả một triệu cùng với phí giao dịch.
⚡ KHOẢN VAY NHANH: VAY HÀNG TRIỆU MÀ KHÔNG CẦN CÓ HÀNG TRIỆU...
$BTC $ETH $USDC
Khoản vay nhanh là một trong những cơ chế đặc biệt nhất của tài chính phi tập trung - DeFi.
Cơ chế này cho phép vay tiền mã hóa mà không cần tài sản thế chấp, kể cả với số lượng khổng lồ.
Điều kiện là gì?
Khoản vay phải được sử dụng và hoàn trả trong cùng một giao dịch.
Hãy tưởng tượng một giao thức cho chúng ta vay 1.000.000 USDC.
Trong cùng giao dịch đó, chúng ta có thể dùng số tiền này để thực hiện nhiều thao tác khác nhau: mua một tài sản trên thị trường này, bán nó ở thị trường khác, tận dụng chênh lệch giá, rồi cuối cùng hoàn trả một triệu cùng với phí giao dịch.
1
187
Bài viết
CLIPPER MALWARE: BẠN SAO CHÉP ĐỊA CHỈ CRYPTO, NHƯNG MỘT CHƯƠNG TRÌNH ÂM THẦM THAY ĐỔI NÓHãy tưởng tượng bạn gửi tiền bằng $BTC , $ETC hoặc $USDT đến một địa chỉ mà bạn đã sao chép chính xác, xác nhận giao dịch rồi phát hiện ra số tiền đã vào ví của kẻ phạm tội.
Không nhất thiết là bạn đã sao chép nhầm. Có thể một chương trình độc hại đã thay đổi địa chỉ trước khi bạn dán nó...
Mối đe dọa này được gọi là CLIPPER MALWARE, một loại phần mềm độc hại có khả năng theo dõi và thao túng bộ nhớ tạm của thiết bị bị nhiễm.
Và đây không phải chuyện giả thuyết....
CLIPPER MALWARE: BẠN SAO CHÉP ĐỊA CHỈ CRYPTO, NHƯNG MỘT CHƯƠNG TRÌNH ÂM THẦM THAY ĐỔI NÓ
Hãy tưởng tượng bạn gửi tiền bằng $BTC , $ETC hoặc $USDT đến một địa chỉ mà bạn đã sao chép chính xác, xác nhận giao dịch rồi phát hiện ra số tiền đã vào ví của kẻ phạm tội.
Không nhất thiết là bạn đã sao chép nhầm. Có thể một chương trình độc hại đã thay đổi địa chỉ trước khi bạn dán nó...
Mối đe dọa này được gọi là CLIPPER MALWARE, một loại phần mềm độc hại có khả năng theo dõi và thao túng bộ nhớ tạm của thiết bị bị nhiễm.
Và đây không phải chuyện giả thuyết....
Không nhất thiết là bạn đã sao chép nhầm. Có thể một chương trình độc hại đã thay đổi địa chỉ trước khi bạn dán nó...
Mối đe dọa này được gọi là CLIPPER MALWARE, một loại phần mềm độc hại có khả năng theo dõi và thao túng bộ nhớ tạm của thiết bị bị nhiễm.
Và đây không phải chuyện giả thuyết....
1
67

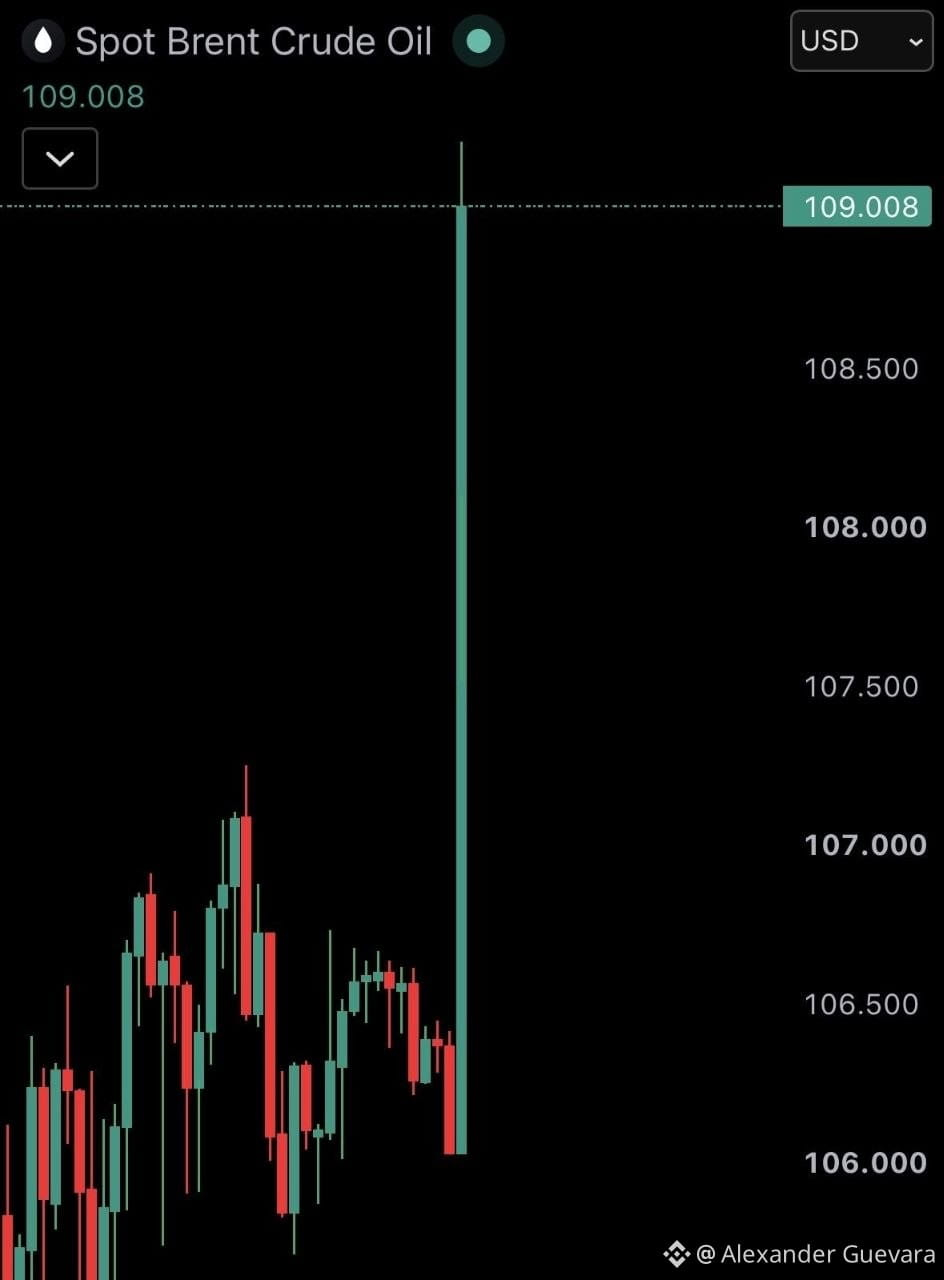
🛢️🔼Giá dầu Brent tăng vọt khi thị trường mở cửa trở lại sau khi Ả Rập Xê Út đóng một đường ống dẫn dầu quan trọng do bị tấn công.
#BrentOil #petróleo #arabiasaudita #ataque #brent $BZ $CL
🛢️🔼Giá dầu Brent tăng vọt khi thị trường mở cửa trở lại sau khi Ả Rập Xê Út đóng một đường ống dẫn dầu quan trọng do bị tấn công.
#BrentOil #petróleo #arabiasaudita #ataque #brent $BZ $CL
#BrentOil #petróleo #arabiasaudita #ataque #brent $BZ $CL
112
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedWatch
16.3M lượt xem
39,055 đang thảo luận
2
#EarningsSeason
6.3M lượt xem
31,783 đang thảo luận
3
#TinFed
370,332 lượt xem
1,015 đang thảo luận
4
#TheoDõiFOMC
305,911 lượt xem
1,297 đang thảo luận
5
#USMidtermElections
20,303 lượt xem
472 đang thảo luận
6
#BitcoinDropsBelow$80K
16,776 lượt xem
82 đang thảo luận
7
#比特币跌破8万美元
167,746 lượt xem
90 đang thảo luận
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
136 lượt xem
13 đang thảo luận
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
14,082 lượt xem
402 đang thảo luận
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
619 lượt xem
13 đang thảo luận