
#adresse
adresse
232 lượt xem
2 đang thảo luận
Phổ biến
Mới nhất

·
--
Bài viết
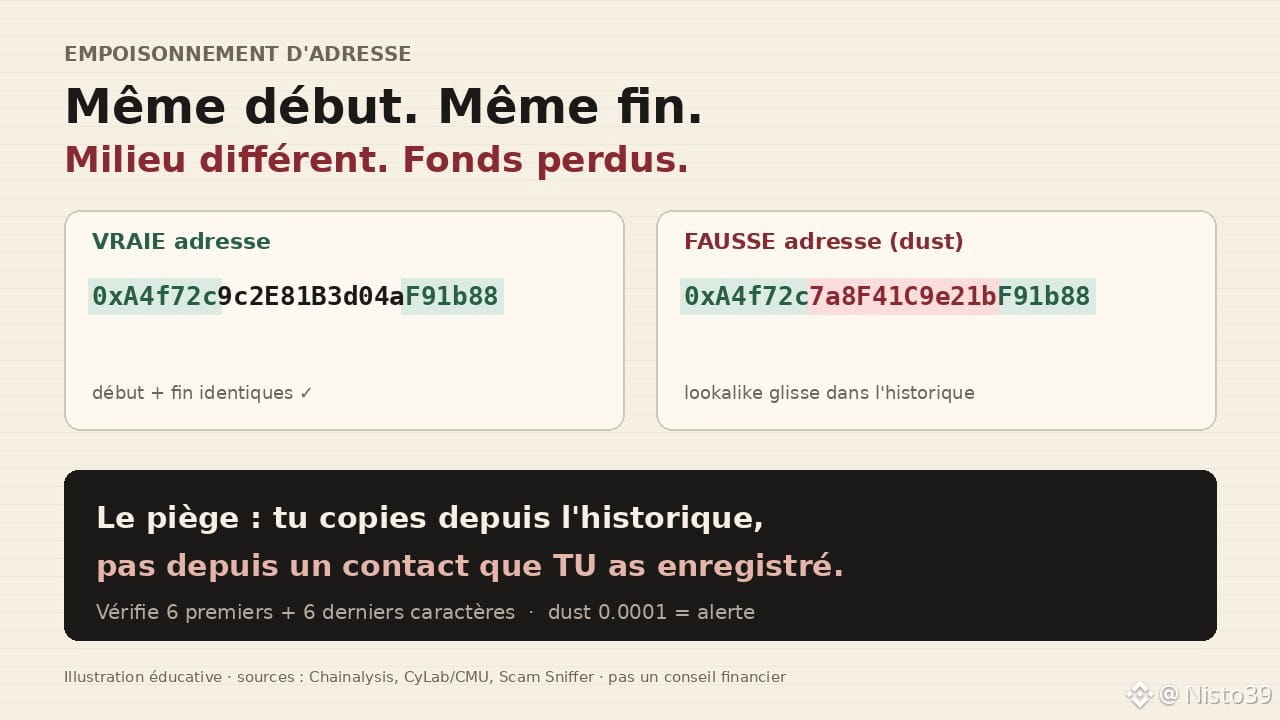
Đầu độc địa chỉ: cái bẫy giăng ra từ lịch sử giao dịch của bạnBạn sao chép một địa chỉ từ lịch sử ví. Ký tự đầu đúng, ký tự cuối cũng đúng. Bạn gửi. Tiền đi mất… vào tay người khác. Không phải lỗi phần mềm. Không phải mạng lưới bị hack. Đó là cái bẫy gọi là đầu độc địa chỉ.
Điều không ai nói đủ rõ với bạn: lịch sử giao dịch cũng là nơi để kẻ xấu săn mồi. Những kẻ lừa đảo biết điều đó. Chúng lợi dụng nó.
Cơ chế hoạt động, không dùng thuật ngữ rườm rà
Kẻ tấn công xem những địa chỉ mà bạn thường giao dịch — của một người bạn, một sàn giao dịch, một hợp đồng. Sau đó, chúng tạo (bằng công cụ, đôi khi mua trên dark web) một địa chỉ giả mạo trông giống địa chỉ thật: ký tự đầu giống nhau, ký tự cuối cũng giống, chỉ khác phần giữa. Tiếp theo, chúng gửi cho bạn một khoản cực nhỏ, gọi là dust, từ địa chỉ giả mạo đó. Hoặc một giao dịch có giá trị bằng không. Ví của bạn lưu địa chỉ này vào lịch sử. Lần sau, khi bạn tìm “địa chỉ hôm qua”, thường chính địa chỉ đó sẽ hiện lên đầu tiên.
Đầu độc địa chỉ: cái bẫy giăng ra từ lịch sử giao dịch của bạn
Bạn sao chép một địa chỉ từ lịch sử ví. Ký tự đầu đúng, ký tự cuối cũng đúng. Bạn gửi. Tiền đi mất… vào tay người khác. Không phải lỗi phần mềm. Không phải mạng lưới bị hack. Đó là cái bẫy gọi là đầu độc địa chỉ.
Điều không ai nói đủ rõ với bạn: lịch sử giao dịch cũng là nơi để kẻ xấu săn mồi. Những kẻ lừa đảo biết điều đó. Chúng lợi dụng nó.
Cơ chế hoạt động, không dùng thuật ngữ rườm rà
Kẻ tấn công xem những địa chỉ mà bạn thường giao dịch — của một người bạn, một sàn giao dịch, một hợp đồng. Sau đó, chúng tạo (bằng công cụ, đôi khi mua trên dark web) một địa chỉ giả mạo trông giống địa chỉ thật: ký tự đầu giống nhau, ký tự cuối cũng giống, chỉ khác phần giữa. Tiếp theo, chúng gửi cho bạn một khoản cực nhỏ, gọi là dust, từ địa chỉ giả mạo đó. Hoặc một giao dịch có giá trị bằng không. Ví của bạn lưu địa chỉ này vào lịch sử. Lần sau, khi bạn tìm “địa chỉ hôm qua”, thường chính địa chỉ đó sẽ hiện lên đầu tiên.
Điều không ai nói đủ rõ với bạn: lịch sử giao dịch cũng là nơi để kẻ xấu săn mồi. Những kẻ lừa đảo biết điều đó. Chúng lợi dụng nó.
Cơ chế hoạt động, không dùng thuật ngữ rườm rà
Kẻ tấn công xem những địa chỉ mà bạn thường giao dịch — của một người bạn, một sàn giao dịch, một hợp đồng. Sau đó, chúng tạo (bằng công cụ, đôi khi mua trên dark web) một địa chỉ giả mạo trông giống địa chỉ thật: ký tự đầu giống nhau, ký tự cuối cũng giống, chỉ khác phần giữa. Tiếp theo, chúng gửi cho bạn một khoản cực nhỏ, gọi là dust, từ địa chỉ giả mạo đó. Hoặc một giao dịch có giá trị bằng không. Ví của bạn lưu địa chỉ này vào lịch sử. Lần sau, khi bạn tìm “địa chỉ hôm qua”, thường chính địa chỉ đó sẽ hiện lên đầu tiên.
1
753
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
402,128 lượt xem
1,113 đang thảo luận
2
#TheoDõiFOMC
323,397 lượt xem
1,383 đang thảo luận
3
#BinanceReopensWithdrawalsForMoreAssets
991,157 lượt xem
5,116 đang thảo luận
4
#AnthropicIPOValuationDoubts
1,824 lượt xem
79 đang thảo luận
5
#USStocksSlipandCryptoMarketUnderBroadPressure
60,249 lượt xem
492 đang thảo luận
6
#USStocksSufferSteepestRoutSince2020
372 lượt xem
18 đang thảo luận
7
#StrategySTRCResumesIssuanceAfterOver170Days
41,565 lượt xem
570 đang thảo luận
8
#Nasdaq100Tumbles6%
7,958 lượt xem
92 đang thảo luận
9
#GreekParliamentPasses10%CryptoCapitalGainsTaxBill
988 lượt xem
50 đang thảo luận
10
#KospiSlideTriggersCircuitBreaker
1,786 lượt xem
37 đang thảo luận