

#securitecrypto
securitecrypto
10,573 lượt xem
30 đang thảo luận
Phổ biến
Mới nhất

·
--
Bài viết
Xem bản dịch
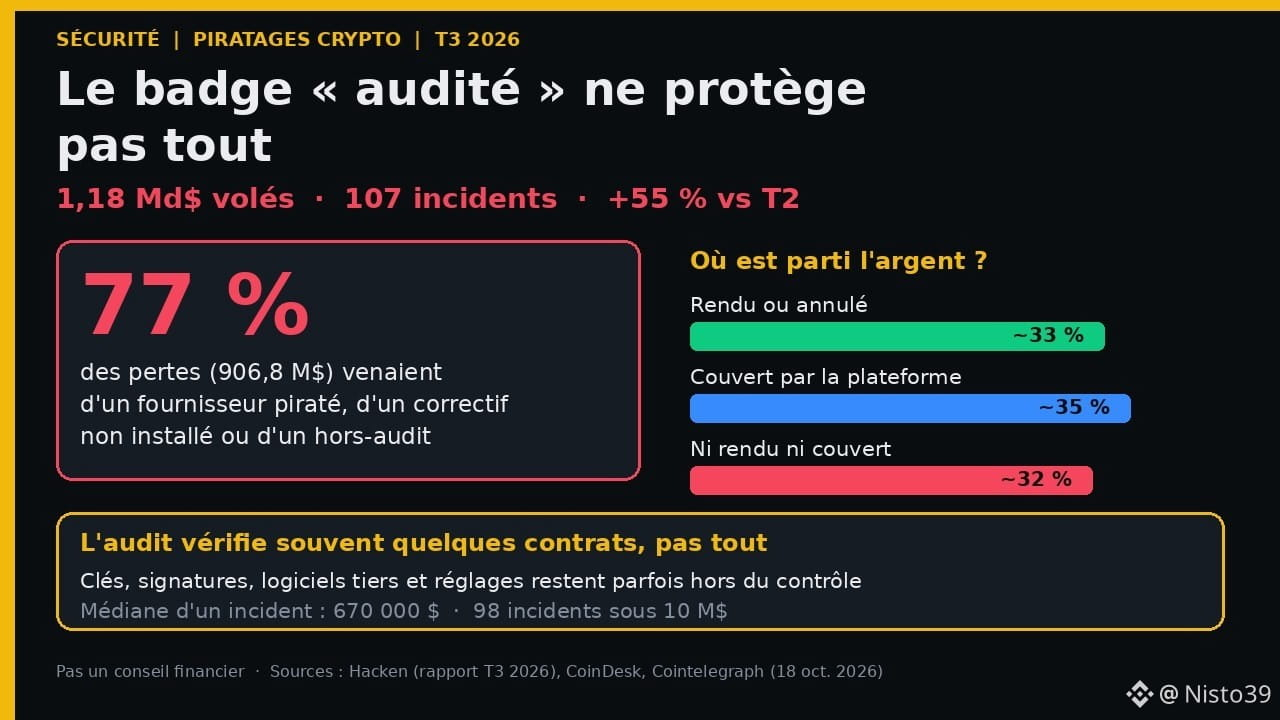
1,18 milliard volés en 3 mois : pourquoi le badge « audité » ne vous protège pas« Projet audité » : beaucoup d’entre nous lisent ce badge comme une garantie. Le nouveau rapport de la société de sécurité Hacken (T3 2026, relayé par CoinDesk et Cointelegraph le 18 octobre) montre pourquoi c’est une erreur. Entre juillet et septembre, 1,18 milliard de dollars ont été volés dans 107 incidents, soit 55 % de plus qu’au trimestre précédent. Et dans 77 % des cas, l’argent n’est pas sorti par la partie qui avait été auditée.
📋 Les chiffres clés (Hacken, juillet-septembre 2026)
• 1,18 milliard de dollars perdus, 107 incidents, +55 % par rapport au T2.
• Le pire trimestre depuis début 2025 et le vol de Bybit (1,4 milliard à lui seul).
• 906,8 millions de dollars (77 %) liés à un fournisseur ou un outil de développement piraté, à un correctif de sécurité public jamais installé, ou à un composant resté en dehors du dernier audit.
• Failles dans les smart contracts (les programmes automatiques sur la blockchain) : 48 % des pertes, contre 12 % au T2.
• Problèmes de clés, d’accès et d’organisation interne : 40 % des pertes, contre 88 % au T2.
• Quatre gros incidents font environ 80 % du total : Bitget, Liquid Network, Tectonic et le logiciel du portefeuille Coldcard. À l’inverse, 98 incidents sont sous 10 millions et la perte médiane est de 670 000 dollars.
🧠 Pourquoi un audit ne suffit pas
Un audit, c’est une équipe d’experts qui relit le code d’un projet pour y chercher des failles. Mais elle ne relit que ce qu’on lui demande de relire : on appelle ça le « périmètre ».
Comme le résume Andrii Matiukhin, cofondateur de Hacken, à CoinDesk : « Le problème, c’est toujours le périmètre. » Auditer tout ce qui touche à l’argent coûte cher, donc beaucoup d’équipes ne font vérifier que quelques contrats. Les clés, le système qui signe les retraits, les logiciels achetés à d’autres entreprises et les réglages restent souvent hors du contrôle.
Exemple du trimestre : chez Bitget, selon le rapport, les pirates sont passés par une faille dans un produit de sécurité fourni par une autre société pour atteindre le système de retraits. Les montants cités varient selon les médias (au moins 352 millions selon CoinDesk, 387 millions selon Cointelegraph).
💸 Où est parti l’argent ?
• Environ 387 millions (33 %) ont été rendus ou annulés. Chez Liquid Network, des hackers se disant « chapeaux blancs » ont rendu 272 millions. Chez Tectonic, les validateurs de Cronos ont carrément effacé 114 minutes d’historique de la blockchain pour annuler environ 111 millions de prêts frauduleux.
• Environ 410 millions ont été remboursés par les plateformes elles-mêmes, dont 387 millions par le fonds de protection des utilisateurs de Bitget.
• Environ 384 millions (32 %) n’ont été ni rendus ni couverts.
Nuance importante : quand des validateurs peuvent revenir en arrière sur la blockchain, ça sauve des victimes, mais ça montre aussi que ce réseau est moins décentralisé qu’on le croit.
👤 Exemple : Awa, à Ziguinchor
Awa vend du poisson fumé et garde une petite épargne en stablecoins. Un ami lui conseille une plateforme de rendement « auditée ». Ce que le rapport lui apprend :
1. Demander ce qui a été audité, par qui et quand. Un audit d’il y a un an sur un seul contrat ne dit rien du système de retraits actuel.
2. Mettre à jour son application de portefeuille dès qu’une mise à jour de sécurité sort : plusieurs piratages ont touché des failles déjà connues et corrigées publiquement.
3. Acheter un portefeuille physique uniquement chez le fabricant ou un revendeur officiel.
4. Ne pas tout laisser au même endroit, et vérifier si la plateforme a un fonds de protection des utilisateurs (et ce qu’il couvre vraiment).
5. Se méfier des promesses de rendement : un tiers des pertes du trimestre n’a jamais été récupéré.
⚖️ La nuance
• Hacken vend lui-même des audits : le message « les audits sont trop limités » sert aussi ses intérêts. Les chiffres restent cohérents avec ceux d’autres sociétés de sécurité, même si les totaux varient selon la méthode (Oak Security compte par exemple environ 1,07 milliard sur 20 incidents majeurs).
• Hacken dit aussi avoir trouvé, sur deux grosses plateformes de dérivés ou de marchés de prédiction, plus de 700 millions protégés par des clés jugées insuffisantes. Il ne les nomme pas et précise n’avoir trouvé aucune faille active.
✅ À retenir
1. 1,18 milliard volés au T3 2026, +55 % en un trimestre.
2. 77 % des pertes venaient de ce que l’audit ne couvrait pas, ou de correctifs non installés.
3. Un tiers rendu, un tiers remboursé par les plateformes, un tiers perdu.
4. Un badge « audité » est un point de départ, pas une assurance.
💬 Et toi : avant de déposer ton argent sur une plateforme, tu vérifies l’audit, le fonds de protection, ou rien du tout ? Dis-le en commentaire.
Pas un conseil financier. Sources : Hacken, rapport T3 2026 ; CoinDesk et Cointelegraph (18 oct. 2026) ; Oak Security. #SecuriteCrypto #Hack #Afrique #EducationCrypto #Web3
1,18 milliard volés en 3 mois : pourquoi le badge « audité » ne vous protège pas
« Projet audité » : beaucoup d’entre nous lisent ce badge comme une garantie. Le nouveau rapport de la société de sécurité Hacken (T3 2026, relayé par CoinDesk et Cointelegraph le 18 octobre) montre pourquoi c’est une erreur. Entre juillet et septembre, 1,18 milliard de dollars ont été volés dans 107 incidents, soit 55 % de plus qu’au trimestre précédent. Et dans 77 % des cas, l’argent n’est pas sorti par la partie qui avait été auditée.
📋 Les chiffres clés (Hacken, juillet-septembre 2026)
• 1,18 milliard de dollars perdus, 107 incidents, +55 % par rapport au T2.
• Le pire trimestre depuis début 2025 et le vol de Bybit (1,4 milliard à lui seul).
• 906,8 millions de dollars (77 %) liés à un fournisseur ou un outil de développement piraté, à un correctif de sécurité public jamais installé, ou à un composant resté en dehors du dernier audit.
• Failles dans les smart contracts (les programmes automatiques sur la blockchain) : 48 % des pertes, contre 12 % au T2.
• Problèmes de clés, d’accès et d’organisation interne : 40 % des pertes, contre 88 % au T2.
• Quatre gros incidents font environ 80 % du total : Bitget, Liquid Network, Tectonic et le logiciel du portefeuille Coldcard. À l’inverse, 98 incidents sont sous 10 millions et la perte médiane est de 670 000 dollars.
🧠 Pourquoi un audit ne suffit pas
Un audit, c’est une équipe d’experts qui relit le code d’un projet pour y chercher des failles. Mais elle ne relit que ce qu’on lui demande de relire : on appelle ça le « périmètre ».
Comme le résume Andrii Matiukhin, cofondateur de Hacken, à CoinDesk : « Le problème, c’est toujours le périmètre. » Auditer tout ce qui touche à l’argent coûte cher, donc beaucoup d’équipes ne font vérifier que quelques contrats. Les clés, le système qui signe les retraits, les logiciels achetés à d’autres entreprises et les réglages restent souvent hors du contrôle.
Exemple du trimestre : chez Bitget, selon le rapport, les pirates sont passés par une faille dans un produit de sécurité fourni par une autre société pour atteindre le système de retraits. Les montants cités varient selon les médias (au moins 352 millions selon CoinDesk, 387 millions selon Cointelegraph).
💸 Où est parti l’argent ?
• Environ 387 millions (33 %) ont été rendus ou annulés. Chez Liquid Network, des hackers se disant « chapeaux blancs » ont rendu 272 millions. Chez Tectonic, les validateurs de Cronos ont carrément effacé 114 minutes d’historique de la blockchain pour annuler environ 111 millions de prêts frauduleux.
• Environ 410 millions ont été remboursés par les plateformes elles-mêmes, dont 387 millions par le fonds de protection des utilisateurs de Bitget.
• Environ 384 millions (32 %) n’ont été ni rendus ni couverts.
Nuance importante : quand des validateurs peuvent revenir en arrière sur la blockchain, ça sauve des victimes, mais ça montre aussi que ce réseau est moins décentralisé qu’on le croit.
👤 Exemple : Awa, à Ziguinchor
Awa vend du poisson fumé et garde une petite épargne en stablecoins. Un ami lui conseille une plateforme de rendement « auditée ». Ce que le rapport lui apprend :
1. Demander ce qui a été audité, par qui et quand. Un audit d’il y a un an sur un seul contrat ne dit rien du système de retraits actuel.
2. Mettre à jour son application de portefeuille dès qu’une mise à jour de sécurité sort : plusieurs piratages ont touché des failles déjà connues et corrigées publiquement.
3. Acheter un portefeuille physique uniquement chez le fabricant ou un revendeur officiel.
4. Ne pas tout laisser au même endroit, et vérifier si la plateforme a un fonds de protection des utilisateurs (et ce qu’il couvre vraiment).
5. Se méfier des promesses de rendement : un tiers des pertes du trimestre n’a jamais été récupéré.
⚖️ La nuance
• Hacken vend lui-même des audits : le message « les audits sont trop limités » sert aussi ses intérêts. Les chiffres restent cohérents avec ceux d’autres sociétés de sécurité, même si les totaux varient selon la méthode (Oak Security compte par exemple environ 1,07 milliard sur 20 incidents majeurs).
• Hacken dit aussi avoir trouvé, sur deux grosses plateformes de dérivés ou de marchés de prédiction, plus de 700 millions protégés par des clés jugées insuffisantes. Il ne les nomme pas et précise n’avoir trouvé aucune faille active.
✅ À retenir
1. 1,18 milliard volés au T3 2026, +55 % en un trimestre.
2. 77 % des pertes venaient de ce que l’audit ne couvrait pas, ou de correctifs non installés.
3. Un tiers rendu, un tiers remboursé par les plateformes, un tiers perdu.
4. Un badge « audité » est un point de départ, pas une assurance.
💬 Et toi : avant de déposer ton argent sur une plateforme, tu vérifies l’audit, le fonds de protection, ou rien du tout ? Dis-le en commentaire.
Pas un conseil financier. Sources : Hacken, rapport T3 2026 ; CoinDesk et Cointelegraph (18 oct. 2026) ; Oak Security. #SecuriteCrypto #Hack #Afrique #EducationCrypto #Web3
106
·
--
Bài viết
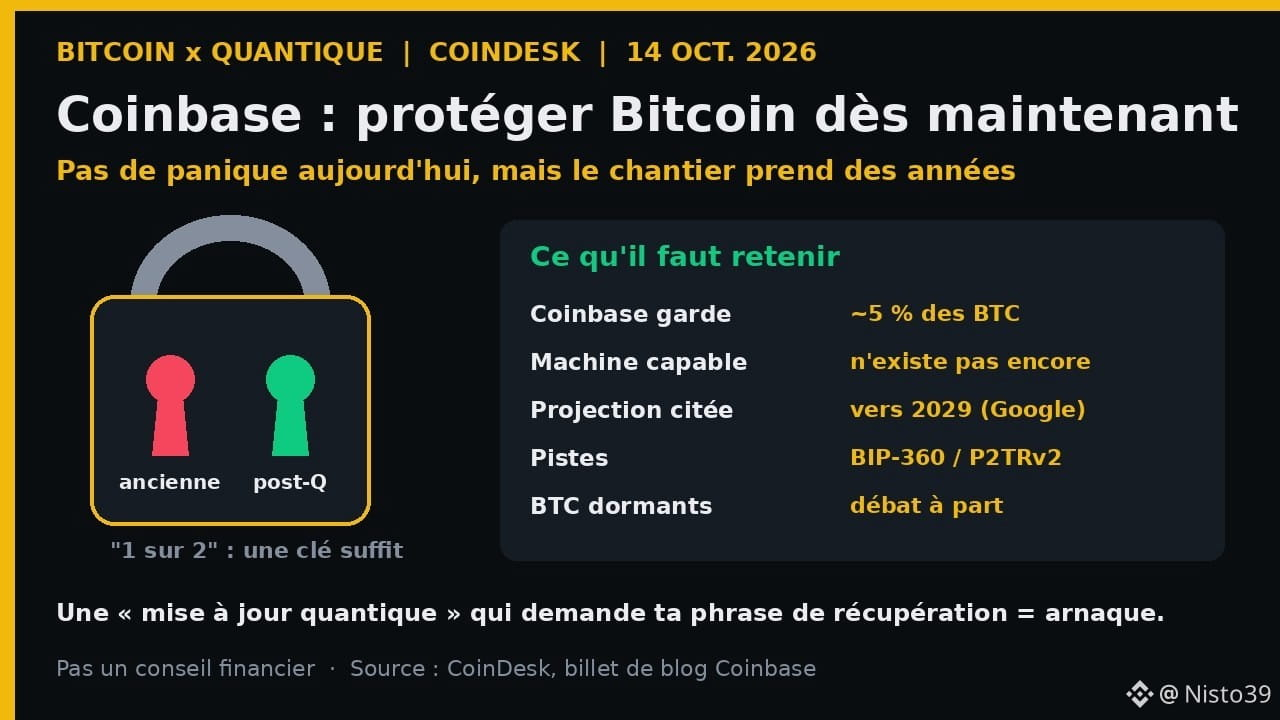
Bitcoin và máy tính lượng tử: Vì sao Coinbase muốn bắt đầu bảo vệ ngay từ bây giờ (và điều đó có ý nghĩa gì với bạn)Coinbase lưu giữ khoảng 5% tổng số bitcoin trên thế giới cho khách hàng. Ngày 14 tháng 10, nền tảng này đưa ra một thông điệp đơn giản: cần bắt đầu bảo vệ Bitcoin trước các máy tính lượng tử trong tương lai **ngay bây giờ**. Ví của bạn hôm nay chưa có gì đáng lo — nhưng đây là những gì đang diễn ra, được giải thích bằng ngôn từ đơn giản, và những điều đó có ý nghĩa gì với bạn.
📋 Thông tin (CoinDesk, Omkar Godbole, ngày 14 tháng 10 năm 2026, dựa trên bài đăng blog của Coinbase)
• Coinbase cho rằng Bitcoin cần chuẩn bị ngay từ bây giờ cho khả năng một ngày nào đó máy tính lượng tử có thể tìm ra khóa riêng từ khóa công khai — và từ đó rút sạch tiền trong các ví dễ bị tấn công.
Bitcoin và máy tính lượng tử: Vì sao Coinbase muốn bắt đầu bảo vệ ngay từ bây giờ (và điều đó có ý nghĩa gì với bạn)
Coinbase lưu giữ khoảng 5% tổng số bitcoin trên thế giới cho khách hàng. Ngày 14 tháng 10, nền tảng này đưa ra một thông điệp đơn giản: cần bắt đầu bảo vệ Bitcoin trước các máy tính lượng tử trong tương lai **ngay bây giờ**. Ví của bạn hôm nay chưa có gì đáng lo — nhưng đây là những gì đang diễn ra, được giải thích bằng ngôn từ đơn giản, và những điều đó có ý nghĩa gì với bạn.
📋 Thông tin (CoinDesk, Omkar Godbole, ngày 14 tháng 10 năm 2026, dựa trên bài đăng blog của Coinbase)
• Coinbase cho rằng Bitcoin cần chuẩn bị ngay từ bây giờ cho khả năng một ngày nào đó máy tính lượng tử có thể tìm ra khóa riêng từ khóa công khai — và từ đó rút sạch tiền trong các ví dễ bị tấn công.
41
·
--
Bài viết
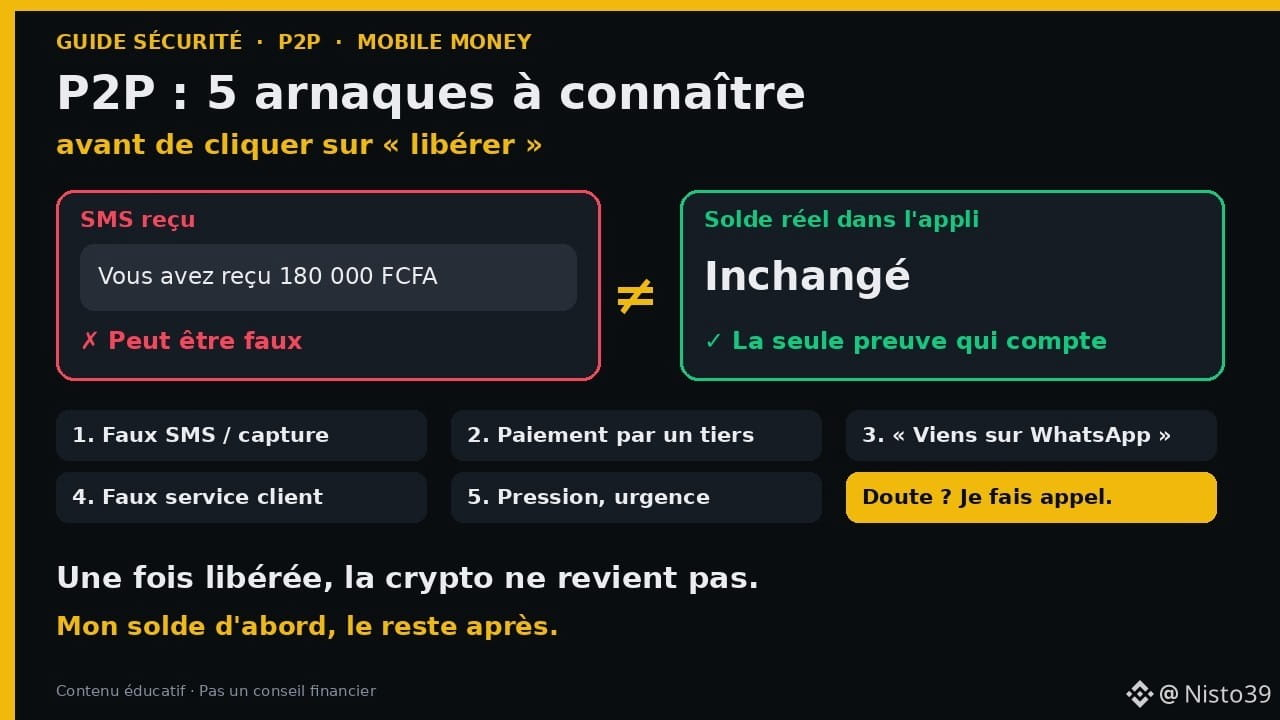
P2P và Mobile Money: 5 chiêu lừa bạn cần biết trước khi nhấn « mở khóa »Kodjo bán điện thoại ở Chợ Lớn Lomé. Một buổi tối, anh bán 300 $USDT qua P2P. Vài phút sau, một tin nhắn SMS đến: « Bạn đã nhận được 180 000 FCFA ». Người mua thúc giục: « Tôi thanh toán rồi, mở khóa nhanh lên, tôi đang vội! »
Kodjo mở ứng dụng Mobile Money… nhưng số dư vẫn không thay đổi. Tin nhắn SMS đó là giả.
P2P (giao dịch ngang hàng) là một kênh quan trọng ở châu Phi: bạn mua hoặc bán tiền mã hóa trực tiếp với người khác, thanh toán qua Mobile Money hoặc chuyển khoản. Nhưng đây cũng là nơi những kẻ lừa đảo hoạt động nhiều nhất. Dưới đây là 5 chiêu lừa phổ biến nhất và cách phòng tránh.
P2P và Mobile Money: 5 chiêu lừa bạn cần biết trước khi nhấn « mở khóa »
Kodjo bán điện thoại ở Chợ Lớn Lomé. Một buổi tối, anh bán 300 $USDT qua P2P. Vài phút sau, một tin nhắn SMS đến: « Bạn đã nhận được 180 000 FCFA ». Người mua thúc giục: « Tôi thanh toán rồi, mở khóa nhanh lên, tôi đang vội! »
Kodjo mở ứng dụng Mobile Money… nhưng số dư vẫn không thay đổi. Tin nhắn SMS đó là giả.
P2P (giao dịch ngang hàng) là một kênh quan trọng ở châu Phi: bạn mua hoặc bán tiền mã hóa trực tiếp với người khác, thanh toán qua Mobile Money hoặc chuyển khoản. Nhưng đây cũng là nơi những kẻ lừa đảo hoạt động nhiều nhất. Dưới đây là 5 chiêu lừa phổ biến nhất và cách phòng tránh.
Maximewa123:
Très belle analyse
2
6
1.1k
·
--
Bài viết
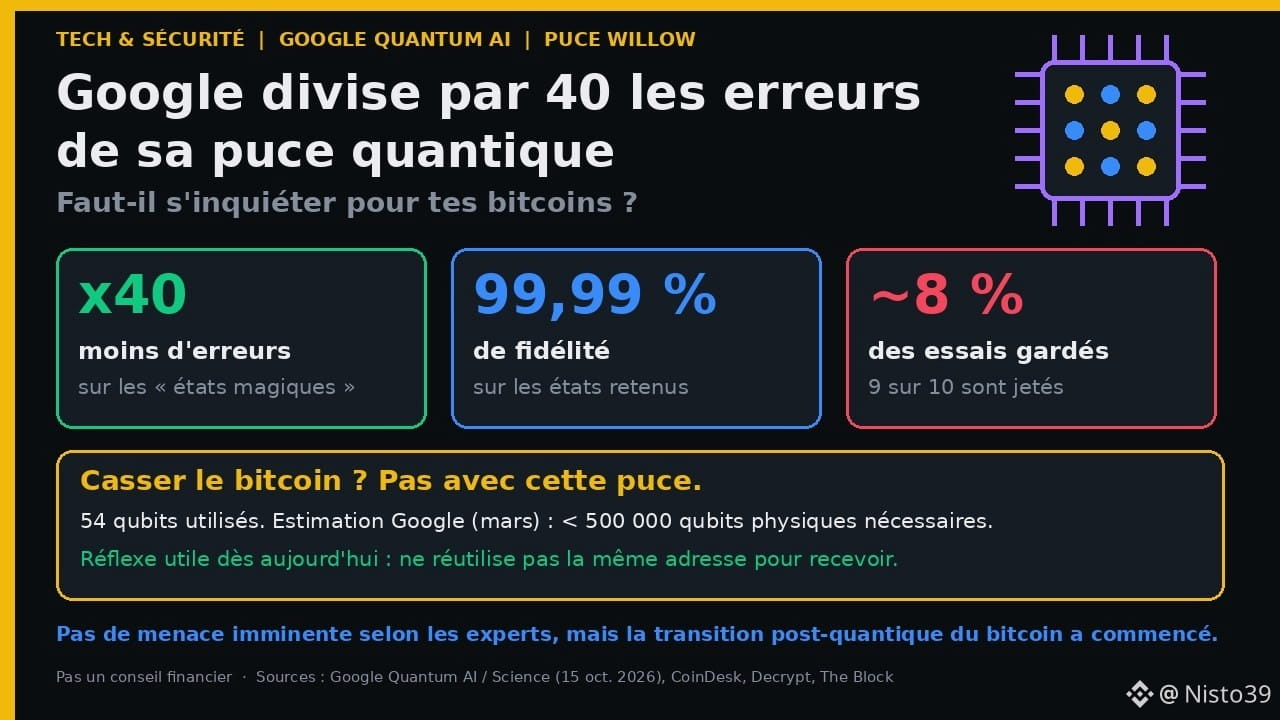
Google giảm 40 lần lỗi trên chip lượng tử: bạn có nên lo cho Bitcoin của mình không?Ngày 15 tháng 10, Google công bố một bước đột phá trong lĩnh vực máy tính lượng tử. Trên mạng xã hội, một số người kết luận rằng Bitcoin sắp bị «bẻ khóa». Thực tế phức tạp hơn thế, và điều này vẫn liên quan đến bạn ngay cả khi bạn chỉ có vài nghìn FCFA tiền điện tử. Sau đây là những gì thực sự đã xảy ra, được giải thích đơn giản.
📋 Các sự kiện (Google, ngày 15 tháng 10 năm 2026; bài báo đăng trên tạp chí Science)
• Nhóm Google Quantum AI đã thử nghiệm trên chip Willow của mình một kỹ thuật có tên là «magic state cultivation» (nuôi cấy trạng thái ma thuật).
Google giảm 40 lần lỗi trên chip lượng tử: bạn có nên lo cho Bitcoin của mình không?
Ngày 15 tháng 10, Google công bố một bước đột phá trong lĩnh vực máy tính lượng tử. Trên mạng xã hội, một số người kết luận rằng Bitcoin sắp bị «bẻ khóa». Thực tế phức tạp hơn thế, và điều này vẫn liên quan đến bạn ngay cả khi bạn chỉ có vài nghìn FCFA tiền điện tử. Sau đây là những gì thực sự đã xảy ra, được giải thích đơn giản.
📋 Các sự kiện (Google, ngày 15 tháng 10 năm 2026; bài báo đăng trên tạp chí Science)
• Nhóm Google Quantum AI đã thử nghiệm trên chip Willow của mình một kỹ thuật có tên là «magic state cultivation» (nuôi cấy trạng thái ma thuật).
📋 Các sự kiện (Google, ngày 15 tháng 10 năm 2026; bài báo đăng trên tạp chí Science)
• Nhóm Google Quantum AI đã thử nghiệm trên chip Willow của mình một kỹ thuật có tên là «magic state cultivation» (nuôi cấy trạng thái ma thuật).
23
·
--
Bài viết
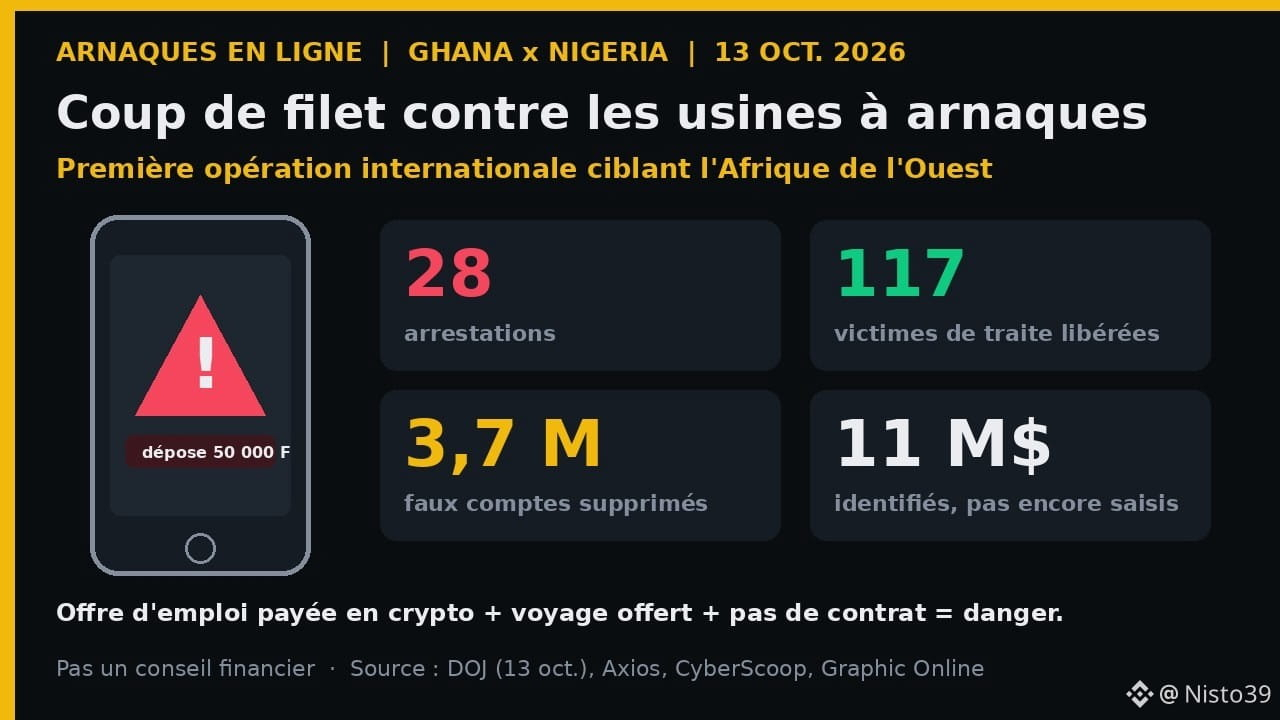
Ghana–Nigeria: 28 vụ bắt giữ, 117 nạn nhân được giải cứu. Các trung tâm lừa đảo tiền mã hóa hoạt động ra sao28 vụ bắt giữ ở Ghana và Nigeria, 117 người được giải cứu khỏi một ngôi nhà nơi họ bị ép lừa đảo người lạ trên mạng, và hơn 3,7 triệu tài khoản giả bị xóa. Đó là kết quả của «Tuần lễ phối hợp triệt phá», chiến dịch quốc tế quy mô lớn đầu tiên nhắm vào các mạng lưới lừa đảo trực tuyến ở Tây Phi, được công bố ngày 13 tháng 10 năm 2026. Sau đây là những gì đã xảy ra, cách các mạng lưới này hoạt động và điều đó có ý nghĩa gì với bạn.
📋 Sự việc (thông cáo của Bộ Tư pháp Mỹ, ngày 13 tháng 10 năm 2026; Axios, CyberScoop, Graphic Online)
Ghana–Nigeria: 28 vụ bắt giữ, 117 nạn nhân được giải cứu. Các trung tâm lừa đảo tiền mã hóa hoạt động ra sao
28 vụ bắt giữ ở Ghana và Nigeria, 117 người được giải cứu khỏi một ngôi nhà nơi họ bị ép lừa đảo người lạ trên mạng, và hơn 3,7 triệu tài khoản giả bị xóa. Đó là kết quả của «Tuần lễ phối hợp triệt phá», chiến dịch quốc tế quy mô lớn đầu tiên nhắm vào các mạng lưới lừa đảo trực tuyến ở Tây Phi, được công bố ngày 13 tháng 10 năm 2026. Sau đây là những gì đã xảy ra, cách các mạng lưới này hoạt động và điều đó có ý nghĩa gì với bạn.
📋 Sự việc (thông cáo của Bộ Tư pháp Mỹ, ngày 13 tháng 10 năm 2026; Axios, CyberScoop, Graphic Online)
📋 Sự việc (thông cáo của Bộ Tư pháp Mỹ, ngày 13 tháng 10 năm 2026; Axios, CyberScoop, Graphic Online)
43
·
--
Bitget xác nhận rằng vào hôm nay, một vụ hack đã làm lộ ra 352 triệu đô la, và thế nhưng thị trường hầu như không phản ứng: BTC giữ ở mức 84 516 $ (+1,08 % trong 24h) và ETH ở mức 2 693 $ (+0,94 %). Thật lòng mà nói, sự yên ả này có vẻ đáng ngờ, như thể nỗi sợ các vụ hack đã trở thành tiếng ồn nền. Sau FTX, chúng ta được hứa về sự minh bạch và bằng chứng dự trữ, nhưng lại thêm một lỗ hổng khác với con số chín chữ số. Còn bạn, liệu bạn có giữ tiền của mình trên một nền tảng ngay ngày mà nền tảng đó công bố đã bị hack không? #Bitget #SecuriteCrypto
Bitget xác nhận rằng vào hôm nay, một vụ hack đã làm lộ ra 352 triệu đô la, và thế nhưng thị trường hầu như không phản ứng: BTC giữ ở mức 84 516 $ (+1,08 % trong 24h) và ETH ở mức 2 693 $ (+0,94 %). Thật lòng mà nói, sự yên ả này có vẻ đáng ngờ, như thể nỗi sợ các vụ hack đã trở thành tiếng ồn nền. Sau FTX, chúng ta được hứa về sự minh bạch và bằng chứng dự trữ, nhưng lại thêm một lỗ hổng khác với con số chín chữ số. Còn bạn, liệu bạn có giữ tiền của mình trên một nền tảng ngay ngày mà nền tảng đó công bố đã bị hack không? #Bitget #SecuriteCrypto
1
120

·
--
🚨 Nếu họ hứa sẽ GẤP ĐÔI số tiền của bạn trong 7 ngày, thì đó không phải là crypto. Đó là lừa đảo. Dứt điểm.
Crypto thật không hứa chắc chắn sẽ có lãi. Những ai hứa lợi nhuận cố định chỉ muốn tiền Flooz của bạn.
Dưới đây là 4 cái bẫy mà chúng ta thấy mỗi ngày ở Lomé 👇
1️⃣ « Gửi 50 000 F vào T-Money này, trợ lý của tôi sẽ mua cho bạn »
→ KHÔNG BAO GIỜ. Không ai nghiêm túc lại quản lý tiền của bạn thay bạn. Bạn tự mua lấy, trên ví của chính bạn.
2️⃣ Nhóm WhatsApp/Telegram đầy « ảnh chụp rút tiền »
→ Bằng chứng đó được dàn dựng trong 2 phút. Ảnh chụp không phải là bằng chứng.
3️⃣ « Chỉ còn hơn 2 suất nữa, hôm nay hoặc không bao giờ »
→ Sự gấp gáp là vũ khí số 1 của kẻ lừa đảo. Một dự án thật vẫn còn đó cả ngày mai.
4️⃣ Họ yêu cầu bạn cung cấp cụm từ bí mật (seed phrase) gồm 12/24 từ
→ Đó là chìa khóa két sắt của bạn. Không ai — KHÔNG MỘT nền tảng nào — yêu cầu bạn cung cấp. Bạn đưa nó = bạn mất hết.
Quy tắc NBBC: tự mua/bán, trên một nền tảng uy tín, và giữ seed phrase của bạn cho riêng mình.
👉 Ở Togo, bạn đã từng được đề xuất một vụ lừa đảo crypto nào chưa? Bọn họ chào mời cụ thể ra sao? Kể trong phần bình luận 👇 — có thể giúp tránh bẫy cho người khác.
Đây không phải là lời khuyên tài chính.
#crypto #togodcrypt #SecuriteCrypto #bitcoin
1
401
·
--
Bitget bị hack trị giá 351,6 triệu đô la và CZ đã tuyên bố rằng Binance cùng hệ sinh thái BNB Chain sẽ làm tất cả để hỗ trợ, trong khi Richard Teng xác nhận việc chia sẻ thông tin tình báo đang được tiến hành từ thời điểm phát hiện vụ trộm. Các tài sản bị ảnh hưởng bao gồm ETH, XRP, BNB, AVAX và các stablecoin, với XRP Ledger đứng đầu về mức lỗ theo từng chuỗi. Bitget nhấn mạnh quỹ bảo vệ của mình hơn 464 triệu đô la, nhưng một sàn giao dịch lớn vẫn là một sàn giao dịch lớn. Còn thị trường thì lại cho thấy sự bình tĩnh gần như đáng lo ngại: BTC ở mức 83 884 $ (-0,55 %) và ETH ở mức 2 684 $ (-0,16 %). Liệu vụ hack này có trở thành lập luận cuối cùng để áp đặt việc chứng minh dự trữ theo thời gian thực trên tất cả các sàn giao dịch không? #Bitget #SecuriteCrypto
Bitget bị hack trị giá 351,6 triệu đô la và CZ đã tuyên bố rằng Binance cùng hệ sinh thái BNB Chain sẽ làm tất cả để hỗ trợ, trong khi Richard Teng xác nhận việc chia sẻ thông tin tình báo đang được tiến hành từ thời điểm phát hiện vụ trộm. Các tài sản bị ảnh hưởng bao gồm ETH, XRP, BNB, AVAX và các stablecoin, với XRP Ledger đứng đầu về mức lỗ theo từng chuỗi. Bitget nhấn mạnh quỹ bảo vệ của mình hơn 464 triệu đô la, nhưng một sàn giao dịch lớn vẫn là một sàn giao dịch lớn. Còn thị trường thì lại cho thấy sự bình tĩnh gần như đáng lo ngại: BTC ở mức 83 884 $ (-0,55 %) và ETH ở mức 2 684 $ (-0,16 %). Liệu vụ hack này có trở thành lập luận cuối cùng để áp đặt việc chứng minh dự trữ theo thời gian thực trên tất cả các sàn giao dịch không? #Bitget #SecuriteCrypto
119
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#FedWatch
16.3M lượt xem
39,089 đang thảo luận
2
#EarningsSeason
6.3M lượt xem
31,803 đang thảo luận
3
#TheoDõiFOMC
305,923 lượt xem
1,297 đang thảo luận
4
#TinFed
370,344 lượt xem
1,015 đang thảo luận
5
#USMidtermElections
21,065 lượt xem
480 đang thảo luận
6
#BitcoinDropsBelow$80K
17,064 lượt xem
82 đang thảo luận
7
#比特币跌破8万美元
168,272 lượt xem
92 đang thảo luận
8
#BoEOpensConsultationOnTokenizedCollateralForClearing
148 lượt xem
13 đang thảo luận
9
#BrazilCryptoExchangesMustApplyForLicensesByFriday
14,715 lượt xem
411 đang thảo luận
10
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
624 lượt xem
13 đang thảo luận