
#bitgetsecurity
bitgetsecurity
344 lượt xem
4 đang thảo luận
Phổ biến
Mới nhất
Bài viết
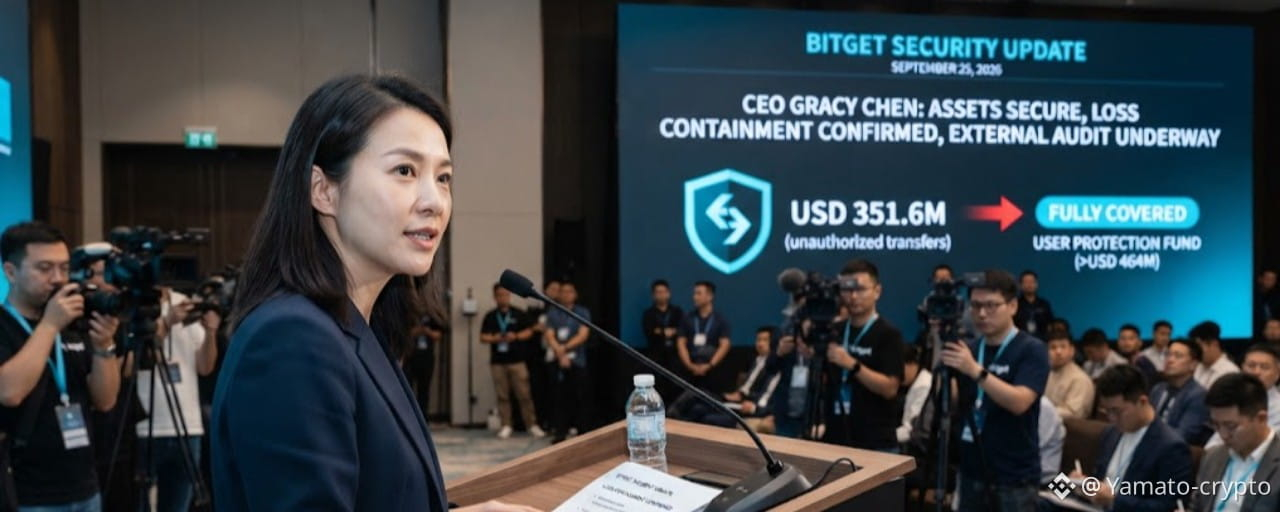
CEO Bitget tiết lộ lỗ hổng cho phép xảy ra vụ tấn công mạng.Sàn giao dịch Bitget đã ghi nhận các khoản chuyển tiền trái phép vào hôm thứ Năm, ước tính tổng cộng 351,6 triệu USD. Đáp lại vụ tấn công mạng, CEO của công ty, Gracy Chen, đã tiết lộ nguyên nhân dẫn đến sự cố vào ngày hôm qua 24/9/2026.
"Kẻ tấn công đã xâm nhập một máy chủ quan trọng trong cơ sở hạ tầng ví của chúng tôi, thao túng nhật ký giao dịch và lừa hệ thống phê duyệt chuyển tiền," Chen cho biết.
Vị điều hành cho biết lỗ hổng này không làm lộ khóa riêng tư của người dùng, qua đó loại trừ các kịch bản tồi tệ nhất.
CEO Bitget tiết lộ lỗ hổng cho phép xảy ra vụ tấn công mạng.
Sàn giao dịch Bitget đã ghi nhận các khoản chuyển tiền trái phép vào hôm thứ Năm, ước tính tổng cộng 351,6 triệu USD. Đáp lại vụ tấn công mạng, CEO của công ty, Gracy Chen, đã tiết lộ nguyên nhân dẫn đến sự cố vào ngày hôm qua 24/9/2026.
"Kẻ tấn công đã xâm nhập một máy chủ quan trọng trong cơ sở hạ tầng ví của chúng tôi, thao túng nhật ký giao dịch và lừa hệ thống phê duyệt chuyển tiền," Chen cho biết.
Vị điều hành cho biết lỗ hổng này không làm lộ khóa riêng tư của người dùng, qua đó loại trừ các kịch bản tồi tệ nhất.
"Kẻ tấn công đã xâm nhập một máy chủ quan trọng trong cơ sở hạ tầng ví của chúng tôi, thao túng nhật ký giao dịch và lừa hệ thống phê duyệt chuyển tiền," Chen cho biết.
Vị điều hành cho biết lỗ hổng này không làm lộ khóa riêng tư của người dùng, qua đó loại trừ các kịch bản tồi tệ nhất.
315

Sự cố bảo mật Bitget: Chuyện gì đã xảy ra?
Thế giới crypto lại nhận thêm một lời nhắc rằng việc sàn lớn không đồng nghĩa với không có rủi ro. 😳
Vào ngày 24 tháng 9, Bitget cho biết đã có các giao dịch chuyển tiền trái phép từ một số ví nóng/ví ấm của họ. Ước tính ban đầu vào khoảng 351,6 triệu USD, sau đó được cập nhật lên xấp xỉ 387,5 triệu USD dựa trên việc truy vết on-chain tiếp theo.
Bitget cho biết các ví lạnh của họ vẫn an toàn và số tiền bị ảnh hưởng được chi trả bởi Quỹ Bảo vệ Người dùng của công ty. Các giao dịch rút tiền đã tạm thời bị dừng trong khi cuộc điều tra bảo mật tiếp tục.
Với tôi, bài học rất đơn giản:
Đừng để mọi thứ ở chỉ một sàn
Không bao giờ chia sẻ cụm seed phrase hoặc khóa riêng (private key)
Luôn kiểm tra đường link trước khi kết nối ví
Và nhớ rằng: crypto luôn đi kèm rủi ro.
Bạn nghĩ sao về CEX hay tự lưu ký (self custody)?
#BinanceSquareFamily #BitgetSecurity #bitgethack
Sự cố bảo mật Bitget: Chuyện gì đã xảy ra?
Thế giới crypto lại nhận thêm một lời nhắc rằng việc sàn lớn không đồng nghĩa với không có rủi ro. 😳
Vào ngày 24 tháng 9, Bitget cho biết đã có các giao dịch chuyển tiền trái phép từ một số ví nóng/ví ấm của họ. Ước tính ban đầu vào khoảng 351,6 triệu USD, sau đó được cập nhật lên xấp xỉ 387,5 triệu USD dựa trên việc truy vết on-chain tiếp theo.
Bitget cho biết các ví lạnh của họ vẫn an toàn và số tiền bị ảnh hưởng được chi trả bởi Quỹ Bảo vệ Người dùng của công ty. Các giao dịch rút tiền đã tạm thời bị dừng trong khi cuộc điều tra bảo mật tiếp tục.
Với tôi, bài học rất đơn giản:
Đừng để mọi thứ ở chỉ một sàn
Không bao giờ chia sẻ cụm seed phrase hoặc khóa riêng (private key)
Luôn kiểm tra đường link trước khi kết nối ví
Và nhớ rằng: crypto luôn đi kèm rủi ro.
Bạn nghĩ sao về CEX hay tự lưu ký (self custody)?
#BinanceSquareFamily #BitgetSecurity #bitgethack
Thế giới crypto lại nhận thêm một lời nhắc rằng việc sàn lớn không đồng nghĩa với không có rủi ro. 😳
Vào ngày 24 tháng 9, Bitget cho biết đã có các giao dịch chuyển tiền trái phép từ một số ví nóng/ví ấm của họ. Ước tính ban đầu vào khoảng 351,6 triệu USD, sau đó được cập nhật lên xấp xỉ 387,5 triệu USD dựa trên việc truy vết on-chain tiếp theo.
Bitget cho biết các ví lạnh của họ vẫn an toàn và số tiền bị ảnh hưởng được chi trả bởi Quỹ Bảo vệ Người dùng của công ty. Các giao dịch rút tiền đã tạm thời bị dừng trong khi cuộc điều tra bảo mật tiếp tục.
Với tôi, bài học rất đơn giản:
Đừng để mọi thứ ở chỉ một sàn
Không bao giờ chia sẻ cụm seed phrase hoặc khóa riêng (private key)
Luôn kiểm tra đường link trước khi kết nối ví
Và nhớ rằng: crypto luôn đi kèm rủi ro.
Bạn nghĩ sao về CEX hay tự lưu ký (self custody)?
#BinanceSquareFamily #BitgetSecurity #bitgethack
134
·
--
Tăng giá
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
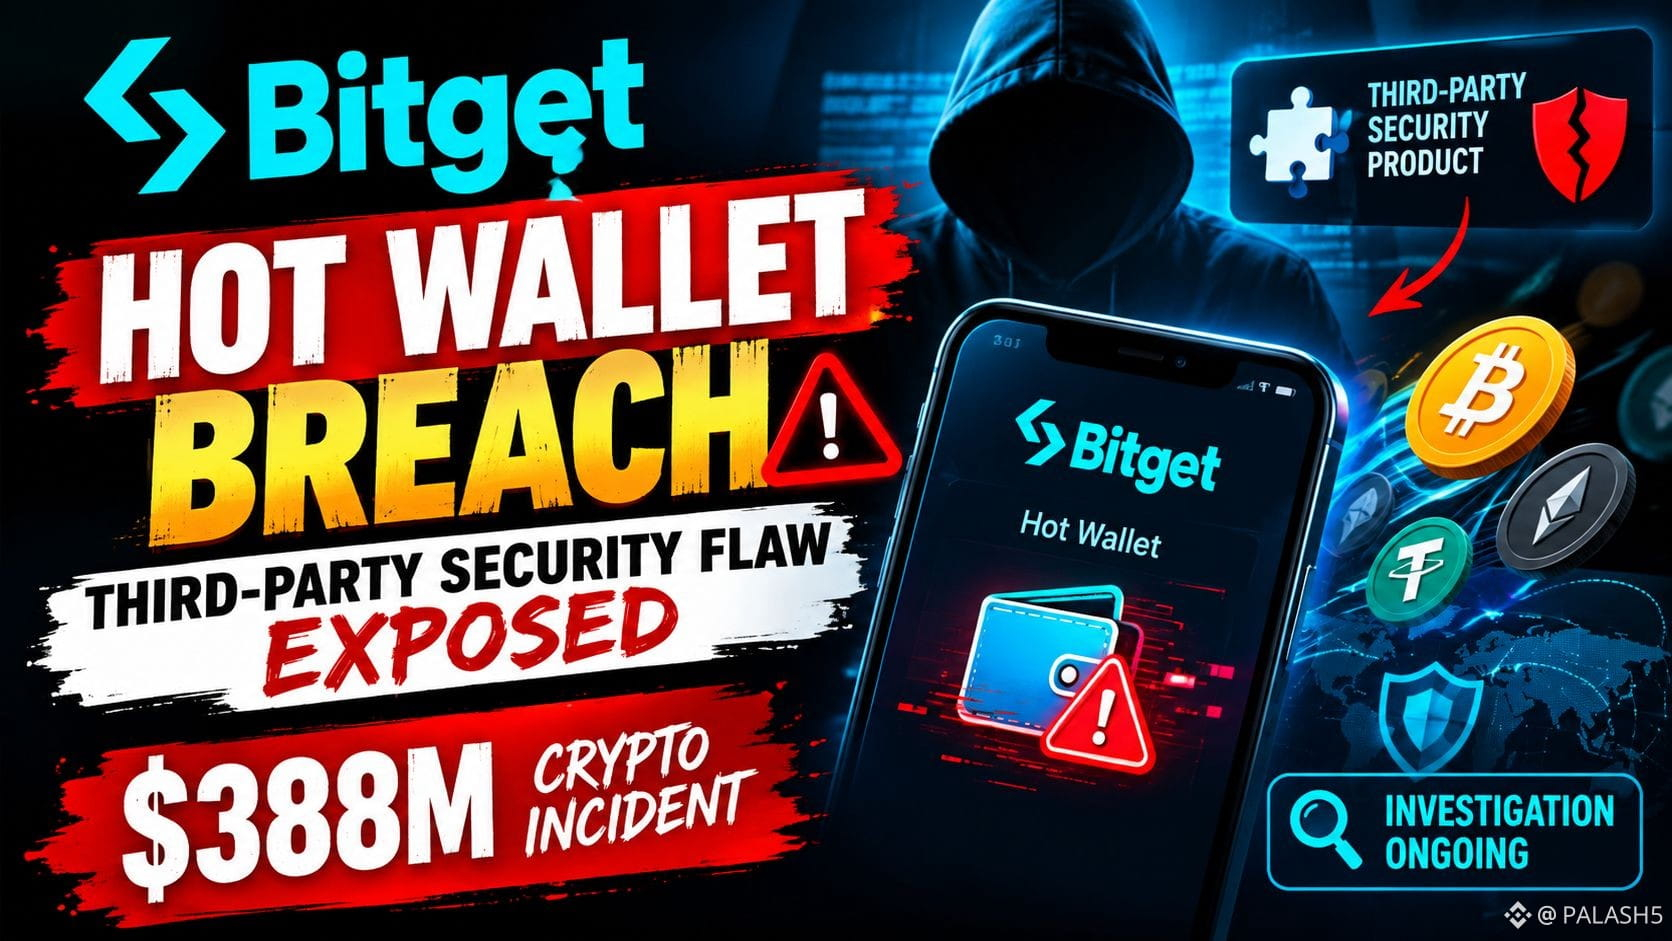
Báo cáo tài khoản mới nhất của Bitget cho biết sự cố ngày 24/9 liên quan đến các giao dịch chuyển tiền trái phép từ một phần trong hạ tầng ví nóng và ví ấm của hãng. Theo kết quả điều tra, kẻ tấn công đã khai thác một lỗ hổng trong một sản phẩm bảo mật của bên thứ ba, lấy được thông tin đăng nhập nội bộ và sử dụng các lệnh rút tiền gian lận. Bitget cho biết lỗ hổng cơ bản đã được khắc phục kể từ đó.
Mức độ ảnh hưởng hiện được ghi nhận vào khoảng 387,5–388 triệu USD. Bitget nói rằng các ví lạnh không bị ảnh hưởng, số dư tài khoản người dùng vẫn không thay đổi, và Mandiant cũng như SlowMist đang hỗ trợ quá trình điều tra pháp y đang diễn ra và việc khôi phục tài sản.
Nhận định của tôi: Sự cố này cho thấy an ninh của sàn giao dịch không chỉ phụ thuộc vào kiến trúc ví mà còn phụ thuộc vào việc bảo mật của các hệ thống bên thứ ba và cơ chế kiểm soát truy cập. Những câu hỏi quan trọng hiện nay là lỗ hổng bên ngoài đã bị khai thác như thế nào, các biện pháp bảo vệ bổ sung nào đã được triển khai, và có thể thu hồi được bao nhiêu phần tài sản bị ảnh hưởng.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
#BitgetHotWalletBreachTiedToThirdPartySecurityFlaw
Báo cáo tài khoản mới nhất của Bitget cho biết sự cố ngày 24/9 liên quan đến các giao dịch chuyển tiền trái phép từ một phần trong hạ tầng ví nóng và ví ấm của hãng. Theo kết quả điều tra, kẻ tấn công đã khai thác một lỗ hổng trong một sản phẩm bảo mật của bên thứ ba, lấy được thông tin đăng nhập nội bộ và sử dụng các lệnh rút tiền gian lận. Bitget cho biết lỗ hổng cơ bản đã được khắc phục kể từ đó.
Mức độ ảnh hưởng hiện được ghi nhận vào khoảng 387,5–388 triệu USD. Bitget nói rằng các ví lạnh không bị ảnh hưởng, số dư tài khoản người dùng vẫn không thay đổi, và Mandiant cũng như SlowMist đang hỗ trợ quá trình điều tra pháp y đang diễn ra và việc khôi phục tài sản.
Nhận định của tôi: Sự cố này cho thấy an ninh của sàn giao dịch không chỉ phụ thuộc vào kiến trúc ví mà còn phụ thuộc vào việc bảo mật của các hệ thống bên thứ ba và cơ chế kiểm soát truy cập. Những câu hỏi quan trọng hiện nay là lỗ hổng bên ngoài đã bị khai thác như thế nào, các biện pháp bảo vệ bổ sung nào đã được triển khai, và có thể thu hồi được bao nhiêu phần tài sản bị ảnh hưởng.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
Báo cáo tài khoản mới nhất của Bitget cho biết sự cố ngày 24/9 liên quan đến các giao dịch chuyển tiền trái phép từ một phần trong hạ tầng ví nóng và ví ấm của hãng. Theo kết quả điều tra, kẻ tấn công đã khai thác một lỗ hổng trong một sản phẩm bảo mật của bên thứ ba, lấy được thông tin đăng nhập nội bộ và sử dụng các lệnh rút tiền gian lận. Bitget cho biết lỗ hổng cơ bản đã được khắc phục kể từ đó.
Mức độ ảnh hưởng hiện được ghi nhận vào khoảng 387,5–388 triệu USD. Bitget nói rằng các ví lạnh không bị ảnh hưởng, số dư tài khoản người dùng vẫn không thay đổi, và Mandiant cũng như SlowMist đang hỗ trợ quá trình điều tra pháp y đang diễn ra và việc khôi phục tài sản.
Nhận định của tôi: Sự cố này cho thấy an ninh của sàn giao dịch không chỉ phụ thuộc vào kiến trúc ví mà còn phụ thuộc vào việc bảo mật của các hệ thống bên thứ ba và cơ chế kiểm soát truy cập. Những câu hỏi quan trọng hiện nay là lỗ hổng bên ngoài đã bị khai thác như thế nào, các biện pháp bảo vệ bổ sung nào đã được triển khai, và có thể thu hồi được bao nhiêu phần tài sản bị ảnh hưởng.
#Bitget #BitgetSecurity #CryptoSecurity #HotWallet #Web3Security
569
Đăng nhập để khám phá thêm nội dung
Tham gia cùng người dùng tiền mã hóa toàn cầu trên Binance Square
⚡️ Nhận thông tin mới nhất và hữu ích về tiền mã hóa.
💬 Được tin cậy bởi sàn giao dịch tiền mã hóa lớn nhất thế giới.
👍 Khám phá những thông tin chuyên sâu thực tế từ những nhà sáng tạo đã xác minh.
Email / Số điện thoại
Chủ đề thịnh hành
1
#TinFed
411,748 lượt xem
1,217 đang thảo luận
2
#TheoDõiFOMC
347,206 lượt xem
1,477 đang thảo luận
3
#HotCPIDecemberHikePriced
354,426 lượt xem
3,358 đang thảo luận
4
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
12,557 lượt xem
69 đang thảo luận
5
#StrategyFaces$2.8BSelloffRiskFromMSCIRemoval
23,401 lượt xem
146 đang thảo luận
6
#AnthropicRejectsIPODelayValuationinQuestion
375,790 lượt xem
3,273 đang thảo luận
7
#BitcoinETFsLose$1.6BInNovember
10,513 lượt xem
52 đang thảo luận
8
#AnthropicDisclosesOver$10BNewComputeDeals
2,146 lượt xem
31 đang thảo luận
9
#CoreWeaveJumps10%On168%RevenueGrowth
26,844 lượt xem
505 đang thảo luận
10
#CanNvidiaEarningsEaseMarketConcerns?
115,641 lượt xem
1,430 đang thảo luận